


また情報漏えいのお知らせが届いた。会社名は違うのに、どれも同じように見える――。ただ、メールアドレスが漏れた場合と、メールを送受信するためのパスワードが漏れた場合では、先にすることが違います。
当サイトで扱ってきた記事から11の事例を選び、どこで起きたか、何が対象か、どこまで確認されたかを横並びにしました。多くのニュースに目を通せなくても、自分に関係する違いを確かめられる特集です。
比較基準日:2026年10月29日(日本時間)。表は出典欄に示した各社の発表時点の内容です。全国の事故を網羅した統計ではありません。りそな3行はCuenote FCの影響を受けた事例として掲載しており、11件の独立した攻撃を意味しません。原因不明のものは不明のまま扱います。
最初に押さえたい、3つの共通点
| 共通する確認点 | 比べると見えてくること |
|---|---|
| 自分が登録した会社の、その先にも情報がある | 通販の基盤、メール配信、予約システム、分析ツールなど。知らないサービス名でも関係することがある |
| 同じ会社の利用者でも、対象情報が違う | サービス・契約・保存データによって、連絡先だけの人と、認証情報や書類まで対象の人が分かれる |
| サービスの再開と、漏れた情報への対応は別 | サイトが使えるようになっても、取得された情報を回収できたことにはならない。公式の個別案内を確認する |
この3点は、以下の事例を比較した当サイトの整理です。すべてが同じ攻撃者・同じ脆弱性で起きたという意味ではありません。
どこから読む?自分に近い項目へ
- 知らない会社名のお知らせが届いた:委託先の比較
- パスワードを変えるべきか迷う:認証情報の比較
- 契約・予約・画像も対象?:詳しい情報の比較
- 自分が今することを知りたい:情報別の確認表
- これまでの記事を探す:テーマ別の関連記事
委託先で起きると、知らないサービス名の通知が届く
ショップサーブは通販の基盤、Cuenote FCとブラストメールはメール配信のサービスです。利用者がその名前を知らなくても、購入先や登録先が使っていれば関係する場合があります。りそな3行は、Cuenote FCを利用する側の公表です。[1][2][3][4]
| 事例・公表状況 | 規模と単位 | 主な対象情報・確認点 |
|---|---|---|
| ショップサーブ 漏えい確認・最終報[1] | 約23,356,000人(可能な限り重複を除いた概数)/7,858店 | 氏名・配送先・連絡先、会員ID・暗号化されたパスワードなど。カード情報の一部は約2,096,900人で、全体の内数 確認点:利用店舗と自分の対象項目を確認。完全なカード番号・CVVは対象外 |
| Cuenote FC 情報漏えい発生[2] | 51,628,280件(延べ件数)/49システム。16システムは件数調査中 | 配信先情報など。実際の登録項目は利用企業ごとに異なる 確認点:メールの配信元に対象項目を確認。実人数への読み替えは不可 |
| ブラストメール データ持ち出し確認[3] | 全契約者の販売管理情報。一部契約者の配信先情報。受信者総数は本表では確定できず | 契約企業・担当者の情報、契約・支払履歴など。一部で配信先リスト等 確認点:自分がメールを登録した会社・団体の案内を確認 |
| りそなグループ3行 漏えいの可能性[4] | 件数は調査中 | メールアドレス・メール配信用の管理番号。金融取引情報は含まれない 確認点:銀行の公式案内を確認。Cuenote FCとは別の独立した侵入件数として数えない |
「配信元」と「配信サービス」を分けると混乱しにくい
ブラストメールでは、契約した企業・団体の販売管理情報と、その企業が登録した配信先情報は別の区分です。「全契約者の情報が持ち出された」を、「すべてのメルマガ読者の情報が持ち出された」と読み替えることはできません。[3]
また、Cuenote FCとブラストメールは別事業者の別サービスです。りそな3行の発表をブラストメールの被害に含めたり、Cuenote FCの延べ件数へ利用企業の公表件数を単純に足したりすると、取り違えや二重計上につながります。[2][3][4]
当サイトでは、筆者に届いたEストアーの通知と購入先の調べ方も紹介しています。通知の会社名と購入店名が一致しないときは、ショップサーブの対象店舗と確認方法から、過去の注文を調べられます。
パスワードの流出は「どのパスワードか」が重要
「パスワードは含まれない」と「一部サービスの送受信用パスワードは対象」が、同じ発表の中に出てくることがあります。会社名だけでまとめず、利用している機能まで確かめる必要があります。
| 事例・公表状況 | 規模と単位 | 主な対象情報・確認点 |
|---|---|---|
| So-net 漏えい確認[5] | 会員情報2,141,986件。一部4メールサービスで計54,401アドレスの送受信用パスワード等 | 会員情報とメール認証情報は別区分。銀行口座情報16件等も別途公表 確認点:対象メールサービスを確認して再設定。全会員のパスワード流出ではない |
| 花キューピット 漏えい確認/件数は可能性を含む[6] | 4,238,242件(該当する可能性のあるお客様) | ログインID・ハッシュ化されたパスワード・メールアドレス。氏名・住所・カード番号等は対象外 確認点:公式ECの登録歴を確認し、公式案内に従いパスワード変更 |
| リーンオンミー 第三者取得を確認・確報[7][8] | 82,723人(事案全体の人数) | 氏名・連絡先・ハッシュ化パスワード等。レポートの一部に要配慮個人情報 確認点:個別通知の対象項目を確認。Special Learning利用者はパスワード変更 |
So-netと花キューピットは同じ「メール流出」ではない
花キューピットで対象なのは、ID・ハッシュ化されたパスワード・メールアドレスです。一方、So-netの一部4メールサービスでは、メールの送受信に使うパスワードが対象です。So-netのマイページ用の変更と、対象メールの送受信用パスワードの再設定を混同しないようにしてください。[5][6]
ハッシュ化は、パスワードをそのまま保存することとは異なります。ただ、詳細な方式や元のパスワードの強さなどが分からなければ、安全性を一律には判断できません。花キューピットとリーンオンミーは利用者に変更を案内しています。自分の判断で変更不要とせず、公式手順を確認してください。[6][7]
リーンオンミーの82,723人は事案全体の対象人数であり、全員の要配慮個人情報が取得されたという発表ではありません。レポートの一部に含まれていたとされています。個別通知で、自分の項目を確かめることが必要です。[7]
契約・予約・画像は、件数だけでは影響を比べられない
氏名や連絡先に加えて、その人の契約、移動、画像などが対象になる事例です。対象者全員が同じ項目を含むとは限りません。表の項目を、そのまま全員分に当てはめないでください。
| 事例・公表状況 | 規模と単位 | 主な対象情報・確認点 |
|---|---|---|
| ソニー生命 漏えい確認[9] | 約38.5万件 | 代理店として扱ったメディケア生命の契約者・被保険者の氏名・証券番号・契約内容等 確認点:自分の契約との関係と個別案内を確認。全契約者の流出ではない |
| JAL・JTA 外部から参照された形跡[10] | 約92,000人。そのうち約2,000人は対象項目が多い | 予約番号・氏名・搭乗情報等。約2,000人はパスポート番号なども対象 確認点:個別案内で項目を確認。カード番号・各種パスワードの漏えいはないと説明 |
| Gyazo ユーザー情報等の流出を公表。一部画像の閲覧・取得も判明[11] | ユーザー情報約2,362万アカウント。画像本体は133人の432件 | ユーザー情報・画像メタデータ・一部画像。メタデータの件数は画像本体と別 確認点:通知対象の画像と情報を確認。仕事の画面なら社内窓口へ相談 |
| ムーンスター 漏えいの可能性/注文情報入りの偽メールを確認[13] | 最大約59万3千人 | 氏名・住所・連絡先・過去の注文情報。カード情報・ECログインパスワードは対象外 確認点:注文内容を知っている相手でも、公式の購入履歴で確認 |
本当の注文内容が書いてあっても、本物のメールとは限らない
ムーンスターは、過去の注文情報が記載されたなりすましメールを確認したと説明しています。商品名に心当たりがあっても、メールから支払いへ進まず、利用した通販サイトの購入履歴で確認してください。[13]
契約や予約の詳しい内容を知っている相手から連絡が来ても、その知識だけで本人と判断しないことが、比較から得られる注意点です。ただし、ソニー生命やJAL・JTAでも同様の偽メールが確認された、とするものではありません。
Gyazoでは「画像の情報」と「画像そのもの」を分ける
Gyazoの約2,362万件はアカウント数で、画像のメタデータは主に約4.9億件など別の区分です。閲覧・取得が判明した画像本体は133人の432件とされています。「約4.9億枚の画像本体が流出した」とは言えません。対象の画像は個別通知で確認します。[11]
原因を比べると、対策も一つでは足りない
被害の入口について、公表資料で確認できた範囲をまとめました。これは各社の発表を整理したもので、未公表の原因を推測した分類ではありません。
| 公表された入口・経路 | 具体例 | 管理者が見直す観点(当サイトの提案) |
|---|---|---|
| アプリケーション等の脆弱性 | ショップサーブ、Gyazo。リーンオンミーは連携したMetabase[1][8][11] | サービス本体に加え、画像処理・分析ツールなど連携先の更新とアクセス範囲も確認 |
| 盗まれた正規アカウントの悪用 | NECの委託先端末から、顧客システムへ侵入。共有ストレージのファイル漏えいも確認[12] | 保守端末、IDの権限、接続元、操作ログ、共有資料を一緒に点検 |
| 複数の経路・手段が公表された例 | Cuenote FCは脆弱性、担当者の認証情報、セッション情報などを説明[2] | パスワードだけでなく、セッション失効、API、データ出力記録の確認も検討 |
| 侵入後の動作は判明、詳しい入口は調査中 | ブラストメールはAPI用サーバーでのコマンド実行とデータ持ち出しを確認[3] | 「不正アクセス」の一言から、特定の脆弱性や全サービスへの影響を推定しない |
NECの事例の詳しい確認項目は、委託先の正規ID悪用と保守アカウントの点検で整理しています。IDを強くすることと、ログイン後に触れる情報を絞ることは、両方が必要な検討事項です。
比較用の別事案:生成AIへのアップロードは外部侵入と分ける
パナソニックは、従業員・元従業員と家族の計約33万4,000人分の情報を含むデータが、利用を禁止している外部生成AIへアップロードされたと公表しました。外部からの不正操作ではなく、プロジェクトメンバーのルール違反と説明しています。上の11事例とは分けて読む事案です。[14]
同社は学習利用が無効だったこと、一般公開や具体的な不正利用被害は確認されていないこと、対象者に求める対応事項はないことを説明しています。「AIが情報を公開した事故」と読み替えることはできません。詳しくは学習オフでも確認したい個人情報の扱いへ。[14]
件数を見る前に、3つのラベルを確かめる
| ラベル | 意味 | 今回の例 |
|---|---|---|
| 確認状況 | 漏えい確認、可能性、参照された形跡は区別する | JAL・JTAは「参照された形跡」。りそな3行は「漏えいの可能性」 |
| 集計単位 | 人、アカウント、延べ件数、画像件数は異なる | ショップサーブは対象者の概数、Cuenote FCは延べ件数、Gyazoは複数単位 |
| 全体と内数 | 一部の対象を全体へ広げず、足し直さない | JAL・JTAの約2,000人は約92,000人の内数。カード関連の一部情報も対象者全員とは限らない |
数字の大きさは規模を知る手がかりですが、自分に必要な対応は情報の中身で変わります。本人確認書類やプライベートな記録が少数だけ含まれている場合でも、該当者には重要です。今回の掲載数から、国内全体の増加率や原因の割合を算出することはできません。
自分が今することは、漏れた情報から選ぶ
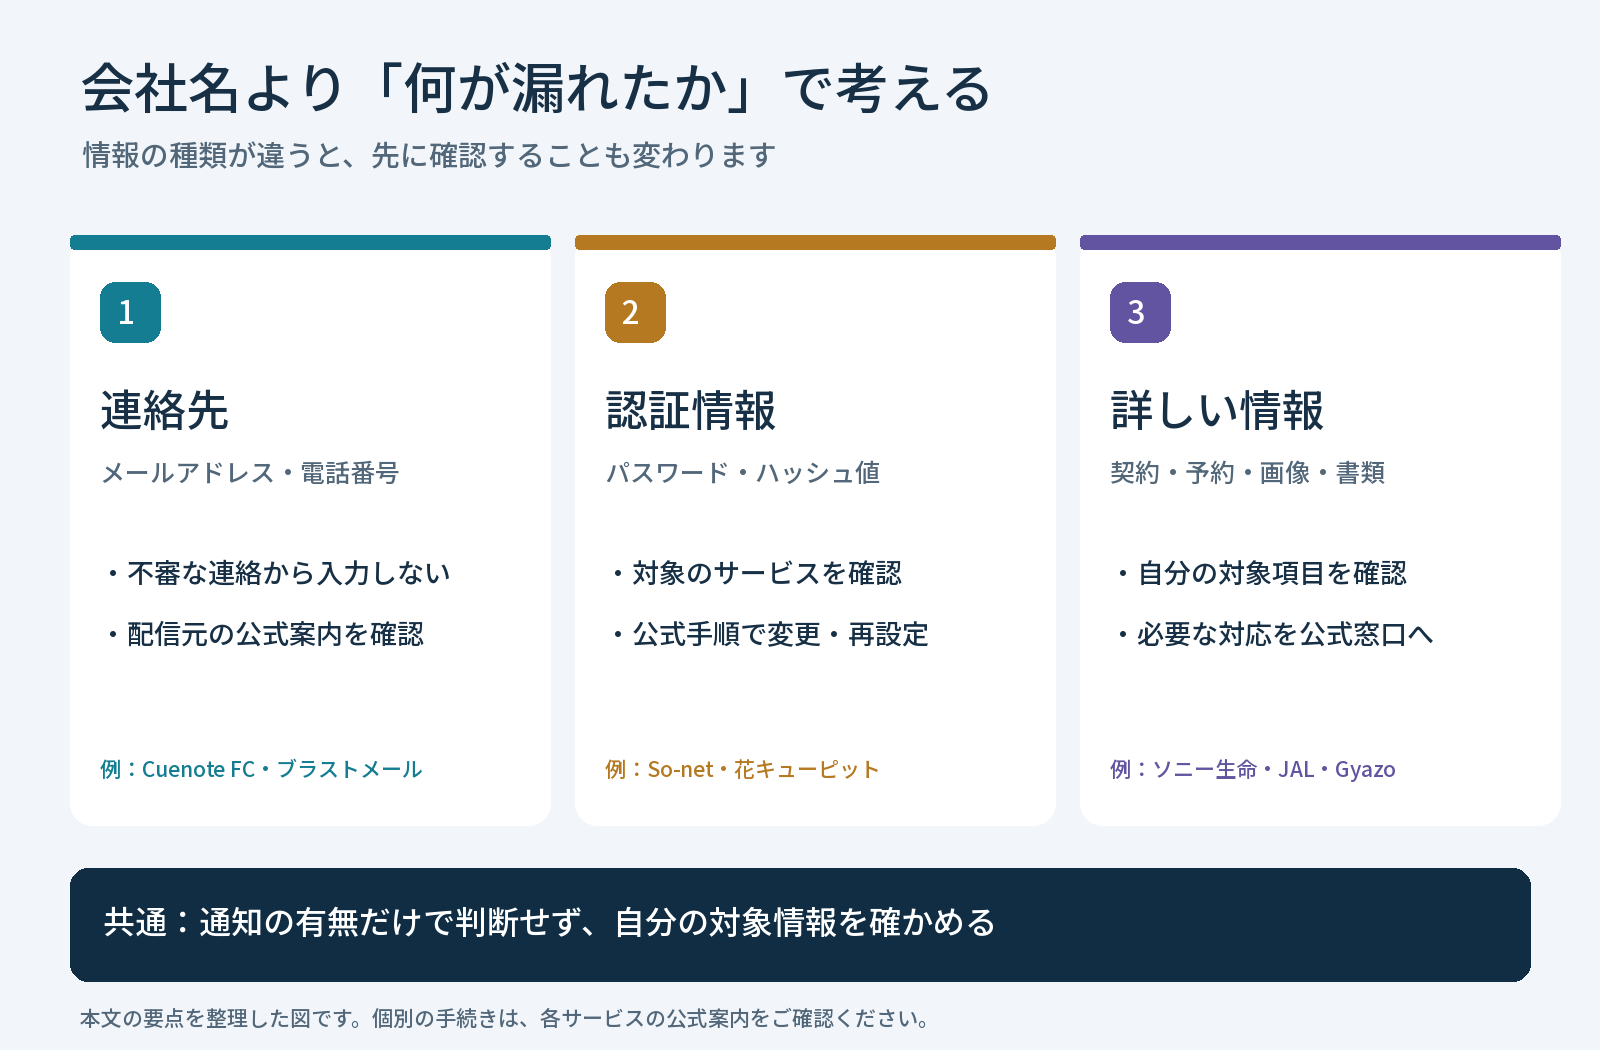
次は、上の比較を踏まえた一般的な確認の順番です。実際の変更方法や停止の要否は、利用先の個別案内を優先してください。
| 対象の情報・自分の状況 | 先に確認すること | 今回の記事から読むなら |
|---|---|---|
| メールアドレス・電話番号 | 公式サイトで対象確認。不審な連絡から追加情報を入力しない | Cuenote FC、ブラストメール、りそな3行 |
| ログイン用パスワード・ハッシュ値 | 公式の変更案内を確認。同じものを使う他サービスも見直す | 花キューピット、リーンオンミー、ショップサーブ |
| メール送受信用パスワード | 対象のメールサービスで再設定し、利用端末のメール設定も更新する | So-net |
| 契約・予約情報、画像、本人確認書類 | 自分に関する項目を個別通知・公式窓口で確認。職場の情報なら社内へ報告 | ソニー生命、JAL・JTA、Gyazo、関連記事のJoshin |
| 偽サイトへパスワードやカード情報を入力した | 今回公表された漏えい範囲と別に対処。正規サービスやカード会社へ速やかに相談 | ムーンスター、漏えい通知を受けたときの対処 |
問い合わせるなら、「自分は対象か」「どの項目が含まれるか」「自分に必要な手続きは何か」の3点を。最初からパスワードやカード番号全桁、本人確認書類をメールへ添付する必要はありません。本人確認が必要な場合も、公式窓口で提出方法を確かめてください。
気になる疑問
カード情報が含まれなければ、何もしなくてよい?
そうとは限りません。パスワードならアカウントへの影響、連絡先や注文履歴なら不審な連絡への注意など、確認点が変わります。一方、カード情報を含まない事案で、カード停止が一律に必要だとも言えません。自分の対象項目と実際に起きたことを分けて判断します。
通知が来ていないので、対象外と考えてよい?
受信の有無だけでは分かりません。たとえば花キューピットは順次通知とし、登録アドレスの変更等で個別メールが届かない場合も案内しています。普段使う公式サイトでも発表を確認してください。[6]
全部、同じ脆弱性や同じ攻撃者が原因?
今回確認した資料だけでは、そのようには言えません。判明した経路が違う例があり、詳しい原因が調査中のものもあります。
アプリを消せば、漏れた情報も消える?
スマートフォンのアプリ削除は、運営元や第三者が持つデータを削除する操作ではありません。退会やデータ削除の条件もサービスごとに異なります。利用できないときに再インストールを繰り返す前に、公式の案内を確認してください。
これまでの記事を、気になるテーマから探す
比較表のサービス名から各記事へ進めます。ここでは、ほかの既存記事もテーマ別にまとめました。リンク先は事故の経緯や通知の見方を確認するための記事です。現在の対象範囲・復旧状況は各記事と公式の続報で確認してください。
通販・買い物・会員情報
- Joshin:会員・サブスク・本人確認書類の確認
- ブックオフ:会員情報とパスワード
- バーガーキング:アプリ会員の確認
- ファンケル・アテニア:対象情報の確認
- カインドオル:対象者と対処法
- WASABI SWITCH:対象店舗と返金を装う連絡
交通・予約・本人確認
- スマートEX・エクスプレス予約:対象情報の確認
- HIS:パスポート情報の確認
- タイムズカー:免許証画像と再交付の確認点
- skyticket:初報の訂正とカード情報
- 発車オーライネット:乗車情報からの確認
福祉・職場・保存データ
- 台東区ささえ~る:登録項目と家族の確認
- 資さんうどん:従業員情報の確認
- ココナラ:履歴書・職務経歴書への影響
- 楽天ドライブ:写真・文書とアカウントの確認
- 広島学院:Microsoft 365アカウントの侵害
原因の背景と、個人・管理者の備え
通知を並べるときは、会社名より「自分の情報」を見る
新しい漏えい通知が届いたら、まず「自分が使ったサービス」「対象となる情報」「必要な手続き」を一行ずつ書き出してみてください。会社名が違っても確認点が共通する場合があり、同じ会社でも対応が分かれる場合があります。
比較表は、ひとまず全サービスのパスワードを変えたり、カードを止めたりする前に、自分に必要な確認を選ぶために使ってください。対象項目が分からないときは、受信した通知を残したうえで、公式窓口へ確認しましょう。
出典・比較に使った公表資料
以下は比較に用いた公表資料です。発生日・公表日・記事更新日は一致し。各資料は2026年10月29日に確認しました。
[1] Eストアー・最終報(2026-10-16)。
[2] Cuenote FC・第二報(2026-10-26)。
[3] ラクス・ブラストメール第2報(追記を含む)(2026-10-21)。
[4] りそなグループ3行・公式発表(2026-10-27)。
[5] So-net・公式発表(2026-10-27)。
[6] 花キューピット・公式発表とFAQ(2026-10-28)。
[7] リーンオンミー・確報(2026-10-27)。
[8] リーンオンミー・初報(2026-09-28)。
[9] ソニー生命・公式発表(2026-10-28)。
[10] JAL・JTA・公式発表(2026-10-28)。
[11] Helpfeel・Gyazo第三報(2026-10-21)。
[12] NEC・公式発表(2026-10-20)。
[13] ムーンスター・第3報(2026-10-15)。
[14] パナソニック・公式発表(比較用の別事案)(2026-10-23)。








