


台東区の障害者支援アプリ「ささえ~る」に登録している方や、その家族に関係するお知らせです。区は、登録情報が不正にダウンロードされ、208人に影響したと公表しました。メールアドレスに加え、一部の登録では障害のカテゴリーや、障害児者との関係も流出しています。[1]
まず確認したいのは、自分の登録情報への影響と、今後届く連絡の確認方法です。区や運営会社を名乗るメールに、そのまま家族の情報を返信しないようにしてください。この記事では、区の公表内容と、利用者・家族が確認する順序を分けて整理します。
確認日:2026年10月27日。台東区の10月26日19時更新の発表に基づきます。
ささえ~るで何が起きた?確認できた事実
| 確認する点 | 台東区の公表内容 |
|---|---|
| 影響範囲 | 208人 |
| 流出した項目 | メールアドレス208件/障害児者との関係195件/障害のカテゴリー158件 |
| 区への報告 | 2026年10月23日、運営委託先の株式会社ミラボから報告 |
| 原因 | 登録・権限管理の設計上の不備を通じ、不正アカウントに管理者権限が付いた |
| 実施した対応 | 不正アカウントの無効化・削除、システム修正、新規会員登録の一時停止 |
「可能性がある」という段階にとどまらず、区は情報の不正ダウンロードと流出を確認したと説明しています。一方、台東区民全員の情報が流出したという発表ではありません。[1]
障害の種類も漏れた?158件の意味と分からないこと
区が公表した項目には「障害のカテゴリー」が含まれます。ただし、158件という数字から、具体的な診断名や手帳番号まで流出したとは判断できません。公表文にない情報の被害は分かりません。
また、208件・195件・158件は項目別の件数です。各項目の件数を合計した数が、被害人数になるわけではありません。自分の登録でどの項目が含まれていたかは、項目別の総数だけでは判断できません。
今回の発表だけでは、登録時期による対象範囲や、一人ひとりに流出した項目の組み合わせまでは分かりません。家族が登録を手伝った場合も、誰のメールアドレスで登録したかを確認し、個別の影響は区へ問い合わせてください。
利用者・家族が確認する3つのこと
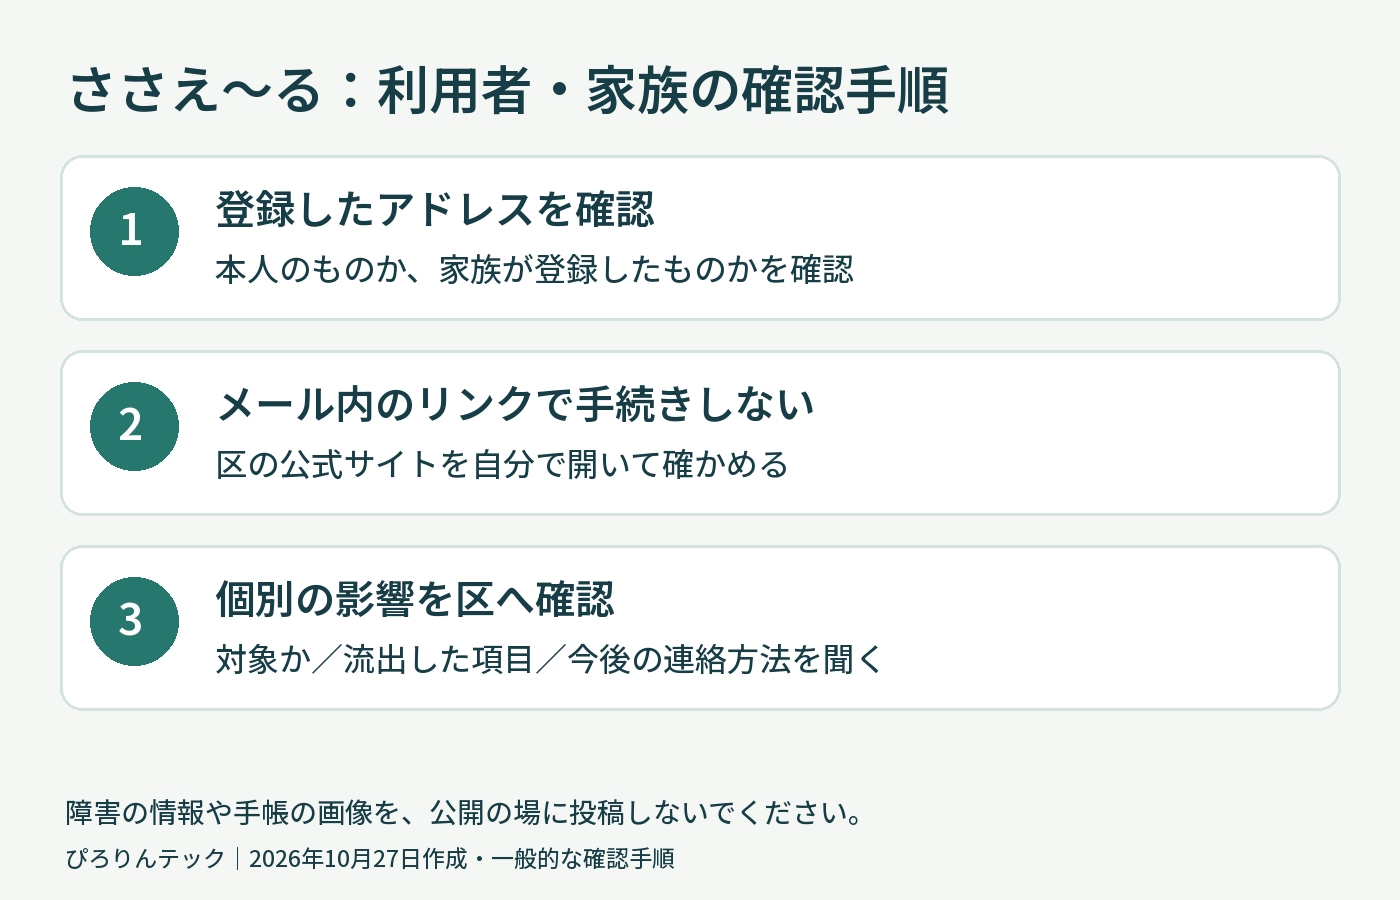
1.登録したメールアドレスを確認する
本人のアドレスか、家族のアドレスかを確認します。メールボックス内の過去の登録案内を探す場合も、転送やスクリーンショットの共有先には注意してください。障害の内容をSNSなどに書いて対象確認を求める必要はありません。
2.届いたメールの中で手続きを完結させない
区やミラボの名前が書かれていても、送信者名だけで判断しないでください。身に覚えのない添付ファイルやリンクを開かず、区の公式サイトを自分で開いて確認します。区も、不審なメールのURLや添付ファイルを開かないよう注意を呼びかけています。[1]
3.個別の影響を公式窓口へ確認する
「自分の登録は対象か」「流出した項目は何か」「今後の案内はどの方法で届くか」を確認すると、次にすることを整理しやすくなります。問い合わせ時は、先方が案内する本人確認の方法に従ってください。
区へ問い合わせるときに伝えたいこと
問い合わせ先は、台東区の障害福祉課施策推進担当(03-5246-1206)です。ファクスは03-5246-1179です。最新の連絡先は末尾の公式発表でも確認できます。[1]
問い合わせの例:「ささえ~るの登録情報流出について確認したいです。自分の登録が対象か、対象の場合はどの情報が含まれるか、今後の連絡方法を教えてください。」
一般的な確認の進め方として、最初から診断書や障害者手帳の画像を送るのではなく、必要な情報と安全な提出方法を先に確認してください。家族・支援者が代わりに連絡する場合も、本人確認や代理確認の方法を窓口へ尋ねるとよいでしょう。
新規登録の停止と、アプリ全体の停止は分けて確認
区が公表した停止措置は「新規会員登録の一時停止」です。この発表だけでは、既存会員の全機能が停止したのか、いつ登録を再開するのかまでは分かりません。ログインできない場合も、今回の流出が原因と決めつけず、公式のお知らせや窓口で確認してください。
また、スマートフォンからアプリを削除する操作と、サービス側にある登録情報の削除は別です。登録情報の扱いや退会を希望する場合は、区・運営側へ手続きを確認してください。削除によって、既にダウンロードされた情報まで回収できるとは限りません。これは一般的な注意点です。
福祉施設・自治体の担当者が委託先に確認したいこと
以下は今回の原因説明を踏まえた、当サイトの運用上の提案です。区やミラボが公表した追加対策ではありません。
- 一般の利用者登録から管理者の権限が付かない設計・検証になっているか。
- 管理者権限を新たに付ける際、承認と操作記録が残るか。
- 登録情報の一括出力を誰が行えるか。出力操作を確認できる記録があるか。
- 本人・家族・支援者の問い合わせを受ける窓口と、案内する情報の範囲が決まっているか。
利用者側のパスワードの強さだけに話を寄せず、「誰にどの操作を許すか」を委託先と確認することが、この事案から得られる具体的な点です。被害確認のために施設内で名簿を広く回覧するなど、確認作業そのもので情報の共有範囲を増やさない配慮も必要です。
よくある疑問
通知が来ていなければ対象外ですか?
通知がないことだけでは判断できません。個別通知の方法や完了状況は、確認した公表文には示されていません。
他の自治体の同じ会社のアプリも対象ですか?
今回確認した台東区の発表からは判断できません。他の自治体やサービスの被害まで広げて受け取らず、それぞれの公式案内を確認してください。
パスワードの変更で、流出した情報を消せますか?
パスワード変更は、既に第三者が取得した情報を消す操作ではありません。今回の公表原因は登録・権限管理の不備です。追加の利用者向け手続きが案内された場合は、公式案内に沿って対応してください。
出典・更新記録
[1]台東区:台東区障害者支援アプリ「ささえ~る」運営委託事業者への不正アクセスによる個人情報の流出(2026年10月26日19時更新、10月27日確認)。人数・項目・原因・対応・連絡先は同発表に基づきます。
2026年10月27日:初稿作成。利用者向けの確認手順、問い合わせ例、委託管理の確認事項は、公式発表と区別して当サイトの解説として記載しました。








