Eストアーが提供するECサービス「ショップサーブ」で不正アクセスが発生し、購入者の個人情報が漏えいした問題。
筆者にも次の記事で紹介したとおり、2026年9月、Eストアーから個人情報漏えいに関する通知メールが届きました。
ところが、そのメールを読んでも、「どのネットショップを利用したことで対象になったのか」が分かりません。
「いったい、どの店で買ったときの情報なのか?」
私自身も気になったため、過去の購入メールをさかのぼって調べてみました。
2026年10月3日に確認したEストアーの一般向け公式発表には、対象店舗の一覧は掲載されていません。
利用者側で確認する際、主な手掛かりになるのは次の2つです。
- 店舗・企業が自社サイトで今回の件について公式発表しているか
- 通知が届いたメールアドレスで、過去にどのネットショップを利用したか
この記事では、今回の件について公式発表を確認できた店舗・企業を紹介したうえで、筆者が実際に自分のメール履歴を調べた方法を紹介します。
ただし、ショップサーブを利用していることが分かっただけでは、その店舗が今回の漏えい対象だったとは判断できません。
公式発表のない店舗について、この記事で「漏えい元だった」と断定することはありません。
そもそもショップサーブで何が起きたのか
株式会社Eストアーは2026年8月1日、自社が運営するECプラットフォーム「ショップサーブ」のサーバーに外部から不正アクセスがあり、購入者情報が外部へ送信されたと公表しました。
翌8月2日の第2報では、不正アクセスの期間や対象となる可能性がある情報について、さらに詳しい内容が公表されています。
- 不正アクセスが行われていた期間は2026年5月21日から8月1日まで
- 2026年8月2日時点の公表件数は8,853,839件
- 件数は同一人物の複数データを含む可能性がある延べ件数で、被害者数そのものではない
- 氏名、住所、電話番号、FAX番号、メールアドレス、勤務先などの購入者情報
- 会員ID、暗号化されたパスワード
- クレジットカード名義、番号の先頭6桁と下4桁、有効期限など
- セキュリティコード(CVV/CVC)は対象外
- 店舗側の管理画面、メール、FTPのログイン情報なども対象に含まれる
ただし、店舗ごとに保存されていた情報は異なります。
上記の情報すべてが、すべての店舗や利用者について漏えいしたという意味ではありません。
今回の件について公式発表している店舗・企業
Eストアーの一般向け発表には、対象店舗の一覧は掲載されていません。
そこで、第三者サイトの一覧をそのまま転載するのではなく、各店舗・企業が自社サイトで公表している情報を確認したものを紹介します。
なお、以下は2026年10月3日までに筆者が一次情報を確認できた主な店舗・企業です。すべてを網羅した一覧ではありません。
| 店舗・企業 | 公表日 | 公表されている内容 |
|---|---|---|
| PFUダイレクト本店(株式会社PFU) | 2026年9月18日 | 対象となる可能性がある注文データは最大169,355件(延べ)。PFUダイレクト本店では2008年12月5日~2025年10月31日の注文データなどが対象。カード情報、会員ID・パスワードの漏えいは確認されていないと公表。 |
| 旧キングジムストア/オフィスオンライン(株式会社キングジム) | 2026年9月4日 | 2022年8月以前に利用していた顧客情報の一部が対象。カード情報やログインパスワードの漏えいは確認されていないと公表。 |
| ミドリオンラインストア/タッチアンドフロー オンラインショップ(株式会社デザインフィル) | 2026年8月3日 | オンラインストア利用者の個人情報の一部について案内。 |
| 丸八製茶場 | 2026年8月3日 8月10日追記 | オンラインショップ利用者の情報について案内。 |
| ビースタイル本店(三嶋商事株式会社) | 2026年8月4日 | ショップ利用者の情報について案内。 |
| アーテック | 2026年8月3日 | 購入者・会員情報、会員ID、暗号化されたパスワード、カード名義・番号の一部・有効期限などについて案内。 |
| 大倉陶園 | 2026年8月4日 | 氏名、住所、電話番号などについて案内。カード情報や会員ID・パスワードの流出は確認されていないと公表。 |
| 権太呂食品(京都 権太呂) | 2026年8月5日 8月20日追記 | サイト利用者の個人情報の一部について案内。 |
| 七味家本舗 | 2026年8月3日 | ショップサーブへの不正アクセスを受け、利用者情報について案内。 |
| 絵具屋三吉 ONLINE STORE | 2026年9月26日 | 9月25日にEストアーから連絡を受け、同店利用者の情報が漏えい対象と確認されたと公表。氏名、住所、メールアドレス、会員ID、暗号化されたパスワード、カード情報の一部などについて案内。 |
| PRGRオンラインショップ(株式会社プロギア) | 2026年8月3日 9月28日続報 | 利用者の個人情報が漏えいしたと公表。続報では、対象者にはEストアーから直接メールで連絡し、個別の該当状況はプロギアからは回答できないと案内。 |
| ARIKI ONLINE SHOP | 2026年8月3日 | 同店利用者の情報が漏えい対象に含まれていることが確認されたと案内。 |
| マンズワインオンラインショップ | 2026年9月30日 | 2006年4月1日~2025年9月22日の会員登録・注文利用者の情報について公表。氏名・住所・連絡先などが漏えい。カード関連情報・会員ID・パスワードは漏えいしていないことを確認済み。 |
【2026年9月30日追記】新たに公式発表を確認できた店舗
その後も各店舗・企業から個別の発表が続いています。2026年9月30日までに、追加で次の公式発表を確認しました。
絵具屋三吉 ONLINE STORE
2026年9月26日、絵具屋三吉は、Eストアーから9月25日に連絡を受け、同店を利用した顧客情報についても今回の漏えい対象となっていることが確認されたと公表しました。
対象となった顧客では、氏名、住所・配送先情報、電話番号、メールアドレス、会員ID、暗号化されたパスワード、クレジットカード情報の一部など、保存状況に応じた情報が漏えいしている可能性があります。
なお、絵具屋三吉から案内が届いたことだけで、受信者本人の情報が漏えいしたと確定するわけではありません。個別に漏えい対象と確認された利用者には、Eストアーから順次メールで案内されています。
PRGRオンラインショップ
PRGRオンラインショップもショップサーブを利用しており、2026年9月28日に続報を公表しました。
情報漏えいの対象となる利用者についてはEストアーが引き続き調査しており、対象と判明した利用者にはEストアーから直接メールで案内するとしています。
PRGR側では個別の利用者が対象かどうかを回答できないとしているため、過去にPRGRオンラインショップを利用したことがある方は、Eストアーから届くメールも確認してください。
ARIKI ONLINE SHOP
ARIKI ONLINE SHOPも2026年8月3日に、ショップサーブへの不正アクセスについて公式に発表しています。
同店では、利用者の情報が漏えい対象に含まれていることが確認されたと案内しています。
このように、Eストアーが対象店舗の一般向け一覧を公開していない一方で、店舗側から個別に発表されるケースが続いています。
過去に利用した店舗がこの記事の一覧にない場合でも、「一覧にない=対象外」とは判断せず、購入した店舗の公式サイトやEストアーから届いたメールを確認することをおすすめします。
今後、各社から新しい発表が出る可能性があります。
この記事でも確認できた情報は随時更新する予定ですが、最終的には各店舗・企業の公式発表を確認してください。
【2026年10月3日追記】マンズワインの公表と店舗側の対応状況
マンズワインは2026年9月30日、過去に利用していたショップサーブへの不正アクセスにより、利用者の個人情報が漏えいしたと公表しました。
公式発表では、2006年4月1日から2025年9月22日までにオンラインショップで会員登録・注文をした利用者を対象として示しています。漏えいした情報は氏名、住所、電話番号、FAX番号、メールアドレス、勤務先、その他注文時に任意で入力した情報です。クレジットカード関連情報、会員ID、パスワードは漏えいしていないことが確認されています。
同店は2025年9月25日に別のシステムへ移行しており、現在のオンラインショップについては本件による情報漏えいはないとしています。最近利用していなくても、過去の購入・登録データが対象になる例です。対象者にはEストアーから順次メールで案内され、個別の該当状況はマンズワイン側では回答できないと案内しています。
ベネッセハウスオンラインショップは、2026年10月1日午前9時に運営を再開したと公表しました。ショップサーブへの不正アクセスを受けて一時停止していましたが、システム提供元による安全性の確認と社内検証を経て再開したとしています。再開後も不審なメールやSMSへの注意を呼び掛けています。
これはベネッセハウスの営業再開に関する発表です。ショップサーブ全体の漏えい調査が完了したことや、個々の利用者が漏えい対象外であることを示すものではありません。
ショップサーブを使っていても、漏えい対象外だった例もある
ここで重要なのが、「ショップサーブを使っていた店舗=今回の漏えい対象店舗」ではないという点です。
たとえば朝日酒造は、自社サイトについて、今回攻撃を受けたサーバー群には含まれておらず、顧客情報の漏えいは確認されていないと公表しています。
加賀マイクロソリューションも、自社のデータは対象範囲に含まれていなかったとの報告を受けたと案内しています。
そのため、過去に利用した店舗がショップサーブを使っていたことが分かったとしても、そこで調査を終えてはいけません。


実際に自分の購入履歴を調べてみた
ここからは、筆者自身が実際に行った調査です。
Eストアーから届いた通知メールには、どの店舗の利用によって対象になったのかは書かれていませんでした。
そこで最初に、上で紹介した公表済み店舗と自分の過去の購入履歴を照らし合わせました。
しかし、該当しそうな店舗は見つかりませんでした。
次に、公表済みの店舗一覧にはなかった購入先について、過去の注文確認メールを1件ずつ調べました。
注文確認メールから購入先を確認し、その店舗の公式サイトを開きます。
そこで、商品ページやマイページ、「特定商取引法に基づく表記」、プライバシーポリシーなどを確認し、次のような情報が残っていないかを調べました。
- 「ショップサーブ」という記載
- 「Eストアー」という記載
shopserve.jpへのリンク
調べていくと、過去に私が購入した店舗の中から、ショップサーブを利用していることが確認できる店が1件見つかりました。
ただし、その店舗が今回の漏えい対象だったことを示す公式発表は、2026年9月27日時点では確認できていません。
分かったのは「その店舗がショップサーブを利用していた」ということだけです。
「その店舗から自分の個人情報が漏えいした」と確認できたわけではありません。
そのため、この記事では店舗名を掲載しません。
「ショップサーブを使っている」と「漏えい対象だった」は別
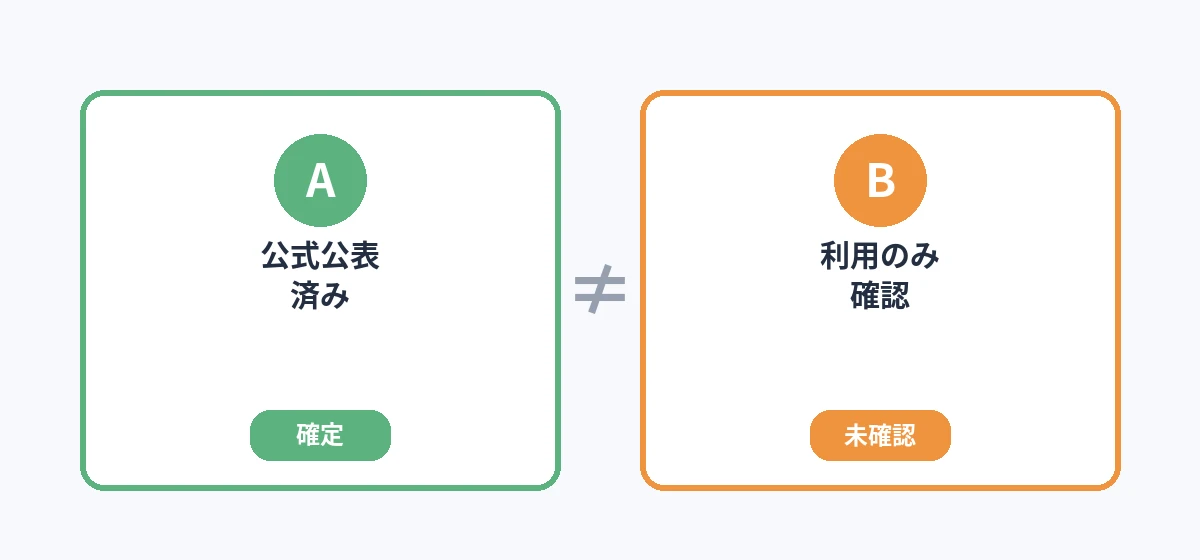
自分の購入履歴を調べると、確認できる状況は大きく3つに分かれます。
- A:店舗・企業が今回の件について公式に公表している
→ 公表内容を確認する - B:ショップサーブを利用していたことは確認できるが、今回の対象だったという公式発表がない
→ 現時点では漏えい対象だったとは判断できない - C:購入履歴はあるが、ショップサーブを利用していたか確認できない
→ 現時点では判断できない
特に注意したいのがBです。
ショップサーブは多くのネットショップが利用してきたECサービスです。
ショップサーブを使っていることが分かったとしても、それだけでは今回の不正アクセスとの関係までは分かりません。
また、現在のサイトからショップサーブの痕跡が見つからなくても、過去には利用していた可能性があります。
調べるのは「2026年5月~8月に買った店」だけではない
私も最初は、今回の不正アクセス期間である「2026年5月21日~8月1日」に利用したネットショップを調べればよいのではないかと考えていました。
しかし、実際にはそれだけでは不十分です。
PFUの公式発表では、PFUダイレクト本店の対象となる注文データについて、2008年12月5日から2025年10月31日までとされています。
つまり、今回不正アクセスが発生した2026年よりも、はるかに古い購入データが対象となるケースがあります。
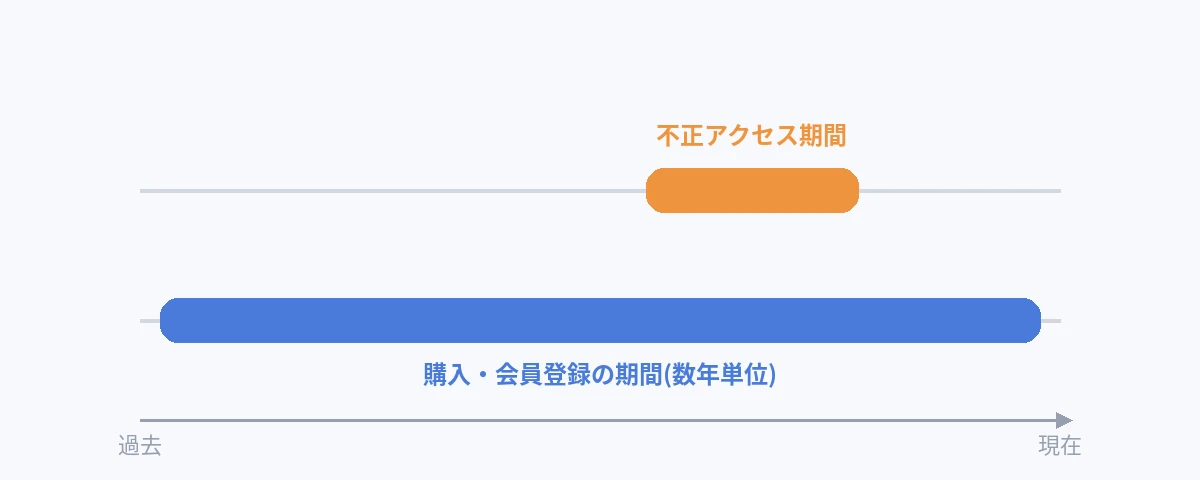
現在は別のECシステムへ移行している店舗でも、過去にショップサーブを利用していた時期のデータが対象になっている例があります。
そのため、自分の購入履歴を調べる際は、「2026年5月以降に買ったか」だけでなく、通知が届いたメールアドレスを使って過去に購入や会員登録をした店舗まで確認した方がよいでしょう。
ショップサーブの対象店舗を自分で調べる方法
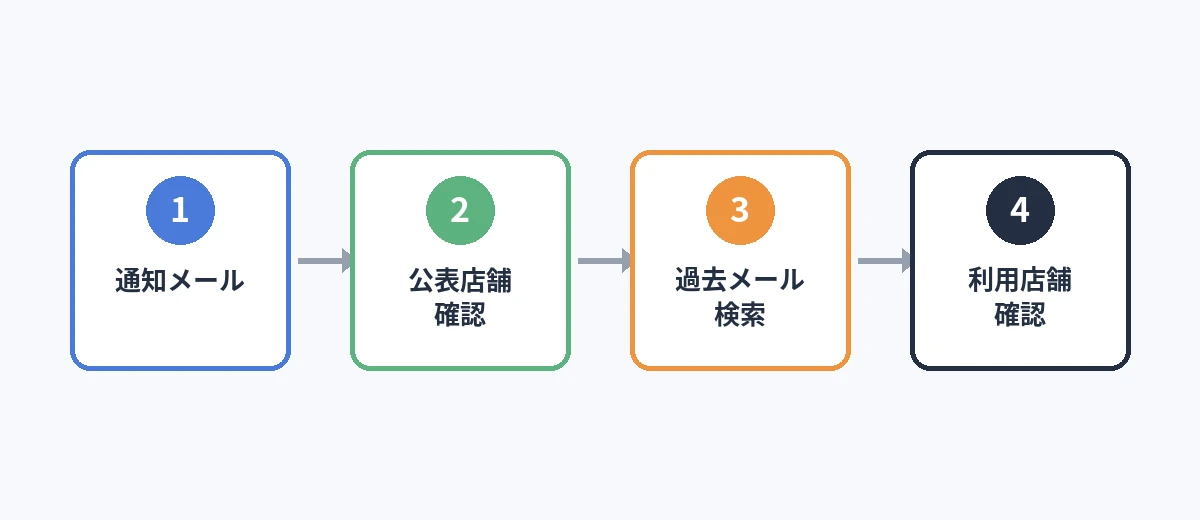
OutlookやGmailなどに過去のメールが残っている場合は、次の順番で調べられます。
- Eストアーから通知が届いたメールアドレスを確認する
- そのメールアドレス宛てに届いた過去のメールを検索する
- 「ショップサーブ」「shopmaster」「ご注文確認」「会員登録完了」などで検索する
- 検索で見つかった注文メールから購入先の店舗名を確認する
- 店舗の公式サイトを開く
- 商品ページ、マイページ、特定商取引法に基づく表記、プライバシーポリシーなどを確認する
shopserve.jpへのリンクや「ショップサーブ」「Eストアー」の記載がないか調べる- その店舗が今回の件について公式なお知らせを出していないか確認する
- ショップサーブの利用が確認できても、それだけで漏えい対象だったと判断しない
楽天市場やAmazonで買った場合は注意
楽天市場、Amazon、Yahoo!ショッピングなどで購入した場合は、少し事情が異なります。
たとえば、ある店舗が「公式オンラインショップ」ではショップサーブを使っていたとしても、楽天市場やAmazonで受けた注文までショップサーブで管理していたとは限りません。
そのため、楽天市場やAmazonなどで購入した履歴しかない場合、その注文がショップサーブと関係していたとは判断できません。
「同じ店舗だから」という理由だけで候補に決めつけないようにしてください。
調べても対象店舗が分からない場合は
ここまで調べても、公開されている情報だけでは「この店舗が原因」と特定できない場合があります。
Eストアーや利用した店舗から詳しい情報が公表されていない限り、利用者側だけで確定するのは難しいためです。
その場合、店舗を探し続けることよりも、不正利用やアカウント乗っ取りを防ぐ対策を先に行っておく方が重要です。
- 心当たりのあるECサイトのパスワードを変更する
- 同じパスワードを他のサービスでも使っている場合は、そちらも変更する
- 利用できるサービスでは多要素認証を有効にする
- クレジットカードの利用明細に身に覚えのない請求がないか確認する
- 「Eストアー」「ショップサーブ」や利用店舗を名乗る不審なメール・SMSに注意する
- メールやSMS内のリンクからカード番号やパスワードを入力しない
まとめ
Eストアーから個人情報漏えいの通知が届けば、「どのネットショップだったのか知りたい」と思うのは自然なことです。
私自身も気になり、過去のメールをさかのぼって調べました。
その結果、過去に利用した店舗の中からショップサーブを利用している店舗を1件見つけることはできました。
しかし、調べて分かったのは、「ショップサーブを利用していた店舗を見つけること」と「その店舗が今回の漏えい対象だったと確認すること」は別だということです。
- Eストアーから筆者に届いた通知メールには対象店舗名の記載がなかった
- 各店舗・企業の公式発表から対象状況を確認できる場合がある
- 過去の購入メールからショップサーブ利用店舗を探せる場合がある
- ショップサーブ利用店舗だからといって、今回の漏えい対象とは限らない
- 2026年の購入履歴だけではなく、かなり以前の購入データも対象になる場合がある
- 分からない場合は、店舗の特定よりもパスワード変更やカード明細の確認を優先する
新しい発表があれば、この記事も随時更新します。

よくある質問
Eストアーに問い合わせれば、どの店舗だったか教えてもらえますか?
Eストアーは対象となった利用者へ個別に連絡を行っています。
ただし、問い合わせによって個別の店舗名まで開示されるかどうかについては、公開されている情報だけでは確認できません。
確認したい場合は、届いた通知メールに記載されている問い合わせ窓口へ相談してください。
クレジットカード情報も漏れているのでしょうか?
Eストアーの発表では、カード名義、カード番号の先頭6桁と下4桁、有効期限などが対象となる可能性のある情報に含まれています。
一方、セキュリティコード(CVV/CVC)はEストアーが保持していないため対象外とされています。
また、店舗によって保存していた情報が異なるため、自分が利用した店舗で実際にカード関連情報が対象だったかどうかは、その店舗の公式発表を確認する必要があります。
何年も前に1回だけ買った店舗でも対象になることがありますか?
あります。
PFUの事例では、2008年までさかのぼる注文データが対象となっています。
そのため、「最近利用していない店舗だから関係ない」とは言い切れません。
更新履歴:2026年9月27日 初版公開/9月30日 店舗情報を追加/10月3日 マンズワインの公表とベネッセハウスの運営再開を追記し、公表件数の表現を修正。
公表済み店舗の情報は2026年10月3日までに確認した内容です。Eストアーおよび各店舗・企業からの追加発表により、内容を更新する場合があります。