

CPU温度の監視ツール「Core Temp」を使っている方は、バージョンを確認してください。1.21より前の版は脆弱性の対象です。公式配布元のALCPUから、1.21以降の最新版へ更新することが対策になります。
JVNは11月2日、Core TempのカーネルドライバについてCVE-2026-109836を公表しました。悪用されると、PCの物理メモリを読み書きされる可能性があります。ただし、攻撃条件はローカルで高い権限を必要とするものです。通常のWeb閲覧だけで遠隔から感染する種類の脆弱性として説明するのは誤りです。
修正版1.21の公開日は10月3日です。11月2日に初めて修正版が出たわけではなく、すでに1.21へ更新している方は、今回の対象となる1.21未満には当たりません。
対象と対処を先に確認
| 項目 | JVN・開発元で確認した内容 |
|---|---|
| 対象製品 | ALCPU Core Temp |
| 影響する版 | 1.21より前 |
| 脆弱性番号 | CVE-2026-109836、JVN#23328936 |
| 問題 | ドライバのIOCTLに対するアクセス制御不足 |
| 影響 | 物理メモリの読み込み・書き込み |
| 攻撃条件 | ローカル、高い権限が必要。利用者の操作は不要という評価 |
| JVNのCVSS | v4.0基本値8.4、v3.0基本値6.7 |
| 対策 | 開発元の案内に従って最新版へ更新 |
Windows自体の更新とは別に、Core Tempの更新が必要です。Windows Updateを適用しただけで、このアプリの旧版が自動的に修正されたとは判断できません。
バージョンの確認方法
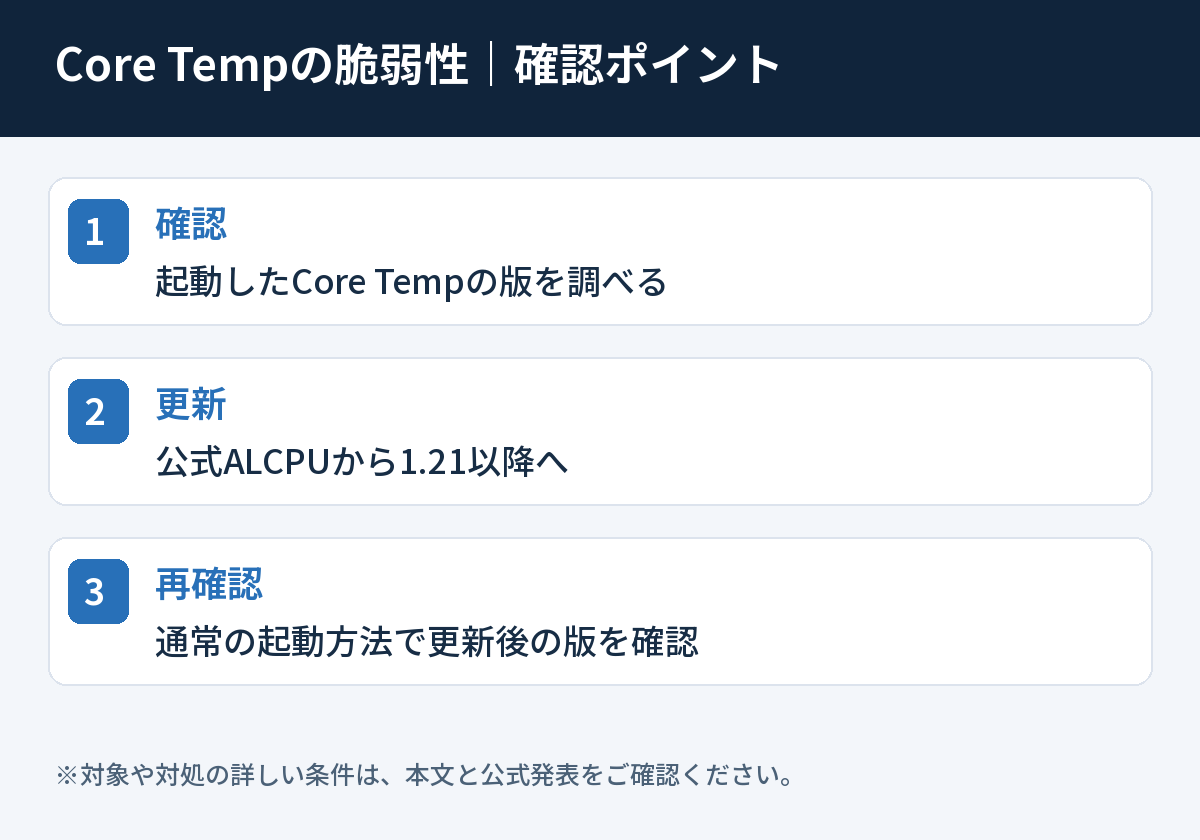
まず、普段使っているショートカットや実行ファイルからCore Tempを起動し、アプリのバージョン表示で1.21以降かを確認してください。表示が見つからない場合は、実行ファイルを右クリックし、「プロパティ」→「詳細」の製品バージョンも確認します。メニューの位置や表記は版・言語によって異なるため、特定のメニューを探し続けるより、起動している実行ファイルと版を照合してください。
インストールしたアプリの一覧に表示される版も手掛かりになります。ただし、展開して使う版や別フォルダーのコピーは一覧に出ない場合があります。日常的に起動している実体の場所と、そこで表示される版を確認することが大切です。
たとえば、アプリを更新した後も古いショートカットが別フォルダーの旧版を起動していると、更新したつもりのまま旧版が残ります。ダウンロードフォルダー、診断用USBメモリー、管理者用のツール集などにコピーがあれば、合わせて見直してください。
安全に更新する手順
1.設定と、いま起動している場所を確認する
温度表示、通知、ログ出力など、必要な設定を控えます。業務PCでは、利用者が勝手に更新せず管理担当者へ連絡してください。診断ツールとして一時的に入れたのか、常時監視で使っているのかも伝えると判断しやすくなります。
2.ALCPUの公式配布ページから最新版を取得する
公式ページはhttps://alcpu.com/CoreTemp/です。広告や検索結果の「ドライバ更新」をうたう別ツールからではなく、Core Tempの開発元を確認して取得します。対象外となる基準は1.21ですが、より新しい正式版が案内されていれば、対応OSなどを確認して選んでください。
起動中のCore Tempを終了し、入手した版の案内に沿って更新します。再起動を求められた場合は従ってください。展開して利用している場合は、古いフォルダーへ混在させず、更新後の実行ファイルと起動先が一致するよう確認します。
3.いつもの起動方法で、更新後の版を確認する
更新用ファイルを実行しただけで終わらせず、普段のショートカットや自動起動から開き直し、版を再確認してください。温度表示と必要な通知・ログが正常かも見ておきます。再起動後にも自動起動する運用なら、その起動先の確認まで行うと取り残しを減らせます。
使っていない場合は、通常のアンインストール手順で削除することも選択肢です。ドライバファイルを自己判断で手動削除するのは避け、残存の確認が必要なら管理担当者や開発元の手順に従ってください。
なぜ温度監視ツールにドライバがある?
CPUなどのハードウェア情報を取得するため、監視ツールはWindowsの中核に近い部分で動くドライバを利用する場合があります。カーネルドライバは、通常のアプリより強い権限で動くため、アクセス制御の不備があると影響が大きくなります。
IOCTLは、アプリ側からドライバへ処理を依頼するための仕組みです。今回はその窓口へのアクセス制御が不十分で、物理メモリを読み書きされる可能性があると説明されています。CPUが熱くなる不具合や、温度表示だけが間違う問題とは異なります。
CVSS 8.4でも、攻撃条件を確認する
JVNの評価では、ネットワーク越しに直接攻撃する「AV:N」ではなく、ローカルを示す「AV:L」です。また、攻撃者に高い権限が必要な「PR:H」とされています。CVSS v4.0の8.4とv3.0の6.7は評価方式が違うため、数字の差を被害拡大や修正の遅れと捉える必要はありません。
高い権限が必要だから放置してよいということでもありません。管理者権限とカーネルの権限は同じではなく、ドライバの不備がさらに深い操作につながる問題があります。すでに修正版が公開されているため、利用状況を確認して更新するのが現実的です。
今回確認したJVNの告知には、実際の攻撃での悪用を確認したとの記載はありません。「悪用されていない」と断定せず、公開された攻撃条件と修正版の有無を基に対応してください。
よくある質問
CPUやWindowsを交換する必要がありますか?
今回の対策はCore Tempの更新です。PCやCPUの買い替え、Windowsの再インストールを一律に求める告知ではありません。
Core Tempが入っているだけで感染済みですか?
脆弱な版を利用していることと、実際に攻撃されたことは別です。感染が確認されたと判断せず、まず版を確認して更新してください。不審な挙動がある業務PCは管理担当者へ相談します。
1.21に更新済みでも、旧ファイルを残してよいですか?
使わない旧版は通常の手順で整理し、旧版が起動するショートカットや診断用コピーが残っていないか確認してください。新版を取得しただけで、すべてのコピーが置き換わるとは限りません。
出典・確認日
JVN#23328936:Core Tempのカーネルドライバにおける脆弱性(11月2日)
確認日:2026年11月3日(日本時間)。対象情報や再開状況は、その後の公式発表もご確認ください。