

Mリーグの公式オンラインショップを利用した方は、会員登録をしていなくても今回の情報漏えいを確認してください。Mリーグ機構は11月2日、公式サイトと公式オンラインショップへの不正アクセスにより、利用者9,502人の個人情報が漏えいしたと発表しました。
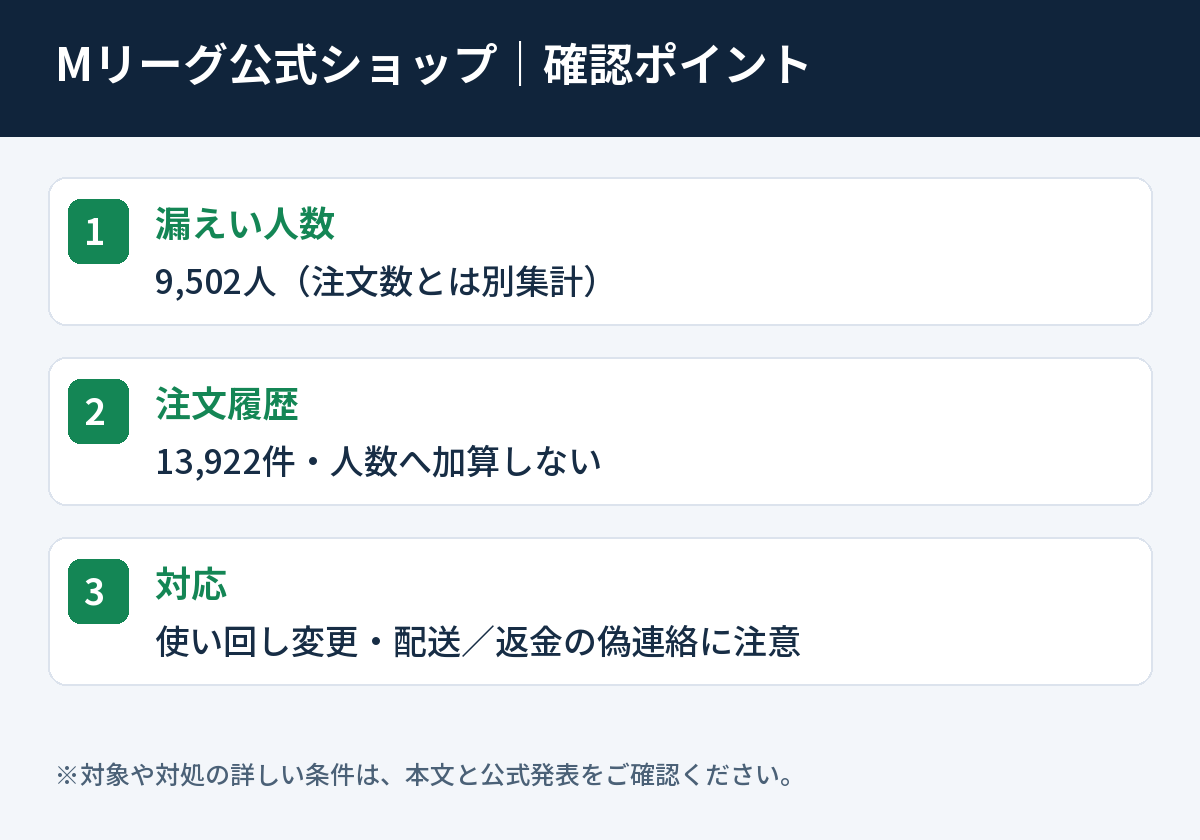
対象には氏名や配送先、注文内容に加え、パスワードのハッシュ値が含まれます。同じパスワードを使っている別サービスがあれば変更し、「配送先確認」「追加送料」「返金」などを口実にした不審な連絡に注意してください。
クレジットカード等の決済情報は対象システムで保有しておらず、漏えい対象に含まれていません。カード情報が対象外でも、購入した商品や住所を知る相手の連絡を信用しないことが大切です。
対象は2019年10月~2026年10月29日の利用者
公式発表の対象期間は、2019年10月から2026年10月29日までです。公式オンラインショップと公式会員サイトを利用した9,502人が対象で、会員登録をせずに購入した方も含むと明記されています。
ゲスト購入ではログイン用パスワードを登録していない場合でも、請求先・配送先として氏名、住所、電話番号などを入力しています。「アカウントがないから関係ない」と判断せず、過去の注文メールや購入履歴を確認してください。
対象情報の全部または一部が漏えいしたとされ、登録内容によって異なります。9,502人全員について、表の全項目がそろって流出したという説明ではありません。対象者には登録メールアドレスへ順次個別に連絡するとしています。
| 対象区分 | 公表された件数・情報 |
|---|---|
| 公式オンラインショップ | 9,497件。請求先・配送先の氏名、住所、電話番号、メールアドレスなど |
| ショップのアカウント情報 | ログインID、登録日、パスワードのハッシュ値 |
| ショップの注文情報 | 13,922件。注文番号、注文日時、商品、金額、支払方法 |
| 公式会員サイトの追加分 | 上記に含まれない5件。氏名、住所、電話番号 |
| 決済情報 | 対象システムでは保有せず、漏えい対象外 |
注文履歴13,922件は、被害人数とは別の集計です。複数回注文した人もいるため、9,502人に足して被害人数を増やしてはいけません。
10月29日夜に発生、30日未明に停止
Mリーグ機構によると、10月29日夜に不正アクセスを受け、同日中に異常を検知して遮断しました。翌30日未明にサーバーを停止し、対象システムを外部から接続できない状態にしています。11月2日時点で、遮断以降の新たな不正アクセスは確認されていないとしています。
復旧に当たっては、現行システムを再稼働させずに廃止し、既存環境から切り離した新しい環境で構築し直す方針です。11月2日から公式サイトで試合日程・結果とニュースの掲載を再開しましたが、公式オンラインショップの再開時期は未定です。
一部のページを閲覧できることと、ログインや買い物などの機能がすべて復旧したことは分けて確認してください。旧ショップに似た別サイトを見つけても、公式に案内されたサービスかを確かめてから利用します。
ハッシュ値の漏えいで、なぜパスワードを見直す?
ハッシュ値とは、パスワードの文字列を計算で変換した値です。公式発表では、復元が困難で、そのまま読み取れない形式で保存していると説明されています。入力したパスワードそのものが平文で漏えいしたという発表ではありません。
ただし、短い単語など推測しやすいパスワードでは、候補を計算してハッシュ値を照合する方法が問題になります。今回使われていた計算方式や追加の保護措置の詳細は、確認した告知では分かりません。実際に解読されたと断定することも、安全だから対応不要と決めることもできません。
利用者ができる備えは、同じパスワードを使っている他サービスを固有のものへ変更することです。メール、SNS、通販など、使い回しがないか確認しましょう。長く異なるパスワードにし、多要素認証やパスキーが利用できる場合は設定も検討してください。
Mリーグ側の再設定方法については、今後の公式案内を確認してください。ログイン機能の停止中に「今すぐ再設定」と誘う別の画面へ情報を入力しないようにします。
「注文内容を知っているから本物」が危険な理由
今回は連絡先と注文履歴の両方が対象です。そのため、購入商品や注文番号を挙げて、配送の確認や返金を案内する偽の連絡には注意が必要です。これは漏えい項目から考えられる一般的なリスクで、今回そのような詐欺被害が発生したとする発表ではありません。
特に、追加送料の支払い、カード情報の再登録、返金のための口座認証などを求められたときは、届いたリンクから手続きを進めないでください。公式サイトを開き直し、掲載された問い合わせ先から確認します。相手が配送先を知っていても、それだけで本人確認にはなりません。
公式発表では、現時点で決済代行会社における本件由来の不正な取引は確認されておらず、商品の不正発送が生じた注文も確認されていないとしています。この説明は公表時点の状況です。自分の明細や利用中サービスで異常を見つけた場合は、該当窓口へ相談してください。
公式メールの案内と、利用者が確認する順序
Mリーグ機構は、対象者への連絡をsupport@m.m-league.jpまたはinfo@m.m-league.jpから送るとしています。パスワードやカード情報の入力を求めるリンク、添付ファイルは含まないと案内しています。
差出人欄は偽装されることがあるため、メールアドレスが一致するだけで信用しないでください。パスワードやカード情報の提供を求める連絡には応じず、リンクや添付ファイルを開かずに公式窓口へ確認します。
確認する順序は、過去の購入の有無、公式からの個別通知、使い回しパスワード、関連アカウントのログイン履歴です。ショップの再開を待たずにできる他サービスの保護から進めてください。
問い合わせ先はsupport@m.m-league.jpです。件名に「不正アクセスの件」と記載するよう案内されており、平日10時~18時に順次回答するとしています。問い合わせにパスワードやカード番号を記載する必要はありません。
購入記録が見られないときはどうする?
ショップが停止していて過去の注文画面を開けない場合は、手元に残る注文確認メールや配送の記録を探してください。購入した時期、利用したメールアドレス、ゲスト購入か会員購入かが分かると、窓口への問い合わせがしやすくなります。古いメールにあるリンクから再ログインを試す必要はありません。
問い合わせでは、まず対象者確認の方法を尋ねます。初回の連絡に、住所の全情報、カード番号、パスワードをまとめて記載しないでください。注文記録のスクリーンショットをSNSへ載せる場合も、氏名、住所、注文番号などを公開しないよう注意が必要です。
手元の記録がない場合は、公式の個別通知や問い合わせ窓口から確認してください。「対象者確認用の別サイト」を検索して個人情報を追加登録する方法は避けます。買い物を再開したい場合も、再開予定日は公式告知で確認し、メールやSNS広告だけで別のショップへ移動しないでください。
よくある質問
ABEMAで試合を見ただけでも対象ですか?
今回の発表はMリーグ公式オンラインショップと公式会員サイトの情報についてです。ABEMAの視聴者全員が対象という発表ではありません。公式ショップなどの利用歴と個別通知を確認してください。
すべてのMリーググッズ販売店が対象ですか?
対象として公表されたのは指定の公式サイト・公式オンラインショップです。他店での購入について、この発表だけから被害を広げて判断できません。購入先がどこだったか確認してください。
カード情報が対象外なら、何もしなくてよいですか?
住所や連絡先、注文履歴、アカウント情報への対策が残ります。使い回しをなくすこと、不審な連絡から情報を追加で渡さないことを優先してください。
出典・確認日
Mリーグ機構:公式サイト・公式オンラインショップの不正アクセスに関するお詫びとご報告(11月2日)
確認日:2026年11月3日(日本時間)。対象情報や再開状況は、その後の公式発表もご確認ください。