

JALやJTAを利用したことがあり、「自分の予約情報も見られたのだろうか」と不安な方へ。日本航空と日本トランスオーシャン航空は2026年10月28日、委託先アマデウス社のシステムへの不正アクセスにより、一部の予約記録が外部から参照された形跡があると発表しました。
対象は約9万2,000人。このうち約2,000人では、パスポート番号なども対象です。一方、クレジットカード番号と各種パスワードの漏えいはなく、運航への影響もないとしています。まずは自分の対象情報と、連絡の確認先を分けて押さえましょう。
出典:JAL・JTA公式発表(2026年10月28日)。情報確認日:2026年10月31日。
対象は約9.2万人。全員のパスポート番号が対象ではない
| 区分 | 参照された形跡がある情報 |
|---|---|
| 約9万人 | 予約番号、氏名、搭乗日、搭乗区間、搭乗クラス |
| 約2,000人 | 上記に加え、メールアドレス、電話番号、パスポート番号、国籍、マイレージ番号、航空会社、便名、航空券番号、座席番号など |
「約9万2,000人のパスポート番号が流出した」という発表ではありません。また、公式の表現は外部から参照された形跡があるというものです。現時点で当該情報の不正使用は確認されていないと説明しています。被害の有無と、情報が参照された可能性は分けて読みます。
2023年8月〜2026年9月は「搭乗日の条件」ではない
公式発表が示す2023年8月10日〜2026年9月23日は、予約記録が外部から参照された形跡がある期間です。その間に搭乗した人の全員が対象、あるいは期間外の搭乗なら対象外、と自己判断するための搭乗日一覧ではありません。対象はJAL・JTA便名の予約記録の一部です。
予約日や搭乗日だけで自分が対象かは判断できません。JAL・JTAは10月30日付の案内で、対象者の予約時のメールアドレス宛てに連絡したとしています。予約の記録を手元にまとめ、公式発表と個別の案内で確認してください。
連絡が来たら、まず公式サイトから確かめる
- いつもの経路から公式発表を開く。届いたメールやSMSのリンクを入口にせず、普段使う公式アプリやブックマークから案内を確認します。
- 自分の対象項目を確認する。予約番号だけなのか、連絡先やパスポート番号なども含むのかを、個別案内または専用窓口で確認します。
- 連絡内容を残す。受信日時、差出人、通知内容を保存します。予約番号や旅券番号をSNSに載せて対象者を探すことは避けてください。
通知がまだ届いていないことだけで、対象外が確定したとはいえません。反対に、JALを名乗る連絡が来たことだけで本物とも判断できません。
確認の順番は、公式経路で案内を開く、自分の対象項目を確かめる、不審な連絡に追加情報を渡さない、の3つです。
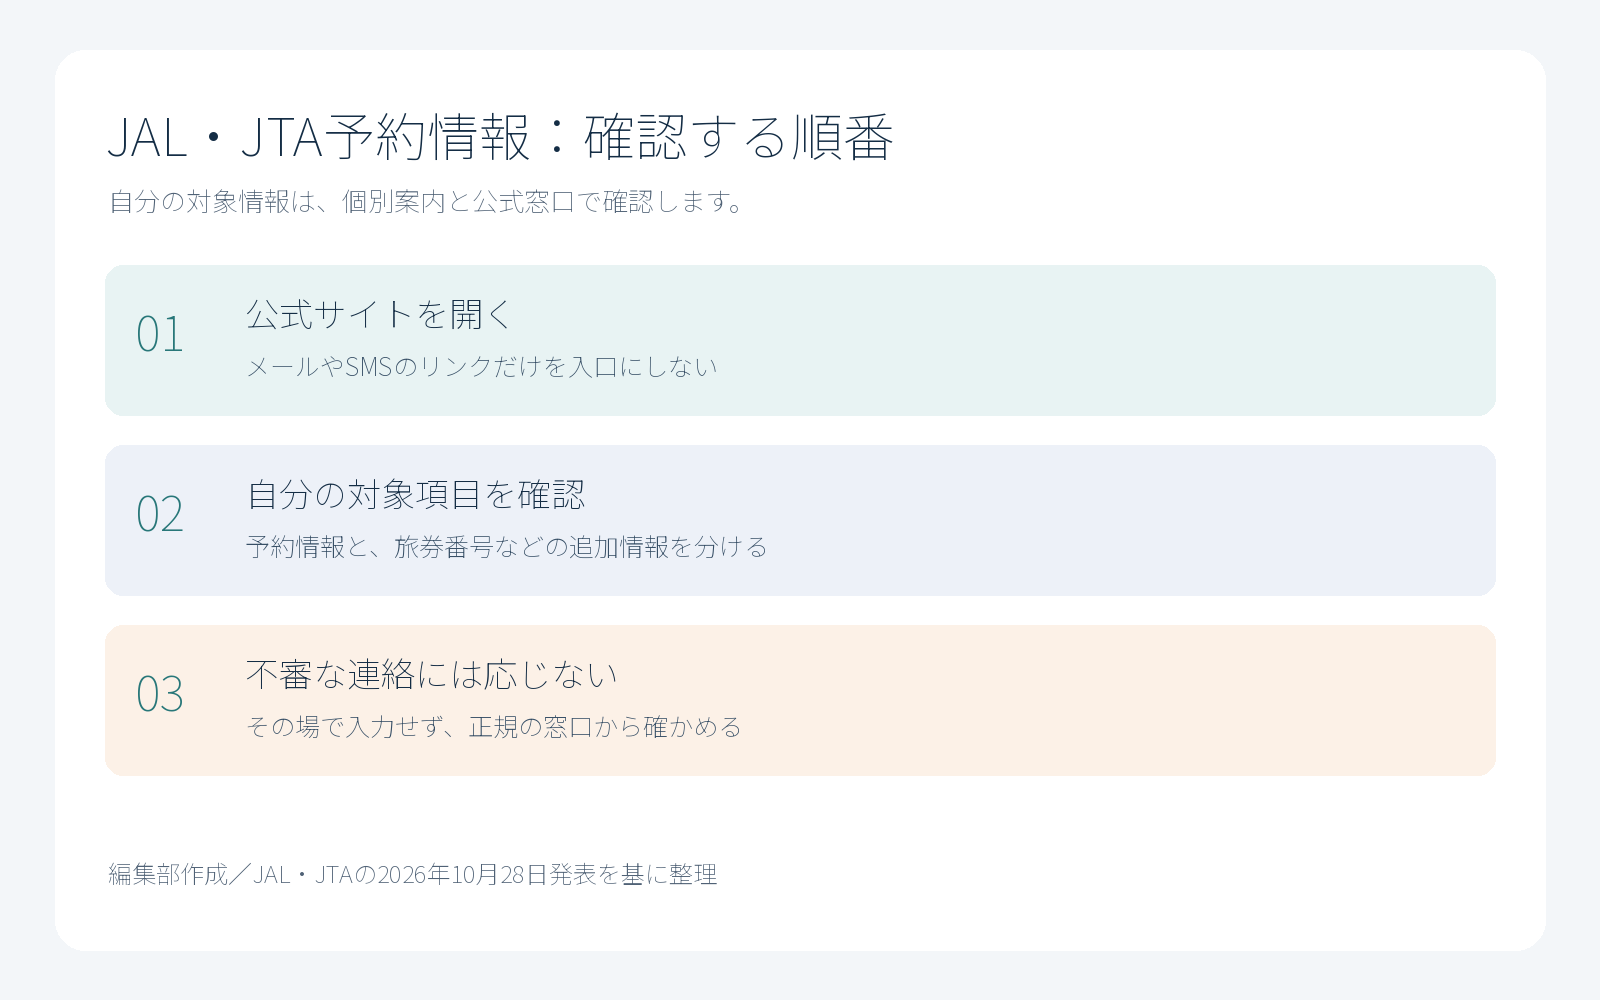
図解は、公式発表を基に確認の順番を整理したものです。実際のサービス画面ではありません。
専用窓口は10月29日から。問い合わせ前に確認したいこと
公式発表の専用窓口は、日本国内から0120-25-6050または03-4332-7280、海外からは+81-3-4332-7280です。2026年10月29日から開設し、受付は日本時間10時〜17時、土日祝日を除きます。番号や受付条件は、連絡前に公式ページでも確認してください。
問い合わせ時には、対象かどうかを確かめる方法、自分の対象情報、今後の個別案内の受け取り方を確認すると、次の対応を決めやすくなります。パスポート番号が対象か分からない段階で、一律の再発給手続きを急ぐ必要があるとは、今回の発表からは判断できません。必要な対応はJALの案内と旅券の公的窓口に確認してください。
「返金」「本人確認」を求める連絡に注意
搭乗情報や氏名を知っている相手でも、正規の担当者とは限りません。たとえば「予約確認のためカード番号を入力」「補償の受取に認証コードが必要」と迫られても、その場で応じず、公式経路で同じ案内があるか確かめてください。これらは予防のための例であり、今回確認された攻撃事例ではありません。
不審なページでパスワードを入力した場合は、そのサービスの公式サイトから変更し、使い回し先も見直します。カード情報を入力した、または身に覚えのない請求がある場合は、カード会社の公式窓口に相談してください。今回の予約記録の件と、不審なページに自分で入力した情報への対応は分けて考えます。
情報の種類ごとの対応は、個人情報漏えいの通知が来たときの確認方法も参考にしてください。
運航への影響はない。予約の変更は公式案内で判断を
JAL・JTAは、本件による運航への影響はなく、アマデウス社は必要なセキュリティ対策を完了したと説明しています。今回の発表だけを理由に、予約が無効になった、搭乗できないと判断する必要はありません。予約状況に不安がある場合は、公式アプリや正規の予約確認画面から確認してください。
ANAは約3万7,800人。対象と期間は各社の案内で確認
2026年10月31日確認・更新
ANAは10月30日、約3万7,800人の予約情報に参照の形跡があると公表しました。このうち約1,700人では、パスポート番号や連絡先なども対象です。カード情報とパスワードは含まれていません。ANAの案内への入口と対象情報の解説は、ANAの予約情報に関する記事にまとめています。
ANAの対象かどうかは、ANA公式サイトの発表と個別案内でご確認ください。JAL・JTAの専用窓口にANAの対象確認をまとめて問い合わせることは避けてください。
JAL・JTAの約9万2,000人はANAの人数ではない
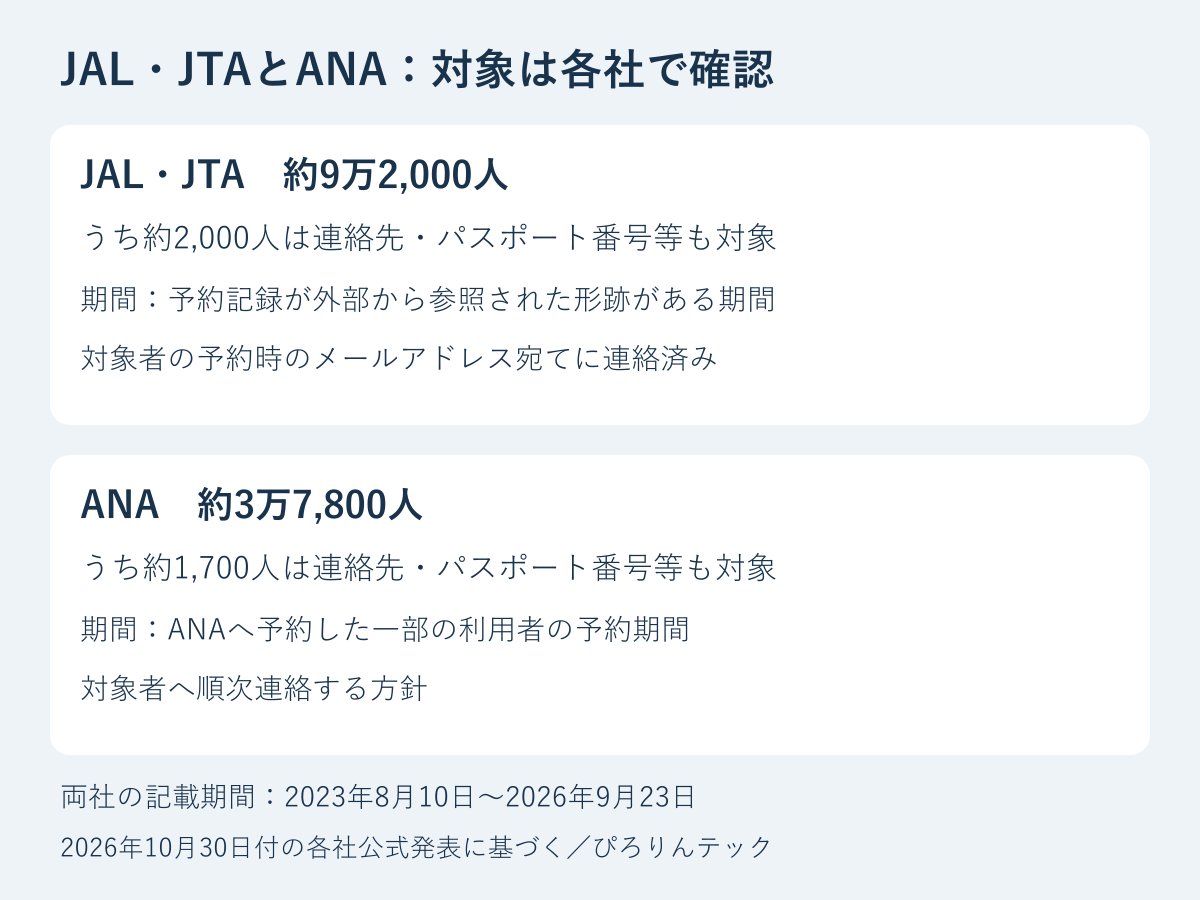
同じ委託先に関係する事案でも、各社の対象範囲は分けて読む必要があります。JAL・JTAは約9万2,000人、ANAは約3万7,800人です。両方を利用した人の重複は不明で、合計の被害人数は分かりません。
| 区分 | JAL・JTA | ANA |
|---|---|---|
| 対象人数 | 約9万2,000人 | 約3万7,800人 |
| 主な予約情報の区分 | 約9万人:氏名、予約番号、搭乗日・区間・クラス | 約3万6,100人:氏名、予約番号、搭乗日・区間・クラス |
| 連絡先・旅券番号等も含む区分 | 約2,000人。上記に加え連絡先、パスポート番号等 | 約1,700人。上記に加え連絡先、パスポート番号等 |
| 公式が示す期間 | 2023年8月10日~2026年9月23日。予約記録が外部から参照された形跡がある期間 | 2023年8月10日~2026年9月23日にANAへ予約した一部の利用者 |
| カード情報・パスワード | 漏えいなしと案内 | 今回の対象に含まれない |
| 利用者への連絡 | 予約時のメールアドレス宛てに連絡済み | 対象者へ順次連絡する方針 |
| 問い合わせ先 | JAL・JTAの専用窓口 | ANAの本件発表にある用件別窓口 |
ANA利用者は自分が対象か分かる?
ANAを利用した方は、公式サイトからお知らせを開き、対象期間の意味、自分の予約記録の該当項目、問い合わせ先を確認してください。同じアマデウスに関係する事案でも、JAL・JTAとANAの人数や情報を合算して自分の対象を判断しないでください。
予約情報を知る相手からの連絡にも注意
これは利用者ができる一般的な対策です。搭乗日や行き先を知っている相手から連絡が来ても、追加料金の支払いや個人情報の再入力をすぐに行わず、航空会社の公式アプリ・Webサイトから予約を確認してください。今回の情報だけを根拠に、予約を取り消す必要があるとは判断できません。
ANAの根拠:Amadeus社 旅客サービスシステムへの不正アクセスについて(10月30日)。期間の意味がJAL・JTAと異なるため、対象確認はそれぞれの公式案内と個別通知で行ってください。
出典・更新履歴
ITmedia NEWS・ANA報道(2026年10月29日確認)
JAL公式発表(2026年10月29日確認)
2026年10月29日:発表・報道を確認して掲載内容を整理。