

llama.cppの脆弱性と聞くと、手元で動かしているローカルLLMまで、すべて止めるべきか迷うかもしれません。CVE-2026-118375でまず確認したいのは、使っているビルドと、RPCのRDMA通信機能を利用する構成かどうかです。
2026年10月28日に公開されたCVE情報では、ggml-rpcのRDMA受信処理に境界外書き込みが報告されています。修正PR #30399は10月24日にマージされ、b11865のリリースページも公開済みです。CVEの公開日と、修正が取り込まれた日は異なります。情報確認日:2026年10月29日。
何が問題?RPCの通信で作業用メモリ(RAM)上のデータが不正に書き換わる
RPCは、別の計算機側に処理を分担させる構成で使われます。今回の問題は、RDMAによるデータ受信時に長さの確認が不足する点です。未認証の接続相手による入力でサーバーが停止し、コード実行につながる可能性も報告されています。
一次資料:llama.cpp修正PR #30399。CVEの整理はGitHub Advisory(CVE-2026-118375)。GitHub上の当該項目はUnreviewedで、CVSS v4は9.2です。スコアは自社環境での被害発生を示すものではありません。
最初に見るのは「RPCの有無」「RDMAの構成」「ビルド」
| 確認項目 | 調べる内容 |
|---|---|
| RPC | rpc-serverの起動、起動設定、コンテナ定義、サービス登録の有無 |
| RDMA | RDMA対応でビルド・配置されているか、該当の通信経路を利用できるか |
| ビルド | CVE記述上の対象はb8841からb11865未満。配布元のビルド情報やコミットも照合 |
| 到達範囲 | RPCに接続できる送信元、境界のファイアウォール、社内からの到達範囲 |
「ローカルLLMを使っている」という情報だけでは、今回の条件に当たるかは判断できません。単体での実行とRPCを使う構成は区別が必要です。管理者は起動設定や実際の配布物を確認してください。
管理者は、RPC・RDMAの構成、現在のビルド、修正の適用と接続元の制限の順に確認してください。
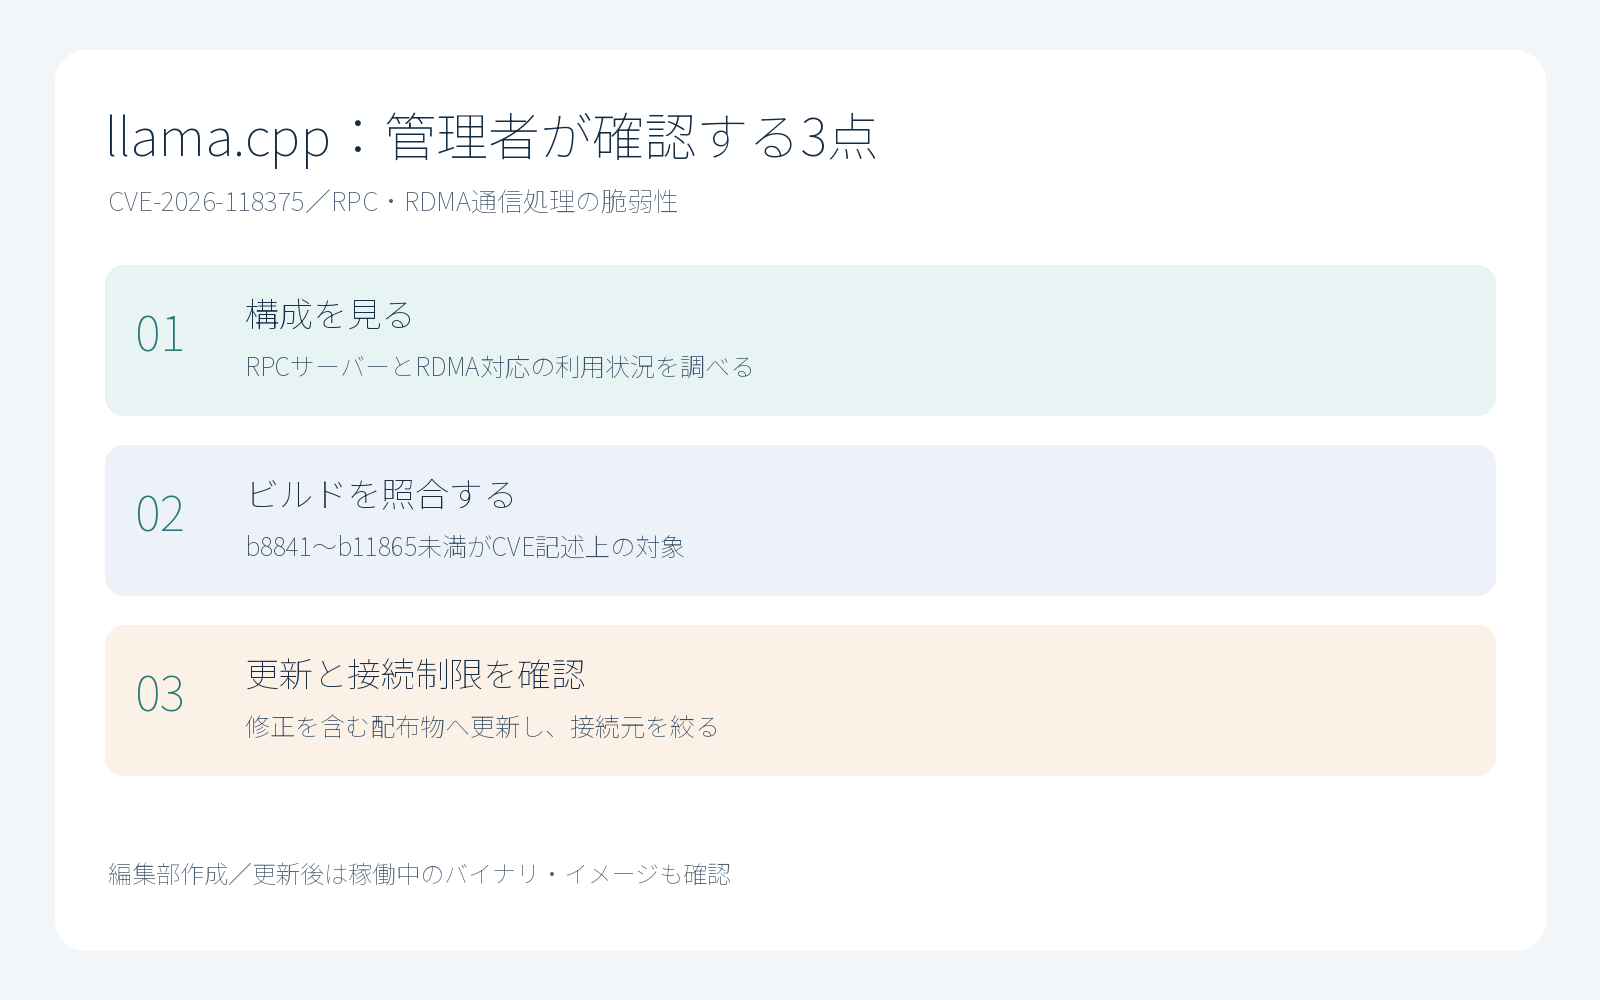
図解は管理者向けの確認事項を整理したものです。自社の構成と配布元の修正情報を併せて確認してください。
更新先の目安はb11865以降。既存バイナリも入れ替える
b11865の公開リリースページはPre-release表記です。今回の修正を含む基点として確認し、実際の導入先は配布元の案内と自社の運用基準に沿って選んでください。
- 構成と現在のビルドを記録する。実行ファイル、イメージのタグ・ダイジェスト、ビルド元コミット、RPCの起動設定を控えます。
- 修正を含む配布物へ更新する。自前ビルドは修正を含むソースから作り直し、コンテナは修正版イメージへ差し替えます。ソースを取得しただけで、実行中の古いバイナリが更新されたとは扱わないでください。
- 再起動後に実体を確認する。稼働中のバイナリ・イメージが意図したものかを確かめ、通常の推論処理とRPC接続を確認します。
更新までの接続制限と、更新後も残す対策
運用上の補足として、不要なRPCは止め、必要な場合も接続元を必要な範囲に限定してください。インターネットからの到達可否だけでなく、社内の別端末からの到達範囲も確認します。接続制限は更新までの露出を減らす手段であり、欠陥そのものを修正するものではありません。
修正前の環境に試験用の不正データを送って確認する方法は、業務環境で行わないでください。構成・ビルド・配布元の修正情報から判断し、動作確認は通常の入力で行います。
侵害されたかは、このCVEだけでは分からない
今回確認した開発元PRと脆弱性情報だけでは、実際の悪用や日本国内の被害は確認できません。これは悪用が存在しないと証明されたという意味ではありません。更新後も、原因不明の停止などがあればログを保全し、組織の対応手順に沿って調査してください。
出典:開発元PR #30399/b11865/GitHub Advisory。確認表・更新手順・接続制限は、これらを基にした管理者向けの運用上の補足です。