

ネット版「競馬新聞デイリー馬三郎」を利用していた方は、パスワードの再設定と、他サービスでの使い回し確認を行ってください。運営するネットドリーマーズは11月2日、不正アクセスにより最大約15万2,500件の会員情報が外部に漏えいしたおそれがあると公表しました。
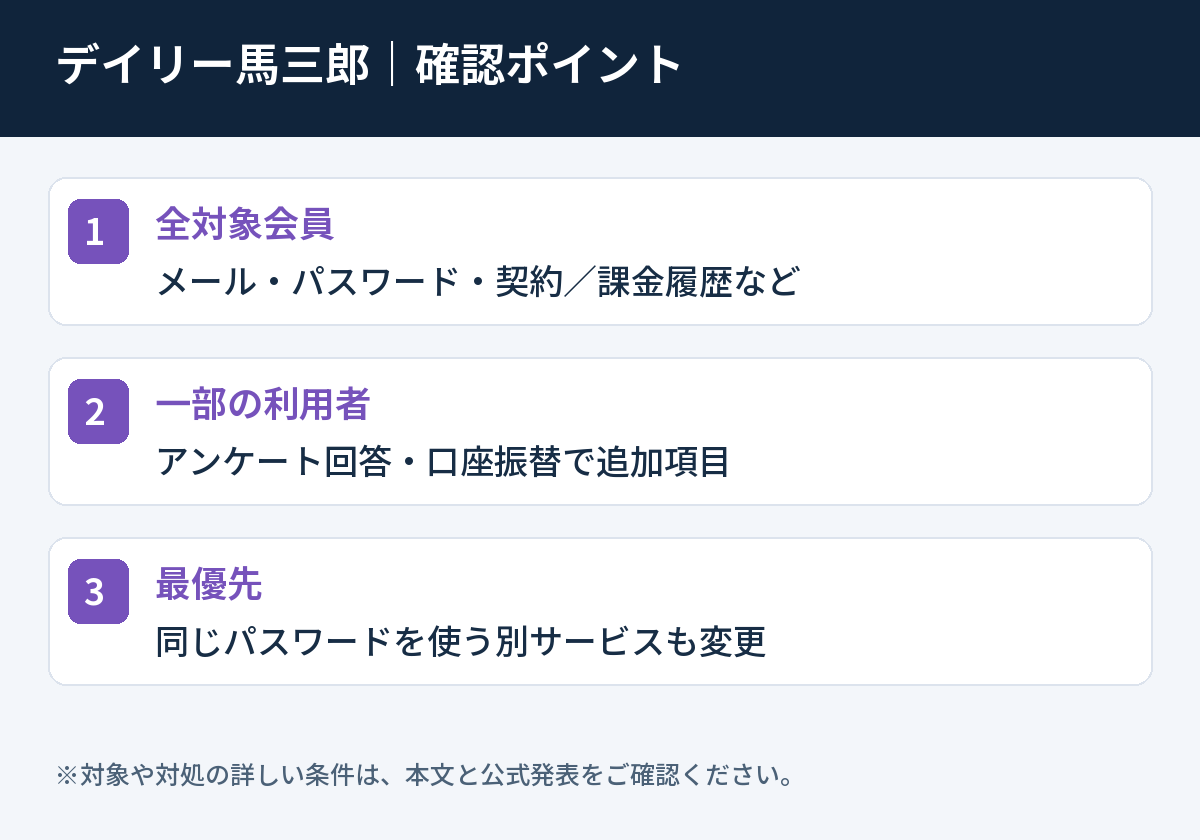
パスワードは全会員分がリセットされています。ただし、この措置で他のサイトのパスワードまで変わるわけではありません。同じメールアドレスとパスワードを別のサービスでも使っている場合は、そちらも変更が必要です。
口座振替やアンケート回答の有無によって対象情報が異なります。現在の会員だけでなく退会済みの方も対象に含まれるため、過去に利用していた方も確認してください。
何が漏えいしたおそれがある?利用方法別の一覧
| 利用者の区分 | 公表された対象情報 |
|---|---|
| 対象となるすべての会員 | メールアドレス、パスワード、ニックネーム、生年月日、性別、IPアドレス、契約・課金の履歴 |
| アンケートに回答した人 | 上記に加え、氏名(漢字)、郵便番号、住所 |
| 口座振替(PayPay銀行・楽天銀行)の利用者 | 全対象会員の情報に加え、金融機関の支店番号、口座番号 |
| クレジットカード情報 | 運営側で保有しておらず、対象に含まれない |
「氏名や住所も、すべての会員について対象」とは発表されていません。また、支店番号や口座番号が対象とされているのは、指定の口座振替を利用した方です。銀行の暗証番号まで流出したという発表ではありません。
対象者は、2026年10月時点で登録していた会員とされ、現在退会している方も含むと案内されています。自分がどの区分に当たるかは、過去の契約・支払方法や個別通知を確認してください。
発生は4月下旬~7月、発見は10月20日
不正アクセスがあったのは、サービスのデータベースを管理するためのツールです。公式発表によると、4月下旬から7月にかけてアクセスを受け、そのうち5月上旬に会員情報を含むデータが外部へ取得された可能性があります。
10月20日の情報セキュリティ点検で痕跡を見つけ、当該ツールを閉鎖して不正アクセスを遮断しました。対応チームを立ち上げて影響を調べ、11月2日に本人通知と公表を行っています。サーバー環境の再構築も進めているとしています。
11月2日は公表日であり、その日に初めて不正アクセスが発生したという話ではありません。侵入に使われた具体的な脆弱性や、パスワードの保存方式は、確認した告知では分かりません。「暗号化されているから変更しなくてよい」などと判断しないでください。
パスワードは、公式サイトから再設定する
現在の会員は、公式サイトにある「パスワードのお問い合わせ」から新しいパスワードを設定するよう案内されています。届いたメールを起点にせず、いつも使う公式サイトを自分で開いて手続きを始めると、偽の再設定画面へ誘導される危険を減らせます。
新しいパスワードは、このサービスだけで使うものにしてください。以前の文字列の末尾に数字を足すなど、推測しやすい変更は避けます。パスワード管理機能を使えば、サービスごとに異なる長いパスワードを管理しやすくなります。
退会済みの方は、パスワードの再設定ができないと案内されています。被害確認のためだけに新規入会する必要はありません。個別の状況は公式窓口に問い合わせ、同じパスワードを使う別サービスがあれば先に変更してください。利用を再開したい場合については、新規入会の案内があります。
他サービスも変更するのはなぜ?
メールアドレスとパスワードの組み合わせが外部に渡ると、攻撃者が別のサービスでもその組み合わせを試すおそれがあります。これが使い回しによる被害拡大の問題です。デイリー馬三郎でリセットされても、通販やメールで古いパスワードを使い続けていれば、そちらには影響が残ります。
優先して確認したいのはメール、通販、SNS、金融関連などのアカウントです。まず同じ文字列を使っているものから変更し、多要素認証やパスキーが使えるサービスでは設定も確認してください。これは一般的な二次被害対策で、今回これらのサービスへの不正ログインが確認されたという発表ではありません。
覚えのないログインや注文がないかも確認します。異常を見つけたら、画面や通知を記録したうえで、そのサービスの公式窓口に相談してください。メールへのログインが侵害されると、別サービスのパスワード再設定に悪用される場合があるため、メールの保護は特に大切です。
口座振替・課金の案内を装う連絡に注意
契約や課金の履歴も対象のため、「未払いがあります」「返金します」といった連絡には慎重な確認が必要です。具体的な利用サービスを知っている相手でも、正規の担当者とは限りません。これは想定されるリスクで、今回その手口による被害が確認されたとの発表ではありません。
口座振替を利用していた方は、入出金明細に覚えのない動きがないか確認してください。電話やメールで暗証番号・認証コードを聞かれた場合は答えず、銀行の公式窓口へ相談します。口座番号の漏えいのおそれだけで、一律に口座解約が必要とする案内ではありません。
公式通知と問い合わせ先
対象者には順次メールで連絡するとしています。ただし、メールアドレス不明や不達の場合は、公表を個別連絡に代える案内があります。メールが届かないことだけでは対象外と判断できません。
問い合わせ先は、ネットドリーマーズの競馬新聞デイリー馬三郎サポート窓口(uma36-privacy@netdreamers.co.jp)です。パスワードや口座の暗証番号を問い合わせメールに書かず、まず必要な確認方法を尋ねてください。
よくある質問
紙の競馬新聞「馬サブロー」も対象ですか?
デイリースポーツの告知では、紙媒体で提供する「馬サブロー」の顧客情報などは含まれないと説明しています。今回のネットサービスと区別してください。
退会していれば何もしなくてよいですか?
退会済みの方も対象に含むと案内されています。他サービスの使い回しパスワードや、不審な連絡への備えを確認してください。
PayPay銀行・楽天銀行が攻撃されたのですか?
今回公表されたのは、デイリー馬三郎の管理ツールへの不正アクセスです。口座振替利用者について銀行の支店番号や口座番号が対象とされており、銀行自体の侵害を示す発表ではありません。
出典・確認日
ネットドリーマーズ:デイリー馬三郎の不正アクセスに関するお知らせ
デイリースポーツ:ネット版デイリー馬三郎の不正アクセス(11月2日)
確認日:2026年11月3日(日本時間)。対象情報や再開状況は、その後の公式発表もご確認ください。