


「ココナラに履歴書を登録したことがある。自分の書類も漏れたのだろうか」と心配な方へ。
ココナラは2026年10月9日、ココナラスキルマーケットに登録された履歴書449件と職務経歴書関連書類1,845件の漏えいを公表しました。対象は、これらの書類を登録した会員の一部です。
まずは書類を登録したサービスを確認し、対象者への個別連絡を確かめましょう。届いたメールからすぐに操作せず、公式サイトから確認することが大切です。
確認日:2026年10月9日。ココナラの公式発表とIPAの注意喚起をもとに整理しています。
ココナラの情報漏えい:何が対象になった?
| 確認したい項目 | 公式発表の内容 |
|---|---|
| 対象サービス | ココナラスキルマーケット |
| 対象者 | 履歴書・職務経歴書を登録した会員の一部 |
| 書類の件数 | 履歴書449件、職務経歴書関連書類1,845件 |
| 対象外とされた情報 | クレジットカード情報、各種パスワードなど、上記以外の情報 |
| 他サービスへの影響 | エージェント事業など、当該Webサイト以外の同社サービス・サイトへの影響はないと説明 |
| 対象者への通知 | 情報を精査し、順次個別に連絡 |
合計2,294件は「書類の件数」です。この数字をそのまま2,294人の被害と読み替えることはできません。対象人数は公表文に記載されていません。
また、漏えい自体は確認されていますが、不特定多数への公開や不正利用は、発表時点で確認されていないとしています。「悪用が確認されていない」と「漏えいしていない」は異なります。
自分は対象? 最初に確認すること
1.履歴書を登録したサービスを確認する
今回の対象はココナラスキルマーケットです。同じ「ココナラ」の名前が付くサービスでも、公式発表は他サービスへの影響を否定しています。登録時の案内や手元の記録を見て、どのサービスに書類を渡したかを確認してください。
書類の登録時期による対象範囲は、今回の公表文だけでは分かりません。また、「登録した記憶がある」という理由だけで、個別の対象者だと断定することもできません。
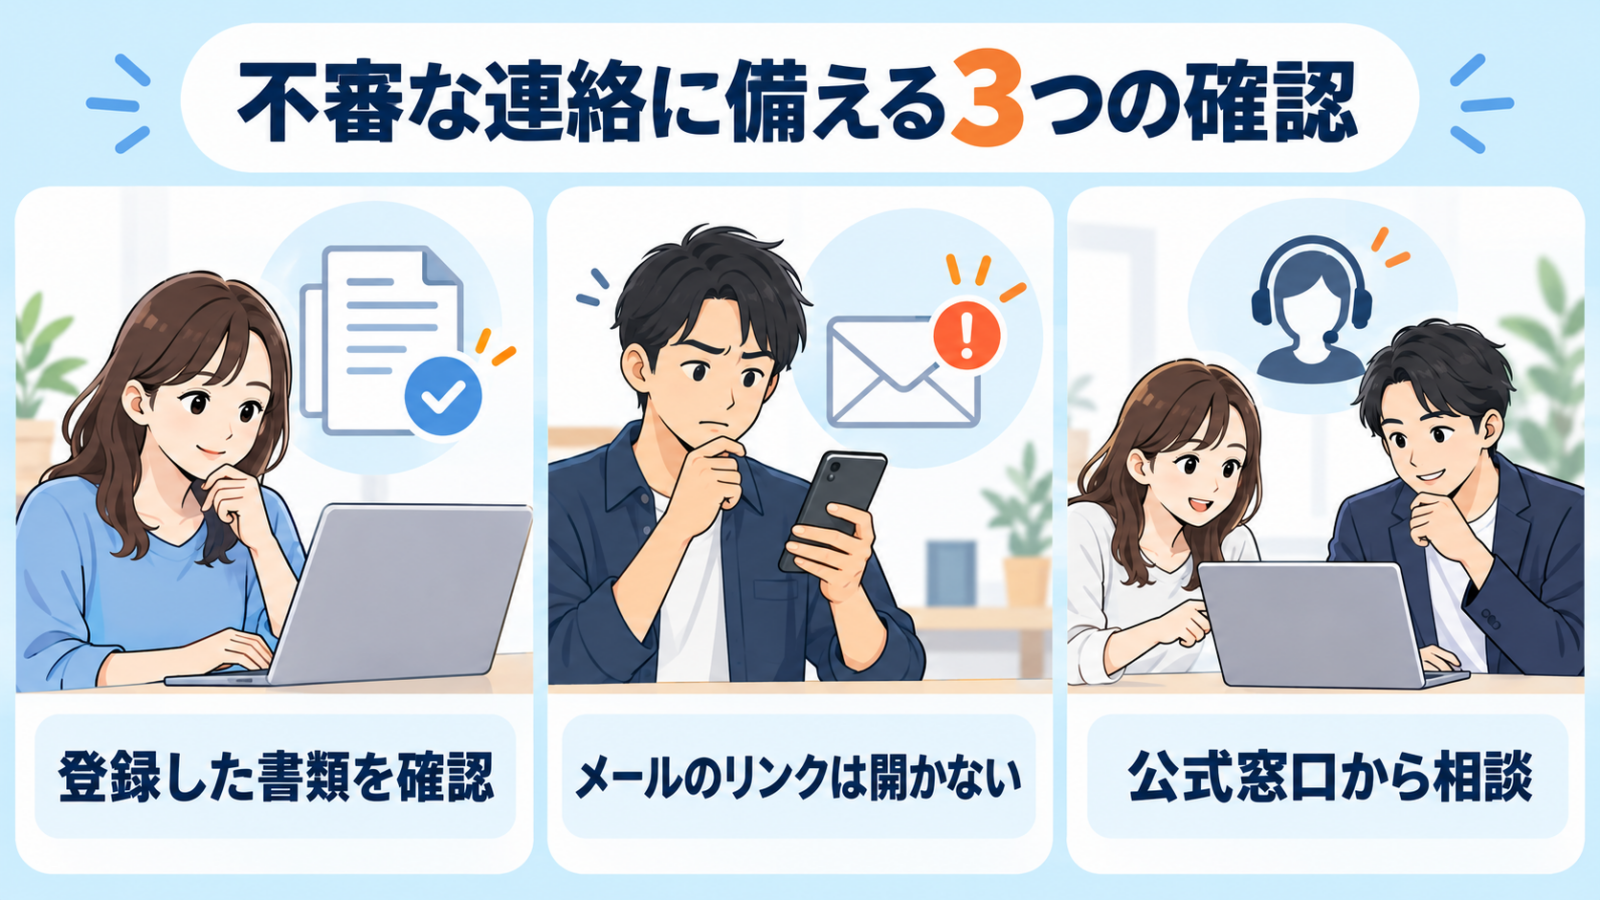
2.個別連絡を確認する。届いていなければ公式窓口へ
ココナラは対象者に順次連絡するとしています。そのため、連絡がまだ届いていないことだけでは、対象外と判断できません。登録しているメールアドレスの受信箱と迷惑メールフォルダーを確認し、不安が残る場合は公式窓口へ問い合わせましょう。
問い合わせでは、まず「今回の漏えい対象に自分が含まれているか確認したい」と伝え、公式窓口の案内に従ってください。頼まれていない履歴書や本人確認書類を、新たに添付する必要はありません。
今できる対策は、不審なメールや電話に備えること
履歴書や職務経歴書には、一般に連絡先や勤務歴などを記載します。ただし、今回漏えいした書類に含まれる具体的な項目は、公表文では列挙されていません。具体的にどの項目が漏れたかは、現時点では分かりません。
今後の備えとして注意したいのは、仕事の紹介や漏えい対応を装った連絡です。以下は注意するための例で、今回実際に確認された被害ではありません。
- 「経歴に合う案件がある」と連絡し、別サイトでログインを求める
- 「漏えいの確認が必要」と急がせ、本人確認書類を送らせる
- 「補償の手続き」と説明し、カード情報や認証情報を入力させる
相手が自分の経歴を知っていても、それだけで信頼せず、依頼元を別の経路から確認しましょう。
メール内のリンクではなく、公式サイトから確認する
見覚えのないメールやSMSのURL・添付ファイルは開かず、普段使っている公式アプリや、正しいと確認できているブックマークから確認してください。メール本文に書かれた電話番号へ、そのままかけ直すことも避けましょう。
ココナラは、本件に関してメール・SMS・電話でパスワード、クレジットカード情報などの認証情報そのものを聞くことはないと説明しています。
差出人名や文章が自然でも、本物とは限りません。IPAも、判断に迷う場合はメール等のURLや電話番号を使わず、公式サイトや公式アプリから確認するよう案内しています。
参考:IPA「インターネットサービスへの不正ログインによる被害が増加中」
パスワード変更やカード停止は必要?
今回の発表では、パスワードとクレジットカード情報は漏えい対象ではないとされています。この発表だけを理由に、カード情報まで漏れたと考える必要はありません。
一方で、ニュースをきっかけに届いた偽サイトで情報を入力してしまった場合は、今回の漏えいとは別に対処が必要です。
- パスワードを入力した:公式サイトから速やかに変更する。同じパスワードを使っている他サービスも変更する。
- カード情報を入力した:カード会社の公式窓口へ相談する。
- メールを読んだだけ:リンクや添付ファイルを開かず、公式サイトから案内を確認する。
これらはIPAの一般的なフィッシング対策に基づく対応です。個別にココナラから追加の案内を受けた場合は、公式窓口で真偽を確認したうえで対応してください。
よくある疑問
履歴書を削除すれば、漏えいを取り消せますか?
サービス上の書類を削除しても、すでに外部へ持ち出された情報を回収できるとは限りません。削除だけで対処が完了したと考えず、個別連絡の確認と不審な連絡への警戒を続けてください。
ココナラは現在も使えますか?
同社は攻撃経路の遮断と脆弱性の修正を行い、対策を講じてサービスを継続していると説明しています。これは同社の発表内容であり、当ブログがシステムの安全性を検証したものではありません。
登録した書類のどの情報が漏れたのか分かりますか?
公表文だけでは、個々の書類の記載内容や対象者ごとの範囲は分かりません。自分が提出した書類の控えがあれば確認し、対象に含まれるかは公式窓口へ相談してください。
履歴書を登録した方は、個別連絡と公式窓口を確認
今回の対象は、ココナラスキルマーケットに履歴書・職務経歴書を登録した会員の一部です。まず登録先と通知を確認し、分からない場合は公式お問い合わせ窓口を利用してください。
履歴書は、パスワードのように内容を簡単に変えられない書類です。慌てて届いた連絡に応じるより、メールのリンクから操作せず、公式の経路で確かめることを優先しましょう。








