

いつも使っているサイトやアプリに、突然「緊急メンテナンス」の表示。「PHPの脆弱性に対応するため」と書かれていても、何が起きたのか分かりにくいですよね。
PHP(ピー・エイチ・ピー)は、Webサイトの裏側で処理をするためのプログラミング言語です。 ブログの記事を取り出したり、入力された内容を確認したりするときに使われます。
今回修正するのは、PHPで書かれたプログラムを読み取り、動かすためのサーバー側のソフトウェアです。このソフトに悪用されるおそれのある弱点が見つかったため、サイト側で修理にあたる作業が必要になっています。
まず覚えておきたいのは、「弱点が見つかった」「攻撃された」「情報が漏れた」は、それぞれ別の話だということ。サイトを止めているのも、被害が出る前に守るための場合があります。
この記事では、難しい仕組みをレストランにたとえながら、5枚の図で説明します。
PHPとは?サイトの「裏方」で働くための言語
Webサイトをレストランにたとえてみましょう。
お客さんが料理を頼むと、厨房で注文に合わせて調理し、完成した料理が運ばれてきます。お客さんからは、厨房の細かな作業は見えません。
Webサイトにも、これと似た流れがあります。
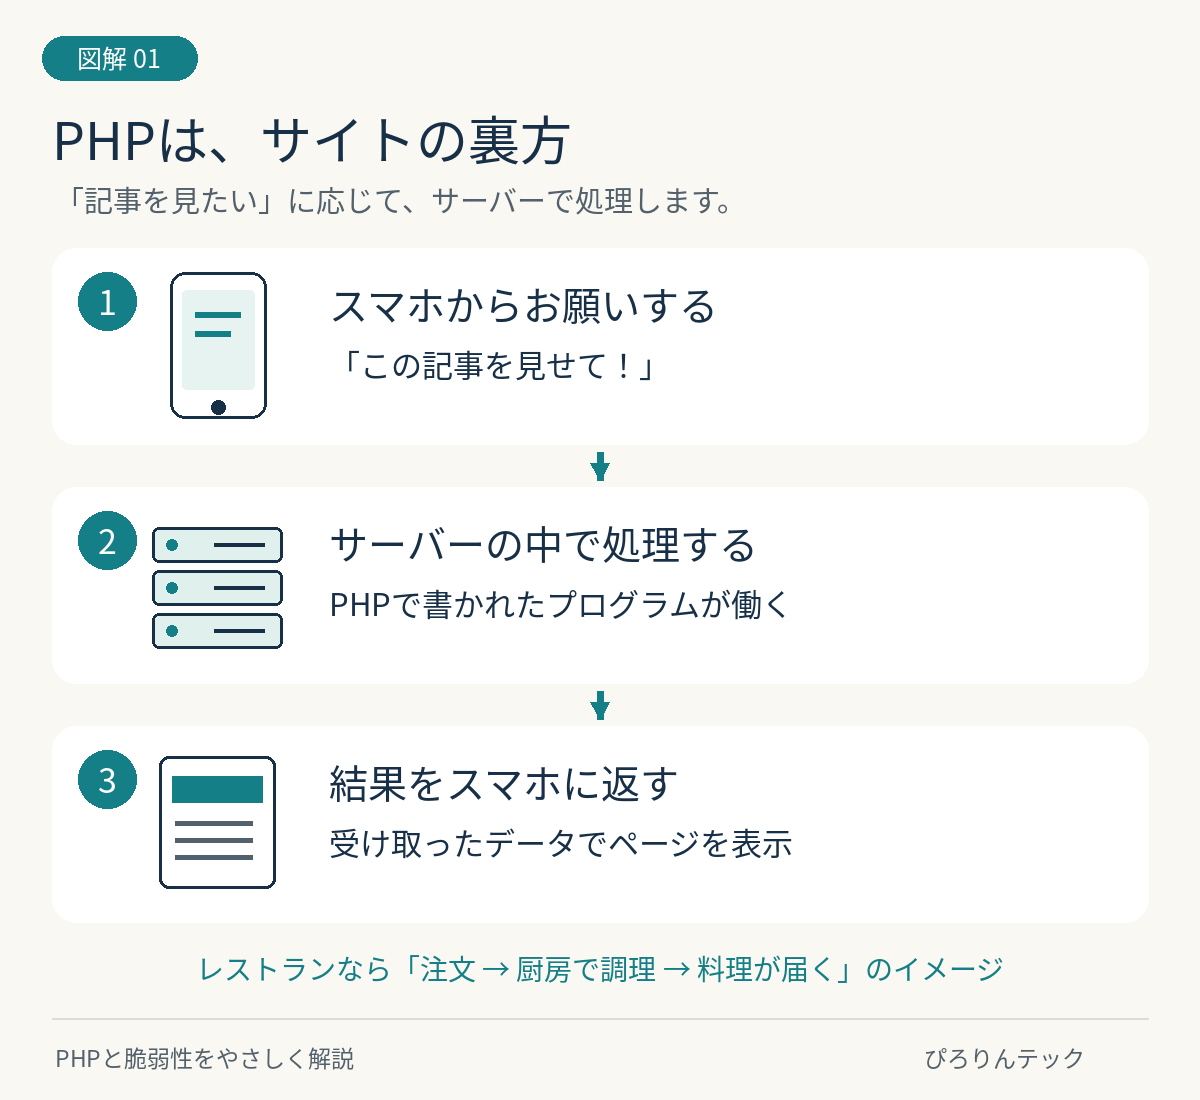
| レストランのたとえ | Webサイトでは |
|---|---|
| お客さんが注文する | スマホで記事や商品を開く |
| 厨房で注文に合わせて作る | サーバーでプログラムが処理する |
| 完成した料理を受け取る | 表示するためのデータを受け取る |
サーバーとは、サイトの情報を保管し、アクセスに応じて返すコンピューターのこと。 PHPは、そのサーバーで動くプログラムを書くために使われます。たとえるなら、厨房での仕事の手順を書く言葉です。
たとえばブログなら、「この記事が読みたい」という要求に応じて、保存してある本文を取り出し、ページを作ります。会員サイトなら、ログイン情報を確認する処理などにも使えます。
私たちがスマホで受け取るのは、処理した結果です。普段、PHPそのものを意識する必要はありません。もちろん、サイトの裏側で使われる言語はPHPだけではありません。
出典:PHP公式マニュアル「What is PHP and what can it do?」
HTMLやWordPressとは何が違う?
この3つは名前が並びやすいので、役割だけ整理しておきます。
| 名前 | 大まかな役割 |
|---|---|
| HTML | 「ここが見出し」「ここが本文」など、ページの構造を表す |
| PHP | サーバー側で処理するプログラムを書くための言語 |
| WordPress | 記事を書いたり、サイトを管理したりできるソフト。PHPを使って動く |
WordPressが「記事を作って公開する道具」なら、PHPはその道具を動かすために使われる技術の一つです。
そのため、WordPressの更新とPHPの更新は別です。WordPressだけ新しくしても、サーバーのPHPが修正されるとは限りません。
脆弱性とは?「悪用できてしまう弱点」のこと
脆弱性は「ぜいじゃくせい」と読みます。ソフトウェアなどにある、攻撃者に悪用されるおそれのある弱点です。
ここは、お店の鍵を想像すると分かりやすくなります。
「特別な押し方をすると、鍵がかかっているはずの扉が開いてしまう」と分かったら、泥棒が来ていなくても修理が必要ですよね。
この「開いてしまう弱点」が脆弱性、それを使って勝手に入ろうとするのが攻撃、実際に物を盗まれることが被害にあたります。
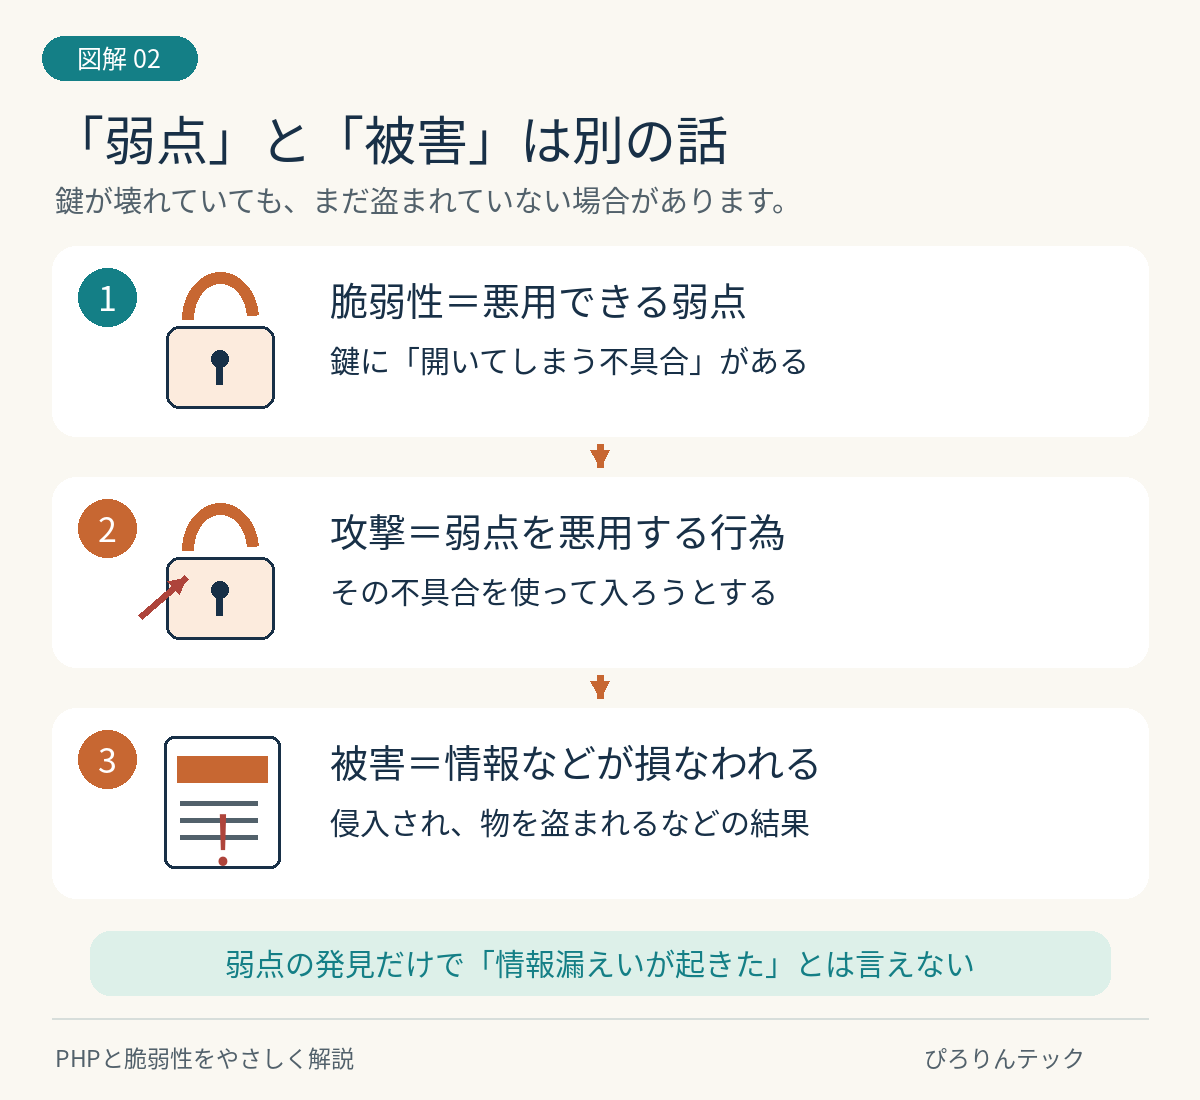
弱点が見つかった段階で直せれば、被害を防げる可能性があります。 だから、被害の発表がなくても緊急の対策が行われます。
鍵はあくまでたとえ。今回修正する対象は、サーバーでPHPを動かすソフトウェアです。
今回のPHPの脆弱性では、何が問題になった?
2026年10月21日、PHPの開発元は、ログインしていない第三者でも、サーバーに不正な処理を実行させるおそれのある2件の脆弱性への修正版を公開しました。
ニュースで「遠隔コード実行」と書かれていたら、「離れた場所にいる人が、サーバーに勝手な仕事をさせられるおそれ」と読み替えると分かりやすいでしょう。
PHP公式は速やかな更新を呼びかけています。PHPを使うサイトが、すべて同じ被害に遭ったという発表ではありません。
悪用されると何が起きる?情報漏えいだけではない
どこまで被害が広がるかは、そのプログラムが読める情報や、書き換えられる範囲によって変わります。ここからは、攻撃が成功した場合に考えられる被害の例です。今回、各サービスでこれらが発生したという一覧ではありません。
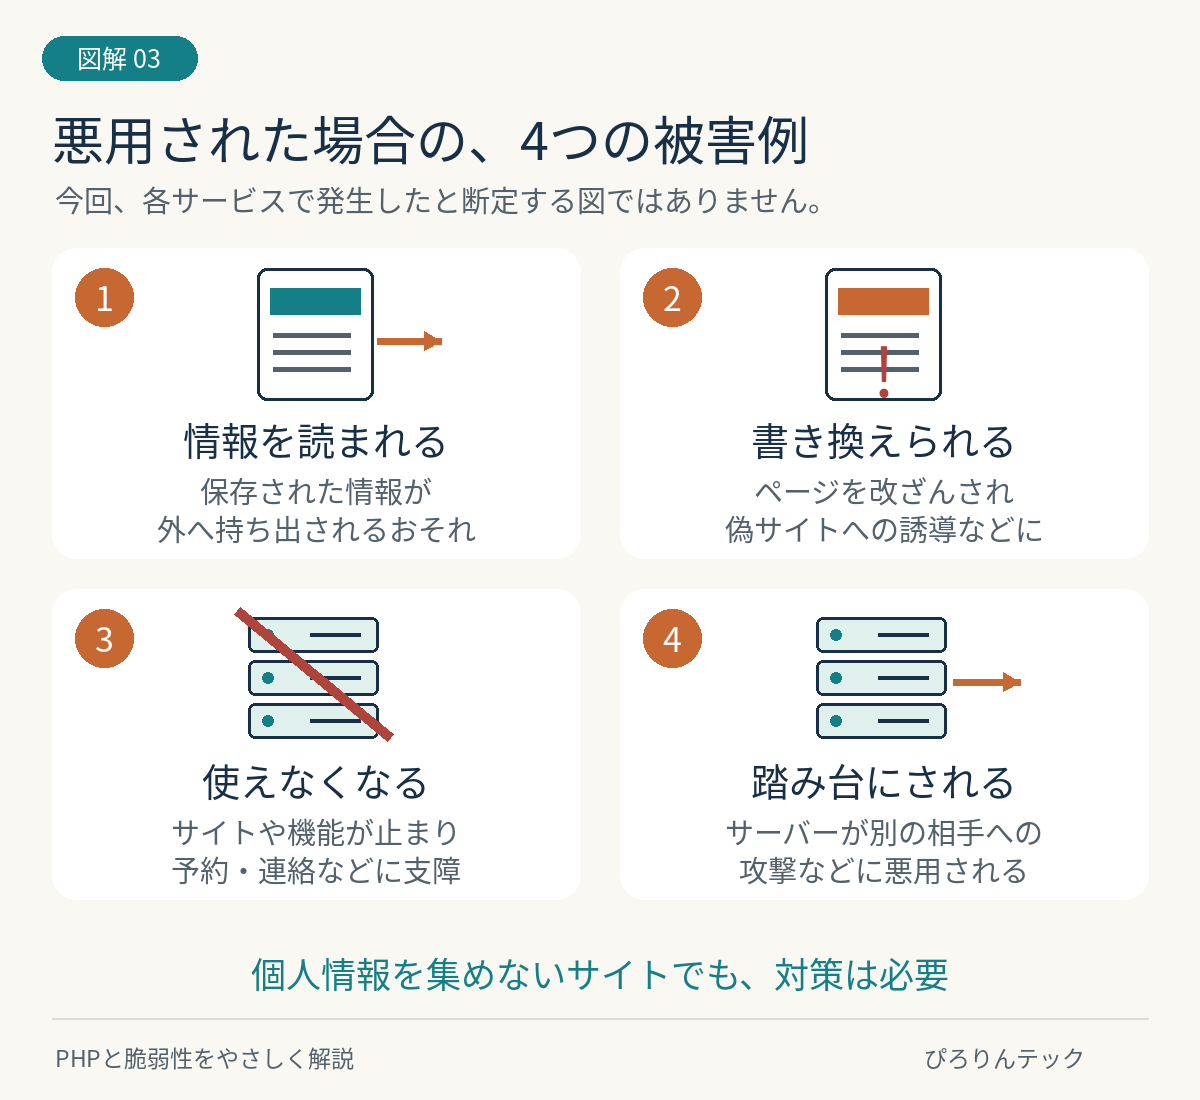
① 保存してある情報を読まれる
会員情報や問い合わせ内容など、サーバーからアクセスできる情報が、外へ持ち出されるおそれがあります。何が読まれるかは、サイトの仕組みや情報の保存先によって異なります。
② ページを書き換えられる
正しいお知らせを偽の内容に変えられたり、別のサイトへ誘導する仕掛けを置かれたりする被害です。「いつものサイトだから大丈夫」と思って訪れた人にも影響が及びます。
③ サイトやサービスを使えなくされる
必要なファイルを壊されたり、処理を妨害されたりすれば、サイトが表示できなくなる場合があります。予約、注文、連絡などができなくなると、日常の予定にも支障が出ます。
④ 別の攻撃の「踏み台」にされる
乗っ取られたサーバーが、別の相手への攻撃などに悪用されることもあります。自分のサイトが被害を受けるだけでなく、他の人に迷惑をかける側に回ってしまう問題です。
個人情報を集めていないブログも、対策が必要?
はい。個人情報を集めていなくても、ページの書き換えや停止、踏み台化は困ります。 お知らせだけを載せているサイトでも、読者を偽サイトへ誘導するように変えられたら、無関係ではいられません。
判断のポイントは「問い合わせフォームがあるか」だけではなく、問題のあるPHPがサーバーで動いているか、修正されているかです。
参考:PHP公式のセキュリティ解説/ファイルへのアクセス権限について
なぜ、関係のないサイトが同じ時期に止まるの?
違う会社のレストランでも、同じ調理設備を使うことがあります。その設備に危険な不具合が見つかれば、別々のお店で点検や修理が必要になります。
PHPのプログラムを動かすソフトも、多くのサイトで共通して使われています。見た目や運営会社が違っていても、同じ問題への対応が必要になるのです。
共通の技術に問題が見つかったため、別々の会社がそれぞれ対策している。 これが、複数のサービスで同じ時期に緊急メンテナンスが行われる理由の一つです。
ただし、同じ日に起きた停止が全部PHPによるものとは限りません。停止理由は、各社の公式発表で確かめる必要があります。
実際に発表された対応例
以下は、各社の発表に記載された時点の内容です。現在の稼働状況はリンク先の続報をご確認ください。
| サービス | 公式発表で確認できた対応 |
|---|---|
| エックスサーバー | 10月22日1:10時点。公式サイトや管理画面を予防的に停止。利用者のサーバーは稼働させながら、PHP 8.2〜8.5への修正を順次適用。古いPHP向けにも独自修正を作成中 |
| はいチーズ! | 10月22日5:00時点。PHPの修正版適用と安全確認が完了したサービスから順次再開。システム・アルバム関連は再開、フォト関連はメンテナンス継続と案内 |
エックスサーバーは不正アクセスの発生による停止ではないと説明しています。はいチーズ!も、同発表時点で今回の脆弱性による攻撃被害や情報漏えいを確認していないとしています。
出典:エックスサーバー公式案内/はいチーズ!運営会社の公式案内
サイトを止めるのは、直す間に守るため
「危険なところだけ直せばいいのに、なぜ全部止めるの?」と思うかもしれません。
お店の入口を修理するとき、開けたままでは誰でも入れてしまいます。いったん入口を閉め、安全に修理してから再開する方がよい場合があります。
Webサービスでも、外部からのアクセスを止め、修正版を入れ、正常に動くか確かめてから再開するという対応を取ることがあります。
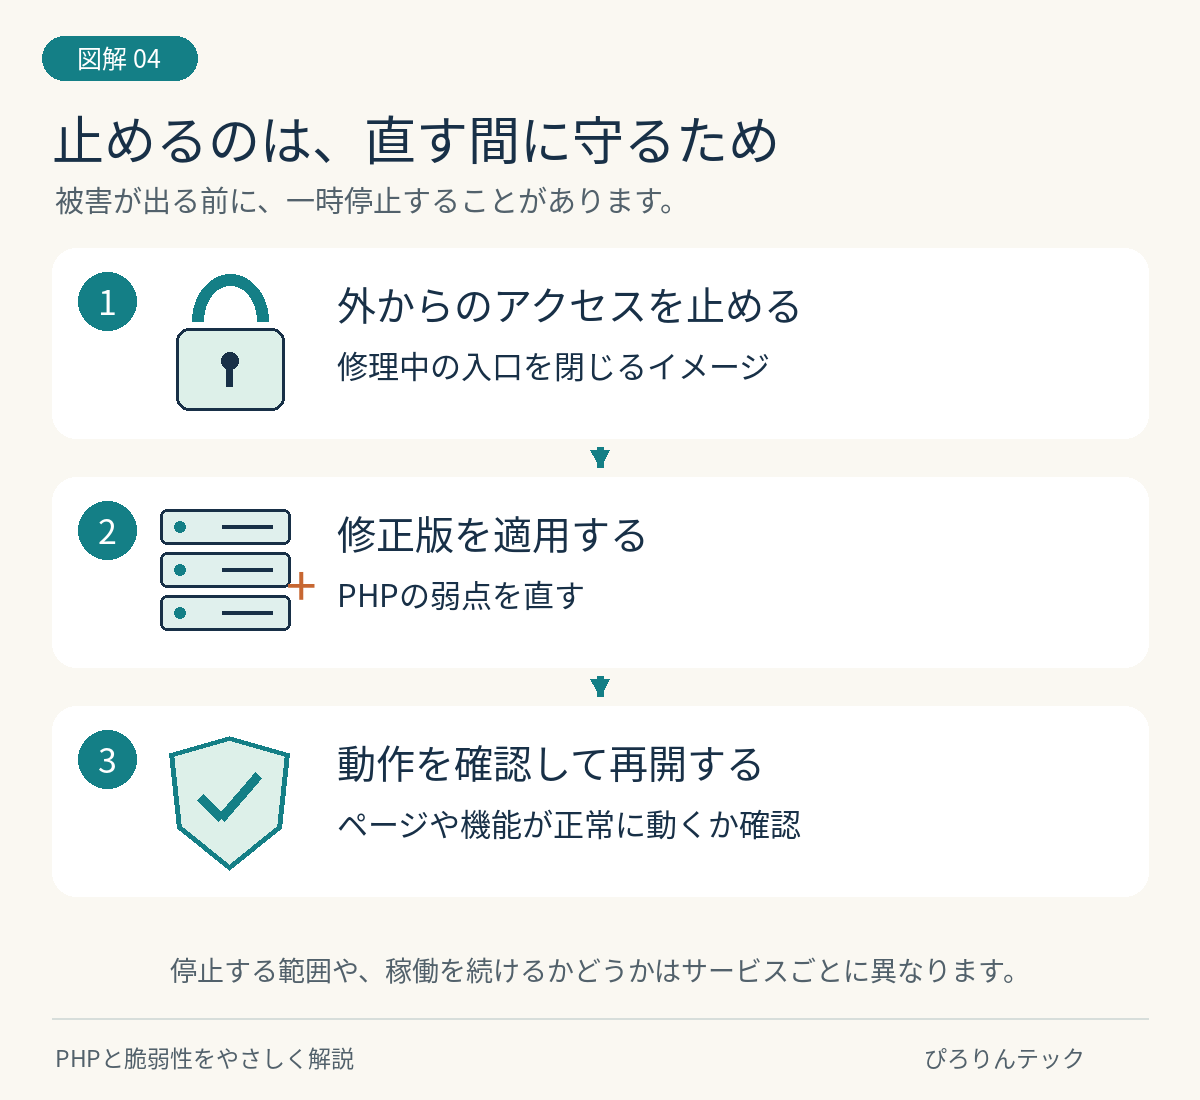
利用者にとって不便なのは確かです。それでも、情報を盗まれたり、ページを改ざんされたりする被害を避けるため、先に止める判断があります。
一方で、止める範囲はサービスごとに異なります。エックスサーバーのように、管理画面などを停止し、利用者のサイトは動かしながら対応する例もあります。
「停止中だから被害が出た」とも、「表示できるから修正済み」とも判断できません。 確認するのは、運営者が発表した理由と対応状況です。
どのPHPバージョンが対象?「8系なら安心」ではない
今回の問題は、Webサイトへのアクセスを処理するPHPに広く関係します。 「PHP 8を使っている」「最近バージョンを上げた」というだけでは、今回の修正が入っているかは分かりません。
まずは、系列ごとに確認します。下の表は、PHP公式の版番号で比較した目安です。サーバー会社が独自に修正を組み込んだ環境は、会社の案内も確認してください。
| 使用しているPHP | 今回の影響を受ける未修正の版 | 今回公開された公式修正版 |
|---|---|---|
| 8.2系 | 8.2.35より前 | 8.2.35 |
| 8.3系 | 8.3.36より前 | 8.3.36 |
| 8.4系 | 8.4.27より前 | 8.4.27 |
| 8.5系 | 8.5.12より前 | 8.5.12 |
| 8.1以前(7系なども含む) | 古い系列も影響対象 | 通常サポート終了。提供元の修正状況を確認するか、対応する新しい系列へ移行 |
出典:CERT-EU「Critical Vulnerabilities in PHP」対象製品・推奨対応
「8.3.35」と「8.3.36」では、最後の数字が重要
「8.3」はPHPの系列、「35」「36」は、その系列の細かな更新を区別する番号です。
PHP公式の配布版では、8.3.35は今回の修正前、8.3.36は今回の修正版です。見た目は1違うだけでも、今回の弱点が直っているかに関わります。管理画面では「8.3」まででなく、最後の数字まで確認しましょう。
同じくPHP公式の配布版では、8.5.11は、8.3.36より系列が新しくても今回の修正前です。「先頭の数字が大きい方へ変えればよい」とは判断せず、使っている系列に対応する修正版を確認します。
PHP 7系や8.1なら、今回の影響はない?
古い系列だから今回の対象から外れる、ということではありません。PHP公式の通常サポートが終わっているため、更新方法を特に確認する必要があります。
今回の深刻さを受け、PHP開発側は7.4・8.0・8.1向けにも、専門の担当者が組み込むための特別な修正コードを提供しています。これは、すべての古いPHPのサポートが再開したという意味ではありません。
レンタルサーバー利用者が、この修正コードを自分で扱う必要はありません。サーバー会社が修正するのか、利用者が新しい系列へ切り替える必要があるのかを確認してください。
番号が変わっていなくても、修正済みの場合がある
サーバー会社によっては、元の版を土台に、今回必要な修正だけを組み込むことがあります。服を丸ごと買い替えず、破れた部分だけ補修するような方法です。
そのため、番号が表より古い場合は、すぐ「未対応」と断定せず、提供元の案内でCVE-2026-109618とCVE-2026-109619の両方に対応済みかを確認します。案内がなければ、修正済みかどうかは番号だけでは分かりません。
自分で切り替える場合は、今の系列の修正版で対応できるかを先に確認します。8.2から8.5のように系列を変えると、テーマやプラグインの動作確認も必要になるためです。
自分は何をすればいい?利用者と運営者で違う
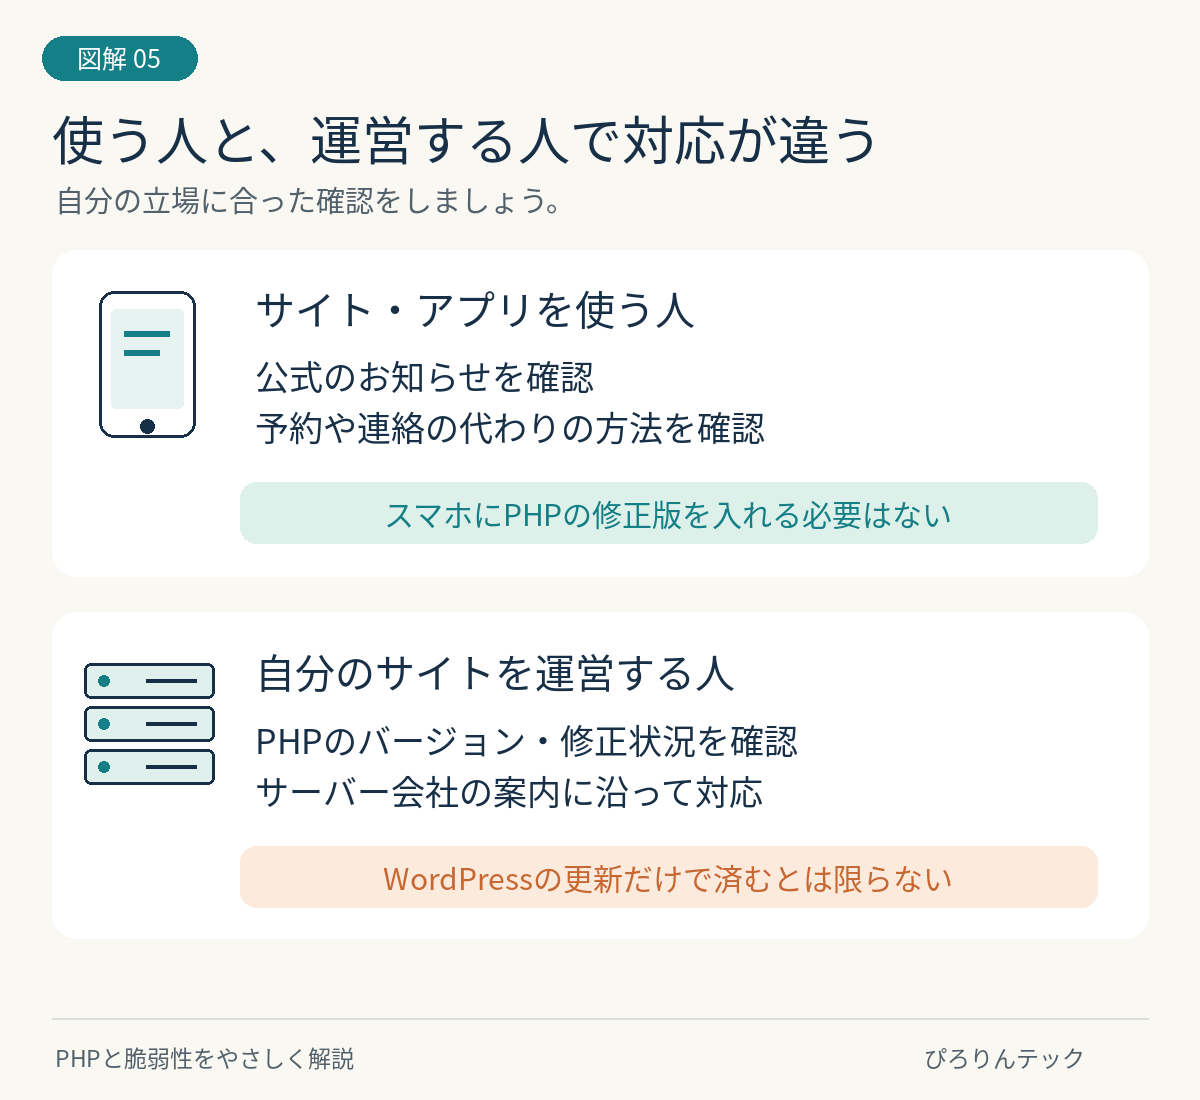
サイトやアプリを使っている人
まず、普段使っている公式サイトやアプリのお知らせを確認します。予約や欠席連絡などが必要なら、電話などの代替方法が案内されていないか見てください。
サイトを利用しているだけの人が、自分のスマホにPHPの修正版を入れる必要はありません。 今回のサーバー側の修正は、サービスを運営する側の作業です。
また、脆弱性が発表されたことだけを理由に、すべてのサービスのパスワードを一斉に変更する必要がある、という話でもありません。情報漏えいや不正ログインの案内がある場合は、そのサービスの指示に沿って対応します。
「PHP対策が必要」「今すぐ本人確認」と書かれた突然のメールが届いても、リンクからパスワードを入力せず、いつものアプリやブックマークから確かめると安心です。
WordPressなど、自分のサイトを持っている人
確認する順序は、次のとおりです。
- 使っているPHPのバージョンを確認する。 WordPressなら「ツール → サイトヘルス → 情報 → サーバー → PHPバージョン」で確認できます。
- 契約先のサーバー会社の対応状況を確認する。 自動で修正されるのか、自分で切替が必要なのかを見ます。
- 必要な更新を行い、表示や機能を確認する。 自分でPHPを切り替える場合は、バックアップとテーマ・プラグインの対応状況も確かめます。
問題の識別番号は「CVE-2026-109618」と「CVE-2026-109619」です。CVEは脆弱性を区別するための番号で、覚える必要はありません。運営者が対応状況を調べるときの目印になります。
修正状況は、前の「どのPHPバージョンが対象?」の表と、サーバー会社の案内を照らし合わせて確認してください。WordPressの確認方法と更新前の準備は、WordPress公式のPHP更新ガイドでも案内されています。
WordPressのセキュリティプラグインや、PCに入れているセキュリティソフトだけで、サーバーのPHP本体が修正されるわけではありません。
更新できない場合は、サーバー会社や保守担当者に、外部アクセスの一時停止を含めた対応を相談してください。WordPressに「メンテナンス中」と表示させるだけで、PHPへのアクセスを遮断できたとは限りません。
当ブログでも確認:PHPは8.3.36になっていました
当ブログ「ぴろりんテック」でも、2026年10月22日5:55(日本時間)にサーバー情報を確認したところ、PHPは8.3.36と表示されました。今回の公式修正版に該当する番号です。
これは当ブログで確認できた結果です。同じサーバー会社のすべての契約・サイトで対応が完了したことを示すものではありません。
覚えておきたいのは「裏方の修理」ということ
PHPは、普段見えないところでサイトを動かすために使われています。その弱点を直すために、いつものサービスが一時的に使えなくなることがあります。
ニュースを読むときは、「弱点が見つかったのか」「被害が確認されたのか」「予防のために止めているのか」を分けて見てください。同じ「緊急メンテナンス」でも、その意味を落ち着いて読み取れるようになります。
サイトを利用する人は公式のお知らせを、サイトを持つ人はPHPの修正状況を確認する。それぞれの立場で必要な対応を進めましょう。
この記事は2026年10月22日朝に確認した公式情報と、当ブログのサーバー情報をもとに作成しています。図は理解のための模式図です。