

スマートEXやエクスプレス予約を使っていると、「自分のIDも漏れた?」「カードを止めた方がいい?」と心配になります。
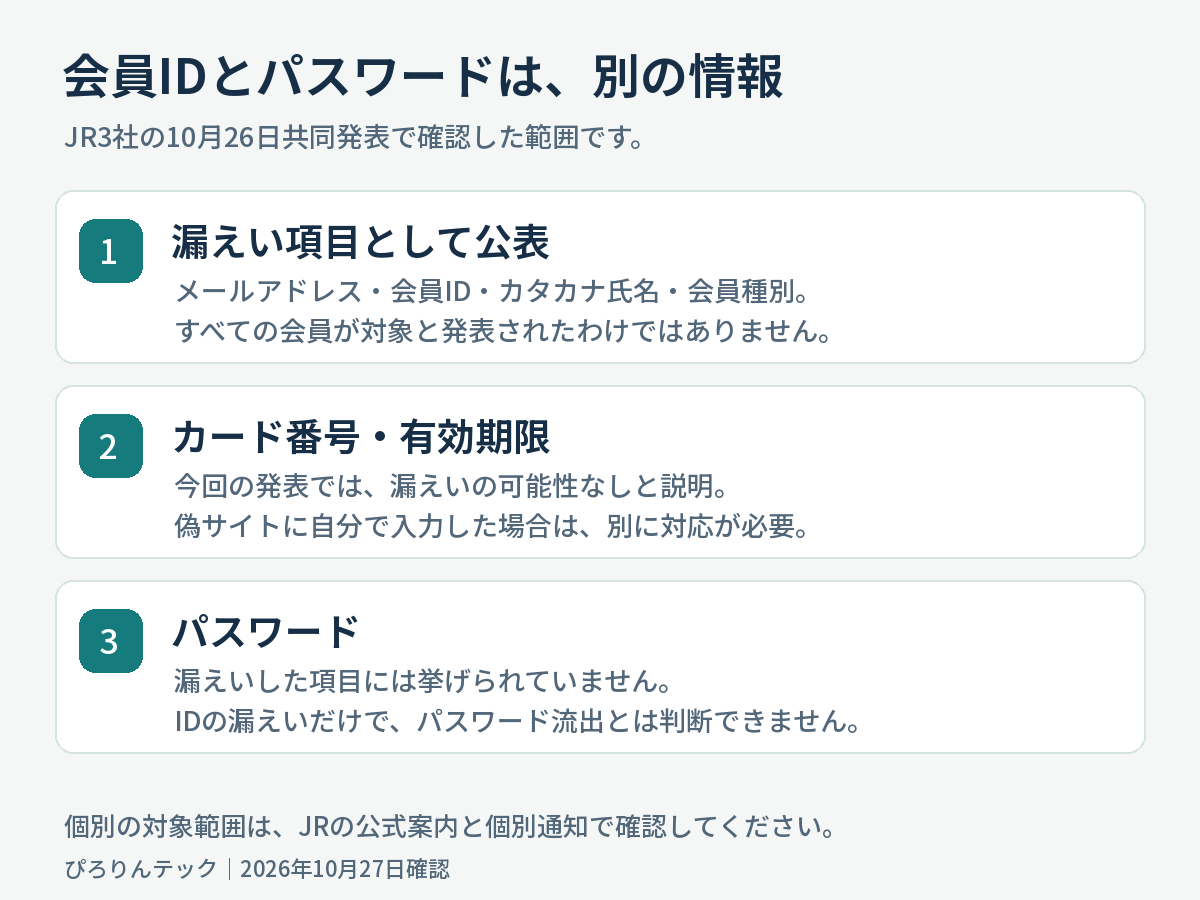
JR東海・JR西日本・JR九州は2026年10月26日、メール配信の委託先で起きた不正アクセスにより、一部会員のメールアドレスなどが漏えいしたと発表しました。公表された項目にパスワードは挙げられておらず、カード番号・有効期限は漏えいの可能性がないと説明されています。
最初に確認:あなたの状況ごとの対応
| 状況 | 確認すること |
|---|---|
| 会員だが、個別通知は来ていない | 通知がないことだけで対象外と判断せず、公式発表と今後の個別案内を確認 |
| 会員IDなどの漏えい通知が来た | 対象項目を保存。案内のリンクから急いで認証情報を入力しない |
| パスワード変更を求めるメールが来た | 普段の公式アプリやブックマークを開き、案内を確認 |
| 偽サイトにパスワードやカード番号を入れた | 今回の漏えい範囲とは別に対応。パスワード変更やカード会社への連絡を急ぐ |
以下では、JRの発表内容と、当サイトからの確認提案を分けて説明します。
自分も対象?「会員全員」とは発表されていない
対象となるおそれがあるのは、両サービスの会員のうち、JR側がCuenote FCを使って配信したメールを受け取った会員です。JR3社は、販売促進のために一部会員へ送ったメールや、熊本地震の影響で予約列車の発車時刻が変わったことを知らせるメールなどを挙げています。
「など」とされているため、この2種類のメールだけで対象を絞り切ることはできません。手元のメールを削除していたり、以前のメールアドレスで登録していたりすれば、受信箱の検索だけでも判断できません。
自分で確認するときの順番
1.普段使うスマートEX・エクスプレス予約の公式アプリやブックマークを開く。
2.個人情報漏えいのお知らせと、対象者への案内がないか確認する。届いたメールは対象項目と受信日が分かる状態で保存する。
3.分からない場合は、公式サイトの問い合わせ先へ「今回のメール配信委託先の事故で自分は対象か」と確認する。パスワードや認証コードをメールで送らない。
JR3社は、対象者へ電子メールその他の適切な方法で個別連絡するとしています。「通知がまだ来ない」「該当しそうなメールが見つからない」だけでは、対象外を確認したことにはなりません。
漏えい項目:会員IDと、パスワードは別
| 情報 | 今回の共同発表での扱い |
|---|---|
| メールアドレス・会員ID・カタカナ氏名・会員種別 | 漏えいした情報として公表 |
| その他の氏名・生年月日・住所・電話番号 | 漏えいの可能性なしと説明 |
| クレジットカード番号・有効期限 | 漏えいの可能性なしと説明 |
| パスワード | 漏えい項目には挙げられていない。パスワード流出が確認されたという発表ではない |
会員IDは、ログインする人を識別するための情報です。パスワードとは役割が違います。IDが漏れたという発表から、パスワードも漏れた、ログインされた、予約された、という結論には進めません。ただし、自分のIDや名前を知った相手からの連絡には注意が必要です。
パスワードの変更とカード停止は、何を基準に考える?
| 判断の材料 | 対応の考え方 |
|---|---|
| 今回の発表を読んだだけ | この発表だけを根拠に、カード番号やパスワードまで流出したとは判断しない |
| 公式から個別の対応依頼が出た | 公式アプリ・サイトで依頼を確認し、その手順に従う |
| 他サービスとパスワードを使い回している | 予防として、サービスごとに異なるものへ見直す |
| 偽ページで認証情報を入力した、身に覚えのないログインがある | 公式サイトからパスワードを変更し、サービスの正規窓口へ相談 |
| 偽ページへカード番号を入力した、不審な請求がある | カード会社へ連絡し、停止・再発行等を相談 |
上の表は、状況ごとの確認点を整理したものです。「事故の公表を見た」と「偽サイトに入力した」では、必要な対応が変わります。カードを停止・変更した場合は、予約や支払いへの影響も正規窓口で確認してください。
会員ID入りのメールが来ても、本物とは限らない
「あなたの会員IDはこれです。安全確認のため、ここから再認証してください」と届いたとします。これは説明用の例であり、今回その文面の詐欺が確認されたという意味ではありません。
氏名やIDが一致すると信用したくなりますが、その情報自体が漏えい項目に含まれています。内容が自分に合っていることと、送信者が本物であることは別と考え、メールを閉じて公式アプリから確認してください。
もし身に覚えのない予約や決済が見つかったら、通知と明細を保存して問い合わせます。今回の漏えいとの関係が確認できる前から、原因を決めつける必要はありません。
予約は止まる?メール配信停止との違い
JR3社が今回発表した停止対象は、不正アクセスを受けたメール配信サービスの使用です。この共同発表は予約サービス全体の停止を案内したものではなく、JR東海が保有する両サービスのシステムからの漏えいは確認されていないとしています。
一方、この発表だけで、現在の全予約機能や全メール配信が正常に動いているとまでは確認できません。乗車が近い方は、メールの有無に加え、普段の公式アプリで予約内容と最新のサービス案内を確認してください。
「約17万件」と「延べ5,162万件」は何が違う?
一部報道はスマートEX等への影響を約17万件と伝えています。ただし、今回確認したJR3社の10月26日共同発表では、対象件数は「確認中」です。この記事では、約17万件を公式確定値として扱いません。
ユミルリンクの事故全体の延べ件数は、JRの両サービスだけの件数でも、重複を除いた人数でもありません。委託先全体の調査状況は、Cuenote FC・ユミルリンクの総合記事で整理しています。スマートEX利用者は、まずJRの対象範囲と個別案内を優先してください。