


2026年11月3日更新|アララの公式第2報と、自治体・企業の影響情報を反映。件数・影響範囲は調査中で、今後変わる可能性があります。
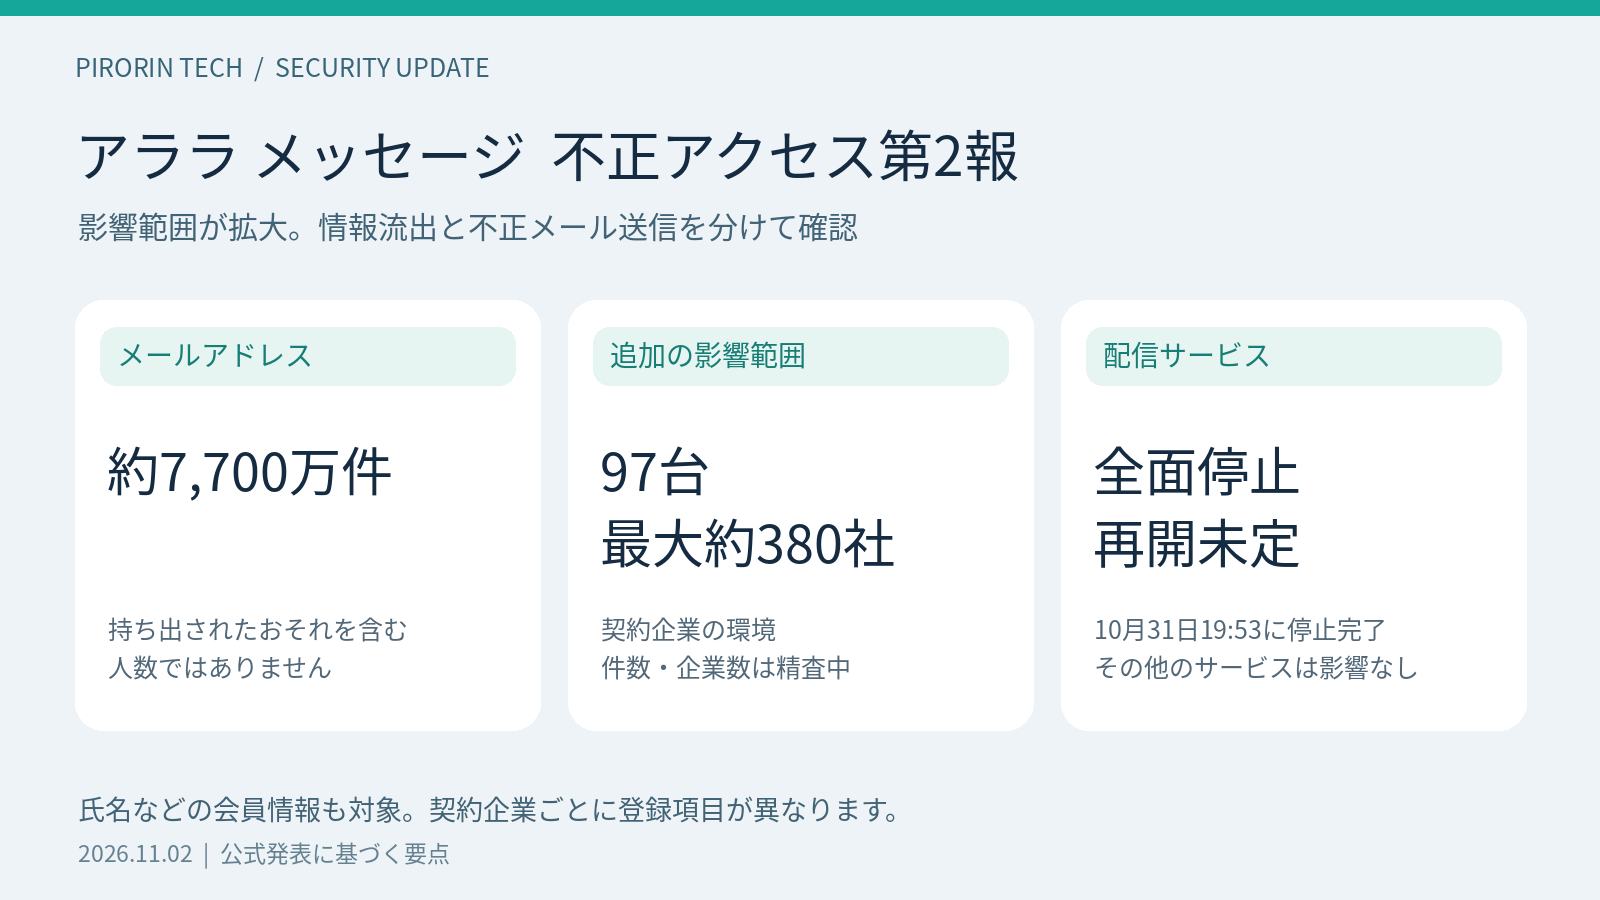
アララ メッセージの不正アクセスは、当初公表の約301万件から影響範囲が広がりました。第2報では、契約企業の環境にあるサーバー97台から、約7,700万件のメールアドレスなどが持ち出されたと説明しています。持ち出されたおそれのある情報も含み、件数は精査中です。[1]
メールアドレスだけでなく、氏名や住所などの会員情報も対象になりました。サービスは10月31日19時53分に全面停止し、再開時期は未定です。また、配信基盤を悪用したカード会社を装う不審メールも、最大約713万通送信されていました。
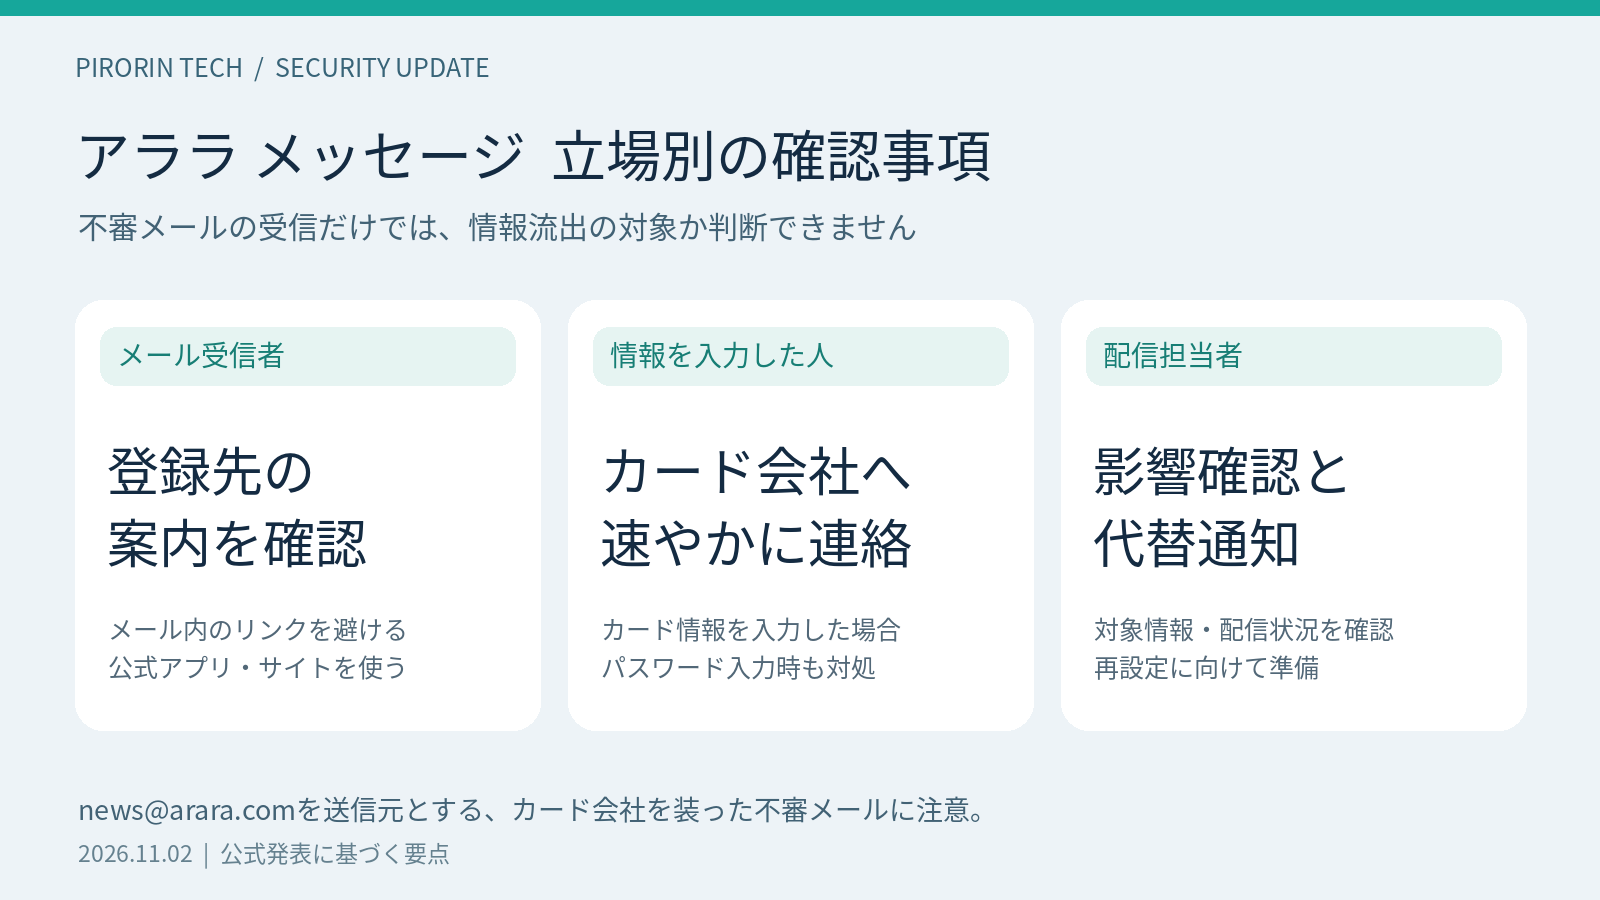
- メールを受け取る人:登録先企業の案内を確認し、不審メールのリンクから情報を入力しない。
- カード情報を入力した人:速やかにカード発行会社へ連絡する。
- 配信担当者:自社の影響範囲と停止中の通知業務を確認し、代替手段と認証情報の再設定を準備する。
約7,700万件は「7,700万人」ではありません。不審メールを受信しただけで、今回の情報流出の対象者とも判断できません。以下では、情報流出と不正送信を分けて整理します。
第2報で何が変わった?メールアドレス以外の情報にも拡大
| 項目 | 第2報で判明した内容 |
|---|---|
| 追加で判明した範囲 | 契約企業の環境のサーバー97台。対象企業は最大約380社と推計、精査中 |
| 追加の環境の件数 | メールアドレス約7,700万件(持ち出されたおそれを含む・精査中) |
| 対象となる情報 | メールアドレス、氏名、性別、生年月日、電話番号、会員番号、住所など。登録項目は契約企業ごとに異なる |
| 従来の共用環境 | 61社に関係。メールアドレス338万6,187件(重複除外)に更新 |
| 共用環境の顧客データ | 5社が登録した氏名・会社名などを含むデータ、最大41万1,827件 |
| 不審メール | 2つの環境から最大約713万通を送信 |
| サービス | アララ メッセージは全面停止。その他のアララのサービスは影響なしと発表 |
当初は、対象環境「bvam001」からの約301万件のメールアドレス流出とされていました。今回、その共用環境の件数が更新されただけでなく、別の契約企業環境への侵入も判明しています。「bvam001を使っていないから対象外」「流出したのはメールアドレスだけ」とは判断できません。
約7,700万件と338万6,187件は、同じメールアドレスが重複している可能性があるため合算できません。最大41万1,827件も、別の被害人数として足す数字ではありません。1人が複数のアドレスを使うこともあり、影響を受けた人数は分かっていません。
氏名・住所・電話番号も対象?自分の情報の確認方法
契約企業の環境から持ち出された情報には、企業が配信用に登録した会員情報と、配信の宛先などの記録が含まれます。すべての人について、表に挙げた全項目が流出したという意味ではありません。何を預けていたかによって、企業ごとに内容が異なります。
アララは、各社の環境が対象か、どの情報が流出したかを契約企業へ個別に連絡するとしています。利用者は、登録先の通販サイト、会員サービス、メールマガジンなどの公式サイトやアプリのお知らせを確認してください。アララという会社名に心当たりがなくても、登録先がメール配信を委託している場合があります。
第2報によると、アララの当該サービスはクレジットカード番号を保有していません。ただし、流出情報を使ったなりすましや、不審メールから偽サイトへ誘導される危険には注意が必要です。カード情報の保有状況と、フィッシングによる二次被害は別の問題です。
news@arara.comからのカード会社を装うメールに注意
10月28~30日には、アララ メッセージの一部環境が不正利用され、クレジットカード会社を装ったメールが送信されました。公式が挙げた送信元と件名は次のとおりです。[1]
| 項目 | 公式発表の内容 |
|---|---|
| 送信元 | news@arara.com |
| 件名の例 | 「利用内容確認のご依頼」「ご利用明細確認のご依頼」など |
| 送信規模 | 最大約713万通(2つの環境の合計) |
| 送信先 | 第三者が外部から持ち込んだメールアドレス |
| 最後に確認した送信 | 10月30日13時32分。それ以降の新たな送信は確認されていない |
不審メールの送信先は、攻撃者が外部から持ち込んだアドレスです。受信したことだけを理由に「アララから自分の情報が漏れた」とは判断できません。一方、流出対象ではなくても、偽サイトで情報を入力すれば被害につながります。
- 該当する不審メールのURLを開かず、返信や添付ファイルの開封もしない。
- カード利用状況は、普段使っているカード会社の公式アプリやブックマークから確認する。
- リンク先でカード情報を入力した場合は、速やかにカード発行会社へ連絡する。
- 偽サイトでパスワードも入力した場合は、正規サイトから変更する。同じパスワードを使うサービスも確認する。
アララは、パスワードやクレジットカード情報の入力を求めるメールは送らないとしています。氏名や利用サービス名が合っていても、それだけで信用せず、普段の確認経路を使ってください。
なぜ影響が広がった?配信基盤を経由してサーバーへ侵入
第2報では、第三者がアララのサービス用サーバーに不正アクセスし、そのサーバーを経由して多数のサーバーへ侵入し、データベースの内容を持ち出したと説明しています。追加分の発生期間は10月28~31日、既報の共用環境は10月27~28日と整理されています。
共用環境では、管理画面への不正ログインとデータの出力機能などが悪用されました。原因の説明も、当初の「Webサーバーの脆弱性」に「システム環境における問題」が加わっています。具体的な侵入経路と開始時期は引き続き調査中です。特定のCVEや他社の事故との関連は、この第2報では示されていません。
| 日付 | 主な経緯 |
|---|---|
| 10月28日 | 共用環境への不正ログイン・持ち出しを確認し、16時31分に緊急停止 |
| 10月29日 | 約301万件の流出を公表 |
| 10月30日 | 別環境での不審メール送信を把握し、通信を遮断 |
| 10月31日 | 追加の持ち出しを把握。アカウント・鍵の無効化と通信遮断を進め、19時53分に全面停止 |
| 11月2日 | 第2報で影響拡大、情報の種類、不正送信の状況を公表 |
自治体・企業への影響一覧|メール停止と情報漏えいの状況
11月2日から3日にかけて、利用している自治体・企業から発表が続いています。メールが停止していても、情報漏えいが確認されたかどうかは登録先によって異なります。自分が利用するサービスの行を確認し、個別のお知らせへ進んでください。
| 自治体・企業 | 確認された情報・規模 | 利用者が確認すること |
|---|---|---|
| 大阪市 | 氏名・メールアドレス等に漏えいのおそれ。有無・件数を確認中 | 10月31日17時40分ごろからメール送信停止。新規登録、アドレス変更、パスワード再設定が不可 |
| 堺市 | メールマガジンの登録メールアドレスに漏えいのおそれ。対象件数は未公表 | ウイングアークNEXが利用するアララへの不正アクセス。メールマガジンを停止中 |
| 姫路市 | オンライン手続きポータルの氏名・メールアドレス等に漏えいのおそれ。市に関する漏えい有無を確認中 | 申請完了通知等を停止。マイページ等または担当部署で申請状況を確認 |
| TKC | 同社システム利用者のメールアドレス最大2,230,812件が漏えい対象 | 自治体別の対象件数ではない。自分の利用先の通知を確認 |
| 北陸電力「ほくリンク」 | メールアドレス約55万件の流出。その他の情報の流出は未確認 | ほくリンクアプリ等で案内。北陸電力資料では配信事業者名の記載はない |
| ユーコープ | 「repica」で10月8~29日に配信したメールアドレス210,495件が流出 | メールアドレス以外の個人情報は漏えいしていないと説明 |
| 小田急トラベル | メールアドレス63,006件が漏えい | 10月8~29日の対象メールの受信者。予約関連など別システムのメールとは区別 |
| キンコーズ | スマートメンバーシップ会員のメールアドレス流出を確認。件数を確認中 | 氏名・会員証番号等も登録されているが、それらの流出は公表時点で未確認 |
| ウマニティ | 会員情報が持ち出し対象に含まれるか確認中 | 一部メールを停止中。登録完了・注文等の個別メールは別基盤で再開済み |
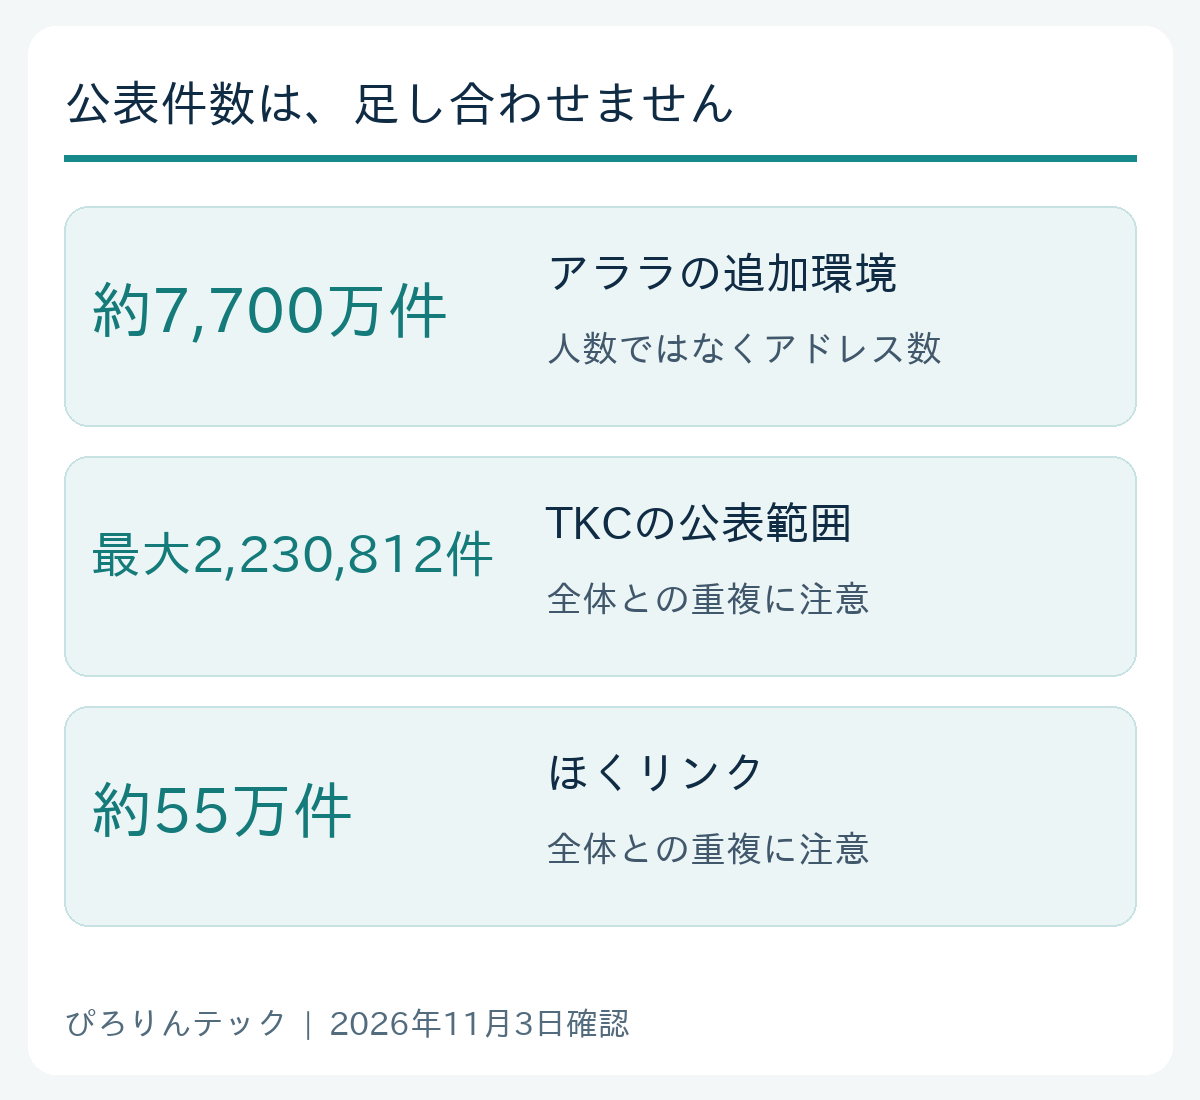
TKCの最大2,230,812件、ほくリンクの約55万件などを、アララ全体の約7,700万件へ上乗せすることはできません。委託・再委託の関係があるため、各発表は同じ情報を異なる範囲で数えている可能性があります。
北陸電力の資料にはアララの名称自体は記載されていませんが、同資料が説明する最大約380社・約7,700万件の配信サービス事故に関連する影響として整理しています。別の55万件が新たに加算されたという意味ではありません。
堺市・姫路市では、止まっている機能を個別に確認
堺市の発表が挙げている情報はメールマガジンに登録されたメールアドレスです。同市はそのほかの個人情報は含まれない趣旨の説明をしています。メールが止まっていることから、ほかの市のシステムも一律に停止しているとは判断できません。
姫路市は申請完了通知などのメール通知が停止しており、申請状況は各事務の担当部署か、ポータル内のマイページ等で確認するよう案内しています。完了メールが届かないという理由だけで再申請せず、まず受付状況を確かめてください。
ひょうご防災ネットについて、姫路市は同じ外部サービスを利用しているため配信機能に影響する可能性を説明しています。配信への影響と、登録情報の流出確認は別です。防災情報は自治体の公式サイトやアプリなど、使える経路も確認しておきましょう。
初報で対象外だった場合も、最新の案内を確認
キンコーズは当初、利用環境は流出対象に含まれないと回答を受けていましたが、アララ第2報後の再確認で、メールアドレスの流出が判明したと説明しています。以前の「対象外」という案内だけで判断せず、登録先の更新を確認する必要があります。
ウマニティは11月3日12時の第2報で、会員情報への影響を確認中と説明しています。同社は予防的なパスワード変更も勧めており、同じものを使う別サービスも変更するよう案内しています。会員登録の完了や注文等の個別メールは10月29日から別基盤で配信していますが、凄馬メール・日刊ウマニティなどは再停止しています。メールの種類で状況が異なります。
企業の配信担当者が優先して確認すること
契約企業への個別連絡を確認し、自社が預けた項目と対象期間を整理してください。顧客のメールアドレスだけでなく、配信用の属性情報や、管理画面を利用する担当者の情報も確認項目です。担当者情報への影響は、第2報の別表で確認中とされています。
ここからは、停止中の業務を整理するための運用上の提案です。
- 影響範囲:自社の環境、登録項目、対象件数について、アララからの個別回答を確認する。
- 通知業務:注文確認、予約案内、会員登録、認証用メールなど、同じ配信経路を使う業務を洗い出す。
- 予約・未送信分:配信記録と照合し、取り扱いをサポートへ確認する。初期の予約配信案内を現在の全面停止に当てはめない。
- 代替連絡:別経路で送る際は、送信済み分と照合して二重配信を防ぐ。顧客情報を使う範囲も確認する。
- 再開準備:管理画面のパスワード、APIキーなどの変更に備え、連携システムと変更担当者を整理する。
アララは、再開時に管理画面のパスワードやAPIキーなどの再設定を依頼する予定です。再開日は未定です。操作できる範囲もサポートへ確認し、設定変更や送信再開は公式案内に沿って進めてください。契約企業向けサポート窓口は公式第2報に掲載されています。
復旧はいつ?よくある疑問
サービスの再開日は決まっていますか?
第2報では未定です。侵入経路の特定、認証情報の全面変更、安全性の確認などを行ったうえで判断するとしています。
メールが届かないのは、すべて今回の影響ですか?
メール不達には複数の原因があります。送信元サービスの停止案内と、自社・登録先の利用状況を確認してください。
メールアカウントのパスワードも漏れましたか?
メールアドレスの流出だけで、受信者のメールアカウントへの侵入やパスワード流出は判断できません。アララの管理画面・APIの認証情報とは区別してください。
これで被害範囲は確定ですか?
確定していません。件数や対象企業は精査中で、結果は第3報で公表する予定としています。利用者は登録先の通知、企業は個別連絡を続けて確認してください。
出典・公式情報
[1] アララ:情報流出およびサービス停止について(第2報、2026年11月2日・PDF)
[2] アララ:2026年10月29日公表の初報(経緯の確認用)
更新履歴:2026年11月2日、第2報に基づきタイトル・影響範囲・情報の種類・不審メール・停止状況を更新。初報の「約301万件」「対象環境bvam001」のみの説明を改めました。
2026年11月3日追記:TKC、大阪市、堺市、姫路市、北陸電力、ユーコープ、小田急トラベル、キンコーズ、ウマニティの公式発表に基づく影響一覧と確認方法を追加。各行のリンクは出典の公式発表です。








