


ムーンスターから届いたように見えるメールに、実際の注文内容が書かれていても、リンクや添付ファイルを開かずに確認してください。同社は、過去の注文情報を含んだなりすましメールが一部の顧客に届いていると公表しました。
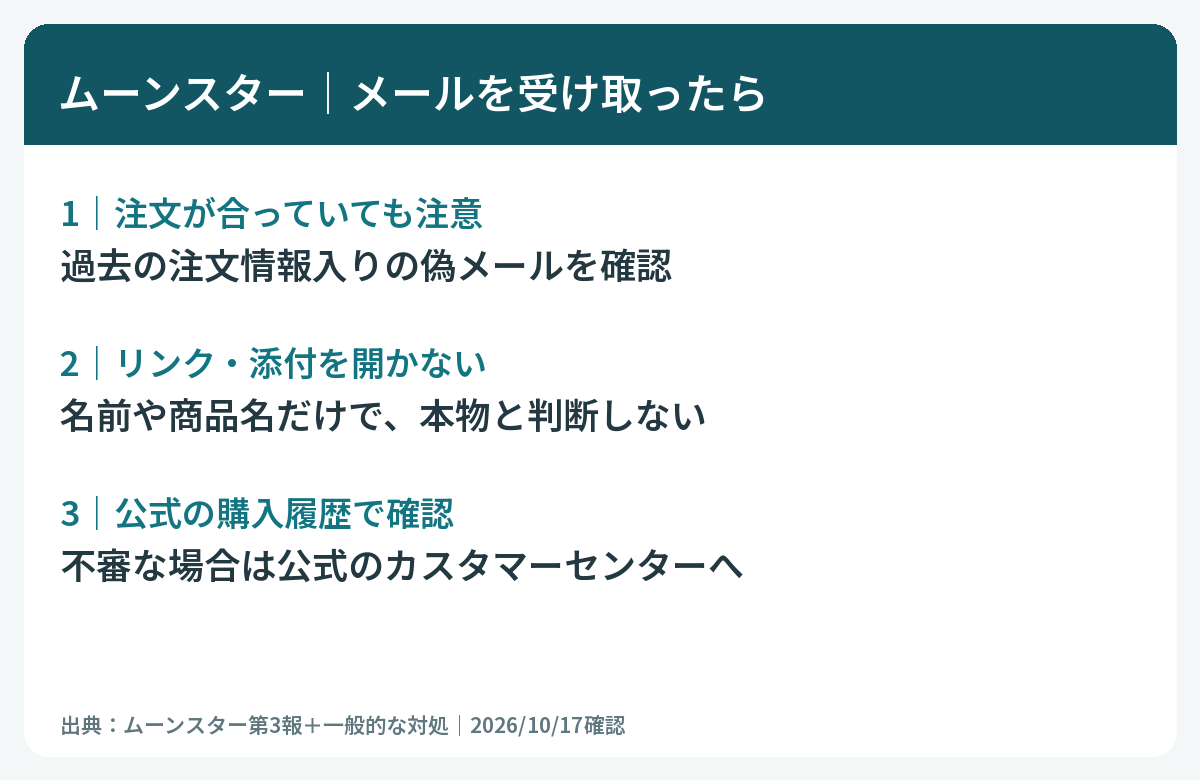
身に覚えのある商品名だから本物、とは判断できません。注文の確認はメール内のリンクではなく、購入時に使った通販サイトの公式アプリ・購入履歴から行いましょう。すでに情報を入力した場合の確認先も後半にまとめます。
最大59万3千人が対象となる可能性
ムーンスターは2026年10月15日の第3報で、システムサーバーから顧客情報が漏えいした可能性を公表しました。最大59万3千人は、漏えいした可能性のある人数の上限で、全員分の流出を確認した人数ではありません。
| 項目 | 公表内容 |
|---|---|
| 情報 | 氏名、住所、電話番号、メールアドレス、過去の注文情報 |
| 含まれない情報 | クレジットカード情報、ECサイトのログインパスワード |
| 漏えいの可能性が高い期間 | 2026年5月14日〜19日 |
| 確認された問題 | 過去の注文情報が書かれたなりすましメールの配信 |
楽天・Yahoo!・Amazonの購入者も対象?
公式発表は、以下の8店舗を対象として挙げています。楽天市場やAmazonの利用者全体が対象なのではなく、ムーンスターの対象ショップでの購入を確認する必要があります。
| 区分 | 対象として案内された店舗 |
|---|---|
| モール内の公式ショップ | 楽天市場、Yahoo!ショッピング、au PAYマーケット |
| 自社系ストア | MOONSTAR ONLINE STORE、MOONSTAR LIFESTYLE EC STORE、ムーンスター アウトレット |
| 閉店済みの公式ショップ | Qoo10、Amazon |
同社は対象となる顧客へ順次個別メールで連絡するとしています。「連絡がないお客様は対象外」との案内もありますが、連絡は順次とされているため、未着の段階で判断に迷う場合は公式窓口へ相談してください。
注文情報を知っている偽メールが見つかった経緯
9月20日前後、顧客からの問い合わせを受け、顧客と同社しか知り得ない個人情報を含む過去の注文情報が、偽メールに記載されていると分かりました。同社はこのことから顧客情報が窃取されていたと判断したと説明しています。
一方、不正アクセスの具体的な方法や脆弱性の詳細は公表されていません。ランサムウェアや特定の攻撃手法によるものだと、本記事で断定することはできません。
メールを開いた・リンク先で入力したときは
| 状況 | 確認すること(一般的な対処) |
|---|---|
| メール本文を見ただけ | リンク・添付を開かず、購入履歴と公式告知を確認 |
| リンクを開いた | 追加の入力・ダウンロードを止め、入力や保存をしたか確認 |
| ID・パスワードを入力した | 正規サイトから変更。同じものを使う他サービスも変更 |
| カード情報を入力した | カード会社の公式窓口へ連絡し、不審な利用を確認 |
今回の漏えい対象にカード情報が含まれないことと、偽サイトに自分でカード情報を入力してしまった場合の危険は別です。入力した情報、表示されたURL、日時を記録して相談してください。
公式窓口と今後の確認先
ムーンスターのカスタマーセンターは0800-800-1792(平日10:00〜17:00)、メールは cs@moonstar.co.jp です。同社がメール・SMS・電話でパスワードやカード情報を尋ねることはないと案内しています。
あわせて読む:個人情報漏えいの通知が来たら何をする?情報別の対処と相談先。漏えいした項目に応じた確認方法をまとめています。
出典・公式情報
ムーンスター:10月15日第3報。確認日:2026年10月17日(日本時間)。








