

マップカメラのメールアドレスに加え、ポイント残高や有効期限が流出した可能性があります。運営会社のシュッピンは2026年10月30日13時更新の発表で、メール配信サービス「Cuenote FC」への不正アクセスにより、マップカメラの配信用アドレス帳7万7,204件が対象になったおそれを公表しました。[1]
カード情報やログインパスワードは、この配信サービスに登録されておらず、今回の流出対象には含まれません。通販サイトの受注・稼働にも影響はないと説明しています。[1]
※2026年10月31日確認。この記事は10月30日13時更新のユミルリンクに関する発表を扱います。
流出のおそれがあるのは、どの情報?
| 区分 | 公式発表にある項目 |
|---|---|
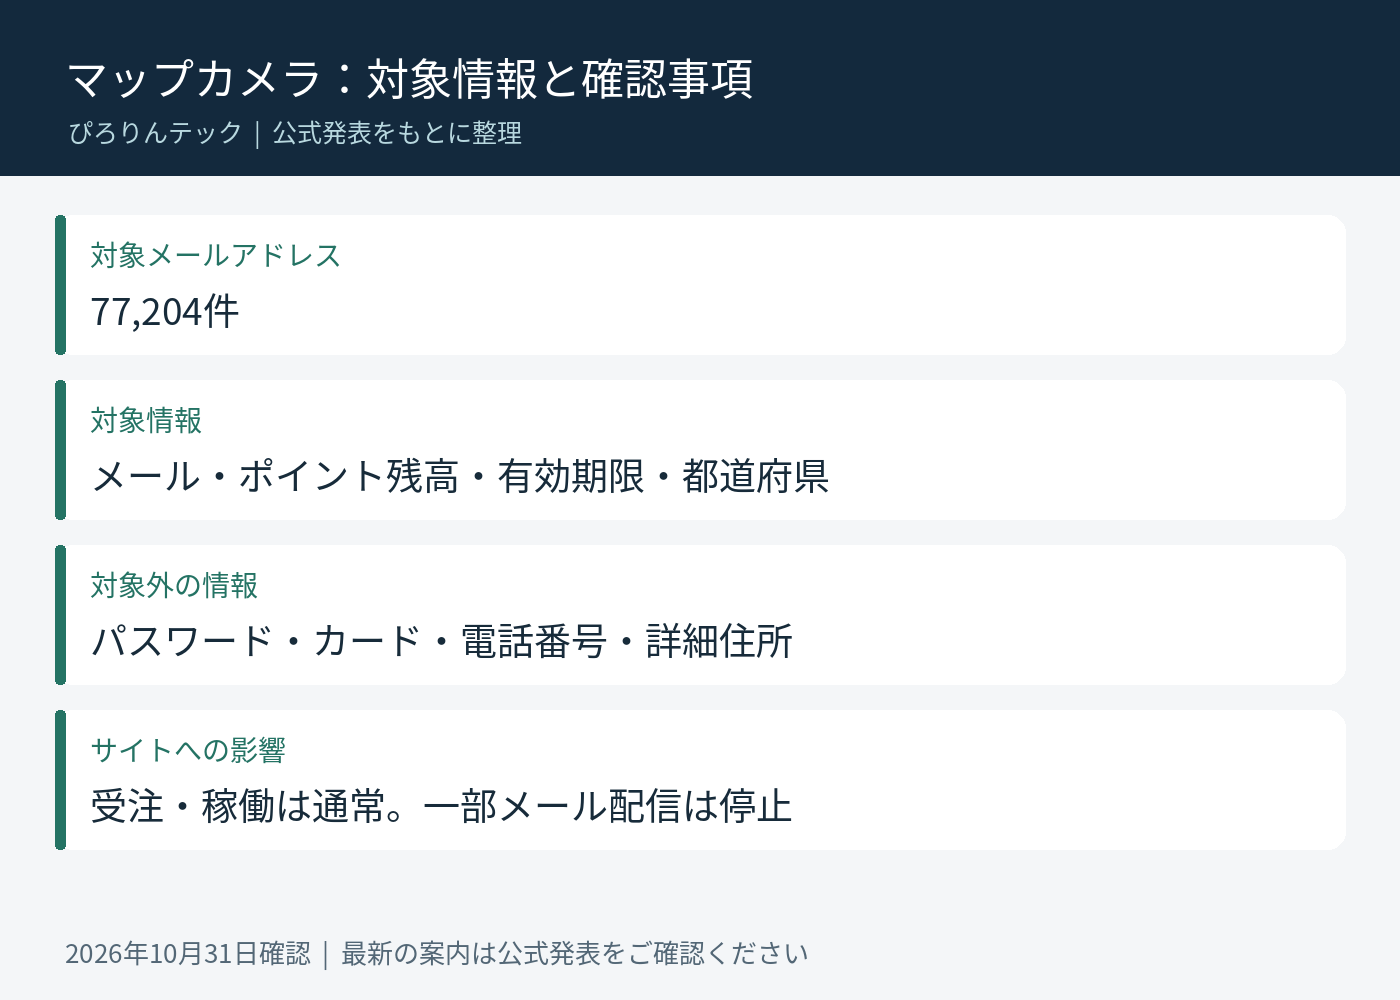
| 対象メールアドレス数 | 77,204件 |
| 流出した可能性がある情報 | メールアドレス、保有ポイント残高、ポイント有効期限、都道府県名 |
| 登録されていない情報 | 詳細な住所、電話番号、ログインパスワード、クレジットカードなどの決済情報 |
7万7,204は対象メールアドレス数です。マップカメラの全会員数や、重複を除いた被害人数を示す数字ではありません。[1]
自分は対象?登録メールアドレスと公式案内を確認
対象は、Cuenote FC上のマップカメラの配信用アドレス帳データです。マップカメラで買い物をしたことがある方が、全員対象になるという発表ではありません。[1]
確認したい方は、会員情報に登録しているメールアドレスと、過去に受け取ったマップカメラのメルマガを整理し、公式の個人情報相談窓口へ対象確認の方法を問い合わせてください。問い合わせにパスワードやカード番号を添える必要はありません。
GMT・KINGDOM NOTEのメルマガや、「入荷お知らせ・値下げ通知」などのOneToOneメール配信については、流出対象に含まれるとの報告を受けていないとしています。今後の調査で範囲が変わる場合があります。[1]
通販サイトは使える?ポイントが盗まれたということ?
シュッピンは、同社が運営する各サイトの受注・稼働に影響はなく、通常どおり利用できると説明しています。一方、安全確保のため、該当する配信サービス経由の一部メールは停止しています。[1]
ポイント残高が対象情報に入っていても、それだけでポイントの不正利用が起きたとは言えません。今回の発表は、配信用データの持ち出しに関するものです。
心配な方は、普段の公式サイトからポイント残高や利用履歴を確認してください。身に覚えのない利用があれば、日時と内容を控え、窓口に伝えます。メールで残高を知らされても、リンク先でログインし直す前に公式サイトを開き直しましょう。
「ポイント失効前の手続き」を装うメールに注意
今回の対象項目には、残高と有効期限が含まれています。これらを記載したメールが届いても、本物だと決めつけないでください。
たとえば「失効を止めるためにカードを登録」「補償を受け取るためにパスワードを入力」といった連絡が届いたら、本文から手続きせず公式サイトで確認します。これは想定される不審連絡への備えであり、今回そのような二次被害が確認されたという説明ではありません。
公式は、メールなどでカード情報やパスワードの入力・提示を求めることはないと案内しています。また、同じメールアドレスと同じ・似たパスワードを他社で使っている方には、パスワードの見直しを勧めています。[1]
問い合わせ先と、ほかの発表との見分け方
シュッピンの個人情報相談窓口は privacy@syuppin.com です。メールは24時間受け付け、順次回答すると案内しています。即時回答の窓口ではありません。[1]
問い合わせるときは「10月30日13時更新の、ユミルリンク・Cuenote FCに関する発表」と伝えてください。同社は別の委託先についても告知しているため、公表日と委託先名を合わせて確認すると取り違えを防げます。
委託先全体の調査状況は、Cuenote FC・ユミルリンクの情報漏えい記事も参考にしてください。今回の7万7,204件を、ほかの委託先の件数と足して被害人数にすることはできません。
出典
[1] シュッピン:ユミルリンクでの不正アクセスに伴う個人情報流出の可能性(10月30日13時更新)。確認日:2026年10月31日。