

2026年11月4日更新
スーパーの冷蔵庫が、サイバー攻撃で冷やせなくなる。2026年11月2日、スウェーデンやベルギーなどで、実際にこうした被害が報告されました。一部店舗では冷凍・冷蔵設備が50℃に設定されたとされ、商品を撤去・廃棄する事態になっています。[1][2]
狙われたのは、主に業務用設備をまとめて操作する遠隔管理システムです。家庭の冷蔵庫が一斉に乗っ取られた事件ではありません。冷やす機械そのものが正常でも、温度や運転の設定を変えられると、食品を守れなくなります。
店舗や施設の担当者が最初に確認したいのは、設備の管理画面がインターネットへ直接公開されていないか、更新と保守がされている機器かの2点です。保守を委託していても、接続方法と緊急時の連絡先は把握しておく必要があります。[3]
スウェーデンの「冷蔵庫50℃」事件で何が起きた?
11月2日、複数国のスーパーで冷凍・冷蔵設備に異常
スウェーデンのICAやCoop、ベルギーのCarrefourなどで、冷凍・冷蔵設備の異常が報告されました。AP通信によると、ベルギーのCarrefourでは15店舗、アイルランドのSuperValuでは13店舗が影響を受け、冷蔵・冷凍商品を売場から撤去するなどの対応が取られています。[1]
スウェーデン政府の危機情報サイトも、小売業の冷凍・冷蔵システムがサイバー攻撃を受けたと案内しています。[4]
| 確認したいこと | 分かっていること |
|---|---|
| 主な対象 | スーパーなどの業務用冷凍・冷蔵設備と制御システム |
| 起きたこと | 不正な温度設定・運転操作、冷却への支障、商品の撤去や廃棄 |
| 「50℃」の意味 | 50℃への設定変更を伝える発表と、温度上昇を伝える報道がある |
| 犯人・共通の侵入経路 | 犯人や各店舗の詳しい侵入経路は未確認 |
| 家庭への影響 | 家庭用冷蔵庫全般に同じ被害が出たという情報は未確認 |
「全店舗の庫内や食品が実測で50℃になった」とは確認できません。設定値、センサーの表示、庫内の実温度、食品の中心温度は、区別して確認する必要があります。ただし、食品を撤去・廃棄する被害が出た点は、単なる画面表示のいたずらでは済まない問題です。[1][2]
10月にはフランスでも同様の被害
約3週間前の10月11日夜から12日にかけても、フランスのスーパーで冷蔵設備への攻撃が起きました。冷凍食品が解凍されるなど、数百店舗規模の被害が報じられています。[5]
CERT-FRは10月12日に警告を出し、16日までに内容を更新しました。対象として、DanfossのAK-SM・AK-SCシリーズと、Copeland・DixellのXWEBを挙げています。一社の特定製品だけを点検すればよい問題ではありません。[3]
11月の攻撃は時刻や被害の出方が似ていますが、10月と同じ犯人によるものかは未確認です。[2]
なぜ冷蔵庫が高温に?遠隔管理と「除霜」の仕組み
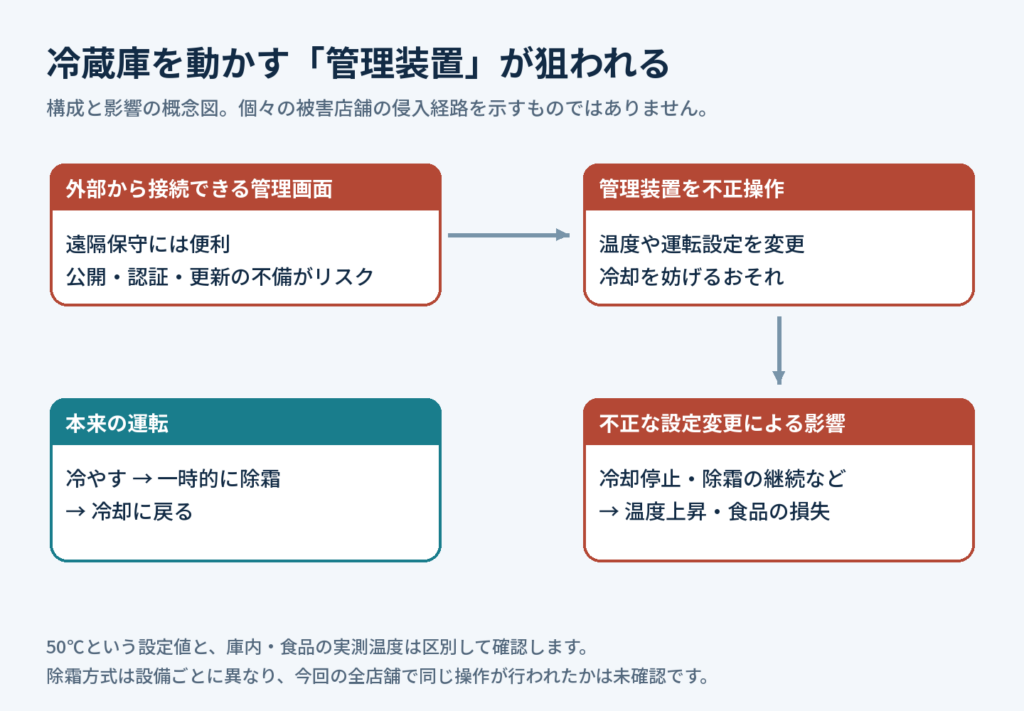
業務用の冷蔵・冷凍設備には、温度や警報を確認し、運転設定を変更する管理装置があります。設備業者が離れた場所から故障を調べられるため、夜間対応や複数店舗の保守に役立ちます。[6]
ところが、その画面へ第三者が入ると、正常な操作機能を使って冷却を妨げられるおそれがあります。情報を盗む攻撃に加え、機械を動かすための指示を変える攻撃にも注意が必要です。
霜を溶かす機能が、冷やし続ける妨げになる
冷却器に霜が付きすぎると効率が落ちるため、冷凍設備は定期的に霜を取り除きます。これが「除霜」です。方式によって、冷却を一時的に止めたり、ヒーターや高温の冷媒ガスを使ったりします。[7]
フランスの事件では、除霜設定を不正に操作されたと報告されています。本来は一定時間で終わる動作を継続させられると、食品を冷やす時間が失われ、設備によっては加熱も続きます。[5][8]
ただし、全店舗で同じ方式の除霜機能が悪用されたか、温度がどのように上がったかは未確認です。「冷蔵庫には必ず50℃まで加熱する機能がある」と一般化することはできません。
このように温度、ポンプ、バルブなど実際の設備を制御する技術を、OT(Operational Technology)と呼びます。パソコンの感染対策だけでは、別回線につながった設備の管理装置まで守れません。[9]
冷蔵庫へのサイバー攻撃の原因は?公開された管理画面と古い機器
外部から管理画面へ直接届く構成
CERT-FRが問題として挙げたのは、管理画面をインターネットへ直接公開する運用です。外部から到達できると、認証の不備や弱いパスワードが、設備の操作につながる入口になります。[3]
「社内LANにはつないでいない」だけでは、外部から接続できないとは言えません。2026年7月の米CISAの水道設備向け警告では、保守業者などが設置した携帯回線モデムが、通常の管理対象に含まれていない場合も指摘されました。[10]
施設のインターネット回線だけでなく、設備業者専用のルーターや携帯回線も点検対象です。携帯回線を使っていても、外部からの接続方法と認証の確認が必要です。
更新されない機器と、サポート終了
メーカーがCooling Postへ説明した内容によると、フランスでは旧型機器や古いファームウェアの機器が影響を受けていました。旧型のAK-SM800やAK-SC355は、セキュリティ更新が終了しているとされています。[5]
冷蔵設備は長く使えても、管理装置のソフトウェアが同じ期間守られるとは限りません。「まだ冷える」という設備上の判断と、「安全に遠隔接続できる」という判断を分ける必要があります。
関連する脆弱性と、今回の侵入原因は分けて確認
DanfossのAK-SM 8xxAシリーズには、次の脆弱性が公表されています。[6][11][12]
| 脆弱性 | 問題の概要 | 公表された修正の目安 |
|---|---|---|
| CVE-2025-41450 | 通常の認証を回避できる問題 | 4.2で修正 |
| CVE-2025-41451 | 認証後、入力処理の不備からOSの命令を実行されるおそれ | 4.3.1で修正 |
| CVE-2025-41452 | 認証後のWeb設定操作により、サービスを利用不能にされるおそれ | 4.3.1で修正 |
認証回避とは、正しいパスワードを知っているか確認する仕組みを、別の経路からすり抜ける問題です。Clarotyは日付に基づく特殊な認証経路を報告しており、こうした不備は通常のパスワード変更だけで直せません。[6]
今回の攻撃で、これらのCVEが悪用されたかは未確認です。10月の事件についても、ThaiCERTは特定のCVEの悪用は確認されていないと説明しています。脆弱性の存在は更新を急ぐ根拠になりますが、侵入原因の断定には各設備の調査が必要です。[8]
また、AK-SM800とAK-SM800Aは別の製品です。表のバージョン番号を、旧型やXWEBへそのまま当てはめないでください。導入機種に対応した最新の更新情報をメーカーへ確認します。
同類のサイバー攻撃事例:食品工場や水道でも設備が標的に
冷蔵設備以外でも、管理装置への侵入が現場の運用や物理的な被害につながっています。欧州の冷蔵設備攻撃との関連は未確認です。
| 事例 | 何が起きたか | 対策に活かせる点 |
|---|---|---|
| フランスのスーパー/2026年10月 | 冷蔵設備を不正操作され、食品が解凍・廃棄 | 遠隔管理の公開をやめ、機種ごとに更新・交換を確認 |
| 米ロサンゼルスの食肉加工施設/2024年11月 | 米司法省の発表では、大量の食肉が傷み、アンモニア漏れが発生 | 商品損失に加え、冷媒などの安全管理も考慮 |
| 米国の水道設備/2023年11月 | 制御装置への侵入後、管理者が切り離して手動運転へ移行 | 初期パスワードの変更と手動運転の準備 |
| 米国の水道設備への攻撃/2026年7月に警告 | 制御装置のパスワードやIPアドレスを変更され、運用に支障 | 保守用携帯回線を含めて外部接続を把握 |
食品工場では、食品以外の安全にも影響
米司法省は2025年12月9日の発表で、2024年11月のロサンゼルスの食肉加工施設への攻撃について、大量の食肉が傷み、アンモニア漏れが起きたと説明しています。これは起訴に関する発表に基づく内容であり、今回の欧州の事件との関連は未確認です。[13]
冷蔵設備の異常時には、商品の保全だけでなく、現場の安全確認が必要になる場合があります。漏れや異臭がある場所へ、担当者が原因調査のために近づく対応は避け、安全管理の手順を優先します。
水道設備では「切り離して手動運転」が被害抑制に
2023年11月の米CISAの警告では、水道施設のUnitronics製制御装置が侵入を受け、自治体側がシステムを切り離して手動運転へ切り替えたと報告されています。この事例で飲料水や給水への既知のリスクはないとされました。[14]
関連する共同勧告は、インターネットに公開された装置と初期パスワードの利用を問題にしています。最新の攻撃でも、基本的な接続・認証対策が欠けている設備は狙われます。[15]
冷蔵設備・IoT機器のサイバー攻撃を防ぐ6つの対策
店舗や施設では、次の6点から確認すると対策を進めやすくなります。既存設備への変更は、冷却や警報への影響を保守業者と確認して進めます。
1.機種名と「外部への接続」を一覧にする
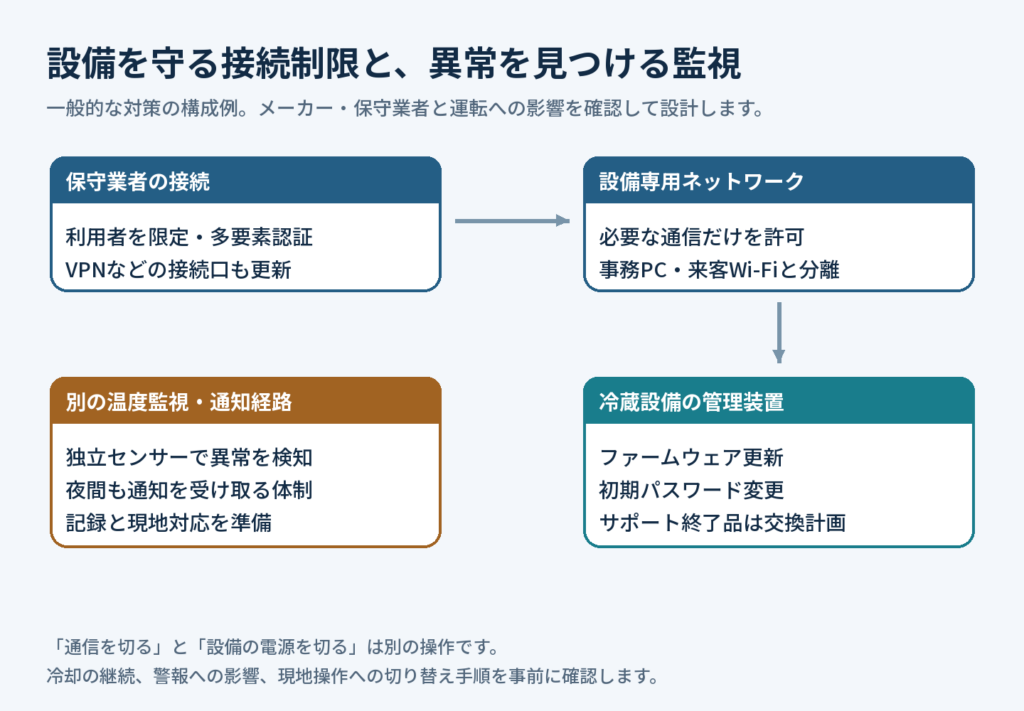
冷蔵庫本体だけでなく、管理装置、監視端末、ルーター、携帯回線の有無を確認します。メーカー、型番、バージョン、更新担当者、保守期限、夜間連絡先まで一緒に記録すると、事故時の確認が速くなります。[9][10]
2.管理画面をインターネットへ直接公開しない
遠隔保守が必要な場合は、更新されたVPNなどの安全な接続口を設け、接続先と利用者を制限します。可能な構成では多要素認証も使います。VPN自体の更新と認証管理も必要です。[3][14]
3.設備用ネットワークを分け、通信を必要な範囲に絞る
事務用PC、来客用Wi-Fi、設備制御用ネットワークを分離し、必要な通信だけを許可します。VLANを分けても、間の通信が自由なら十分な制限になりません。保守業者が接続できる範囲も対象設備へ絞ります。[16]
4.更新と初期パスワード変更を行い、旧型機器は交換計画を立てる
サポート中の製品は、適用する更新と運転への影響を確認します。サポート終了製品は、接続を制限しながら交換時期を決めます。交換までの暫定対策を、恒久対策として放置しないことが大切です。[9]
5.操作系統とは別に温度を監視する
追加対策として、管理装置とは別の温度センサー・記録計・通知経路を検討します。操作と監視を一つの装置だけに頼る構成では、その装置に障害が出たときに確認手段も失うおそれがあります。独立した監視は侵入を防ぐ対策ではなく、異常を早く見つけるための備えです。
夜間通知は「送信できる」だけでなく、担当者が受け取り、現地対応につなげられるかまで試します。これは制御と監視の役割を分ける考え方を、温度管理へ応用した提案です。[16]
6.通信の切断と、設備の停止を分けて手順化する
外部との通信を遮断しても冷却を続けられるか、遠隔警報が止まった後は誰が温度を確認するかを事前に決めます。設定のバックアップ、現地操作への切り替え、予備の保管場所も準備します。[9][14]
設備の電源を一律に切ると、冷却も止まります。異常時の手順は、設備の安全と保管物への影響を踏まえて作成してください。
保守業者に確認したい質問と、異常時の初動
「セキュリティは大丈夫ですか」だけでは、対策の内容が分かりません。次の質問なら、機種や構成に基づいた回答を得やすくなります。
| 保守業者への質問 | 確認したい回答 |
|---|---|
| 外部から、どの回線・装置を通って接続しますか? | 接続図と管理者、携帯回線の有無 |
| 管理画面はインターネットへ直接公開されていますか? | 公開の有無と、閉鎖・制限する方法 |
| 機種とバージョン、サポート期限は? | 対象機器に合った更新・交換計画 |
| 初期パスワードは変更済みですか? | 管理責任者と利用者ごとの権限 |
| 通信を切った後も、冷却と現地操作は続けられますか? | 運転継続条件と現地対応手順 |
| 温度異常を別の手段でも検知できますか? | 記録計、通知先、夜間対応の確認結果 |
突然の温度変更や不審な設定を見つけた場合は、まず現場の安全と保管物への影響を確認し、保守業者・IT担当者へ連絡します。安全に可能な範囲で温度記録、画面、警報、操作履歴を残し、事前に決めた方法で外部接続を制限します。
再起動や初期化を先に行うと、調査に必要な情報が失われる場合があります。復旧操作は専門家と相談し、侵入経路の対策も同時に進めます。CERT-FRも、脆弱な機器を初期化するだけでは再侵入を防げないと警告しています。[3]
家庭の冷蔵庫も危険?よくある疑問
家庭用冷蔵庫も、今すぐネットから外した方がよい?
今回の主な対象は業務用設備です。この事件だけを理由に、家庭用冷蔵庫全般を危険と判断することはできません。ネット接続機能がある機種は、メーカーの更新情報、アカウント設定、不要な遠隔操作機能の有無を確認するとよいでしょう。
ウイルス対策ソフトを入れていれば防げる?
管理装置へ直接入られ、正規の操作機能を使われる攻撃は、事務用PCのウイルス対策だけでは防げません。設備の接続制限、認証、更新、監視を組み合わせる必要があります。[3][9]
日本の店舗や施設にも関係する?
今回調べた資料では、同じ攻撃による日本国内の被害は未確認です。ただし、外部から設備を操作できる構成であれば、接続方法と保守状況を確認する意義があります。冷蔵設備だけでなく、空調、給湯、ポンプなども点検の対象になります。
なぜ食品の撤去が必要になる?
冷却への支障で、保管条件を満たせなくなるためです。欧州では実際に商品の撤去・廃棄が報告されています。[1] 異常後の取扱いは、管理画面を元に戻せたかだけで決めず、温度履歴と各現場の衛生管理手順に沿って判断する必要があります。
冷蔵庫の事件が示すのは、情報の流出だけでなく、設定の不正変更でも業務が止まるということです。まずは保守業者に接続図を確認し、「外から操作できる設備は何か」「異常時に誰が止め、誰が運転を守るか」を明確にするところから始められます。
出典・参考資料
確認日:2026年11月4日。店舗数や調査結果は、今後の発表で変わる可能性があります。
- AP:欧州各国のスーパーで冷凍・冷蔵設備に異常(11月2日)
- Censys:欧州の冷蔵設備に対する新たな攻撃(11月2日)
- CERT-FR:冷蔵設備の遠隔管理装置を狙う攻撃の警告(10月16日更新)
- スウェーデン政府危機情報:冷凍・冷蔵システムへの攻撃(11月3日)
- Cooling Post:Danfossによる被害と対策の説明(10月12日)
- Claroty Team82:Danfoss管理装置の脆弱性調査
- Danfoss:業務用冷凍設備のアプリケーションハンドブック(除霜の解説)
- ThaiCERT:フランスの冷蔵設備攻撃と未確定の侵入経路(10月14日)
- 豪州政府・各国共同:OTの安全な接続に関する原則
- CISA:水道設備の制御装置を狙う攻撃への警告(2026年7月30日)
- Danfoss:DSA-2025-08-01/4.3.1で修正する脆弱性
- ENISA EUVD:CVE-2025-41450/4.2未満が対象
- 米司法省:食肉加工施設などへの攻撃に関する起訴発表(2025年12月9日)
- CISA:Unitronics制御装置への侵入と手動運転への切り替え(2023年11月28日)
- CISAほか:公開された制御装置と初期パスワードを悪用する攻撃(2023年12月1日)
- 英国NCSC:OTへの侵入の影響を制限する設計