

2026年11月4日更新|横浜市の11月3日発表に基づく情報です。復旧日時は、今回確認した公式資料では分かっていません。
横浜市電子申請・届出システムでログインできないのは、外部のメール送信サービスが停止し、メールによる二要素認証を完了できないためです。市は11月3日、メール送信サービスへの不正アクセスと、利用者情報が漏えいした可能性を公表しました。[1][2]
申請を急ぐ方は、手続きの担当部署に代替方法と期限の扱いを確認してください。ログイン不要の手続きは利用できます。メールが届かない場合も、受付状況を確認する前の再申請は避けましょう。
- 止まっているもの:ログイン、利用者登録、メールアドレス変更、パスワード再設定、確認メールの送信。
- 漏えいのおそれがある情報:利用者メールアドレス、利用者名など。有無・対象件数は確認中。
- 約82万件は利用者登録数です。「82万人分が流出」と確認されたわけではありません。
まず確認したいこと|使える手続き・使えない機能
| 機能・状況 | 市の公表内容/利用者の確認事項 |
|---|---|
| ログイン | メールによる二要素認証ができないため利用不可 |
| 新規登録・アドレス変更 | 利用不可。新規登録も止まっているため、別のアドレスでの登録では解消しません |
| パスワード再設定 | 利用不可。パスワードを忘れた場合も公式の再開案内を確認 |
| 確認メール | 送信停止。メールの有無だけでは申請の受付状況を判断できない |
| ログイン不要の手続き | 今回の影響なし。対象の手続きページの案内を確認 |
| 復旧時期 | 今回確認した資料に日時の記載なし。市の公式案内で確認 |
対象は「横浜市電子申請・届出システム」です。横浜市のすべてのオンラインサービスや、すべての行政手続きが停止したという発表ではありません。手続きごとに利用するシステムと案内を確認してください。
最新情報の確認先:横浜市の公式発表。検索広告や受信メールのリンクからではなく、市の公式サイトからお知らせへ進むと、偽の復旧案内に誘導されるリスクを減らせます。
なぜログインできない?申請システムがメール配信に依存する仕組み
通常のログインでは、ID・パスワードの確認に加えて、登録メールアドレスを使う追加の本人確認を行います。市の資料はこれを「メールによる二要素認証」と説明しています。この追加確認が完了しないと、申請画面に進めません。
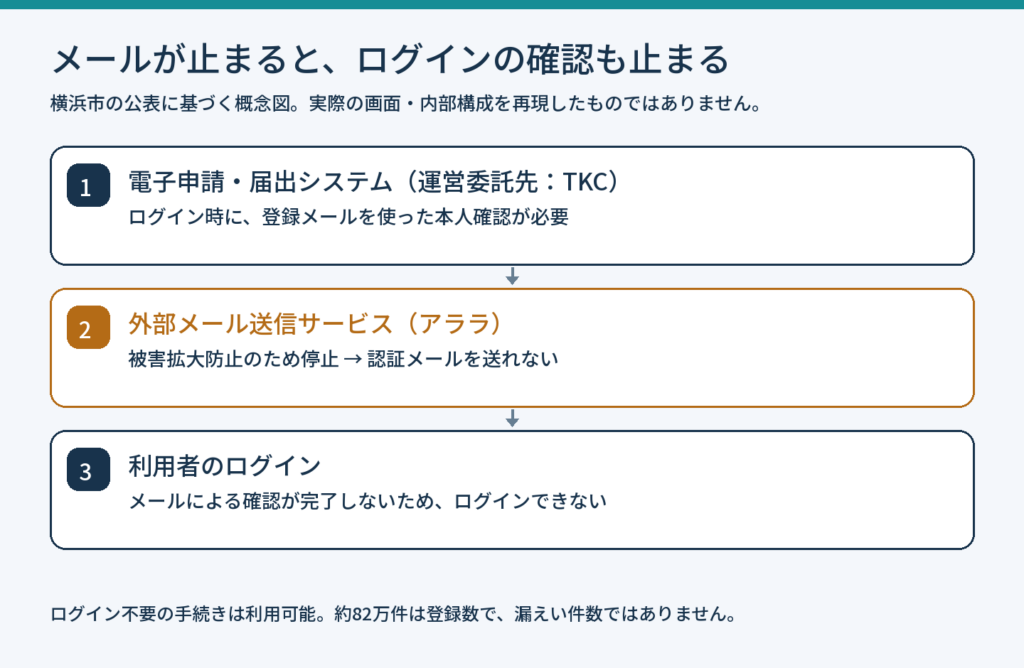
たとえるなら、建物の入口でパスワードを確認できても、入館のための確認票を届ける仕組みが止まっている状態です。申請データを扱うシステムと、メールを届けるサービスは役割が違いますが、ログインの途中で後者を必ず使う設計なら、配信停止が入口全体に影響します。
今回の関係は、横浜市 → 運営委託先のTKC → メール送信サービスのアララです。横浜市が公表した不正アクセス先は外部のメール送信サービスで、市の申請システム自体に侵入されたとの説明は、今回の資料にはありません。
また、「メール認証が使えない」と「認証情報が盗まれた」は別の事象です。市はメールアドレス・利用者名などへの影響を確認していますが、今回の発表からパスワード流出やアカウント乗っ取りまでは確認できません。
メールの追加認証は、独立した二要素になる?
ここは技術的に整理しておきたい点です。一般に多要素認証は、知識(パスワード)、所持(認証器など)、生体(指紋など)の異なる要素を組み合わせます。確認を2回行うことだけで、独立した2要素が保証されるわけではありません。
米国NISTのデジタル認証ガイドラインSP 800-63B-4は、メールを帯域外認証に使わないよう定めています。メールの受信が、特定の認証端末を持っていることの確実な証明にならず、転送やメールアカウントの侵害などにも影響されるためです。[4]
この基準だけで横浜市の運用を法令違反と判断することはできません。この記事では市の説明に沿って「メールによる二要素認証」と記載していますが、自社システムを選ぶ際は「二要素対応」という表示だけでなく、実際に使う認証方式まで確認することが大切です。
約82万アカウントと、漏えい件数は別
市の資料が挙げる約82万件は、11月2日時点の個人・事業者の登録アカウント数です。同日時点の利用可能な手続きは約2,500件です。いずれもサービスの規模を示す数字で、漏えいした人数や情報件数ではありません。[2]
漏えいした可能性がある項目は利用者メールアドレス、利用者名などです。市の利用環境への影響の有無と、漏えい対象件数は確認中です。市に登録した全員が対象か、過去の利用者も含むか、各項目がどの範囲で持ち出されたかは、現時点で分かっていません。
アララ全体やTKCが示した数字から、横浜市分を計算することもできません。委託元・再委託先の公表値には重複する可能性があり、対象者は市や利用サービスの個別案内で確認する必要があります。
いつから止まっている?市が公表した経緯
| 日時 | 市の資料に記載された経緯 |
|---|---|
| 10月31日17時31分ごろ | 委託事業者から予防措置として緊急メンテナンスを行うと連絡 |
| 10月31日17時40分ごろ | メール送信サービスを停止 |
| 11月1日12時41分ごろ | 委託事業者から不正アクセス検知の報告 |
| 11月2日18時ごろ | 情報漏えいの可能性と、市の電子申請も影響対象である旨の報告 |
| 11月3日 | 横浜市が公表。漏えいの有無・対象件数を確認中 |
11月1日は市が不正アクセス検知の報告を受けた日です。攻撃が始まった日とは区別してください。また、市のメール停止は17時40分ごろ、アララがサービス全体の停止を完了したのは同日19時53分で、対象とする範囲が異なります。[2][3]
申請期限が近いとき・確認メールが届かないときの対応
まず、申請する手続きの担当部署へ相談してください。窓口・郵送などの代替方法を使えるか、必要書類は何か、期限までにどのような対応が必要かを確認します。今回の停止を理由とする一律の期限延長は、確認した資料では案内されていません。
問い合わせ前に、手続き名、締切、操作日時、受付番号が表示されたか、画面のエラー内容を整理しておくと、確認が進めやすくなります。すでに申請操作をした場合は、メールが届かないことを伝え、受付状況を確認してから次の操作を相談してください。
市の発表にある問い合わせ先は総務局DX基盤課(045-671-2113)です。個別の申請方法や期限は、各手続きの担当部署の案内も確認してください。
情報システム担当者が見直したい、認証と外部サービスの依存関係
ここからは、今回の公表内容を踏まえた運用上の提案です。横浜市や委託先の内部設定を確認したものではありません。自社でも「メールは補助的な通知だけ」と考えていると、登録・ログイン・再設定まで同時に止まる依存関係を見落としやすくなります。
| 見直す項目 | 委託先への具体的な質問 |
|---|---|
| 依存する業務 | 配信停止で、通知以外にログイン・新規登録・パスワード再設定の何が止まるか |
| 再委託先 | 認証メールはどの事業者の基盤を使うか。複数のサービスが同じ基盤に依存していないか |
| 独立した認証手段 | パスキーや認証アプリを事前登録できるか。復旧や端末紛失時の手順も使えるか |
| 障害時の案内 | ログインせず見られる障害告知と、手続きの代替窓口を用意できるか |
| 再開判定 | 侵害された認証情報の無効化、ログの確認、安全確認を誰が判断するか |
たとえば時刻ベースの認証アプリは端末側でコードを生成するため、その生成にメール配信は必要ありません。パスキーもメールで毎回コードを届ける方式とは異なります。ただし認証側のシステム障害や、復旧手順でメールが必要になる場合もあるため、採用するだけで停止対策が完了するわけではありません。[4]
別のメール配信会社を用意する場合も、切り替え先への情報の預託範囲、送信ドメインの設定、未送信分の扱い、動作確認が必要です。障害が起きてから契約するだけでは、すぐに認証メールを届けられるとは限りません。通常時に切り替え手順と復旧訓練まで確認しておきましょう。
停止時に認証を無条件で省略する運用は避けてください。利用者の利便性を戻す際も、本人確認を保つ代替手段と、窓口対応などを組み合わせる必要があります。
よくある疑問
パスワードを変えればログインできますか?
今回の原因は認証メールの配信停止です。パスワード変更による解消は期待できず、再設定機能も停止対象です。
スマホやブラウザの設定が原因ですか?
市が公表した今回の事象はサービス側の停止です。この停止に対して、キャッシュ削除や迷惑メール設定の変更だけで認証メールを送れるようにはなりません。別の不具合がある場合は個別の確認が必要です。
復旧を案内するメールが届いたら?
メール内のリンクでパスワードやカード情報を入力せず、市の公式サイトで同じ案内が出ているか確認してください。市も不審なメール・SMSへの注意を呼びかけています。
関連:アララ メッセージの不正アクセスと影響先一覧/大阪市のオンライン申請でメールが届かない場合の確認事項