ぴろりん– Author –

-

Cisco・Linux・VMwareで悪用確認の脆弱性|情シスが確認したい対象と対応【10月29日】
Cisco ASA・FTD、Linuxカーネル、VMware ESXの脆弱性を公式情報で確認。悪用確認と修正状況を区別し、BrotliのCVE-2026-111497も整理します。 -
松屋アプリで個人情報漏えい|約238万件の対象とパスワード・ポイント・補償の確認点
松屋公式アプリへの不正アクセスで、松弁ネットなどの利用情報237万7,127件とアプリ登録情報2,000件の漏えいが判明。対象情報、パスワード、松屋ポイント、補償、復旧状況を整理します。 -
バンドルカードで約516万人の個人情報を誤送信|カード番号・パスワードへの影響は?
バンドルカードの分析委託先への誤送信について、アプリとサポートサイトの対象情報・期間・人数を整理。カード利用や利用者の対応も確認します。 -
ヤマハNWR100に深刻な脆弱性|Rev.26.00.08へ更新、RTX1220への影響は?
ヤマハNWR100のRev.26.00.07以前に2件の脆弱性。最大CVSS v3.1は9.8。修正版Rev.26.00.08、Web GUIのアクセス制限、RTX1220など他機種への影響を解説します。 -
情報漏えい、何が違う?11の事例を比較して分かった共通点と確認事項【2026年】
情報漏えいは何が違う?ショップサーブ、Cuenote、So-net、ソニー生命など11事例を、漏えい項目・確認状況・件数の意味で比較。共通点と自分が確認することを整理しました。 -
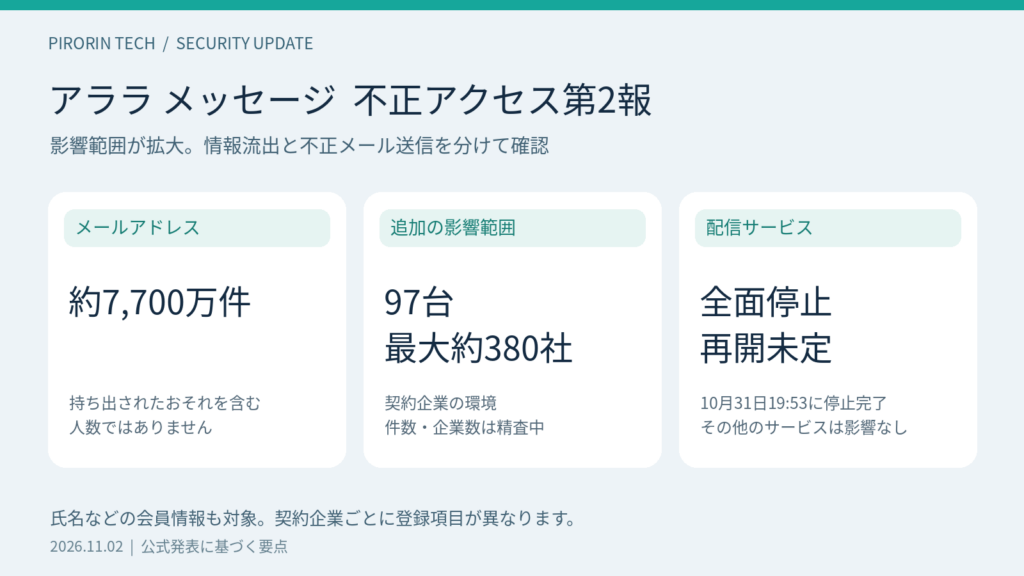
アララメッセージ約8,133万件流出|大阪市107万8,713件、自分は対象?
2026年11月13日更新。アララメッセージへの不正アクセスで約8,133万件のメールアドレスが持ち出され、または持ち出されたおそれがあります。大阪市行政オンラインシステム107万8,713件、商品券事業、内閣府などの対象と確認方法、不審メール対策を公式発表に基づいて解説。 -
ENEOSでんきのID・パスワード流出|対象57人、ログインできないときの確認点
ENEOSでんき・でんきサービスで57人分の個人情報漏えい。ID・パスワードや料金情報の対象範囲、一部Webページの停止、個別連絡と利用者が取るべき対応を整理します。 -
Windows Updateはいつ?2026・2027年の更新日カレンダー【日本時間】
Windows Updateの次回予定と2026・2027年の月例更新日を日本時間で確認。Microsoft 365 AppsとAdobeの確認日も整理。日本の第2水曜日とは限らない理由、プレビュー・臨時更新との違いを解説します。 -
llama.cppの脆弱性、ローカルLLMも更新が必要?サーバーが停止したり、不正な処理を実行されたりするおそれ
llama.cppのCVE-2026-118375はRPCのRDMA通信処理に関する脆弱性です。ローカルLLM全体と混同せず、利用構成、b11865の修正、接続制限と更新後の確認を解説します。 -
JAL・JTAの予約情報、私も対象?約9.2万人に参照の形跡|確認先と不審メールへの対処
JAL・JTAの予約情報約9.2万人に外部参照の形跡。一部はパスポート番号も対象です。対象期間の読み方、個別連絡と公式窓口、不審なメールや電話への対処を整理します。 -
資さんうどんで従業員情報漏えいのおそれ|賃金履歴・一部の退職理由、対象者と確認方法
資さんうどんが委託先サーバーの設定不備による従業員・退職者の情報漏えいの可能性を公表。2021年10月~2026年10月の在籍者が対象です。対象項目、問い合わせ先、人事・情シスの確認点を整理します。 -
ツイキャスが見られない・配信できない|不正アクセスの痕跡、復旧予定と情報漏えいは?
ツイキャスで10月28日に不正アクセスの痕跡が確認され、緊急メンテナンスが実施されています。確認できた発表時点の停止状況、復旧予定、情報漏えいの公表状況と利用者が今できることを整理します。