

日本マクドナルドは2026年11月20日、公式アプリのデータベース内にある顧客関連情報の一部に、第三者が不正アクセスしたと発表しました。対象として挙げられたのは、購入履歴、顧客管理用ID、IPアドレス、端末の位置情報です。
「マクドナルドアプリを使っていたら自分も対象?」「行ったお店や自宅の場所が知られた?」「パスワード変更やカード再発行が必要?」と心配になる内容です。ただし、現時点でマクドナルドが利用者に求めている特別な操作はありません。
先に結論:氏名・メールアドレス・電話番号・住所・クレジットカード情報は今回のアクセス対象に含まれないと説明されています。事故に起因するアプリの不正利用も確認されていません。一方、影響人数や情報が外部へ持ち出されたかどうか、個人単位の対象確認方法は、11月22日確認時点の公式発表では明らかにされていません。
この記事は2026年11月22日確認時点の日本マクドナルドの公式発表を中心に整理しています。
マクドナルド公式アプリで何が起きた?
不正アクセスが確認されたのは、日本マクドナルドが管理する「公式アプリのデータベース」です。アプリで商品を購入するときなどに関連するデータの一部がアクセス対象になりました。
| 確認項目 | 11月20日の公式発表で分かっていること |
|---|---|
| 公表日 | 2026年11月20日 |
| 対象システム | 日本マクドナルド公式アプリのデータベース |
| 第三者の不正アクセス | 確認された |
| 今回の事故によるアプリの不正利用 | 確認されていない |
| 影響したユーザー数・件数 | 公表資料で確認できない |
| アクセスされた情報の外部流出 | 外部への持ち出しの有無は公表資料で確認できない |
| 侵入・発見日時、侵入経路の詳細 | 公表資料で確認できない |
ここでいう「不正アクセスを確認」は、第三者がアクセスした事実を示すものです。情報を大量に盗み出した、すべての利用者の情報が漏れた、決済が不正利用されたとまで確定した発表ではありません。
自分は対象? 不正アクセスされた情報と対象外の情報
公式発表に挙げられた対象情報は以下の4種類です。特に、「顧客管理用ID」はアプリのログインに用いる会員IDやメールアドレスとは別の識別子と明記されています。
| 対象として挙げられた情報 | 意味・注意点 |
|---|---|
| 商品購入履歴 | アプリのサービス利用時に関連する購入データ。注文日時や店舗情報がどこまで含まれるかは今回の発表では不明 |
| システム上の顧客管理用ID | 社内システム用の識別子。単体で顧客を識別できないと説明。会員ID・メールアドレスとは別 |
| IPアドレス | 通信先から見えるインターネット接続情報。単体で住所や氏名が直ちに判明するとは限らない |
| 携帯端末の位置情報 | サービス提供時に利用した端末位置情報。精度・保存期間・測定回数などは未公表 |
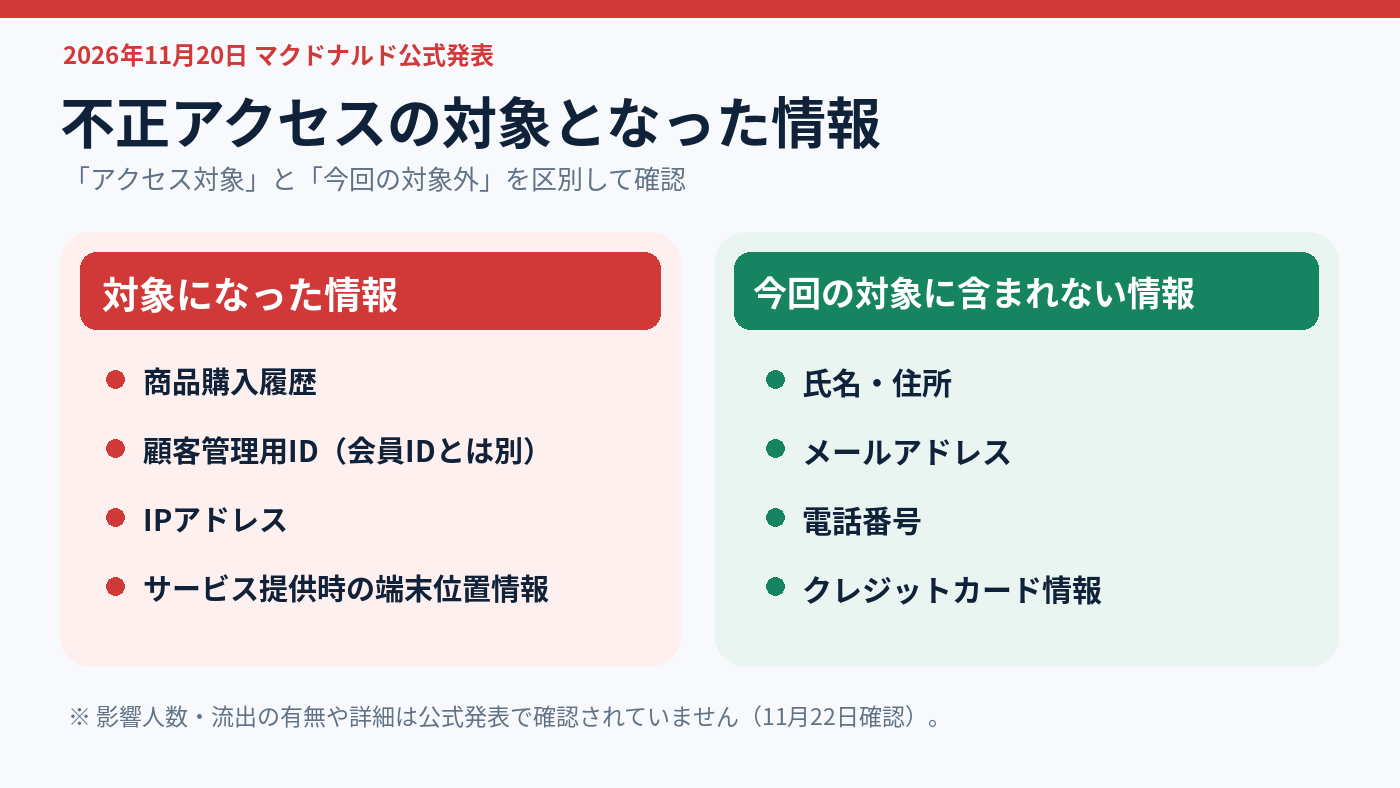
一方、氏名、メールアドレス、電話番号、住所、クレジットカード情報は今回の対象に含まれないと明示されています。「これらを含む全データが流出した」という説明は誤りです。
では、アプリに登録していた人全員が対象なのでしょうか。現時点では利用者数、対象となる期間、対象者への個別通知の有無、自分のデータがアクセスされたかを調べる手段について、公式発表だけでは判断できません。アプリを過去に利用したことがある場合も、対象だと断定はできません。
対象の詳細が後日更新される可能性があるため、確認するときは公式のお知らせを直接開いてください。
位置情報が対象なら、自宅や行動履歴まで分かる?
位置情報は今回の発表で特に気になる項目です。マクドナルドは「サービスご提供時に利用した携帯端末の位置情報」を対象として挙げています。これはスマートフォンの位置情報が24時間ずっと記録され、全行動履歴が漏えいしたという意味ではありません。
位置情報から何が推測できるかは、緯度・経度の精度、記録された時刻、記録回数、他の情報との組み合わせによって変わります。例えば記録が粗ければ特定の場所は分からず、詳細な場所と時刻が複数回残っていれば利用地点を推測できる場合があります。
しかし今回、位置情報の精度・保存期間・記録件数・実際に外部へ取得された内容は公表されていません。そのため「自宅が特定された」とも「位置情報だから心配ない」とも断定できません。IPアドレスについても、IPだけから利用者の氏名や番地まで直接分かるとは限りません。
今後の位置情報の取得を減らしたい場合
アプリに位置情報の許可を与えたくないときは、スマートフォンの設定からマクドナルドアプリの位置情報へのアクセスを制限できます。iPhoneなら「設定」→「プライバシーとセキュリティ」→「位置情報サービス」→対象アプリ、Androidなら「設定」→「アプリ」→対象アプリ→「権限」→「位置情報」(機種によって名称が異なります)から確認してください。
ただし、位置情報をオフにすると現在地に基づく店舗検索・案内など一部の機能に影響する場合があります。また、設定変更は過去に保存されたデータを削除する操作ではありません。これは今回の事故への必須対策ではなく、普段からのプライバシー設定の選択です。
パスワード変更、クレジットカード再発行は必要?
マクドナルドは今回、「現時点で、お客様にパスワードの変更などの特別なお手続きをお願いするものではございません」と案内しています。今回対象となった顧客管理用IDも、アプリの会員ID・メールアドレスとは別のものです。
また、クレジットカード情報はアクセス対象に含まれないと明示されています。今回の発表だけを理由にカードを再発行する必要があるという案内も出ていません。もちろん、別の理由で見覚えのない請求があればカード会社などへ速やかに相談してください。
マクドナルドのセキュリティ案内では、公式アプリなどに2段階認証を導入していること、パスワードを使い回さないことも説明されています。今回の事故は「全会員のログインパスワード流出」とは発表されていませんが、使い回しを避けるという基本対策は有効です。
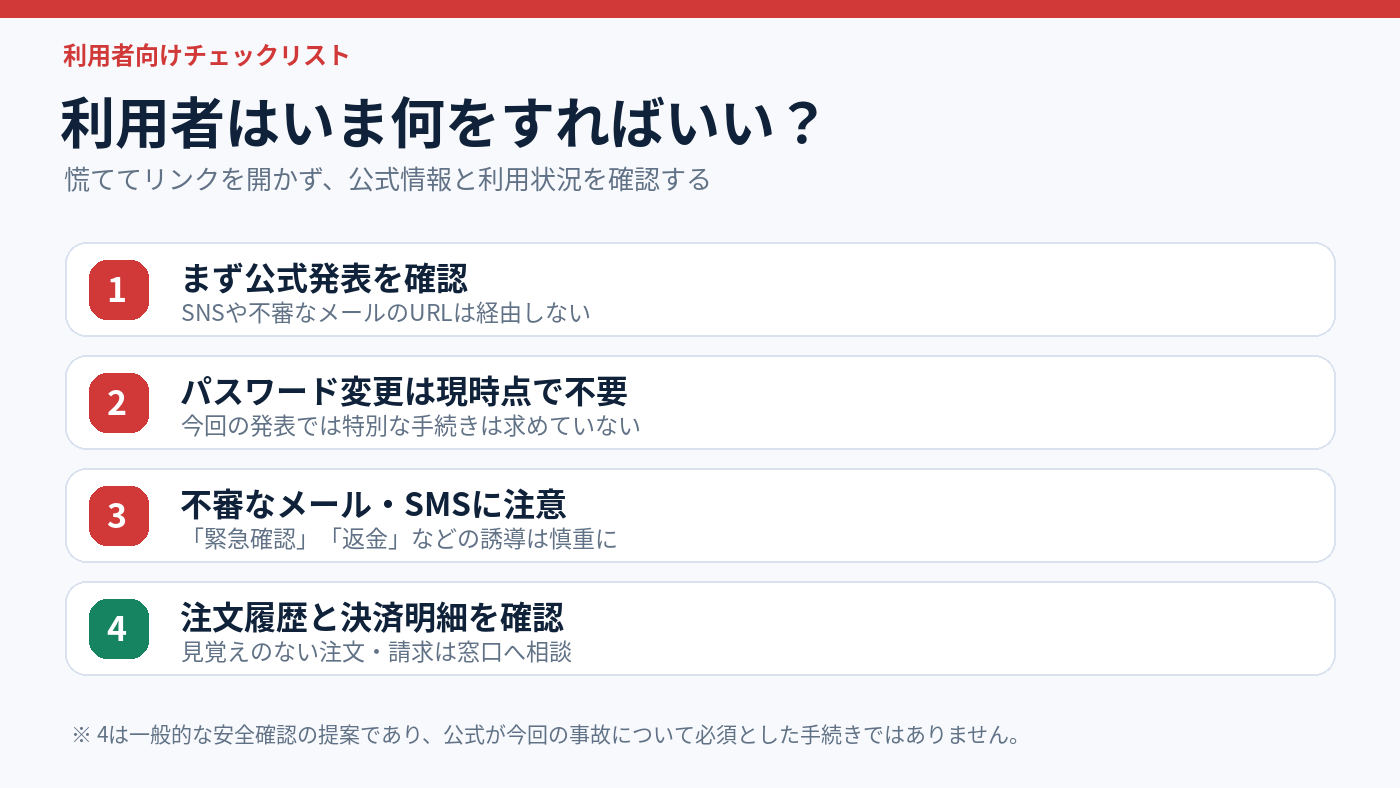
利用者がいま確認したい4つのこと
- 公式サイトで続報を見る:不安をあおる投稿ではなく、公式のお知らせへ直接アクセスする。
- パスワード変更は現時点で公式から求められていない:「変更が必要」と書かれたメールを受け取ったら、送信元とリンク先を慎重に確認する。
- 不審なメールやSMSに注意:「緊急本人確認」「補償金・返金」などの案内を装って、偽サイトへ誘導する手口を警戒する。今回、そのような便乗詐欺が発生したと確認したわけではない。
- 注文履歴・決済明細を適宜確認:心当たりのない注文や請求を見つけた場合は、アプリの公式窓口や利用した決済サービスへ相談する。これは一般的な安全確認で、マクドナルドが今回必須とした対応ではない。
アプリの削除だけで過去のデータまで消えるわけではありません。公式の利用規約にも、アプリのアンインストールではサーバー上の会員情報が消去されない旨が示されています。慌てて削除するより、まずは事実と今後の案内を確認することが重要です。
不正アクセスの原因は? 利用者のアカウント乗っ取りとは違う
技術的に区別したいのは、個々の利用者がアプリへログインするための認証と、企業側のシステムがデータベースなどへアクセスするための認証です。今回は後者を含むシステム側の事案として理解する必要があり、利用者全員のパスワードが盗まれたと判断する根拠はありません。
企業側は、不正アクセスに使用された「認証情報」を無効化し、関連システムの調査を進めていると発表しています。ただし、その認証情報がどのシステム用だったのか、どのように入手されたのか、どの権限で何件のデータにアクセスしたのかは公表されていません。推測で侵入経路を断定することはできません。
一般論として、企業のデータベースを守るにはシステム間で使う認証情報の適切な保管・失効、アクセス権限の最小化、ログ監視、ネットワークの制限が重要です。これは本件の具体的な侵入原因を示す説明ではなく、同種の事故を防ぐための基本原則です。
マクドナルドは、認証情報の無効化に加えて関連システムを調査し、個人情報保護委員会への報告を進めているとしています。新しい情報が判明した場合は公式のお知らせを更新する方針です。
よくある質問
Q. マクドナルドアプリの利用者全員が対象ですか?
A. 分かりません。今回の公式発表では影響人数・対象期間・個人別の対象確認方法が示されていません。利用していたというだけで被害が確定するわけではありません。
Q. モバイルオーダーのクレジットカードを変更した方がよいですか?
A. 今回のアクセス対象にはクレジットカード情報が含まれないと発表されています。今回の事故を理由にカード再発行を求める公式案内はありません。心当たりのない請求がある場合は別途確認してください。
Q. アプリのパスワードを今すぐ変える必要がありますか?
A. 公式は現時点で特別な変更手続きを求めていません。なお、別サービスと同じパスワードを使っている場合、日頃の安全対策として使い回しを解消する意義はあります。
Q. 不正アクセスで位置情報が漏れたと確定していますか?
A. 対象情報に位置情報が含まれることは発表されましたが、外部への持ち出しの有無や精度・件数などの詳細は分かっていません。
Q. 不安な場合はどこへ問い合わせればよいですか?
A. 日本マクドナルドがアプリに関するお問い合わせフォームを案内しています。問い合わせ前に公式のお知らせの更新も確認してください。
関連するアプリの不正アクセス事案
飲食店の公式アプリでも、事故ごとに漏えい対象や利用者が取るべき行動は異なります。ぴろりんテックでは、松屋アプリの個人情報漏えいと対象確認、デニーズアプリの再ログイン問題と認証情報への影響も解説しています。これらと今回の事件が同じ原因で起きたという情報は確認できていません。
まとめ|いまはパスワード変更を急がず、公式続報を確認
マクドナルド公式アプリのデータベースで第三者の不正アクセスが確認され、商品購入履歴・顧客管理用ID・IPアドレス・端末位置情報が対象と公表されました。一方、氏名やカード情報は対象外と説明され、今回の事故に起因するアプリの不正利用も確認されていません。
利用者向けには現時点で特別な手続きは求められていません。影響人数・対象期間・外部流出の有無・侵入経路などはまだ分からないため、今後の公式発表で新たな情報が出るかを確認するのが適切です。
出典・確認履歴
- 日本マクドナルド「マクドナルド公式アプリのデータベースへの不正アクセスに関するお知らせとお詫び」(2026年11月20日)
- 日本マクドナルド「セキュリティについて」(2段階認証・パスワードの使い回し)
- 日本マクドナルド「Webサイト・アプリ利用規約」(位置情報設定・アプリ削除と会員情報)
最終確認:2026年11月22日。公式発表で未公表の事項は「不明」と記載しています。掲載の図解は公式発表をもとに編集部が独自制作したものです。実際のアプリ画面や不正アクセス時の画面ではありません。