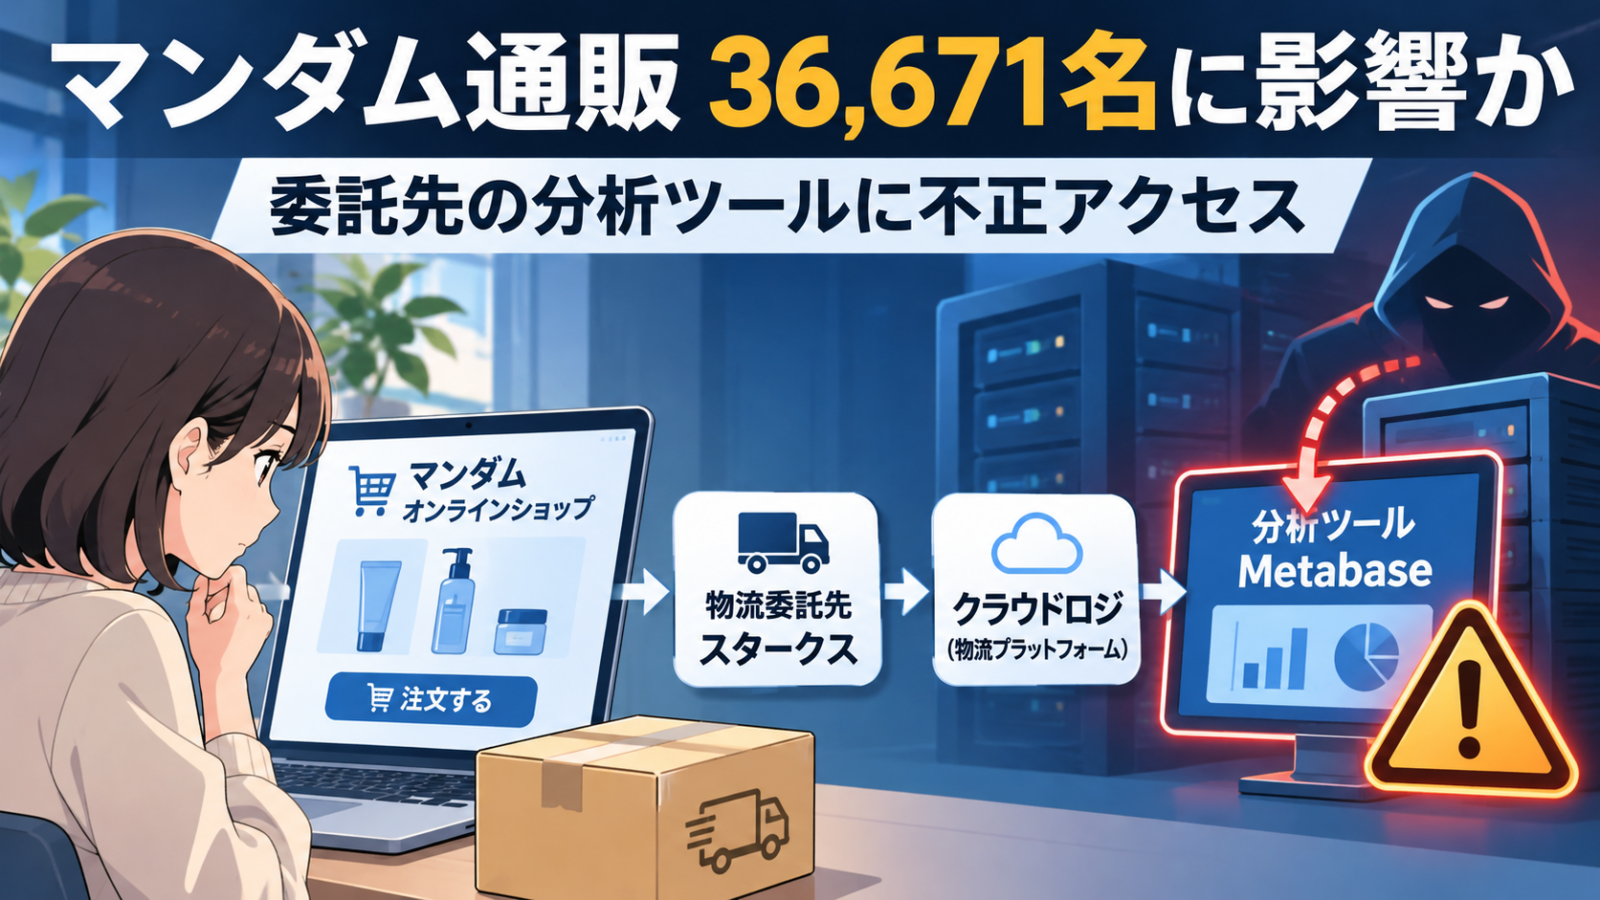


マンダムオンラインショップで過去に商品を注文した人は、今回の情報漏えいの対象になっている可能性があります。マンダムは2026年11月20日、物流委託先のスタークスが利用していたデータ分析ツール「Metabase」への不正アクセスにより、購入者36,671名の個人情報が漏えいした可能性が高いと公表しました。
対象は2013年11月から2025年10月までにマンダムオンラインショップで注文した人です。氏名、住所、メールアドレス、注文内容などが該当する一方、クレジットカード番号とログインパスワードは漏えい対象に含まれていないと説明されています。マンダム自身のシステムへの不正アクセスではなく、通販サイトは通常どおり利用できます。
確認時点:2026年11月21日(日本時間)。マンダムと委託先スタークスの公式発表を確認して整理しています。これから対象者に届く可能性がある不審メールやSMSへの対応、問い合わせ先、技術的な原因を順に解説します。
まず確認|自分はマンダムの情報漏えい対象?
| 確認項目 | 公式発表で分かっていること |
|---|---|
| 対象の購入時期 | 2013年11月~2025年10月 |
| 対象サイト | マンダムオンラインショップ |
| 対象規模 | 注文したお客さま36,671名 |
| 注文者以外 | お届け先を別途指定した注文では、受取人の氏名・住所・電話番号が含まれる場合がある |
| 個別通知 | 2026年11月20日から対象者に順次メールで連絡 |
| クレジットカード・パスワード | クレジットカード番号とパスワード情報は対象外と公表 |
| オンラインショップの利用 | 通常どおり利用可能 |
購入履歴や注文確認メールが残っている場合は、上の期間に注文したかを確認してください。対象期間に注文したからといって、すべての人が同じ項目を漏えいしたと確定したわけではありません。今回の発表では、注文時に登録した項目や配送先の設定によって影響内容が異なります。反対に、メールがまだ届いていないだけで対象外とは判断できません。
メールが届かないときは?
マンダムは11月20日から順次メールで個別通知するとしていますが、通知完了日は公表されていません。過去に使っていたメールアドレスの受信箱や迷惑メールフォルダーを確かめ、判断できない場合は末尾の公式相談窓口で確認してください。通知メールに記載されたURLにすぐアクセスするのではなく、公式サイトを直接開くのが安全です。
漏えいした可能性がある個人情報は?注文内容・届け先も対象
| 情報の種類 | 内容・注意点 |
|---|---|
| 連絡先 | 氏名、住所、電話番号、メールアドレス |
| 属性情報 | 生年月日、性別 |
| 購入履歴 | 注文日時、商品名、数量、支払方法、出荷日、金額など |
| 別のお届け先 | 注文者とは異なる受取人の氏名・住所・電話番号を含む場合がある |
| 含まれないと公表された情報 | クレジットカード番号、パスワード情報 |
ここでいう「支払方法」は注文データに記録された支払い手段の種類などを示す項目で、カード番号そのものが漏えいしたという意味ではありません。また、36,671名はマンダムが示した対象者の規模です。項目別の件数や実際に情報が持ち出された個人を一人ずつ特定できたかについては、公開資料からは分かりません。
今すべきこと|不審メール・SMS・電話への対処
- 注文確認や配送通知を装った連絡に注意。注文した商品の名称、住所、支払方法を知っているかのような連絡でも本物とは限りません。今回の情報が悪用されたと確定したわけではありませんが、偽の配送案内などに警戒が必要です。
- リンクから決済情報を入力しない。マンダムはメール・電話でカード番号やパスワードを尋ねないと明記しています。再配送費用、返金手続きなどの名目で入力を求められても、公式窓口へ確認しましょう。
- 怪しい添付ファイルを開かない。不審なメールはリンクを開かず削除するか、必要に応じて迷惑メールとして報告してください。
- パスワードの一律変更は必要?今回の公式発表ではパスワードは漏えい項目に含まれません。今回の事故だけを理由に全サービスの変更が必要とはいえませんが、普段から使い回しをやめて多要素認証を設定することは有効です。
- すでに情報を入力してしまった場合。偽サイトでパスワードを入力したなら該当サービスで変更し、カード情報を入力したなら発行会社に利用状況と対応を確認してください。
11月20日時点で、マンダムは本件による二次被害は確認されていないとしています。今後の二次被害がないことを保証する意味ではありません。すでに不正請求や身に覚えのない注文がある場合は、通常の不正利用として早めに事業者へ相談してください。
なぜマンダムの通販情報が漏えい?委託先Metabaseの脆弱性とは
今回の侵入を受けたのは、マンダムが物流業務を委託していたスタークス株式会社です。スタークスは物流システム「クラウドロジ」に関連して、業務データを分析するソフトウェア「Metabase」を利用していました。外部の専門機関による調査で、第三者がMetabaseの脆弱性を悪用し、顧客・注文・出荷情報などを取得した可能性が極めて高いと報告されています。
| 役割 | 今回確認できた関係 |
|---|---|
| マンダムオンラインショップ | 顧客が商品を注文するサイト。マンダムは自社サイトへの侵入を否定 |
| スタークス/クラウドロジ | マンダムの物流委託先と物流システム。注文・出荷に必要な情報を取り扱う |
| Metabase | スタークスが関連データの分析に使っていたソフトウェア。脆弱性を悪用した不正アクセスが確認された |
| 情報の流れ | 分析ツールで扱った注文・配送データが侵入者に取得された可能性が極めて高い |
Metabaseはデータベース等の情報を集計してグラフや表で表示するビジネスインテリジェンス(BI)ツールです。一般に、BIツールが業務データへ接続できる構成では、ツール側が侵害されると、その接続権限で閲覧できる情報に影響するおそれがあります。これは仕組みの一般的な説明であり、本件で攻撃者が具体的にどの権限を使い、どの操作でデータを取得したかという手順は公表されていません。
悪用されたCVE番号は分かっている?
マンダムおよびスタークスの今回確認した公表資料では、悪用されたMetabaseの脆弱性のCVE番号や対象バージョンは特定されていません。他社のMetabase事故で報じられたCVEを、この事故の原因として断定することはできません。システム管理者は自組織のMetabaseの版と公式セキュリティ情報を別途確認してください。
物流システム「クラウドロジ」そのものも侵害された?
スタークスの11月18日付第三報では、外部専門機関の調査でクラウドロジ本体を含む他システムへの侵入の痕跡は確認されなかったとしています。不正アクセスのあったMetabaseとクラウドロジの接続を遮断し、Metabaseの利用は終了しました。現在の出荷業務は継続しています。したがって「マンダムのサイト全体がハッキングされて利用不能」という理解は正確ではありません。
物流委託先からの情報漏えいで何が問題になる?管理者向けの確認事項
今回のような事案では、店舗本体への侵入がなくても、物流・分析などの委託先に渡した情報が被害を受ける場合があります。業務システムと分析ツールを分離するだけでなく、分析側に複製したデータやAPIキーを定期的に見直すことが重要です。
- データの棚卸し:分析ツールへ複製した顧客項目、保存期間、閲覧可能な担当者、不要データの削除ルールを確認する。
- 接続権限:BIツールのデータベース権限を必要最小限にし、外部公開の必要性と認証・アクセス制限を確認する。
- 脆弱性管理:Metabaseを含む外部公開ツールのバージョン、修正適用状況、ログと監視体制を点検する。
- APIキーの再発行:スタークスは外部サービス連携用APIキーにも漏えいの可能性があると説明しており、対象の取引先へ変更を案内している。自社連携の有無を委託先へ確認する。
- 事故発生時の役割分担:委託元と委託先の対象者通知、個人情報保護委員会への報告、問い合わせ対応の分担を決めておく。
スタークスは、確認できた範囲では漏えいした可能性があるAPIキーを用いた不正アクセスは報告されていないと説明しています。これはマンダム会員のパスワードが漏えいしたという意味ではありません。APIキーは外部サービスを接続するための技術的な認証情報で、会員ログイン情報とは区別する必要があります。
発表の経緯|10月の委託先公表から11月20日のマンダム発表まで
| 日付 | 確認できた発表・対応 |
|---|---|
| 2026年10月26日 | スタークスがMetabaseへの不正アクセスについて最初のお知らせを公開、個人情報保護委員会へ速報 |
| 2026年10月28日 | スタークスが第二報を公開。分析サーバーと本番環境の分離などを説明 |
| 2026年11月18日 | スタークスの第三報。専門機関の調査でデータ取得・漏えいの可能性が極めて高いと報告 |
| 2026年11月20日 | マンダムが購入者36,671名への影響可能性を公表。対象者へのメール案内を順次開始 |
委託先で最初に問題が公表された日と、マンダムが自社顧客の対象規模を発表した日は異なります。記事更新の際は、今回の追加事実と従来からの事故の経緯を分けて確認することが大切です。
よくある質問
2025年11月以降の注文も対象ですか?
マンダムが公表した対象者の注文期間は2013年11月~2025年10月です。2025年11月以降の注文について、今回の対象者としては記載されていません。ただし、今回の発表だけからすべてのデータの安全性を保証することはできません。
受取人として荷物を受け取っただけでも影響しますか?
購入者がお届け先を別に指定していた場合、受取人の氏名・住所・電話番号が含まれる可能性があります。注文者本人でなくても、心当たりのある人は注文者と必要な範囲で連絡を取り、公式案内を確認してください。
クレジットカードを止める必要はありますか?
公式発表によればクレジットカード番号は漏えい対象に含まれていません。今回の事故だけで利用停止が必要と案内されてはいません。ただし、カードの利用明細に身に覚えのない決済があるなら、通常どおりカード会社へ連絡してください。
オンラインショップは利用できますか?
マンダムは自社システムへの不正アクセスではなく、現在のオンラインショップを通常どおり利用できると説明しています。
問い合わせ先と公式発表
マンダム お客さま相談室:0120-37-3337(平日9:30~17:00、土日祝日を除く)。公式お問い合わせフォームも利用できます。メールや電話でカード番号・パスワードを聞かれた場合は、その場で応じず公式窓口へ確認してください。
- マンダム:業務委託先への不正アクセスによるお客さま情報漏えいの可能性に関するお詫びとお知らせ(2026年11月20日)
- スタークス:Metabaseへの不正アクセスに関するご報告・第三報(2026年11月18日)
- スタークス:Metabaseへの不正アクセスに関するご報告・第二報(2026年10月28日)
関連記事:個人情報の漏えい通知が届いたときに確認すること。
2026年11月21日公開:マンダム・スタークスの一次情報で対象人数、データ項目、原因、注意点を確認しました。Metabaseの具体的なCVE番号と攻撃の詳細な手順は公式資料で確認できないため記載していません。この事故はKARTEへの不正アクセスとは別件です。