


NTTデータは11月2日の第2報で、委託先Securitize JapanのSaaSへの不正アクセスにより、社債購入者などの個人情報が漏えいしたことを確認したと発表しました。10月31日の「漏えいのおそれ」から状況が変わっています。
丸井グループも11月2日、同じ委託先への不正アクセスに関連する情報漏えいを公表しました。デジタル社債の申込用アカウントを作成した方も、後述の丸井グループの案内を確認してください。
近鉄・JR西日本・カゴメの対象社債を購入した方は、購入先の証券会社の個別通知を確認してください。第2報では漏えい情報も詳しくなりました。発行会社や証券会社の初報と項目が異なるため、以前の案内だけで自分への影響を判断しないことが大切です。
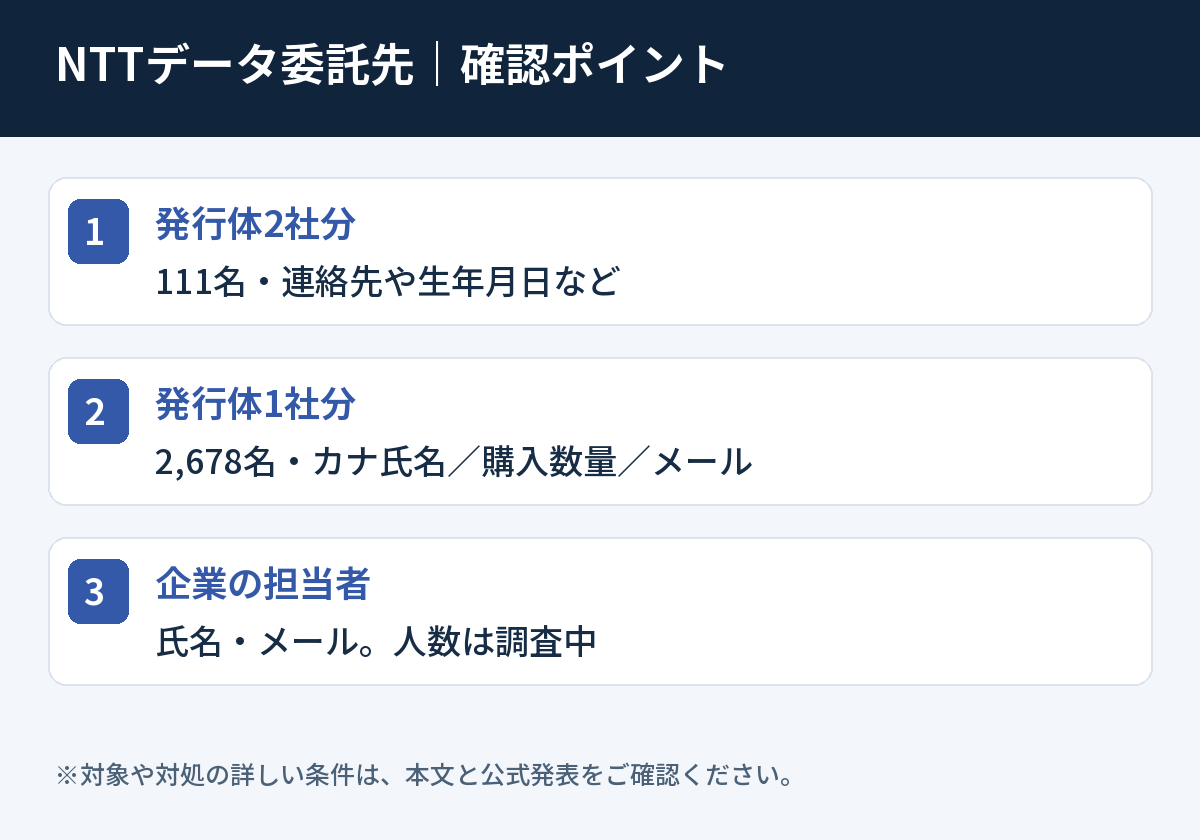
第2報で分かった対象者と情報
| 対象区分 | 人数 | 不正取得された情報 |
|---|---|---|
| 発行体2社分の社債購入者の一部 | 計111名 | 氏名、住所、電話番号、メールアドレス、性別、生年月日 |
| 発行体1社分の社債購入者の一部 | 2,678名 | カナ氏名、社債購入数量、メールアドレス |
| 社債発行に関係する企業・金融機関のシステム利用担当者 | 調査中 | 氏名、メールアドレス |
この表はNTTデータの11月2日発表の区分です。同社は表中の発行体名を記載していません。各社の初報と件数が一致しても、それだけで第2報の各区分へ企業名を割り当てることは避け、個別通知と最新の発行会社・証券会社の案内を照合してください。
特に2,678名の区分には、カナ氏名、社債購入数量、メールアドレスが挙がっています。従来の近鉄初報にあった「氏名・購入金額」という説明だけでは、第2報の公表情報を網羅できません。新しい情報項目を確認する必要があります。
計111名の区分は、「STdirectServices」の提供開始前にNTTデータが個別に提供していたサービスに関する情報と説明されています。現在のサービス名に心当たりがないという理由だけで、対象外とは判断できません。
丸井グループも最大9,086人|デジタル社債の申込用アカウントが対象
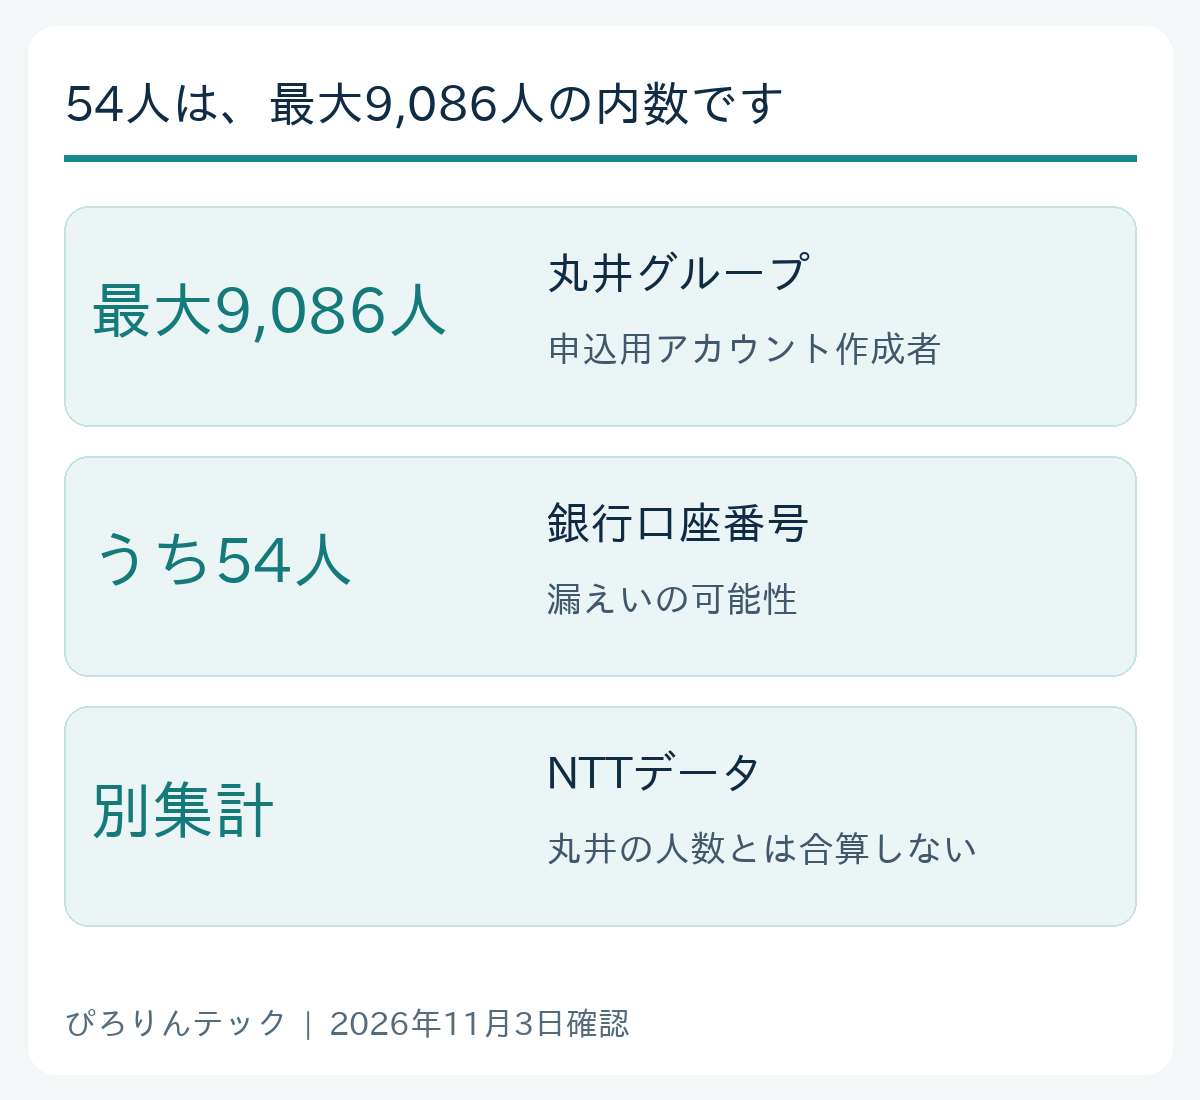
同じSecuritize Japanへの不正アクセスに関連し、丸井グループは11月2日、デジタル社債に申し込むためアカウントを作成した最大9,086人の個人情報が一部漏えいしたと発表しました。対象は購入済みの方だけとは限らず、申込用のアカウントを作成した方も確認が必要です。
| 確認項目 | 丸井グループの11月2日発表 |
|---|---|
| 対象者 | 同社が発行するデジタル社債の申込用アカウント作成者、最大9,086人 |
| 情報項目 | 氏名、住所、電話番号、メールアドレス、生年月日、性別、銀行口座番号、投資口数 |
| 銀行口座番号 | 上記のうち54人に漏えいの可能性 |
| クレジットカード情報 | 委託しておらず、今回の漏えいはないと説明 |
| 通知 | 対象者へ順次、個別連絡 |
| 二次被害 | 公表時点では未確認 |
丸井グループは、自社システムからの漏えいは確認されていないと説明しています。一般の買い物客やエポスカード利用者全員を対象とする案内ではありません。デジタル社債の申込みに心当たりがあれば、同社からの個別通知と公式発表を確認してください。
最大9,086人は、NTTデータの111名・2,678名とは別に公表された数値です。両社の人数を合算した総被害人数は確認できていません。また、銀行口座番号の54人は最大9,086人の内数です。すべての対象者に銀行口座番号まで漏れたという説明ではありません。
銀行口座番号が対象に含まれる場合も、今回の発表から資金が移動されたと判断することはできません。一方、投資や返金に関連する連絡には注意が必要です。口座の「保護」や「本人確認」を理由に暗証番号・パスワード・認証コードを求められたら、その場で伝えず、公式窓口へ確認してください。
出典:丸井グループ・デジタル社債の管理委託先への不正アクセス(11月2日)
原因は認証機能の脆弱性、管理者権限を不正取得
第2報によると、10月29日にSecuritize JapanのSaaSへ不正アクセスが発生しました。システムの認証機能の脆弱性を悪用して管理者権限が不正取得され、情報が持ち出されたとしています。委託先の名前と侵害の仕組みが新たに明らかになりました。
Securitize Japanはサービス停止、アクセス経路の遮断、不正取得された管理者権限の無効化などを実施。NTTデータもSTdirectServicesを停止しています。再開は必要な安全対策が講じられたことを確認して判断するとしています。
今回の発表は、利用者が同じパスワードを使い回していたことが原因とするものではありません。認証機能の問題を通じて管理者権限が取得されたという説明です。利用者のパスワード変更だけで、サービス側の問題が解消するわけではありません。
11月2日時点で、漏えい情報の不正利用は確認されていないとしています。影響範囲や原因の調査は継続中です。人数が調査中のシステム利用担当者もいるため、今回の表をそのまま最終的な被害人数として合算しないでください。
10月31日の各社初報:対象社債と条件
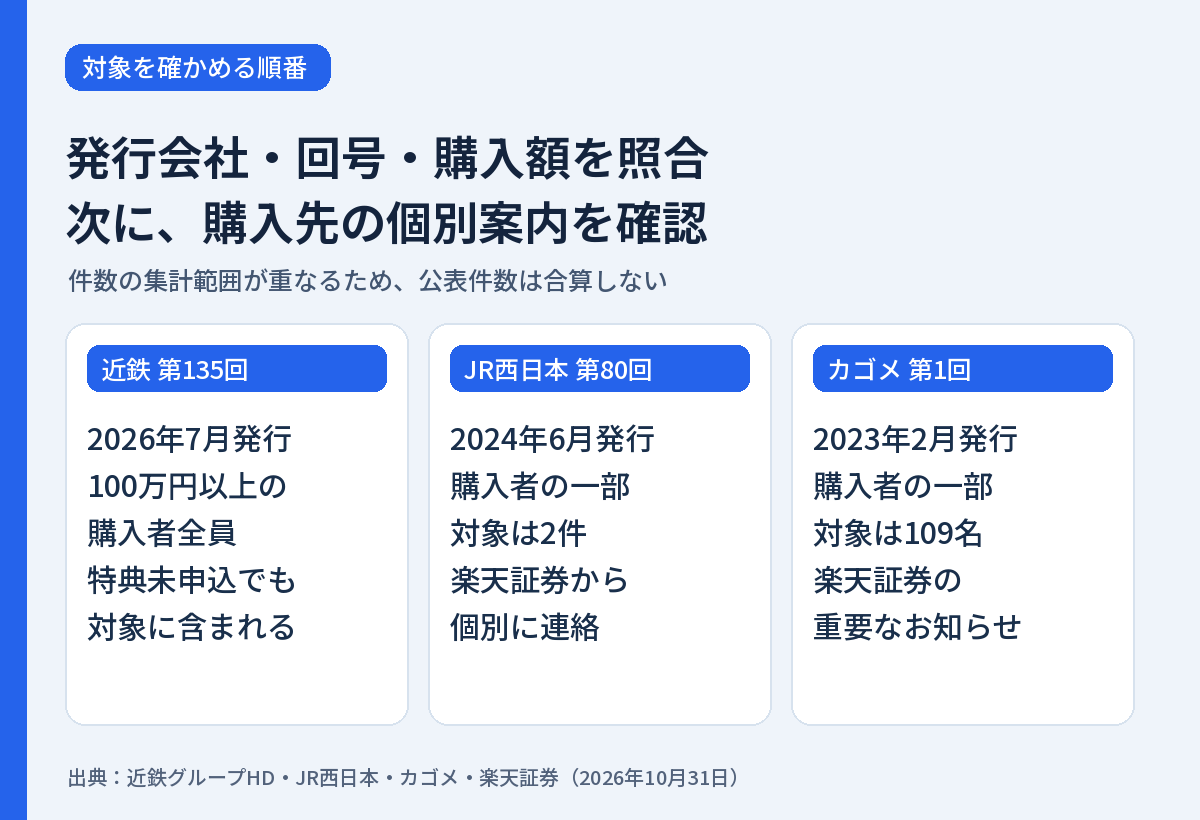
まず、証券会社の購入履歴や取引報告書を開き、発行会社だけでなく「第何回の社債か」「発行日」「購入金額」を照合します。同じ会社の別の社債まで、一律に対象とする発表ではありません。
| 発行会社・社債 | 対象条件・規模 | 各社初報の情報項目 |
|---|---|---|
| 近鉄グループHD 第135回無担保社債 2026年7月24日発行 | 100万円以上の購入者全員 2,678件 | 氏名、当該社債の購入金額 |
| JR西日本 第80回無担保社債 2024年6月19日発行 | 購入者の一部 2件 | 氏名、住所、電話番号、メールアドレス、性別、生年月日 |
| カゴメ 第1回無担保社債 2023年2月21日発行 愛称:カゴメ 日本の野菜で健康応援債 | 購入者5,472名のうち109名 | 氏名、住所、電話番号、メールアドレス、性別、生年月日 |
近鉄の条件は、特典への申込の有無で判断しないでください。JR西日本とカゴメについては、購入履歴だけで自分の情報が漏えいしたかまでは分かりません。証券会社からの個別案内を確認する必要があります。
楽天証券の延べ362件は、他社の公表件数と足さない
楽天証券は、この3銘柄を購入した一部の顧客について延べ362件と公表しました。これは楽天証券の販売分をまとめた数です。発行会社が公表した件数とは集計の範囲が重なるため、合計して被害人数にすることはできません。
たとえば、カゴメは対象の109名に楽天証券から個別連絡していると説明しています。JR西日本の対象2件についても、販売会社の楽天証券から連絡するとしています。いずれも、別の事故で追加された人数として数えないよう注意が必要です。
| 販売会社 | 10月31日の各社初報 |
|---|---|
| 楽天証券 | 3銘柄の一部顧客、延べ362件 |
| SBI証券 | 近鉄第135回の対象顧客1,169名。氏名・購入金額 |
| 三菱UFJモルガン・スタンレー証券 | 近鉄第135回の対象顧客95名。氏名・購入金額 |
購入先が表にない場合も、近鉄第135回を100万円以上購入した方は、その証券会社の案内を確認してください。
何が起きた?社債の特典を支える外部システムに不正アクセス
NTTデータは、社債購入者への特典付与を支援する「STdirectServices」で利用している委託先のSaaSが不正アクセスを受けたため、サービスを停止したと発表しました。SaaSとは、外部事業者のシステムをインターネット経由で利用する仕組みです。
発行会社や証券会社の発表では、特典申込などに使う「デジタル証券プラットフォーム」から情報が持ち出された可能性があると説明されています。楽天証券、SBI証券、三菱UFJモルガン・スタンレー証券は、自社システムへの不正アクセスではないと明記しています。
社債の売買を行う証券口座と、購入者への特典を取り扱うシステムでは、管理する情報が異なります。そのため、今回確認すべきなのは「証券会社を利用しているか」だけでなく、「対象の社債を買ったか」です。
パスワード・資産・特典への影響は?
近鉄は、証券口座番号やパスワードなどの金融取引情報は保持しておらず、漏えいした可能性のある情報に含まれないと説明しています。楽天証券もログインID・パスワードや取引に必要な各種情報を対象外とし、本件による不正アクセス・不正取引は確認されていないとしています。
対象情報は社債や公表時点によって異なります。上記の第2報と最新の個別通知を確認してください。
NTTデータは10月31日の初報で、特典付与の対象となる社債がなく、今回の停止による特典付与業務への影響はないと説明しました。近鉄も、第135回のKIPSポイントの進呈と、Les Saveurs 志摩ペア乗車券の当選者への通知は完了しているとしています。
対象か確認する手順と、不審な連絡への対処
1.購入履歴と、ログイン後のお知らせを照合する
公式アプリや保存済みのブックマークから証券会社を開き、対象社債の購入履歴を確認します。次に、ログイン後のお知らせや個別通知を確認してください。カゴメの対象者には、楽天証券ログイン後の「重要なお知らせ」を通じて連絡していると案内されています。
2.通知が見つからない場合は、購入先へ問い合わせる
問い合わせる前に、社債の正式名称、購入時期、購入金額を手元で確認しておくと説明しやすくなります。これらの情報や証券口座番号を、SNSやブログのコメント欄に書き込まないでください。連絡先は証券会社の公式サイトで確認しましょう。
3.「特典の再申請」「口座保護」の連絡を急いで進めない
情報漏えいの確認や特典手続きを口実に、パスワード・認証コードの入力を求める連絡には注意が必要です。これは想定される詐欺の例です。メールやSMSのリンクから進まず、公式サイトを開き直して確認してください。
よくある質問
楽天証券を利用している人は全員対象ですか?
いいえ。今回の発表は、対象のデジタル特典付き社債を購入した一部の顧客に関するものです。口座があるだけで全員が対象になるという案内ではありません。
近鉄の特典を申し込んでいなければ対象外ですか?
対象外とはいえません。近鉄は、第135回無担保社債を100万円以上購入した方全員が対象で、特典申込者に限らないと明記しています。
原因や委託先の名前は分かっていますか?
11月2日のNTTデータ第2報で、委託先はSecuritize Japanと公表されました。認証機能の脆弱性を悪用して管理者権限が取得されたとしています。
社債の元本が流出したということですか?
11月2日の第2報は個人情報の漏えい確認についての発表です。社債の元本が流出したという発表ではありません。NTTデータは、同日時点で漏えい情報の不正利用は確認されていないとしています。
出典・確認日
NTTデータ:STdirectServicesのサービス停止について(10月31日)
楽天証券:外部サービス提供元への不正アクセスによるお客様情報漏えいの可能性について(10月31日)
近鉄グループHD:投資家様情報漏えいの可能性について(10月31日、PDF)
JR西日本:外部サービスへの不正アクセスによる投資家様情報漏えいの可能性について(10月31日、PDF)
カゴメ:デジタル特典付き社債の個人情報漏えいの可能性と対応(10月31日、PDF)
三菱UFJモルガン・スタンレー証券:取り扱った社債に関する投資家情報の漏えいの可能性(10月31日)
SBI証券:取り扱った社債に関する投資家情報の漏えいの可能性(10月31日)
NTTデータ:STdirectServicesのサービス停止について(第2報、11月2日)
確認日:2026年11月3日(日本時間)。対象情報や再開状況は、その後の公式発表もご確認ください。
2026年11月3日追記:丸井グループの最大9,086人と、内数の銀行口座番号54人の案内を追加しました。








