


2026年10月29日確認・更新
脆弱性の公表と、実際の悪用確認は分けて読む必要があります。10月29日に確認した公式情報をもとに、Cisco、Linux、VMwareの管理者が確認したい点をまとめました。ここで扱う情報だけでは、国内の特定組織が被害を受けたとは判断できません。
Cisco ASA・FTD:SSL VPNを使う構成を確認
CVE-2026-76418は、細工した要求で機器を再起動させる可能性のあるDoS脆弱性です。Ciscoは2026年10月に実際の悪用を把握したと説明しています。対象となるバージョンに加え、SSLリモートアクセスVPNの到達性と、トンネルグループの二次認証設定を確認してください。
| CVE | 公式情報で確認した点 |
|---|---|
| CVE-2026-76418 | Cisco ASA/FTD・DoS・実際の悪用確認 |
| CVE-2026-46300 | Linux Kernel・CISA KEVへ10/28追加 |
| CVE-2026-41709 | VMware ESX・ログ記録不足・KEVへ10/28追加 |
| CVE-2026-111497 | Brotli解凍処理・コード実行等のおそれ |
Ciscoの修正版と緩和策は別です
公式アドバイザリには系統別の修正版が掲載されています。例えばASA 9.20系は9.20.4.50、FTD 7.4系は7.4.9です。適用前に自機の系統と互換性を確認してください。二次認証を外す緩和は認証の保護を弱める可能性があるため、安易に行わず、修正版への更新を優先して検討します。
LinuxとVMware ESX:KEV追加を確認
CISAが公式GitHubで公開するKEVデータでは、CVE-2026-46300とCVE-2026-41709が10月28日に追加されています。前者はLinuxカーネルの共有フラグメントの扱いに関係する問題、後者はESXで管理者が一部操作のログ記録を回避できる問題です。利用中のディストリビューションや製品の案内に沿って確認してください。
点数が低いESXの問題も、悪用状況を確認
BroadcomはCVE-2026-41709をCVSS 2.7としていますが、KEVにも掲載されています。点数だけで後回しにせず、既存の侵入や管理者権限の悪用も視野に入れて対応を判断してください。公式表ではESX 8.0向けにESXi80U3j-25429389などを案内しています。適用対象は公式表で照合します。
CVE-2026-111497はBrotliの問題
CVE-2026-111497は、Brotli解凍処理に関する脆弱性です。AWSはBrotliの解凍処理におけるバッファオーバーフローで、細工された入力の処理によりコード実行やメモリ読み取りにつながり得ると説明しています。Node.js以外のBrotli利用箇所も含め、各ベンダーの対応状況を確認してください。
対応記録には製品・版・公開範囲を残す
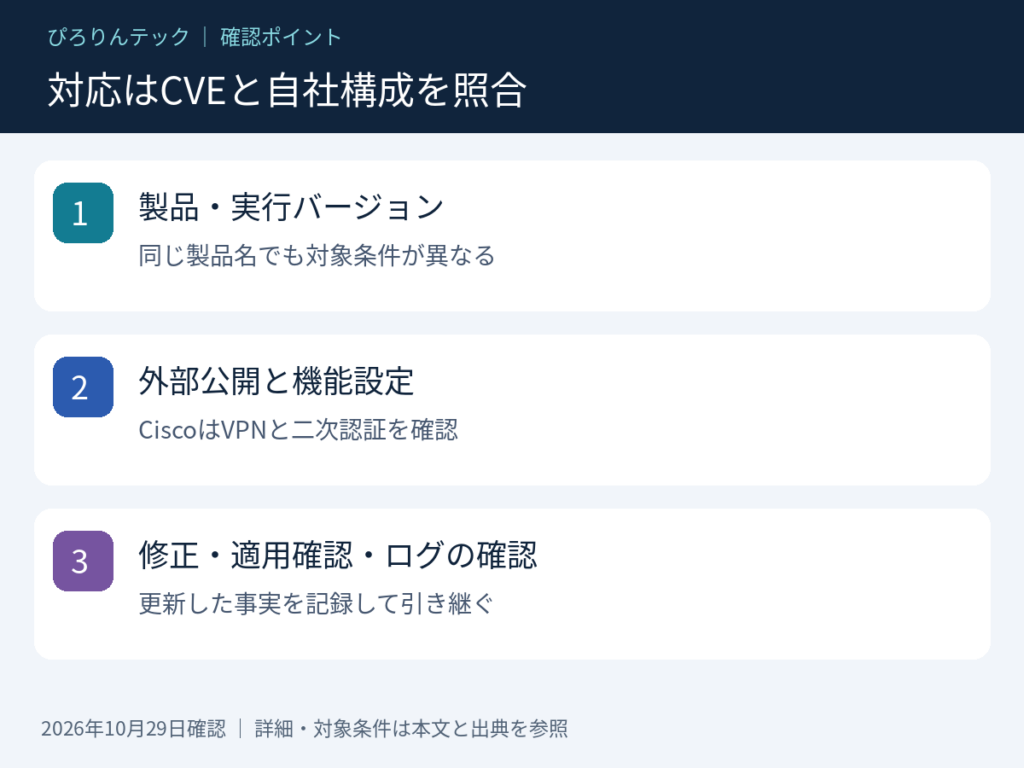
一般的な運用として、対象機器と実行バージョン、外部公開の有無、対策の実施日、適用後のバージョンを記録します。修正パッチだけで侵入済みの環境が安全になったとは判断せず、不審な操作やログも確認してください。今回、X等の新規PoCを裏付ける追加情報は確認できていません。
出典・更新履歴
Cisco公式アドバイザリ(2026年10月29日確認)
CISA公式KEVデータ(GitHub)(2026年10月29日確認)
Broadcom公式アドバイザリ(2026年10月29日確認)
AWS公式・Brotli(2026年10月29日確認)
2026年10月29日:発表・報道を確認して掲載内容を整理。








