


2026年10月29日確認|対象機種・対策状況は、末尾の公式情報もご確認ください。
ヤマハのルーターを使っていると、「今回の脆弱性はうちも対象か」「すぐに回線を止める必要があるのか」が気になります。最初に確認したいのは機種名です。
2026年10月28日に公表された今回の2件は、無線LANルーター「NWR100」が対象です。影響を受けるのはRev.26.00.07以前で、Rev.26.00.08で修正されています。ヤマハはNWR100以外のヤマハルーターは該当しないと説明しています。[1][2]
NWR100の管理者はファームウェア更新を進め、更新までの間はWeb GUIへアクセスできる端末・アクセス元を制限してください。インターネットに管理画面を公開していなくても、社内や無線LANの端末から到達できる場合は確認が必要です。
対象はNWR100のRev.26.00.07以前
| 確認項目 | 今回の対象・対策 |
|---|---|
| 対象製品 | ヤマハ 無線LANルーター NWR100 |
| 対象ファームウェア | Rev.26.00.07およびそれ以前 |
| 修正されたバージョン | Rev.26.00.08 |
| JVNの公開日 | 2026年10月28日 |
| ヤマハFAQの最終更新 | 2026年10月29日 |
NWR100という機種名と、現在のリビジョンをセットで確認してください。設置拠点が複数ある場合は、同じ機種でも更新状況がそろっているとは限りません。[1][2]
RTX1220などNWR100以外のヤマハルーターは、この2件には該当しません。UTM、無線LANアクセスポイント、L2/L3スイッチも今回の影響は受けないと説明されています。ただし、これは各製品に別の脆弱性が存在しないという意味ではありません。[2]
2件の脆弱性で、何をされるおそれがある?
| 識別番号 | 問題と想定影響 | CVSS v3.1/v4.0 |
|---|---|---|
| CVE-2026-97854 | OSコマンドインジェクション。特定リクエストにより任意のOSコマンドが実行されるおそれ | 9.8/9.3 |
| CVE-2026-109822 | エクスポート機能で生成されたCONFIGファイルが、未認証で読み取られるおそれ | 6.5/7.1 |
1件目は、本来許可していない処理をルーター上で実行されるおそれがある問題です。ヤマハは、不正なコード実行、設定変更、サービス運用妨害などの可能性を説明しています。[1][2]
2件目は、エクスポートで生成された設定ファイルを認証なしで読まれるおそれがある問題です。「保存済みのすべての設定が、条件に関係なく常時公開される」という説明ではありません。[1]
CVSSは技術的な深刻さを評価する指標です。9.8という値は、すでに自社が侵害された確率や、被害の発生件数を表していません。今回確認したJVN・ヤマハの告知には、実際の悪用や国内被害を確認したとの記載はありません。悪用がないことまで保証するものではありません。
管理画面を外部公開していなくても、社内側を確認
ヤマハによると、初期設定ではインターネット側からWeb GUIへアクセスできません。一方、ポート開放などで外部から管理画面を開ける状態にしていると、インターネットから攻撃を受ける可能性があります。[2]
さらに、無線LANで接続した端末でも、NWR100のWeb GUIへ到達できる場合は攻撃を受ける可能性があると説明されています。「外部公開していないので更新不要」と判断しないでください。[2]
社内では、一般職員の端末や来客用Wi-Fiから管理画面へ到達できるかを確認すると、アクセス制限の見直しにつながります。これは運用上の確認提案で、今回それらの端末が侵害されたという意味ではありません。
管理者が進める順番:アクセス制限と更新
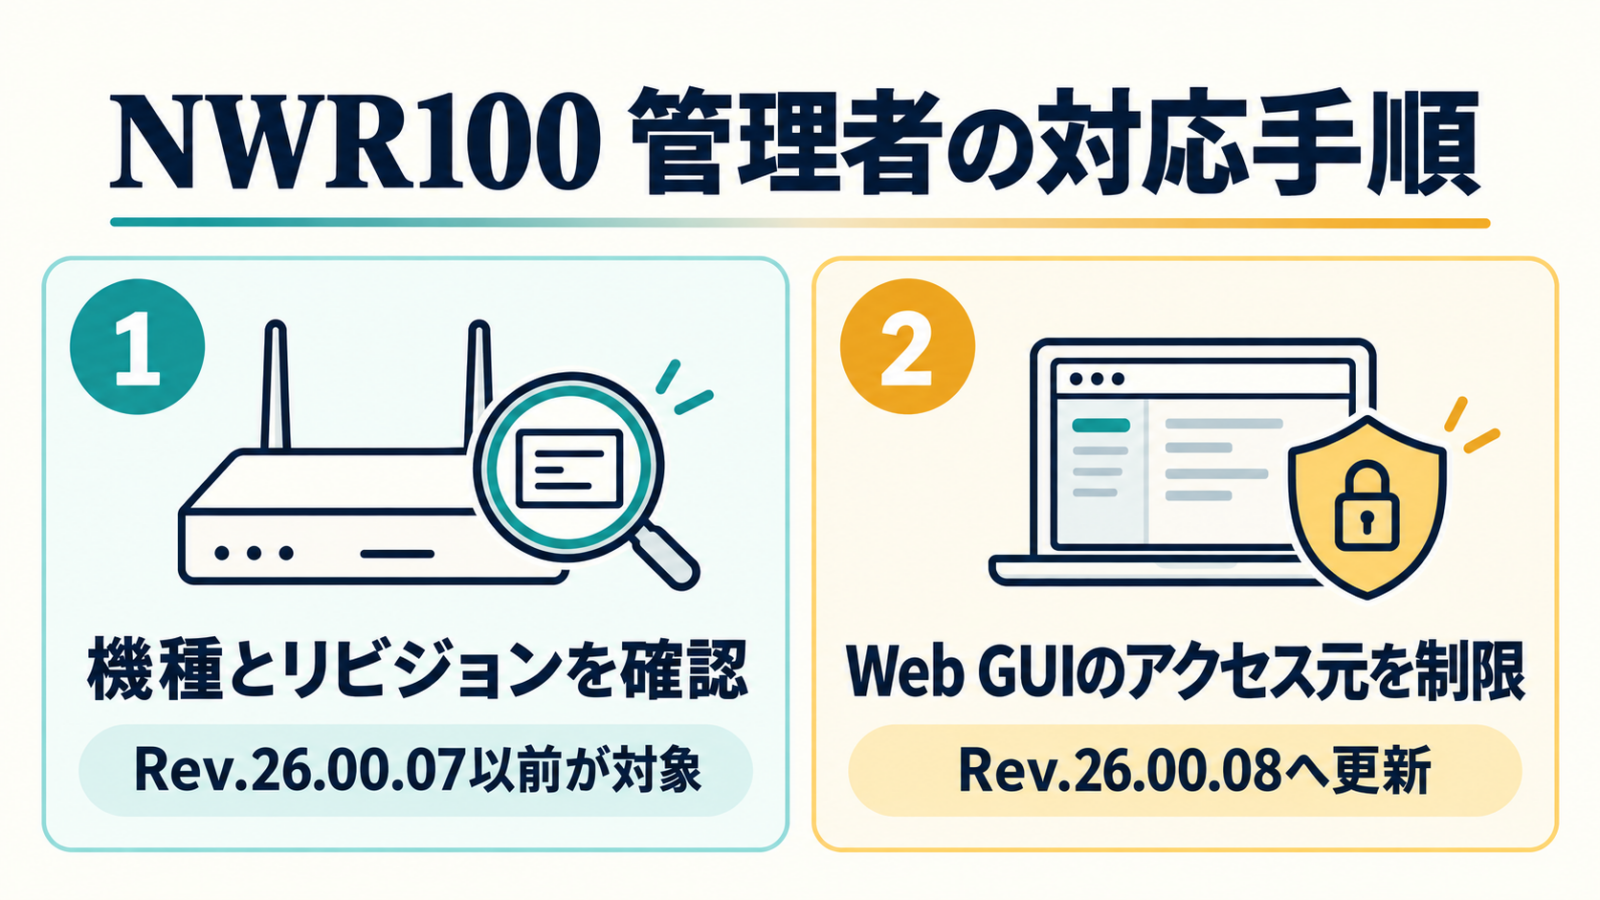
- 現地または資産台帳でNWR100の設置場所・担当者・リビジョンを確認する。
- Web GUIへ到達できる経路を確認し、管理に必要な端末・送信元へ制限する。
- 公式配布ページで対応ファームウェアとリリースノートを確認する。
- 更新手順に沿って準備し、業務への影響を調整して更新する。
- 更新後のリビジョンと、インターネット接続・無線LANなど利用中の機能を確認する。
公式の回避策は、IPフィルター設定やWeb GUIのアクセス管理による制限です。更新が難しい場合の軽減策であり、脆弱性を修正するものではありません。[1][2]
実施時の運用提案として、設定バックアップ、作業時間の確保、現地での復旧手段も準備してください。遠隔拠点のアクセス制限を変更するときは、現在の管理接続まで遮断しないよう、適用前に送信元と復旧経路を確認する必要があります。
設定バックアップには機微な情報が含まれる場合があります。一般共有フォルダーや公開リンクへ置かず、アクセス権限を限定して保管してください。具体的な画面名・コマンドは、公式マニュアルと現行設定の確認なしに一律指定できません。
修正版の入手と、更新後に残したい記録
ファームウェアはヤマハの公式配布ページから、NWR100向けのものを確認してください。今回の修正が入ったリビジョンはRev.26.00.08です。今後さらに新しい版が出た場合は、公式案内と変更内容も確認してください。[2][3]
作業記録には、拠点名、機種名、更新前後のリビジョン、作業日、Web GUIの許可元、通信確認の結果を残すと、後日の点検に使えます。更新を委託する場合も、この情報を報告してもらうと確認しやすくなります。
今回の確認で優先するのは、NWR100の所在とバージョン、そして誰が管理画面へ到達できるかです。RTX1220など別機種を利用している場合は、この2件を理由にNWR100向けの更新作業を行う必要はありません。
出典・公式情報
[1] JVN:JVNVU#91027179 ヤマハ製NWR100における複数の脆弱性(2026年10月28日)
[2] ヤマハ:NWR100の脆弱性に関するFAQ(2026年10月29日更新)
[3] ヤマハ:ファームウェア配布ページ








