


Microsoftが、通常の月例更新とは別に.NETのセキュリティ更新を公開しました。米国時間2026年10月25日付の案内で、.NET 8・9・10と.NET 11の開発版が対象です。
「Windowsを使っていれば全員が同じ影響を受ける」という内容ではありません。アプリを利用する人と、.NETアプリを開発・運用する担当者では、必要な確認が異なります。
まず、自分は何を確認すればよい?
| 立場 | 確認すること |
|---|---|
| 一般のアプリ利用者 | アプリ提供元の更新案内を確認。会社PCは社内の担当者へ。 |
| .NETを運用する担当者 | 使用バージョン・配布方法を調べ、修正版の適用を確認。 |
| アプリ開発者・配布担当者 | 同梱ランタイムやコンテナも含め、再ビルド・再配布の要否を確認。 |
.NETは、アプリを動かすための共通部品です。パソコンに共通部品として入っている場合もあれば、アプリの中に組み込まれている場合もあります。この違いによって、更新する場所が変わります。
修正版は.NET 8.0.33・9.0.22・10.0.14
| 系列 | 今回の修正版 |
|---|---|
| .NET 8 | 8.0.33 |
| .NET 9 | 9.0.22 |
| .NET 10 | 10.0.14 |
| .NET 11の開発版 | Release Candidate 3(RC3)。RC2から更新 |
Microsoftはできるだけ早い更新を推奨しています。.NET Frameworkは今回のBrotli問題の影響を受けないと説明しています。.NETと.NET Frameworkは名前が似ていますが、今回の更新対象を判断するときは区別が必要です。
出典:Microsoft .NET Blog:October 2026 Out-of-Band Security Updates
どんな問題が修正された?
| 識別番号 | 主な内容 |
|---|---|
| CVE-2026-111497 | Brotliで圧縮されたデータを展開する処理の問題。処理中のメモリーを読まれたり壊されたりし、情報漏えい・停止・権限昇格につながるおそれ。 |
| CVE-2026-114148 | Linux向けtarballの所有者情報に関する問題。影響条件下では、端末上の攻撃者による権限昇格のおそれ。 |
| CVE-2026-70197 | SocketAsyncEventArgsに関する問題。10月13日の修正が不十分だったため再修正。 |
| CVE-2026-102870 | Blazor WebAssemblyデバッガーに関する問題。同じく10月13日の修正を補完。 |
「Brotli(ブロトリ)」は、データを小さくして送るための圧縮方式です。今回の問題は、そのデータを元に戻す処理にあります。ただし、Brotliを使うすべてのソフトが対象という意味ではなく、今回の案内は.NETの実装に関するものです。
Microsoftは、ASP.NET Coreのリクエスト展開、HttpClientの応答の自動展開、Brotli APIなどで圧縮データを処理するアプリが影響を受け得るとしています。リクエスト展開と応答の自動展開は、既定では有効になっていません。
Windows Updateを実行すれば終わり?
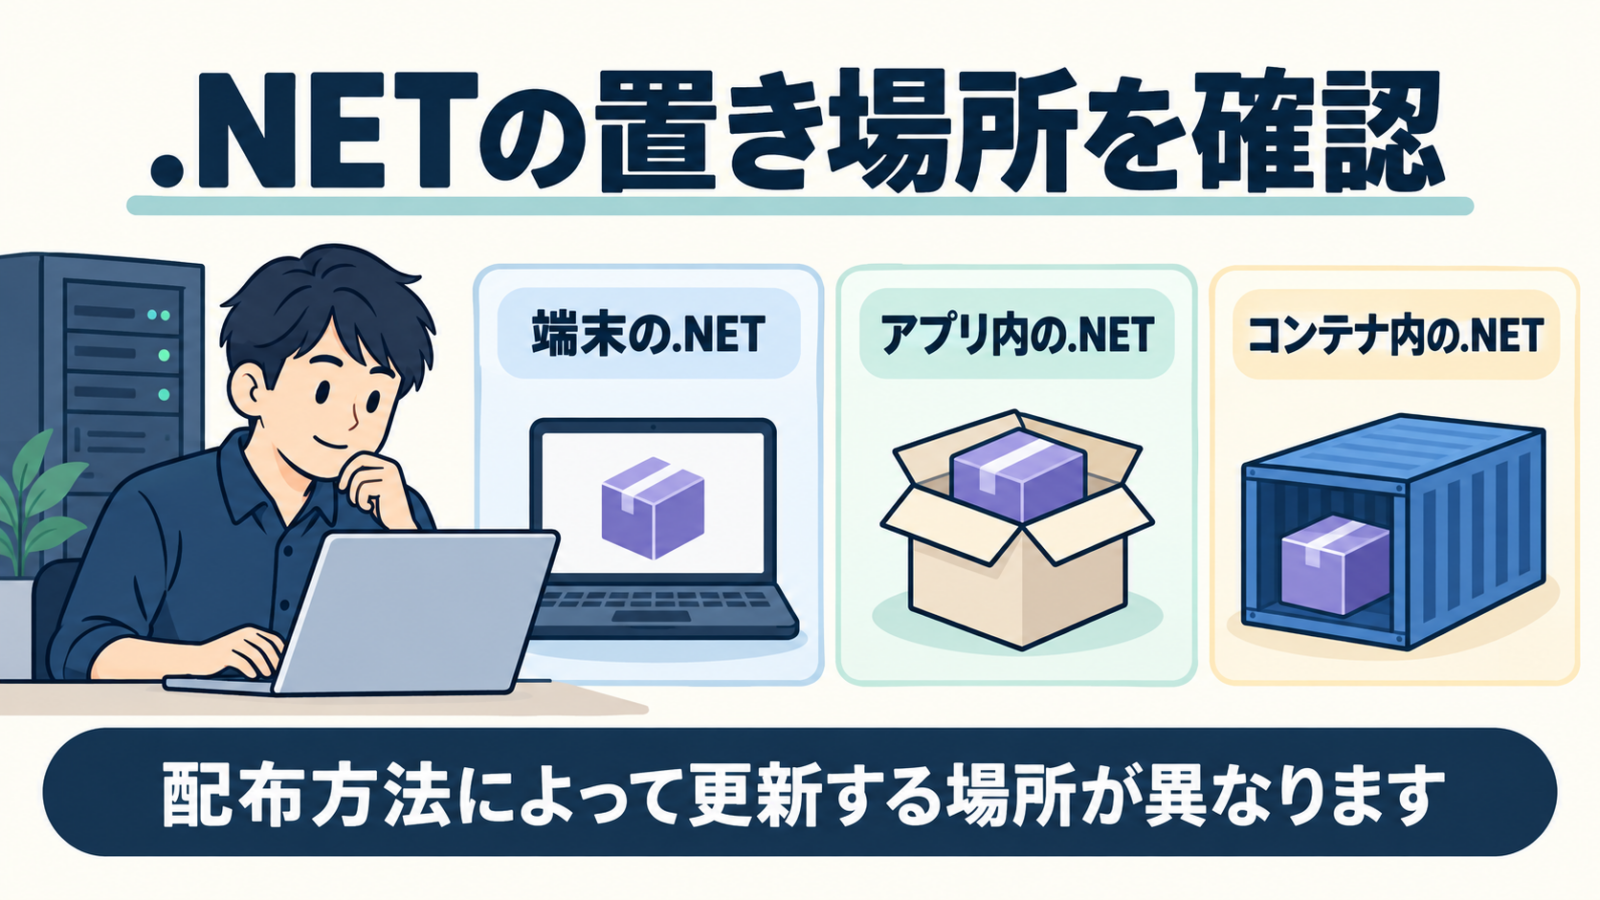
運用担当者が確認したいのは、.NETの置き場所です。ホスト側に新しい.NETを入れるだけでは、アプリ内に同梱された.NETは更新されません。
| 配布方法 | 今回の対応 |
|---|---|
| 端末の.NETを共用する方式(フレームワーク依存) | 対象系列の修正済みランタイムを導入し、アプリを再起動。 |
| アプリに.NETを同梱する方式(自己完結型) | 修正済みランタイムで再ビルドし、再発行・再配布。 |
| コンテナ | 更新された.NETイメージで再ビルドし、再デプロイ。 |
| ソースからビルドする環境 | 更新済みのソースビルド成果物でパッケージを再構築。 |
一般利用者が配布方法を調べてアプリを作り直す必要はありません。提供元の更新版や社内担当者の案内を確認してください。運用担当者は、通常の更新管理に加えて、同梱ランタイムを持つアプリの確認も必要になります。
Linuxでは、配布ファイルの種類にも注意
CVE-2026-114148はLinuxが対象です。.NET 10・11ではソースビルド向けtarballが対象ですが、.NET 8・9ではASP.NET Coreのtarball配布も影響を受けます。「自分でソースからビルドしていないから対象外」とは限りません。
該当する.NET 8・9のASP.NET Core tarball利用環境は、更新された配布ファイルを使って更新してください。影響製品の詳細はMicrosoftの脆弱性情報と照合します。
担当者向け:インストール済みランタイムの確認
コマンドが利用できる環境では、次の操作で端末にインストールされたランタイムを一覧表示できます。
dotnet --list-runtimes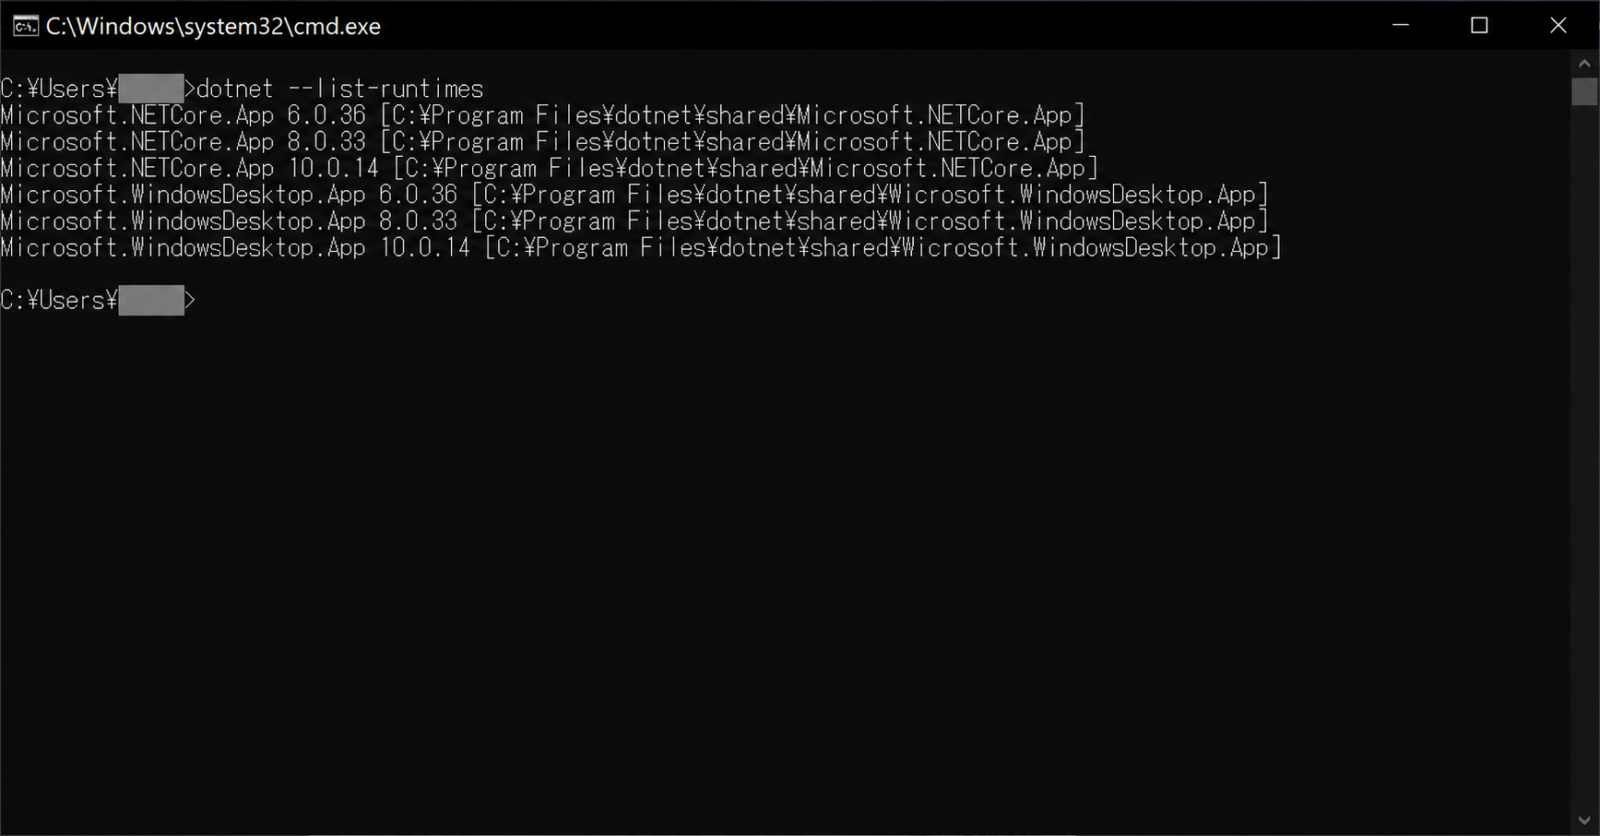
この実例では、Microsoft.NETCore.AppとMicrosoft.WindowsDesktop.Appに、6.0.36・8.0.33・10.0.14が表示されています。複数系列が同じ端末に共存していることが分かります。ただし、これはこの端末の一覧であり、すべてのアプリが更新済みであることを示すものではありません。各アプリが使う系列や、アプリ内への同梱の有無は別途確認してください。
これは確認用で、更新を実行するコマンドではありません。コマンドが見つからない場合でも、.NETがアプリに同梱されている可能性があるため、これだけで安全とは判断できません。
複数系列が表示される場合は、各アプリが使う系列を確認してください。自己完結型アプリやコンテナは、ホストの一覧と別に、ビルド・配布内容を確認する必要があります。更新後は対象アプリの起動と主な業務操作を確認します。
10月の更新を済ませた環境も再確認を
今回の更新には、新しい問題への対応に加えて、10月13日の修正では十分に対処できなかった問題への追加修正が含まれています。「今月の更新は済んだ」と判断せず、該当アプリと修正版を照合してください。
今回の公式案内は脆弱性の修正情報であり、すべての利用者に障害や情報漏えいが発生したという報告ではありません。一般利用者は提供元の更新案内を、担当者はバージョンと配布方法を先に確認するのが出発点です。
公式資料
出典:Microsoft公式ブログ(2026年10月25日付)
出典:Microsoft Security Response Center:CVE-2026-111497
出典:Microsoft Security Response Center:CVE-2026-114148
確認:2026年10月26日(日本時間)。修正版と対応方法はMicrosoftの公式案内に基づきます。








