


最終確認:2026年10月20日(日本時間)
東邦ホールディングスは10月19日、子会社エンタッチのデータベースが不正アクセスを受け、医療従事者や面談予約に関する情報の一部が外部に流出したと公表しました。10月13日16時ごろに漏えいが発覚しています。
対象は、医療機関へのリモート情報提供に関するデータです。何の面談を、どの製薬企業と、いつ行うかという業務情報も含まれるため、利用した医療機関と製薬企業の担当者は内容を確認しておきたい事案です。
エンタッチとは?東邦薬品との関係
エンタッチは東邦HDの非連結子会社で、医療機関に遠隔で情報提供する「リモートディテーリング」などを手がけています。東邦薬品から業務を受託する場合と、製薬企業から直接受託する場合があります。自院の窓口が東邦薬品でなくても、利用している情報提供サービスの案内を確認してください。
流出が確認された情報と、対象外のデータ
| 情報の種類 | 公表された対象項目 |
|---|---|
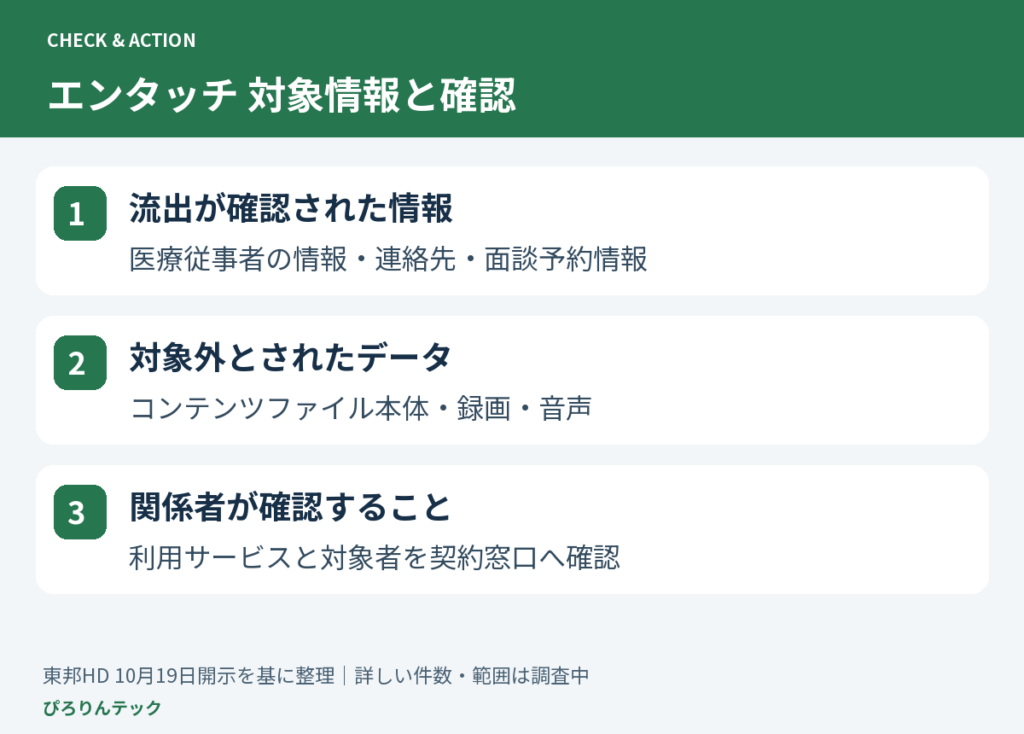
| 医療従事者 | 氏名、所属医療機関、所在地の都道府県 |
| プラットフォーム利用者 | 管理者・eMRなどの氏名、メールアドレス |
| 予約時の連絡先 | 電話番号、メールアドレス |
| 予約の対象 | 製品名、製薬企業名 |
| 面談の管理情報 | 予約作成日時、面談日時、面談ステータス |
| 対象外とされたもの | 該当DBに存在しないコンテンツファイル本体、録画・音声データ |
漏えい件数と詳しい範囲は調査中です。発表で示された面談予約は、リモート情報提供事業に関するものです。患者の診療予約や電子カルテ全体の流出と混同せず、利用サービスと対象項目を確認してください。
面談予定を知っている相手からの連絡も確認する
所属先や製品名、面談日時を挙げた連絡は、一見すると通常の業務連絡に見えます。こうした情報を含むメールを受け取った際は、内容を知っていることだけを本人確認の根拠にせず、既存の担当者や予約時の連絡経路で確かめてください。
- 「面談URLが変わった」と案内されたら、登録済みの担当者に確認する。
- ログインのやり直しを求められたら、普段利用する正規サイトから開く。
- 製品資料として添付されたファイルは、予定していたものか担当者に確認する。
- 不審な連絡は、メール本文と受信日時を残して院内の情報管理窓口へ共有する。
サービスと他のグループシステムへの影響
東邦HDは、エンタッチのシステムとグループの他システムは遮断されており、他システムへの影響はないと説明しています。データの改ざんや消去も確認されず、エンタッチの事業継続への支障は生じていないとしています。
公式発表は原因について「ランサムウェア攻撃を行う第三者による不正アクセス」と説明しています。
医療機関・製薬企業の管理担当者が確認すること
- 自組織が対象サービスを利用・委託しているか、契約窓口や担当部門で確認する。
- 対象となる医療従事者・担当者・予約情報の範囲を運営側へ確認する。
- 不審な連絡を受けた際の報告先を、該当する職員へ共有する。
- 利用者側で必要なログイン変更などは、運営側の正式な案内に沿って実施する。
エンタッチは、ソフトウェアへのパッチ適用、ログ保全、全パスワードの強制変更などを実施し、外部専門機関に調査を依頼しています。次に確認したい続報は、対象件数・対象者の範囲と利用者への具体的な案内です。








