
「@nifty光を使っているけれど、自分も対象なのだろうか」。今回の発表では、契約しているサービス名に加え、いつ・どの窓口から申し込んだかが確認の手がかりになります。
ニフティは2026年10月19日、回線申込・受付管理システムへの不正アクセスを公表しました。個人情報が漏えいした可能性がある件数は最大54万2,513件。実際に漏えいした情報は調査中で、全件の流出が確定したという発表ではありません。
2026年10月20日確認。10月19日の公式第一報をもとに作成しています。
対象は? 申し込んだ時期と窓口を確認
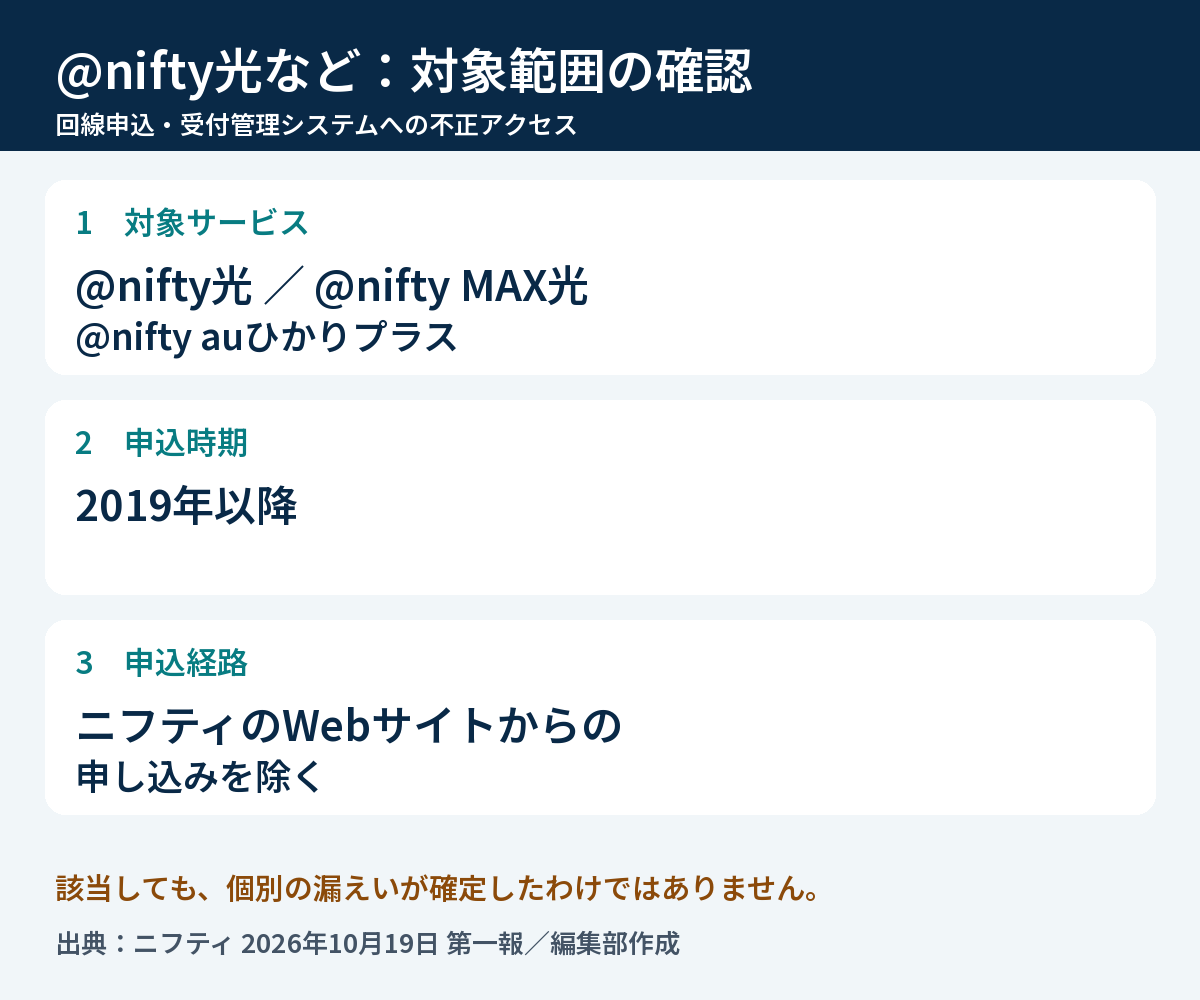
| 確認項目 | 公式発表の対象範囲 |
|---|---|
| サービス | @nifty光/@nifty MAX光/@nifty auひかりプラス |
| 申込時期 | 2019年以降 |
| 申込経路 | ニフティのWebサイトからの申し込みを除く |
| 漏えいの可能性がある情報 | 会員ID、氏名、性別、生年月日、住所、電話番号、メールアドレス |
対象システムは、ニフティ側が情報を登録する管理用ツールです。利用者が直接入力するWeb申込フォームとは異なります。
申し込み先を覚えていない場合は、当時の受付メールや申込書を探してみてください。ただし、書類だけで個別の漏えいの有無を判断することはできません。分からなければ、後述の専用窓口で対象範囲について確認しましょう。
カード・口座情報は? パスワードは?
口座情報とクレジットカード情報は、該当システムで保有していないため対象外としています。パスワードも、今回公表された対象項目には挙がっていません。
カード情報が対象外でも、氏名や連絡先が悪用されることへの備えは必要です。自分の名前や契約サービスを知っている相手から連絡が来ても、それだけで本物と判断しないようにしましょう。
利用者が今確認しておきたい3つのこと
1.確認先はメールのリンクではなく公式サイトへ
「情報漏えいの確認」「補償の手続き」などを案内するメールやSMSが届いても、その場でリンクを開かず、普段使っているブックマークから公式サイトを確認します。不審な連絡が届いた場合は、本文と送信元を残しておくと問い合わせ時に説明しやすくなります。
2.電話で暗証番号や認証コードを伝えない
ニフティは、本件について個別にメールや電話で暗証番号・パスワード・カード情報などを尋ねることはないと注意を呼びかけています。電話口で入力や操作を急かされたら、いったん切り、自分で確認した公式の窓口にかけ直してください。
3.申込経路が分からなければ専用窓口を使う
本件の@nifty専用ダイヤルは0120-924-719、受付は毎日10:00~18:00です。問い合わせる際は「回線申込・受付管理システムの10月19日の発表について」と伝えると、別のお知らせと混同しにくくなります。窓口・受付時間は変更される場合があるため、公式発表も確認してください。
何が起きた? 原因や漏えいの詳細は調査中
不正アクセスの確認は10月19日10:20ごろ。ニフティは通信元を遮断して暫定対策を実施し、外部専門機関との調査と個人情報保護委員会への報告手続きを進めています。侵入手口や個々の利用者の被害について、第一報だけでは分かりません。
以前の「@niftyメール」の事故との違い
6月に公表され、7月に第二報が出た事故はメールサービスの基盤に関するもので、メールアドレスとメールパスワードの漏えいが確認されています。今回の発表対象は回線申し込みを管理するシステムで、過去のメール事故の対象情報や窓口をそのまま当てはめることはできません。
メール側の事故について調べている方は、KDDI系メールのパスワード漏えいと確認事項を整理した記事をご覧ください。
まずは申し込んだ時期と経路を確かめ、続報は公式サイトで確認してください。「対象か知りたい」と焦る気持ちにつけ込む連絡には、その場で答えず、公式窓口から確認することが大切です。
日頃の端末対策も確認したい方へ
広告:ノートンストア
不審なサイトなどへの備えとして、端末のセキュリティ対策を見直す選択肢もあります。ただし、セキュリティソフトを入れても、事業者側で起きた情報漏えいを防いだり、すでに流出した情報を回収したりすることはできません。