


エックスサーバーの公式障害情報によると、2026年10月18日、少なくとも3台のサーバーでDDoS攻撃によるアクセス障害が発生しました。確認した3件は、いずれも復旧済みと案内されています。
対象は「sv2225」「sv14346」「sv13391」です。午前9時台と午後2時台に、一部のサーバーへアクセスしづらい時間帯がありました。
「自分のブログが重かったのはこの障害?」「今も影響がある?」という方に向け、公式発表で確認できた時間帯と、利用サーバーの確認方法を整理します。
※2026年10月18日夜に公式情報を確認。時刻は日本時間で、公式発表の「頃」を含む概算です。
DDoS攻撃が公表された3台と障害時間
| 対象サーバー | 障害が発生した時間帯 | 公式の復旧案内 |
|---|---|---|
| sv2225.xserver.jp | 10月18日 9:35頃〜9:47頃 | 復旧済み |
| sv14346.xserver.jp | 10月18日 9:41頃〜9:55頃 | 復旧済み |
| sv13391.xserver.jp | 10月18日 14:01頃〜14:17頃 | 復旧済み |
3件とも、公式発表はDDoS攻撃によりサーバーへアクセスしづらくなる障害があったと説明しています。エックスサーバー全体が停止したという発表ではありません。
また、被害を受けたサイト数や利用者数は、この3件の発表には記載されていません。「サーバー3台」は「サイト3件」という意味ではありません。
出典:sv2225の公式発表、sv14346の公式発表、sv13391の公式発表
同日の別サーバーの障害もDDoS攻撃だった?
同日には「sv14729.xserver.jp」でも、9:37頃〜9:53頃にWebサーバーへアクセスしづらくなる障害が発生し、復旧済みと案内されています。
ただし、sv14729の公式発表には原因が記載されていません。午前の2件と時間帯が重なっていても、DDoS攻撃との関連は分かりません。
そのため、この記事では、DDoS攻撃が明記された3台と、原因が公表されていないsv14729を分けて記載しています。
自分のサイトが対象か確認する方法
サーバーを契約している方は、まず利用中のサーバー番号を確認してください。ドメイン名や自分で決めたサーバーIDと、障害情報に掲載される「sv」で始まるサーバー番号は別のものです。
公式FAQでは、次の方法が案内されています。
- サーバーパネルへログインする。
- 「アカウント」から「サーバー情報」へ進む。
- 「サーバー番号」を確認し、上の表と照合する。
XServerアカウントから確認する場合は、エックスサーバー契約管理ページの「契約情報」にある「サーバー番号」欄でも確認できます。
番号が一致しても、それだけで自分のサイトへの影響を断定できるわけではありません。実際にアクセスしづらかった時刻が、公式の障害時間と重なるかを確認する材料にしてください。
出典:利用しているサーバーの番号はどこで確認できますか?(公式FAQ)
サイトを閲覧しているだけの場合
サーバーを契約していない閲覧者は、上記の管理画面を確認する必要はありません。時間をおいて再度アクセスし、サイト運営者からの案内が出ていれば、その内容を確認してください。
DDoS攻撃で情報も漏れたの?
DDoS攻撃は、複数のネットワークから大量のデータを送り、ネットワークやサーバーの停止を狙う攻撃です。サイトが開きにくくなる原因になります。
今回確認した3件の公式発表には、個人情報の流出やサイトの改ざんについての記載はありません。
ただし、これだけで「情報漏えいがなかったと調査で確認された」とまでは言えません。現時点で公表されているのは、DDoS攻撃によるアクセス障害と、その復旧についてです。
復旧済みなのに、まだサイトが開かないときは
まずはエックスサーバーの障害・メンテナンス情報で、利用中のサーバーに新しい案内がないか確認してください。本記事の「復旧済み」は上表の3件についての公式案内で、別の時間帯や別サーバーの状態まで示すものではありません。
運営者が問い合わせる場合は、サーバー番号、対象URL、アクセスできなかった日時、表示されたエラーを整理しておくと状況を伝えやすくなります。
原因が分からない段階でWordPressやDNSの設定を次々に変更すると、切り分けが難しくなります。まず公式情報と症状を照合し、必要に応じてサポートへ相談してください。
※「利用サーバーと公式の障害情報の確認」の画像はイメージです。
【実体験】エックスサーバーを名乗る不審メールが繰り返し届いた
私自身もエックスサーバーを利用しています。2026年10月17日から18日にかけて、エックスサーバーを名乗る不審なメールが繰り返し届きました。手元の5通を確認すると、4通は支払い方法の確認を求める内容、1通は自動更新の失敗を知らせる内容でした。
これらのメールと、この記事で紹介したDDoS攻撃との関連は確認できていません。メールが届いたことだけで、エックスサーバーから契約者情報が漏れたとは判断できません。
エックスサーバーは10月18日、フィッシングメールへの注意喚起を公表しています。私が受け取った「自動更新の失敗」をうたうメールにも、公式が示した事例と一致する本文がありました。出典:10月18日の公式注意喚起
実際のメール①:「48時間以内」と支払い確認を急がせる
10月18日は、11:17、11:58、16:51、17:26と、ほぼ同じ内容のメールが4通届いていました。代表例として17:26のメールを確認しました。
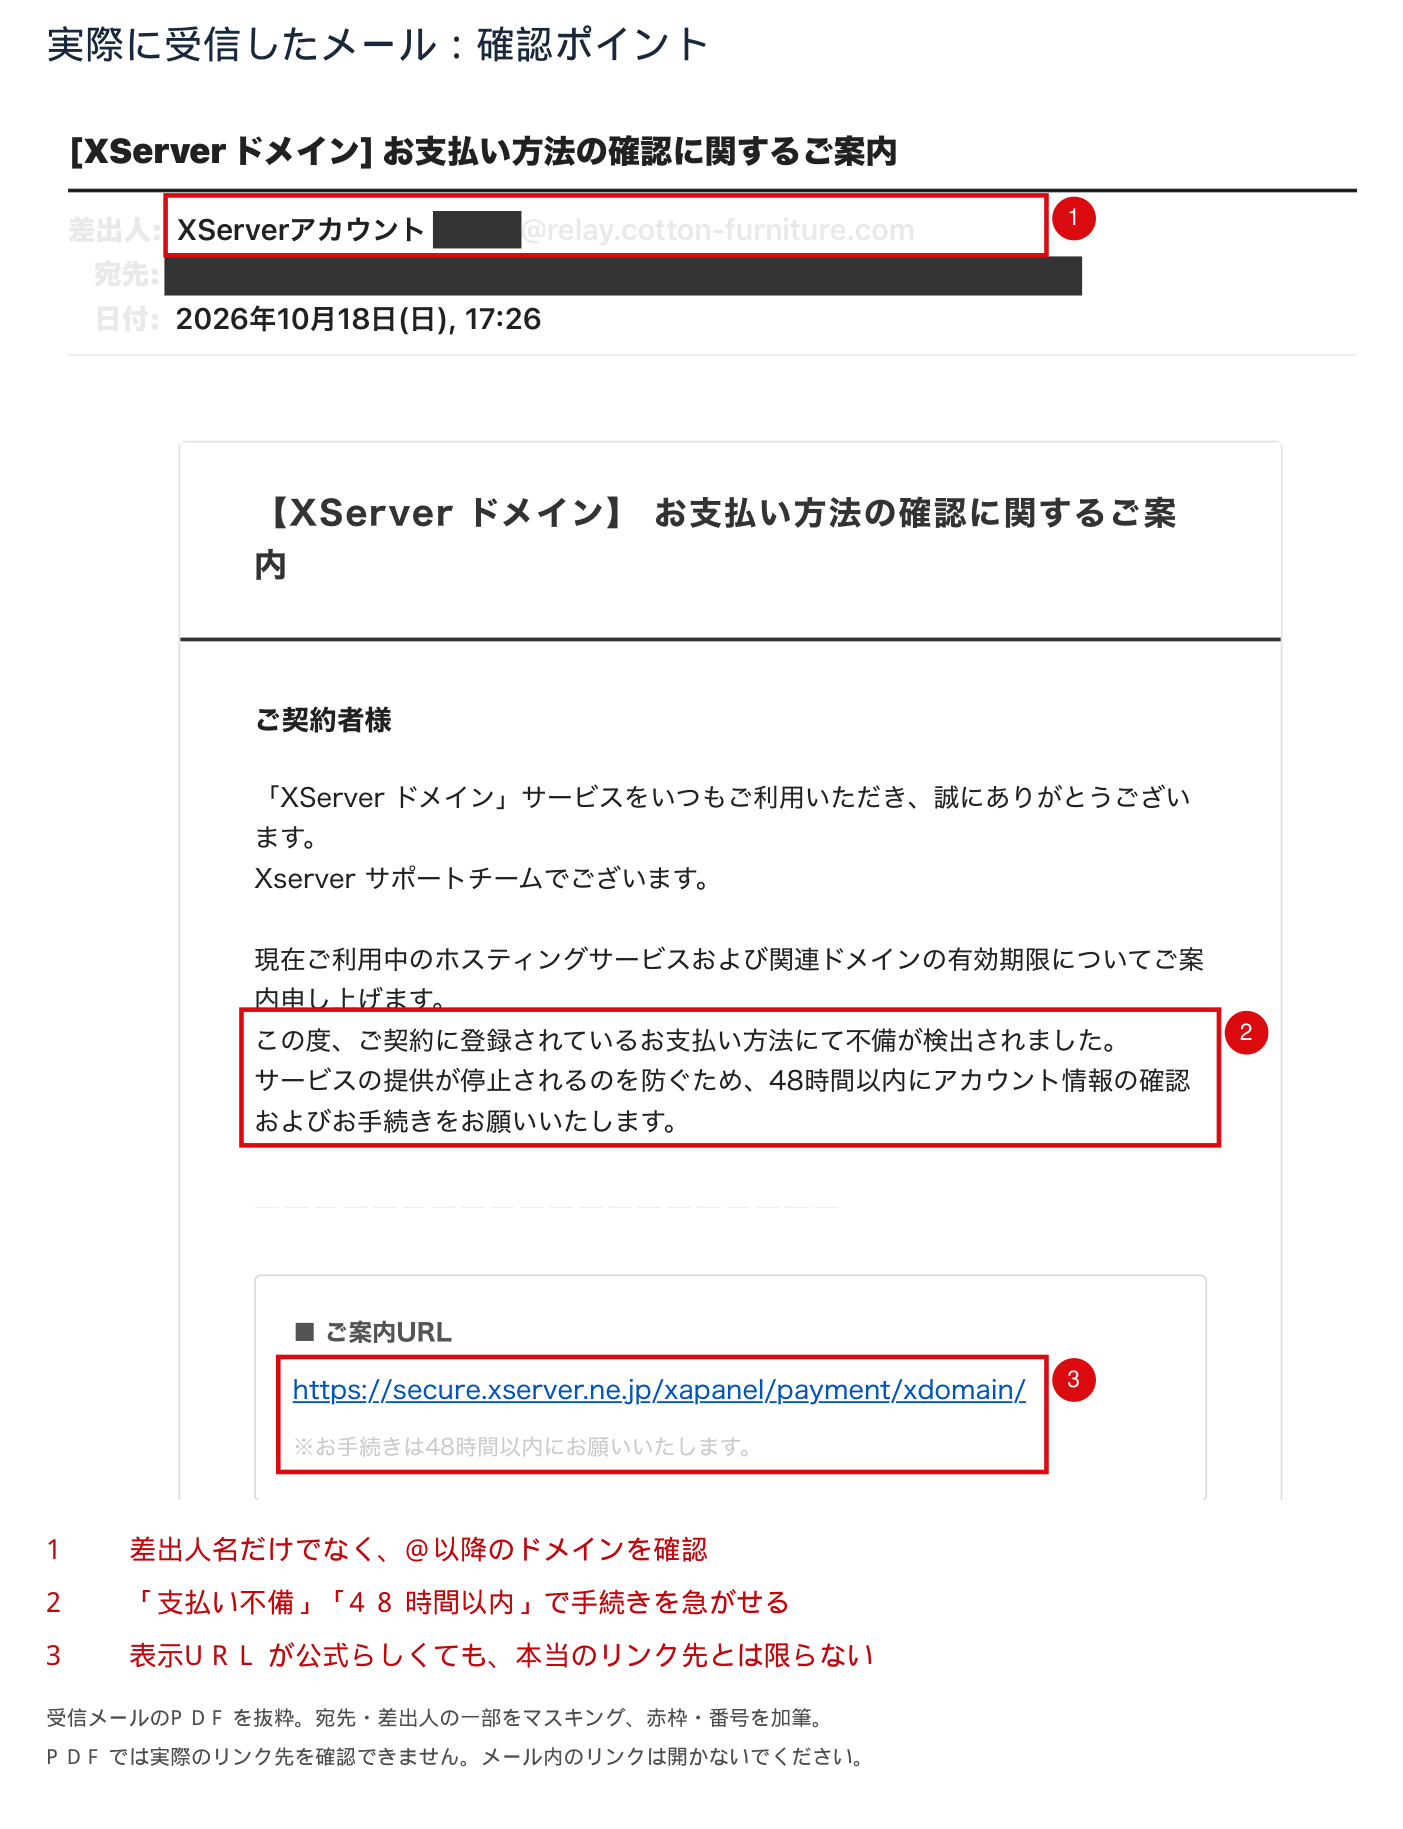
① 差出人名ではなく実際のアドレスを見る。表示名は「XServerアカウント」でも、今回の差出人欄には、公式の案内で示されているアドレスとは異なるドメインが表示されていました。公式の注意喚起ページでは、案内に使用するアドレスとして support@xserver.ne.jp と noreply@xserver.ne.jp が示されています。ただし、差出人アドレス自体が偽装されることもあるため、一致しているだけで本物とは判断できません。
② 「48時間以内」「サービス停止」で急がせていないかを見る。このメールは支払い方法に不備があるとして、短い期限でアカウント情報の確認を求めていました。期限のある案内がすべて詐欺という意味ではありませんが、メール内のリンクへ進む前に、公式の契約管理画面で支払い状況を確認する理由になります。
③ 本文のURLの見た目だけで安心しない。このメールには secure.xserver.ne.jp を含むURLが表示されています。しかし、HTMLメールでは、画面上の文字列と実際のリンク先を別に設定できます。「公式ドメインが書かれているから安全」とは判断できません。
実際のメール②:公式の注意喚起と一致する自動更新メール
10月17日14:37に届いたメールは、ドメイン更新の失敗を理由に、支払い方法の更新を求めるものでした。更新失敗の説明に続いて、アカウントのキャンセルを警告し、ログインへ誘導しています。
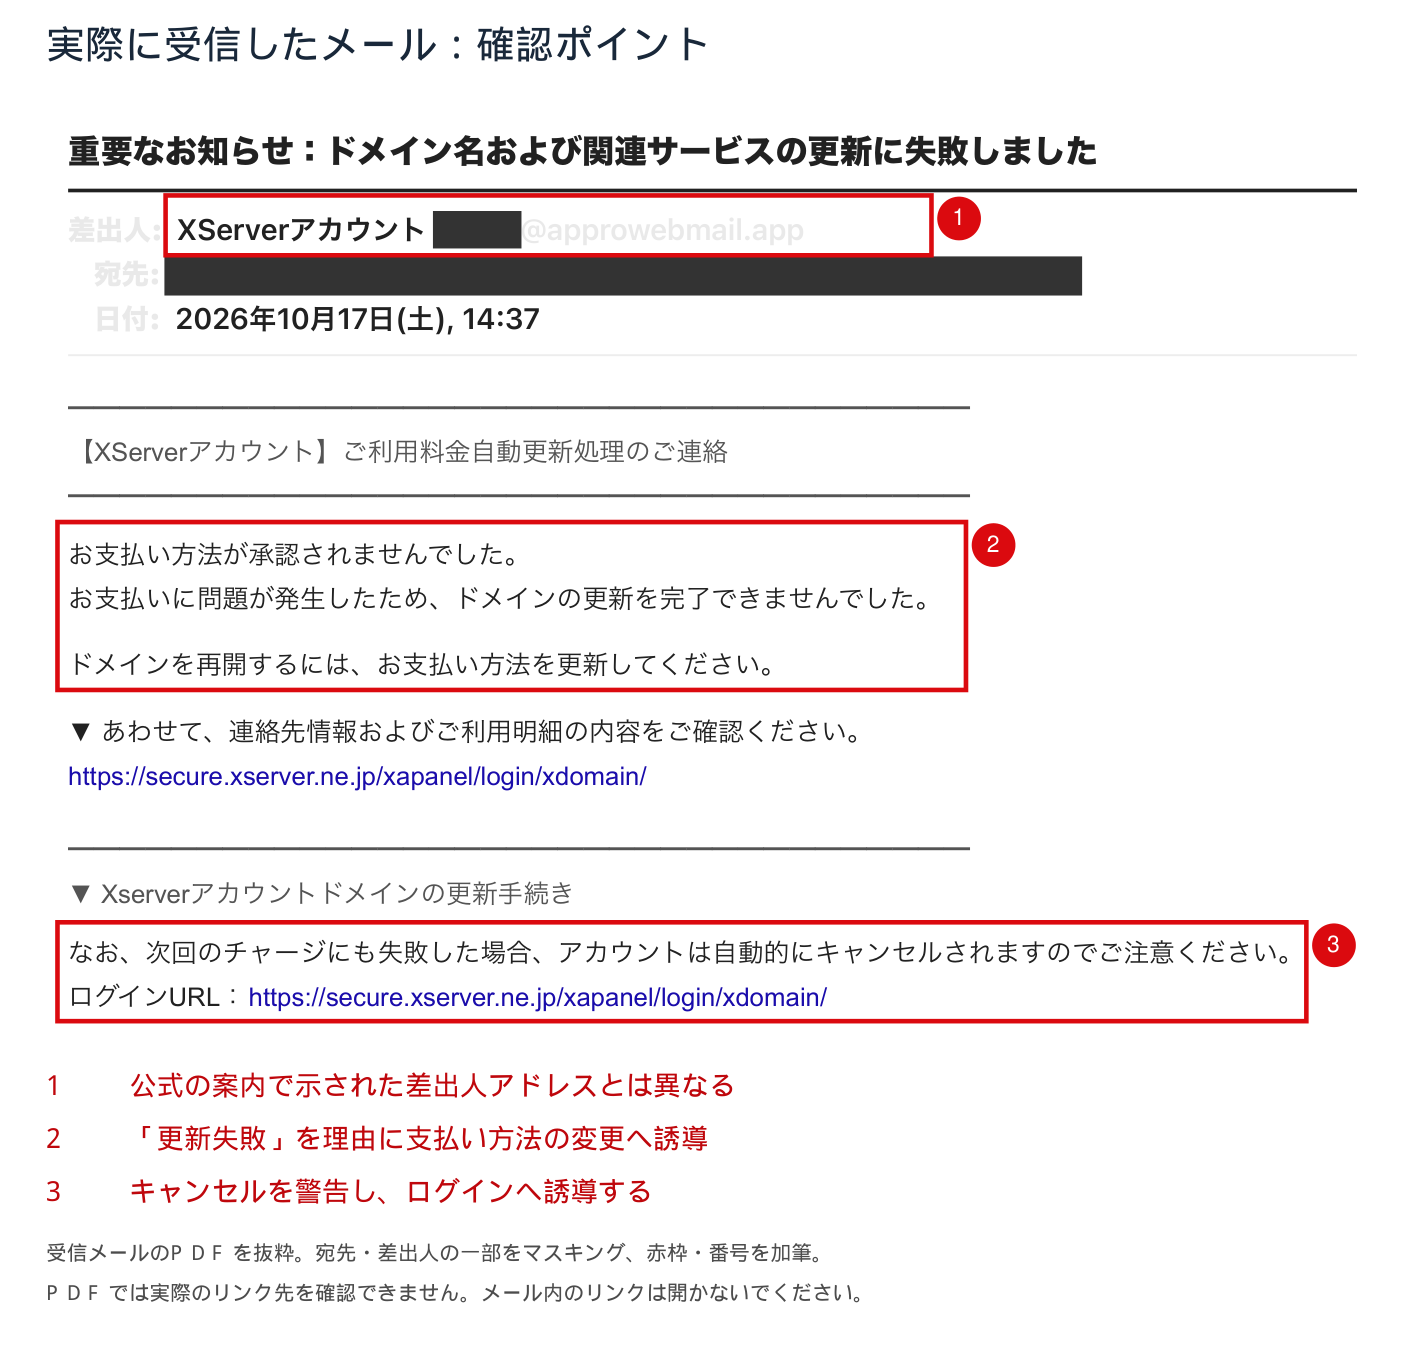
署名や自動更新の説明が長く書かれていても、それだけで正規の案内とは判断できません。今回の例では、日本語の不自然さを探すよりも、差出人の実アドレスと、メールを経由しない契約状況の確認が役立ちます。
追加で確認したURLは、画面に見える公式URLとは違っていた
メールに記載されていたURLとして追加で確認した文字列は、画面に表示されたエックスサーバーのURLとは異なり、www.google.co.jp/share.google?q=[文字列は省略] という形式でした。この記事では、誤って開くことを防ぐため、リンクにせず一部を省略しています。
Googleのドメインが含まれることは、エックスサーバーの正規案内である証明にはなりません。このURLの最終到達先は確認していません。また、PDFにはリンク先の情報が残っていないため、5通それぞれのリンク先が同じだったか、どの表示箇所にこのURLが設定されていたかは分かりません。
同じメールが来たら、リンクを開かずにこの順で確認する
- メール内のリンク・ボタン・返信先は使わない。支払い情報やパスワードを入力する操作はいったん止めます。
- 普段のブックマークや、自分で入力した公式サイトから開く。エックスサーバーの公式サイトからXServerアカウントへ進みます。検索する場合も、広告や似た名前のサイトをそのまま信用せず、URLを確認してください。
- 管理画面の契約期限・請求・支払い状況を確認する。メールの内容と一致しない場合や、画面の見方が分からない場合は、公式サイトの窓口へ問い合わせます。
- 公式の注意喚起と照合する。メールの表示名だけでなく、差出人アドレス、受信日時、件名を確認材料として残します。
PCでは、クリックせずにリンクへマウスポインターを合わせると、画面下などにリンク先が表示されることがあります。ただし、表示先が転送用URLなら、その先まで安全とは判断できません。スマホでは無理にリンクの長押しやプレビューを試さず、メールを閉じて公式サイトから確認する方法が確実です。
ログイン情報やカード情報を入力してしまった場合
ログイン情報を入力した場合は、メールとは別に開いた公式サイトから、直ちにパスワードを変更・再発行し、公式サポートへ相談してください。他のサービスでも同じパスワードを使っている場合は、そちらも変更します。二段階認証の設定も確認してください。公式FAQは端末のウイルスチェックも案内しています。
カード番号などを入力した場合は、カード裏面や公式アプリに記載されたカード会社の窓口へ速やかに連絡し、不審なサイトへ入力したことを伝えて対応を確認してください。
出典:エックスサーバーを装ったフィッシングメールにご注意ください、ログイン情報を入力した場合の公式FAQ。受信記録・公式情報の確認日:2026年10月18日。
※追記の受信記録は筆者の手元のメール5通を確認した範囲です。全国の配信数や被害件数を示すものではありません。








