


ファンケルやアテニアの通販を利用していて、「自分の情報も漏れたのか」「カードを止めた方がいいのか」と気になっている方へ。両社は2026年10月16日、ECサイトへの不正アクセスにより、合計83万4,947件の会員情報が外部に流出したと発表しました。
まず確認したいのは、メインのログインパスワードと、クレジットカードなどの決済情報は今回の漏えい対象に含まれていないという点です。一方、氏名・住所・電話番号などに加え、一部会員が設定したハッシュ化された二次パスワードは対象です。
対象者には登録メールアドレス宛に順次連絡されます。届いた案内を確認しつつ、不審なリンクや添付ファイルは開かないでください。以下、10月16日付の両社共同発表で確認できた内容を整理します。
まず何をすればいい?利用者の確認ポイント
| 気になっていること | 今できる対応 |
|---|---|
| 自分も対象なのか | 登録メールアドレス宛の個別通知を確認。不明な場合は共通窓口へ相談する |
| メールがまだ来ていない | 順次通知のため、未着だけでは対象外と判断しない |
| パスワードは変更すべき? | 公式は定期的な更新を案内。二次パスワードとメインパスワードを区別して確認する |
| カードを止める必要は? | 決済情報は今回の対象外。カード停止・再発行を一律に求める案内は、今回の公式発表にはない |
| 不審なメールやSMSが届いた | リンク・添付ファイルを開かず、公式サイトを自分で開くか公式窓口に確認する |
両社は、パスワードやクレジットカード情報などを尋ねることはないと注意を呼びかけています。「漏えい確認のため」と言われても、これらの情報を返信・入力するよう求める連絡には応じないでください。
何が漏れた?ファンケル・アテニアの件数と対象情報
| 対象 | 流出件数 | 対象人数 |
|---|---|---|
| ファンケル | 393,785件 | 368,184人 |
| アテニア | 441,162件 | 417,312人 |
| 件数合計 | 834,947件 | 両社間の重複を除いた実人数は不明 |
「約83万人」ではなく、約83万件の会員情報です。両社の公表人数を単純に足すと78万5,496人ですが、両方を利用する人の重複を除いた人数は発表されていません。
| 区分 | 公表された対象情報 |
|---|---|
| 氏名・連絡先など | 氏名、住所、電話番号、メールアドレス、生年月日、性別、お客様番号 |
| 認証に関わる情報 | サブメールアドレスと、一部会員のハッシュ化された二次パスワード。本人認証質問の項目(回答は含まない) |
| その他の会員情報 | ポイント情報、会員ステージ情報、メールマガジン配信希望の有無、店舗での購入の有無 |
| 今回の対象外 | メインのパスワード、クレジットカードなどの決済情報 |
これは両社が公表した対象項目の一覧です。自分についてどの項目が対象だったかは、届く個別案内を確認し、不明な点は窓口へ問い合わせてください。
二次パスワードとは?メインパスワードとは別の情報
公式発表は、対象となったパスワードを「一部の方が設定されているハッシュ化された2次パスワード」と説明しています。通常のログインに使うメインのパスワードは対象外です。
二次パスワードをどの画面で設定するのか、具体的にどう変更するのかは、今回の発表に記載されていません。「二次パスワード」という言葉だけで、メールサービス自体のログインパスワードが流出したと読み替えることもできません。設定した覚えがない場合は、案内を確かめてから公式窓口に確認してください。
ハッシュ化について、両社は「そのままでは読み取りできない情報」と説明しています。ただし、今回の発表だけで解析される可能性まで判断することはできません。「ハッシュ化されているから対応は一切不要」とは考えず、個別通知の内容を確認しましょう。
両社は定期的なパスワード更新を呼びかけています。加えて一般的な予防策として、対象の二次パスワードと同じ文字列を他のサービスでも使っている場合は、使い回しているサービス側のパスワードも別々のものに変更しておくと安心です。
対象者へのメール通知と、不審な連絡の見分け方
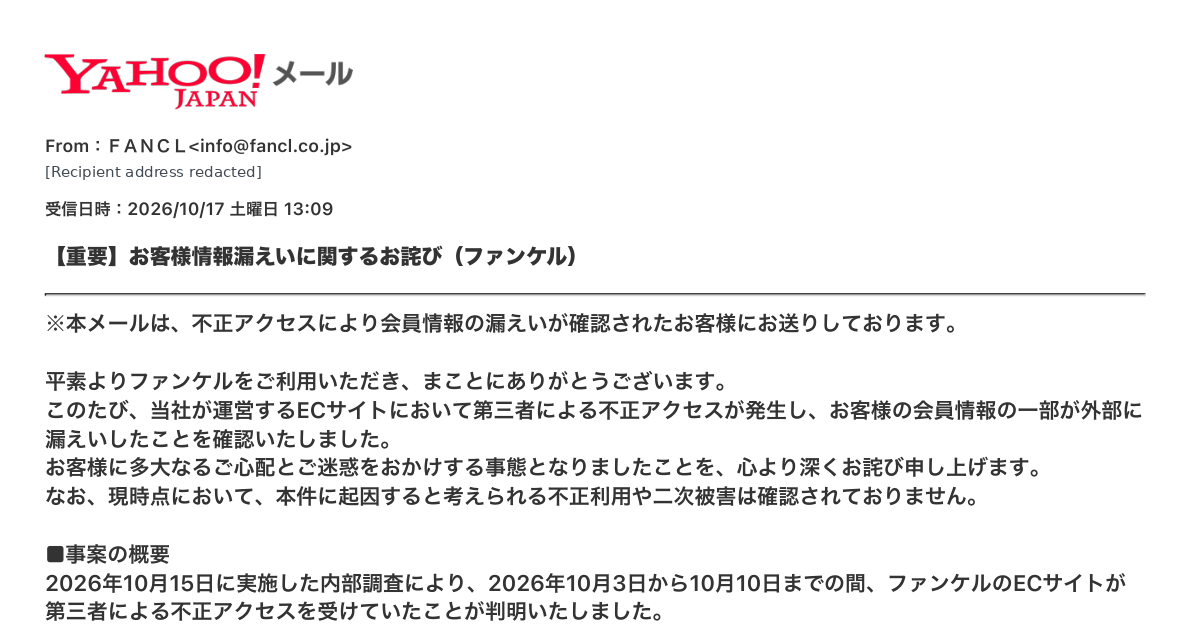
【2026年10月17日追記:実際に届いた通知メールを確認】
当サイトに提供されたファンケルの通知メールは、10月17日13時09分に受信したもので、件名は「【重要】お客様情報漏えいに関するお詫び(ファンケル)」でした。冒頭には「不正アクセスにより会員情報の漏えいが確認されたお客様」に送っていると明記され、続く本文でも宛先の利用者について情報の漏えいを確認したと通知しています。つまり、今回確認した文面は単なる「漏えいのおそれ」の一斉案内ではなく、漏えいが確認された利用者向けの個別通知です。
メールの記載内容:漏えい対象には氏名・住所・電話番号・生年月日・メールアドレス・お客様番号などが含まれ、メインのパスワードとクレジットカードなどの決済情報は対象外と説明されています。また、同メールは念のためパスワード変更を勧めています。通知の内容は10月16日付の公式発表とも整合しています。
メールが届いた方へ:差出人名や表示アドレスだけでは真正なメールと断定できません。本文中のリンクから入力するのではなく、公式サイトを自分で開いて公表内容を確認し、不明点は公式の共通窓口へ問い合わせてください。
対象となる利用者には、調査結果を踏まえて登録メールアドレス宛に順次、個別連絡するとしています。通知の完了時期や、全利用者が自分で対象判定できる専用ページは、10月16日付の発表では案内されていません。
通知が見当たらない場合は、迷惑メールフォルダーも確認してください。ただし、メールの差出人表示や、本文に自分の名前があることだけで、本物と判断しないようにしましょう。
漏えい情報が悪用される場合には、氏名などを使って連絡を信用させることも考えられます。これは注意すべき手口の例であり、今回の流出情報を使った被害が確認されたという意味ではありません。
「会員情報の確認」「ポイントの手続き」などの案内に不安があるときは、メールやSMSのリンクを使わず、普段利用している公式サイトを自分で開いてお知らせを確認するか、共通窓口に相談してください。公式サイトのお知らせだけで個人の対象・対象外が分かるわけではありません。
なぜ起きた?サービス停止や二次被害はある?
| 時期 | 公表された経緯 |
|---|---|
| 2026年10月3~10日 | 両社のECサイトに対する不正アクセスが発生 |
| 10月15日 | 内部調査で判明。緊急対策本部を設置し、情報流出を確認。原因となった機能を特定して停止 |
| 10月16日 | 公表。個人情報保護委員会・警察への報告と相談を実施 |
サイバー攻撃の詳細は、さらなる被害の拡大防止を理由に非公表です。原因となった機能は停止済みですが、具体的な侵入経路や技術的な原因は分かりません。
10月16日の発表時点で、両社は事業活動・サービスへの影響はないとしています。また、本件に起因すると考えられる不正利用や二次被害、漏えい情報が不特定多数に公開された事実は確認されていません。
ここは「流出したかどうか」と分けて読む必要があります。外部への流出は確認済みで、その後の不正利用などは未確認という状況です。
分からない場合の問い合わせ先
ファンケル・アテニア共通の専用窓口が案内されています。電話窓口は2026年10月17日9時から開設予定です。
| 項目 | 公式案内 |
|---|---|
| 電話 | 0120-333-600 |
| 受付時間 | 9時~17時(土日祝日を含む) |
| メール | center@fancl.co.jp |
問い合わせる際も、パスワードやカード番号をメール本文に書かないようにしてください。個別通知の意味が分からない場合や、自分が対象か確認したい場合に窓口を利用しましょう。
出典・確認時点
ファンケル・アテニア共同発表「第三者による不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ」(2026年10月16日、PDF)
2026年10月17日朝、上記の公式発表を確認して作成しました。本文中の被害・サービス状況は10月16日付発表の内容です。新たな公式発表があれば、その内容に沿って更新します。








