


JR東海の通販サイト「JR東海MARKET」「いいもの探訪」で、メール配信データ約1万5,000件に含まれる個人情報が漏えいしたおそれがあると、2026年10月13日に公表されました。
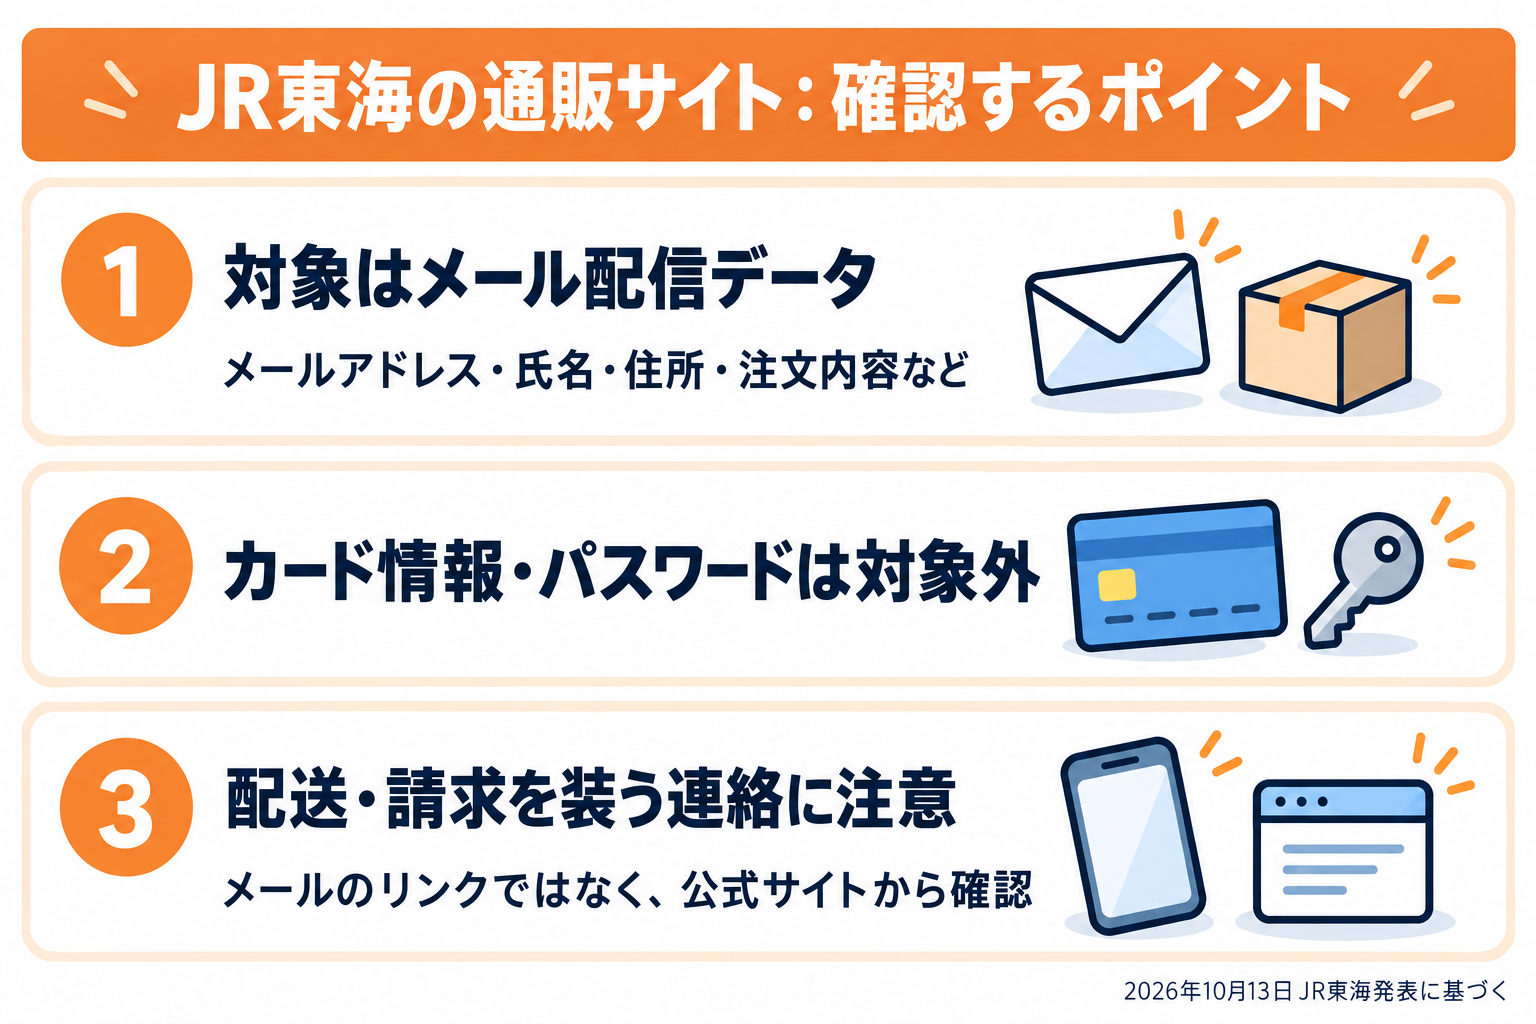
利用したことがある方は、対象情報と公式の確認先を把握し、配送や請求を装うメール・SMSに注意してください。クレジットカード情報とログインパスワードは、今回の漏えいのおそれの対象外です。
気になるのは、購入者本人だけでなく、贈り物の配送先の氏名・住所なども対象情報に含まれる点です。この記事では、自分が対象かを確かめる際の考え方と、今できる対応を整理します。
公式情報の確認日:2026年10月14日。公表時点では実際の外部漏えいを示す事実や二次被害は確認されていません。出典:JR東海の10月13日発表
何が起きた?通販サイトのメール配信データが対象
両サイトのメール配信サービスが利用するIDCフロンティアのクラウドで不正アクセスが発生しました。その環境に保存されていた配信データについて、第三者に閲覧・取得されたおそれがあるとして、JR東海は個人情報保護委員会へ報告しています。
「通販のメールアドレスだけ」と受け取ると、今回の対象範囲を見落とします。対象には、送信したメールの本文に記載された情報も含まれます。
| 区分 | 公式発表の内容 |
|---|---|
| 対象サービス | JR東海MARKET・いいもの探訪 |
| 件数 | 両サイト合計で約1万5,000件 |
| 対象情報 | メールアドレス、本文に記載された氏名・住所・電話番号・注文内容・配送先情報・注文時のアンケート回答やコメント |
| 対象外 | クレジットカード情報、ログインパスワード |
件数は、10月7日時点で保存されていたデータを基に算出されています。公式の単位は「件」です。約1万5,000人と読み替えず、データの件数として捉えてください。
自分は対象?購入日だけでは分からない
10月13日の発表では、対象となる購入期間や、利用者が対象かを照合できる一覧は示されていません。過去に注文メールが届いたことだけで、今回の対象かどうかは分かりません。
確認したい場合は、公式サイトの問い合わせ窓口から相談しましょう。登録したメールアドレスや注文番号、購入時期を手元に用意すると、問い合わせ内容を説明しやすくなります。
家族や知人へ贈り物を送った場合
対象情報には配送先の氏名・住所などが含まれています。自宅以外へ商品を送ったことがある方は、その配送先にも目を向けてください。
家族などへ注意を伝えるなら、「通販サイトで配送先情報も漏えいしたおそれがあると発表された。再配達や追加料金の連絡が来ても、リンクから手続きせず確認してほしい」と伝えると具体的です。これは予防のための案内で、配送先への被害発生が確認されたという意味ではありません。
利用者が今できる3つの対応
1.注文・配送・請求を公式サイトから確認する
ブラウザーのブックマークや、このページ末尾に掲載した公式サイトから注文履歴を確認し、覚えのない注文や請求がないか確かめましょう。メールが届かないときも、重複注文をする前に履歴や窓口で確認すると安心です。
2.名前や注文内容が合っていても、連絡先を確認する
JR東海は、両サイトや販売・配送事業者などを装ったメール、SMS、電話への注意を呼びかけています。自分の氏名や商品名が書かれていても、それだけで本物と判断せず、公式サイトから確認してください。
たとえば「配送先を再登録してください」「追加の送料が必要です」といった案内で、カード情報やパスワードの入力を急がされたときは、いったん手を止めましょう。これらは注意する場面の例で、今回実際に確認された詐欺の文面ではありません。
3.不審なURL・添付ファイルを開かない
不審な連絡にあるリンクや添付ファイルは開かず、相手が示した電話番号ではなく公式窓口へ確認しましょう。すでに入力してしまった場合は、入力内容に応じてカード会社やサービスの公式窓口へ相談してください。
カードの再発行やパスワード変更は必要?
今回の発表では、カード情報とログインパスワードは対象外とされています。そのため、この発表だけを理由にカードの再発行やパスワード変更を急ぐ必要はありません。
ただし、不審なサイトにカード情報やパスワードを入力してしまった場合は別です。カード会社へ連絡し、入力したパスワードは正規のサイトから変更してください。同じパスワードを使う他のサービスも変更の対象になります。
ログインや商品購入は復旧している?
両サイトの10月9日の公式案内では、同日12時30分ごろに復旧し、ログインと商品購入を利用できる状態になったと説明されています。一方で、メール配信の一時的な遅延など、動作が不安定になる可能性も案内されています。
つまり、ログイン・購入の復旧と、保存データの漏えい調査は別の話です。10月13日は漏えいのおそれを公表した日であり、その日に新しい攻撃が発生したという発表ではありません。
公式の確認先・問い合わせ窓口
- JR東海:メールアドレス等漏えいの可能性について(10月13日)
- JR東海MARKET:お問い合わせ
- いいもの探訪:お問い合わせ
- JR東海サービス相談室:050-3772-3910/9:00〜17:00(土日祝日・年末年始を除く)
対象かどうかが気になる方は公式窓口へ。日々の連絡では、名前や配送先が合っていることより、公式サイトから確認できるかを重視してください。








