

ブランド古着のRAGTAG(ラグタグ)などを運営するティンパンアレイで、会員情報の流出につながる不正アクセスが発生しました。親会社のワールドが2026年10月30日に公表した内容によると、会員情報延べ約120万件が外部へ流出した可能性があります。
「延べ約120万件」は、実際の被害人数が120万人と確定したという意味ではありません。利用したサービスが対象かどうかも含め、調査が続いています。
RAGTAG・ワールドの情報漏えいで何が起きた?
| 項目 | 公式の開示内容 |
|---|---|
| 公表日 | 2026年10月30日 |
| 対象企業 | ワールド連結子会社・ティンパンアレイ |
| 不正アクセス | 10月17日14:51ごろ |
| 不正操作の検知 | 10月28日12:08ごろ |
| 流出のおそれ | 会員情報延べ約120万件 |
| 対象情報 | 氏名、住所、電話番号、生年月日、性別、メールアドレス |
| カード・決済情報 | 流出は確認されていない |
| 個別通知 | 会員へ順次メールで案内する方針 |
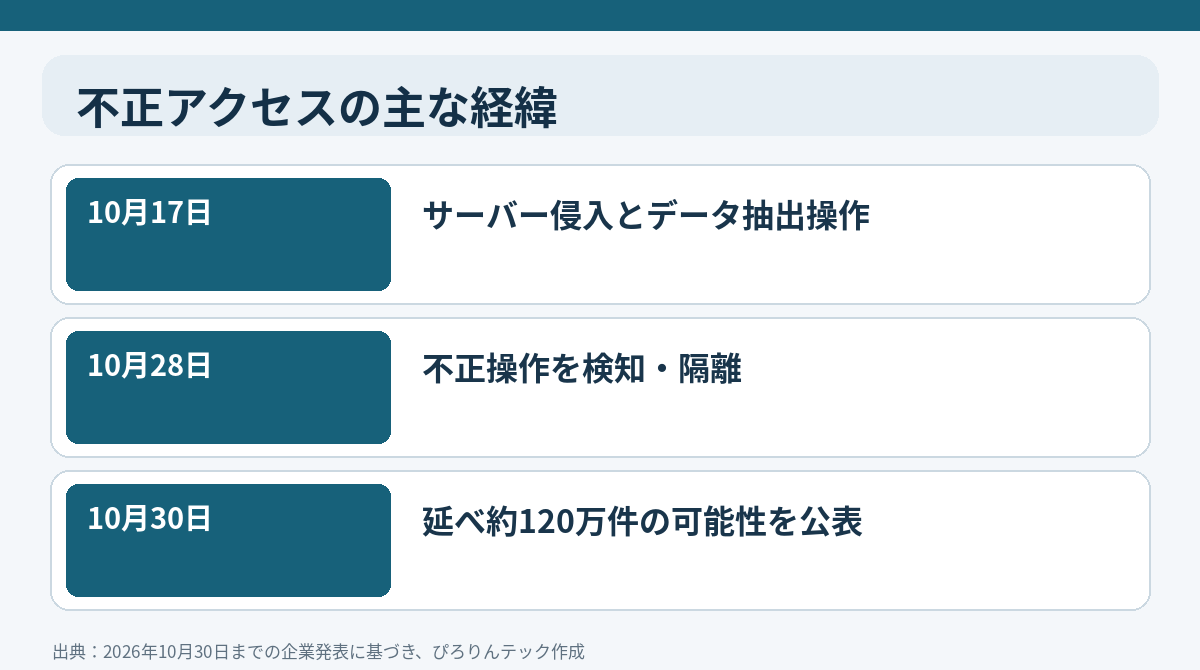
10月17日の段階で、業務サーバーへの侵入とデータを抽出する操作が行われたとしています。10月28日に不審な操作を検知してサーバーを隔離。同日21時36分までに侵入経路を遮断し、関連する社内業務システムの一部を停止しました。
延べ120万件は120万人の被害?
今回の数字は延べ件数です。複数のデータが同一会員に関係している可能性があるため、人数に置き換えることはできません。実際に流出した対象件数と会員の範囲は調査中です。
また、ティンパンアレイが手がける事業にはRAGTAG以外のサービスもあります。RAGTAGで買い物や買取をした人が全員対象と発表されたわけではありません。 個別連絡と公式続報を確認してください。
カード番号やパスワードも漏れた?
ワールドの公表では、クレジットカード情報を含む決済情報と顔情報の流出は確認されていないとされています。確認できた漏えい可能性のある情報項目にパスワードは記載されていません。
ただし、パスワードの取扱いについて詳細な説明がないため、対象外と断定はできません。会員アカウントのログインに不審な履歴がある場合や、他サイトで同じパスワードを使っている場合は変更を検討してください。
RAGTAGを利用したことがある人が確認すること
- RAGTAGの会員登録、通販、買取などの利用歴を振り返る。
- 会社からの個別メールと公式サイトのお知らせを確認する。
- 氏名や住所を知っている差出人でも、認証コードやカード番号を求められたら入力しない。
- メールのリンクを不用意に開かず、普段利用しているブックマークなどから公式サイトを確認する。
同社は会員への個別メールでお詫びと注意喚起を行う予定です。通知が来る日や、対象となる会員の確定リストについては発表されていません。
なぜ発見まで約11日かかった?
発表では10月17日の侵入とデータ抽出操作、10月28日の不正操作の検知が明示されていますが、検知まで時間がかかった具体的な原因や攻撃手法は未公表です。
会社は10月29日に警察へ相談し、個人情報保護委員会へ報告しています。外部の専門家による調査を行い、結果を踏まえて再発防止策を検討する方針です。
よくある質問
RAGTAGの店舗で買い物したら漏えい対象?
店舗の利用だけで対象と決まるわけではありません。漏えい可能性のある会員やサービスの範囲は、引き続き調査中です。
すでにカードを止めるべき?
今回の公表では決済情報の流出は確認されていません。身に覚えのない請求があれば、カード会社の公式窓口へご相談ください。
延べ120万件は確定数?
現時点では流出の可能性がある延べ件数で、確定した人数ではありません。詳細は今後の発表を確認してください。
公式情報・更新履歴
更新:2026年10月30日。 10月17日の侵入からの経緯と会員向けの確認事項を整理しました。