


大阪府行政オンラインシステムを利用した人のメールアドレス107,804件が外部に漏えいしたことが確認されました。大阪府が2026年11月16日14時に公表したもので、対象は2026年7月1日~10月31日に同システムから通知メールが送信されたアドレスです。
自分が対象か気になる方は、まず期間中に大阪府行政オンラインシステムの通知を受け取っていないか、メールの受信履歴を確認してください。迷惑メールや削除済みメールも確認の手掛かりになります。大阪府は対象者に連絡するとしていますが、個別通知の開始日・連絡方法の詳細は11月16日の公表に記載されていません。不審なメールのURLからログインしたり、認証コードを入力したりしないことが重要です。
確認時点:2026年11月17日(日本時間)。大阪府の公式発表に基づきます。大阪市の行政オンラインシステムで判明した107万8,713件とは別の数値です。
大阪府の情報漏えい、何が分かった?
| 項目 | 大阪府が公表した内容 |
| 対象サービス | 大阪府行政オンラインシステム |
| 漏えいが確認された情報 | 利用者のメールアドレス |
| 件数 | 107,804件(メールアドレスの件数) |
| 対象となる期間 | 2026年7月1日~10月31日 |
| 対象条件 | 上記期間にシステムから通知メールを送信した宛先 |
| 不正アクセスを受けた場所 | システム提供事業者が利用する外部メール配信サービス |
| 漏えい確定の公表 | 2026年11月16日14時 |
| 大阪府の対応 | 対象者への連絡と、事業者への原因・再発防止策の報告要求 |
107,804件はメールアドレスの件数です。107,804人という人数や、107,804件の申請内容が漏えいしたという意味ではありません。今回の公式発表で漏えいした情報として挙げられているのはメールアドレスです。氏名、申請内容、マイナンバーやパスワードの漏えいを確定情報として広げることはできません。
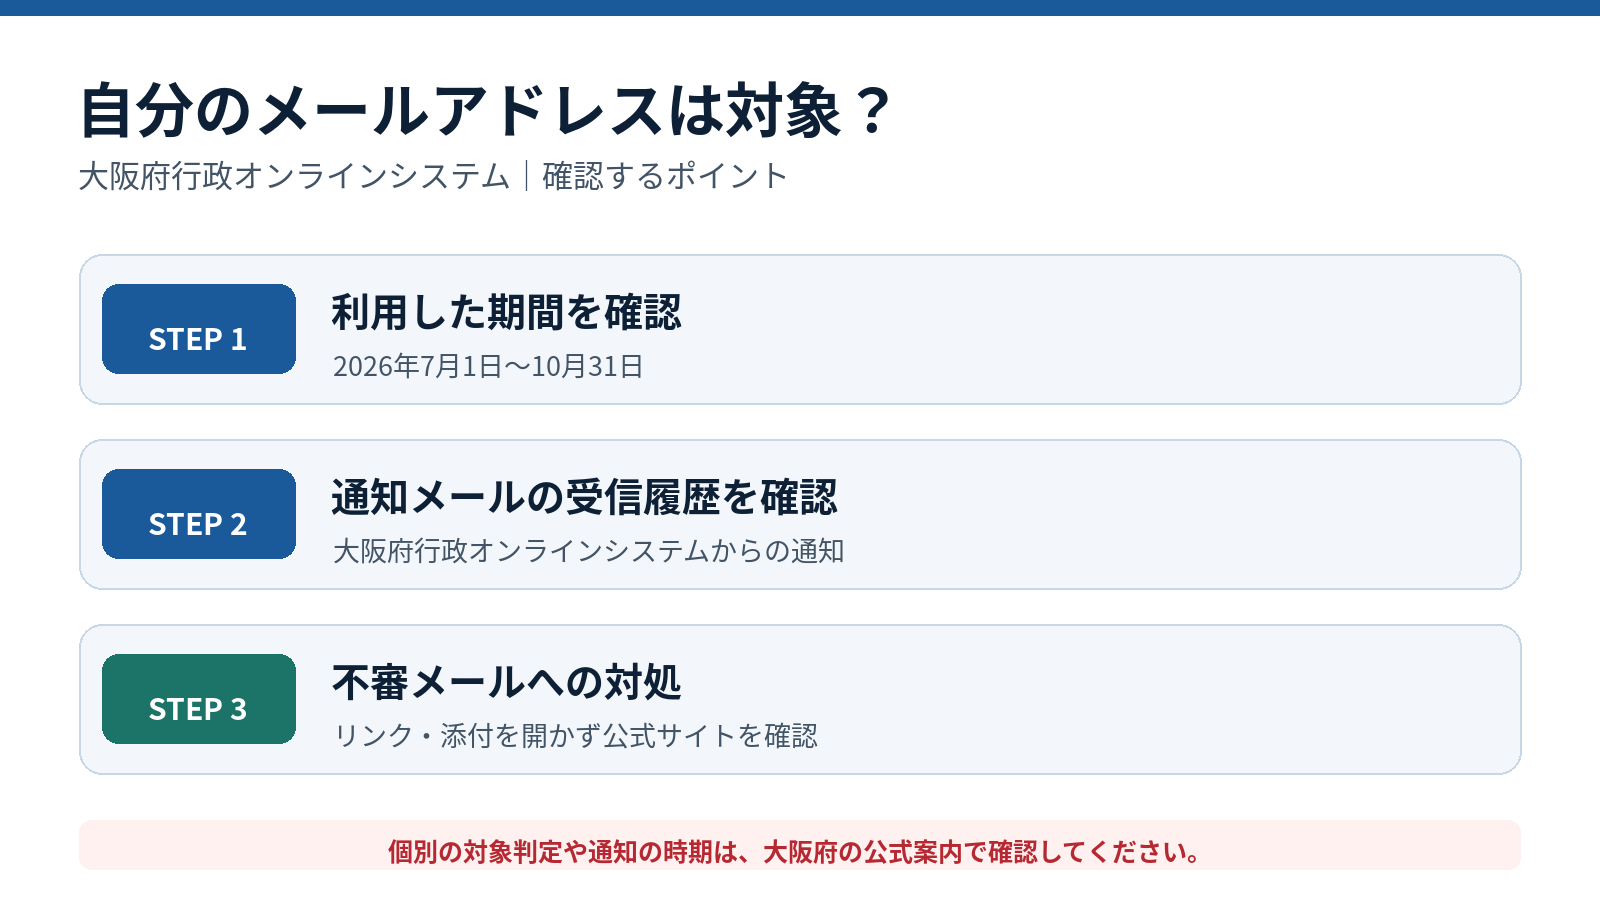
自分のメールアドレスは対象?確認する3つのポイント
今回の対象は「行政オンラインシステムに登録した人全員」ではなく、指定期間に通知メールを送信したアドレスとされています。過去に使っていてもメールの送信時期によって条件が異なります。
- メールを利用した期間を確認する。2026年7月1日から10月31日に、大阪府行政オンラインシステムで申請・届出・登録情報の変更などを行ったか振り返ります。
- メールアプリを検索する。受信トレイで「大阪府行政オンラインシステム」「申請」「通知」などの語を検索し、該当期間の受信履歴を確認します。送信元アドレスは、公式公表で個別に指定されていないため、見覚えのないアドレスを安易に信用しないでください。
- 個別連絡は公式サイトと照合する。大阪府は対象者に連絡するとしています。届いた案内にURLや認証情報の入力要求があれば、メール内のリンクは使わず、大阪府公式サイトの公表内容と照合してください。
メールが見つからなくても、削除済み・受信できなかったなどの理由で、漏えい対象ではないと断定できません。また、公式発表には個々のメールアドレスを入力して判定する専用検索サービスは示されていません。手続き上の事情で確認が必要な場合は、大阪府の公式公表に記載された行政DX推進課(電話:06-6944-6985)を参照してください。
パスワードや申請内容も漏えいした?変更は必要?
大阪府の11月16日の公表は、漏えいした項目を「利用者のメールアドレス」としています。パスワード、本人確認書類、申請内容などが今回漏えいしたとする説明はありません。一方、原因や影響範囲に関して事業者へ詳細報告を求めているため、未公表の事項を「絶対に漏えいしていない」と断定することも避けるべきです。
メールアドレスが漏えいしただけで、直ちに行政オンラインシステムのパスワードを全員が変更しなければならないという公式指示は確認できません。ただし、偽の案内ページでパスワードや認証コードを入力した場合は話が別です。正規サイトから当該アカウントの認証情報を見直し、同じパスワードを使っているほかのサービスも確認してください。
行政オンラインシステムにログインできない・メールが届かない場合
漏えいそのものとは別に、メール配信サービスへの不正アクセスの影響で、一部の手続きが利用できなくなっています。大阪府が11月4日に公表した時点では、新規の利用者登録、メールアドレスの変更、パスワードの再設定ができず、復旧見込みは未定とされていました。
さらに大阪府の関連ページ(11月16日更新)には、メールによる二段階認証が必要な場合はログインできないこと、二段階認証不要の場合でもログインに時間がかかることが案内されています。ただし、同ページ内の一部案内文には古い更新予定日が残っており、11月17日現在の機能ごとの復旧状況は一律には確認できません。11月16日の漏えい確定公表にも復旧日時は示されていません。
| 困っていること | 確認・対処の方向 |
| 新規登録できない | 手続きを担当する大阪府の所管課の案内を確認。別の申請方法が用意されている場合があります。 |
| パスワード再設定メールが届かない | 繰り返し再設定を試す前に、公式のお知らせでメール機能の状況を確認。 |
| メール二段階認証でログインできない | 認証コードが届かない場合は、対象手続きの担当部署へ代替方法を確認。 |
| すでに申請済みで通知が来ない | メールだけで受理・不受理を判断せず、可能なら正規の申請履歴画面や担当窓口を確認。 |
たとえば大阪府の一部採用選考では、11月5日に申込方法をメール受付へ変更する案内が出ています。ただし、すべての申請で代替手段があるとは限りません。手続き名ごとに公式案内を確認してください。
なぜ漏えいした?外部メール配信サービスへの不正アクセス
大阪府によると、不正アクセスを受けたのは、行政オンラインシステムの提供事業者が利用する外部メール配信サービスです。自治体の電子申請システムでは、申請受付や処理状況の通知を外部の配信基盤に委託することがあります。その配信基盤が送信先アドレスを扱うため、委託元のシステム自体が侵入されなくてもメールアドレス情報が被害を受ける可能性があります。
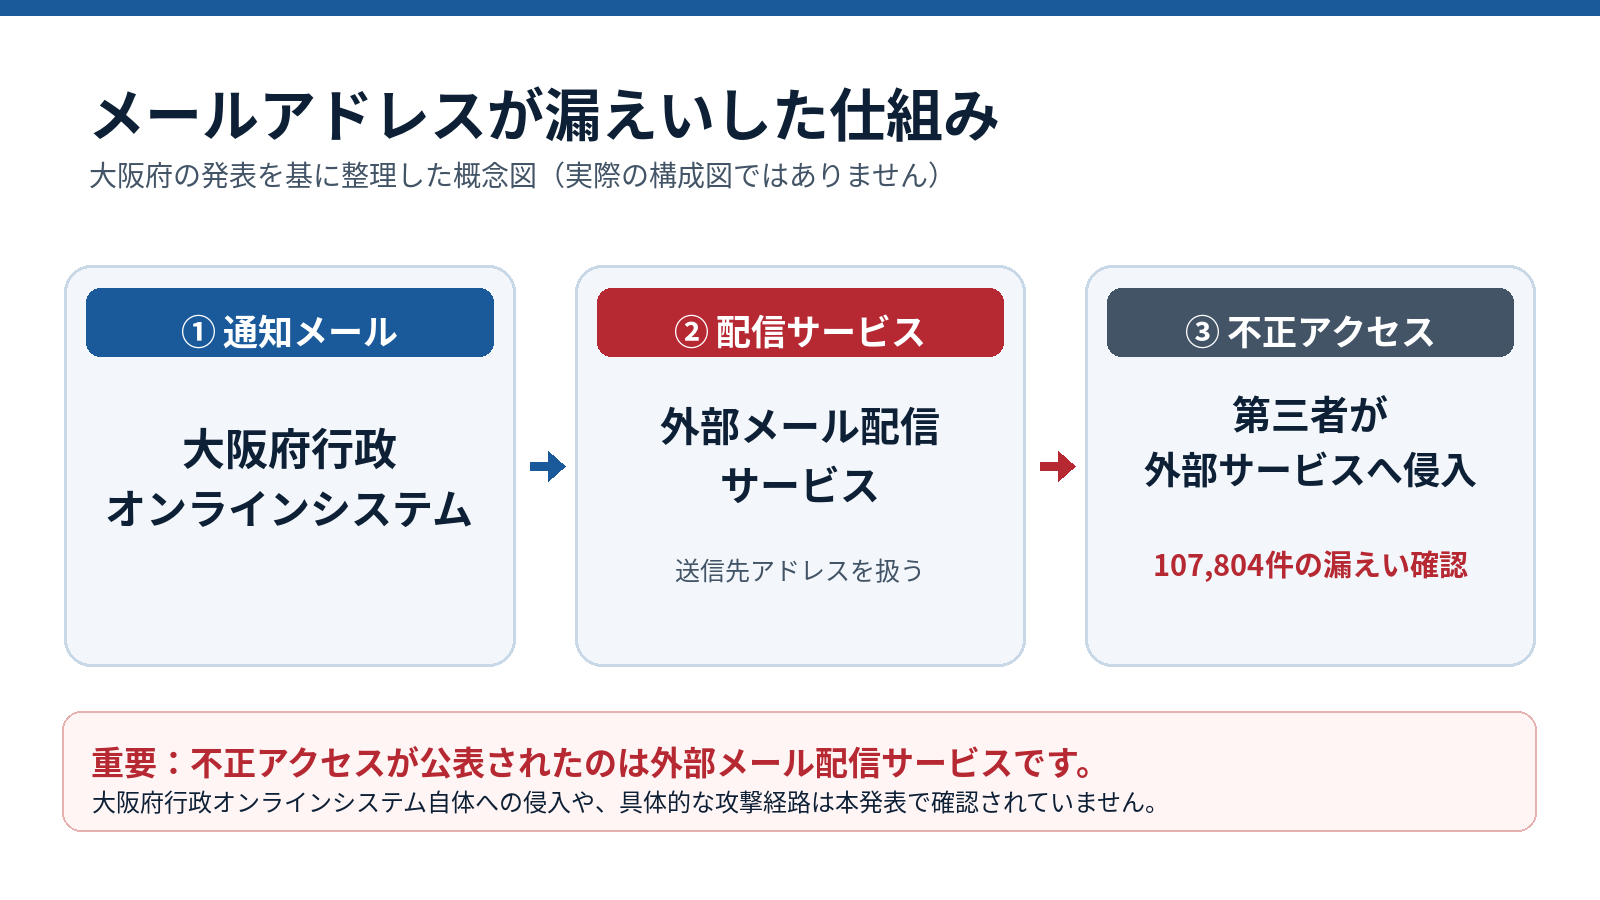
現時点で大阪府が公表しているのは、外部サービスへの不正アクセスとメールアドレスの漏えいです。行政オンラインシステム本体への侵入、攻撃の具体的手口、悪用された脆弱性のCVE番号、侵入日時などは公表資料から確認できません。報道では外部サービスとしてアララの名前が挙げられていますが、大阪府の11月16日の公式資料はサービス提供会社名を明示していません。
IT管理者・自治体担当者が確認したいこと
- 委託先の配信基盤で管理する送信先リスト、ログ、テンプレート、認証情報の範囲を把握する。
- 大量エクスポートや管理画面アクセスを監査し、必要最小限の権限・多要素認証を適用する。
- メール送信停止時に、新規登録・パスワード再設定・二段階認証・手続き完了通知のどこが止まるか、業務影響を事前に整理する。
- 委託先からのインシデント通知後、対象特定と利用者連絡を行うための契約・手順・連絡系統を点検する。
以上は一般的な委託先管理・インシデント対応の確認事項で、今回の攻撃で特定の設定不備があったと断定するものではありません。
不審メールが届いたらどうする?二次被害を防ぐ対処法
メールアドレスが外部へ漏れた場合、自治体からの連絡を装うフィッシングメールに注意が必要です。大阪府も、見覚えのないメールのURLや添付ファイルを開かず、ID・パスワード、暗証番号、カード情報を入力しないよう注意を呼びかけています。
- 「漏えい確認」「本人確認が必要」「再登録してください」などの文面でも、メールのリンクからログインしない。
- 申請手続きは以前から利用しているブックマークや、検索で見つけた大阪府の正規サイトから開く。
- 個別通知を装うメールが届いたら、差出人の表示名だけで真偽を判断せず、府の公式窓口に確認する。
- 不審なページにパスワードやカード情報を入力した場合、関連する正規サービスとカード会社に速やかに連絡する。
大阪市の107万8,713件と同じ事故?
大阪市も11月13日に行政オンラインシステム利用者のメールアドレス1,078,713件の漏えいを公表しています。しかし、今回の記事で扱うのは大阪府の行政オンラインシステムです。両自治体は行政主体も対象システムも異なり、件数を混同しないよう注意してください。
| 比較項目 | 大阪府 | 大阪市 |
| 漏えいメールアドレス | 107,804件 | 1,078,713件 |
| 漏えい確定の発表 | 2026年11月16日 | 2026年11月13日 |
| 対象システム | 大阪府行政オンラインシステム | 大阪市行政オンラインシステム |
関連する過去の発表は、当サイトのアララメッセージ不正アクセスと影響先のまとめ、大阪市の行政オンライン申請でメールが届かない場合の解説も参照してください。また、大阪府の食費支援「お米PAY」の本人確認書類漏えいは別の申請システムに関する事案です。個別に事実確認が必要です。
よくある質問(FAQ)
Q. 期間中に大阪府の電子申請をしました。必ず漏えいしたのでしょうか?
申請したという事実だけでは確定できません。大阪府が示した条件は、2026年7月1日~10月31日に通知メールが送信されたアドレスです。メールの履歴と、今後の府の個別連絡・公式情報を照らし合わせてください。
Q. まだ連絡が来ていません。対象外ですか?
対象外とは判断できません。大阪府は対象者に連絡するとしていますが、11月16日の公表に個別連絡の完了日時や方法はありません。
Q. パスワードやクレジットカード情報も漏れましたか?
今回の大阪府発表で漏えいした情報として明示されたのはメールアドレスです。パスワードやカード情報の漏えいが確認されたとの記載はありません。ただし、不審なメールから偽サイトに入力してしまった場合は別途対応が必要です。
Q. 復旧したのはいつですか?
11月16日の漏えい確定公表では復旧日を示していません。11月4日時点の障害案内と、最新のシステム内のお知らせを区別して確認してください。
まとめ|対象期間の通知履歴を確認し、公式情報から判断する
大阪府行政オンラインシステムでは、2026年7月1日~10月31日に通知メールを送信した宛先107,804件のメールアドレス漏えいが確定しました。利用者は通知履歴を確認し、府からの個別連絡を待つ間も不審メールのリンク・添付を避けてください。メール送信機能の影響で手続きができない場合は、各手続きの公式案内を確認することが重要です。
出典・更新履歴
- 大阪府「大阪府行政オンラインシステムでの情報漏えいについて」(2026年11月16日14時)
- 大阪府「大阪府行政オンラインシステムでの情報漏えいのおそれについて」(2026年11月4日14時)
- 大阪府「令和8年度テクノ講座募集案内」(11月16日更新、機能影響の引用を確認)
- 大阪市「大阪市行政オンラインシステムにおいて利用するメール配信サービスでの情報漏えいについて(終報)」(2026年11月13日)
- 共同通信配信記事(熊本日日新聞、2026年11月16日)(外部サービス名の報道確認)
更新履歴:2026年11月17日、公式発表と関連する自治体情報を確認して初版公開。未確認事項:攻撃の具体的な侵入方法、委託先が管理していたデータ全体の構成、個別通知の詳細、各機能の全面復旧日。








