
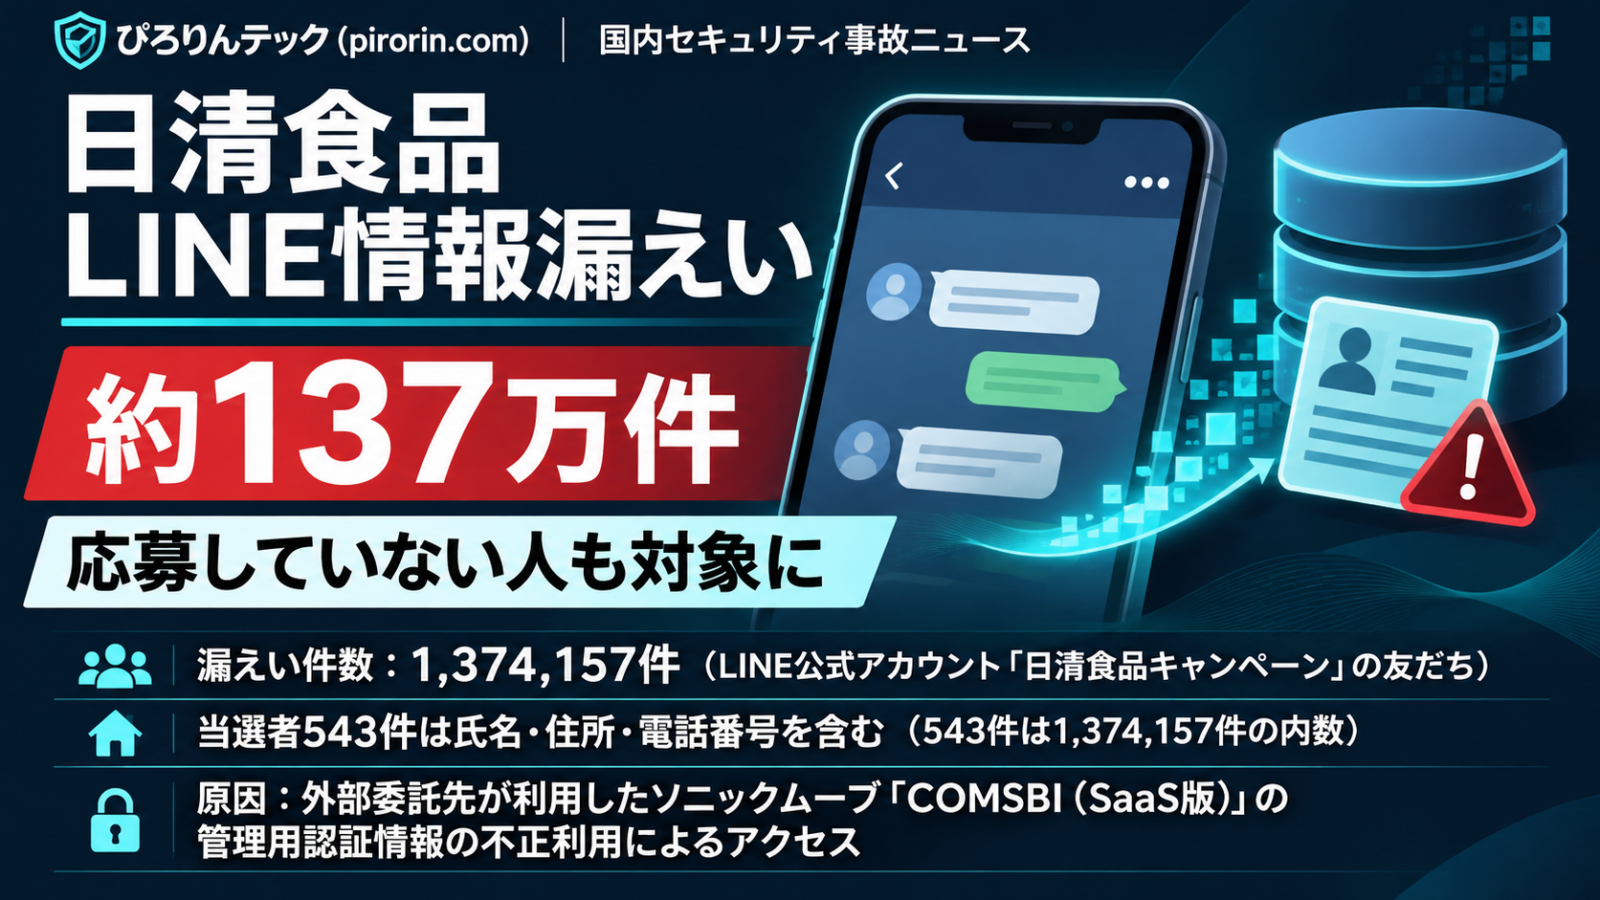


2026年11月16日、日清食品は、LINE公式アカウント「日清食品キャンペーン」に関する情報1,374,157件が外部に漏えいしたと発表しました。 うちキャンペーン当選者543件については氏名・住所・電話番号なども対象です。キャンペーンに応募していない人や、過去にアカウントをブロックした人も対象に含まれます。
漏えいしたのは、日清食品がキャンペーンで使った外部サービス「COMSBI(SaaS版)」に保存されていた情報です。日清食品のLINE公式アカウント自体が乗っ取られたと発表されたわけではありません。まずLINEの「日清食品キャンペーン」(@nissin_campaign)の友だち登録履歴を確認し、不審な案内のリンクからパスワードや認証コードを入力しないでください。
この記事の確認日:2026年11月17日(日本時間)。事実関係は日清食品の11月16日付発表およびソニックムーブの11月12日付発表に基づきます。
日清食品のLINE情報漏えいは自分も対象?友だち登録した時期を確認
対象は、2026年9月9日13時56分頃から11月5日10時18分頃までの間に、LINE公式アカウント「日清食品キャンペーン」を友だち追加していた人です。公式発表では、対象となる友だち情報は1,374,157件とされています。
| 登録状況 | 日清食品の公表に基づく対象判定 |
|---|---|
| 対象期間中に友だち登録していた | 対象に含まれる |
| 期間より前から友だち登録し、その後も友だちだった | 対象に含まれる |
| 対象期間中、または期間後にブロックした | 対象に含まれる |
| 期間が始まる前からブロックし、期間中一度も解除しなかった | 対象外 |
| 「カプポはじまる! キャンペーン」に応募していない | 友だち登録の条件を満たせば対象 |
友だちをブロックしていても、過去の登録状況により対象となる点に注意が必要です。現在の友だち一覧に表示されない、通知が届いていない、といった理由だけで対象外と断定できません。
公式の個別通知は11月16日から順次
日清食品は、LINEで通知できる対象者に対し、11月16日から公式アカウント「日清食品キャンペーン」(@nissin_campaign)を通じて個別に案内するとしています。すぐに通知を受け取れない場合もあるため、対象期間の登録歴に心当たりがあれば、日清食品の公式発表を直接確認してください。
漏えいした情報は?137万4,157件と当選者543件の違い
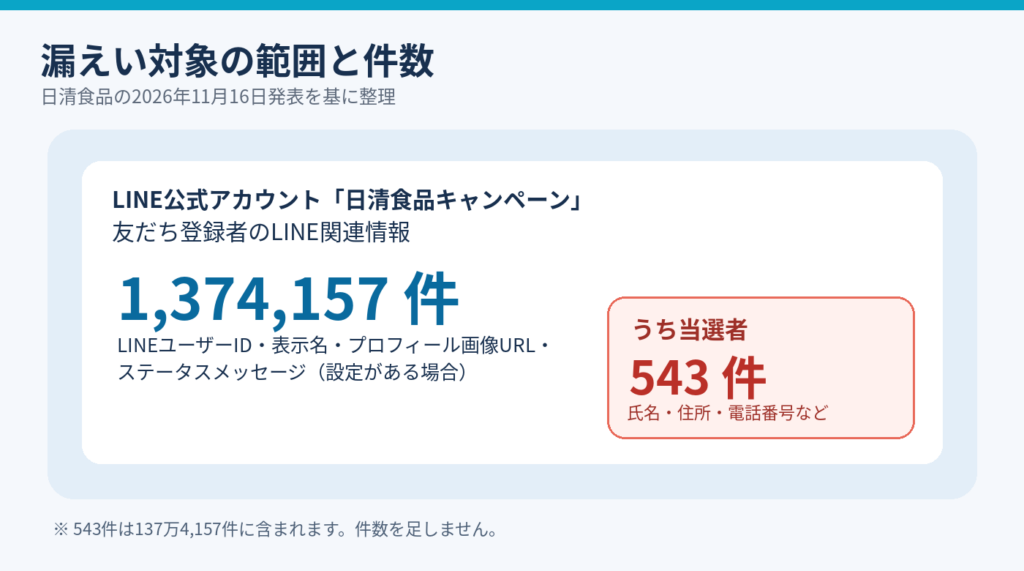
日清食品は、漏えいが確認された情報を以下の2区分で公表しています。543件は1,374,157件に含まれる内数です。件数を足して1,374,700件とするのは誤りです。
| 対象 | 件数 | 漏えいした情報 |
|---|---|---|
| LINE公式アカウントの友だち | 1,374,157件 | LINEユーザーID、表示名、プロフィール画像URL、ステータスメッセージ(設定がある場合) |
| 「カプポはじまる! キャンペーン」の当選者 | 543件(上記の内数) | 上記に加え、氏名、フリガナ、郵便番号、住所、電話番号 |
LINEユーザーIDと友だち検索用LINE IDは違う
漏えい項目にある「LINEユーザーID」は、LINEのシステムが利用者を識別するための内部的なIDです。ユーザーが友だち検索用に設定する「LINE ID」とは異なり、LINEのログインパスワードでもありません。今回の公表項目にLINEのパスワードは含まれていません。
また、COMSBIの提供元は、このサービスでクレジットカード情報を保持していないと説明しています。ただし、二次的な偽サイトでパスワードやカード情報を入力してしまう危険とは分けて考える必要があります。
キャンペーンに応募していないのに、なぜ漏えいした?
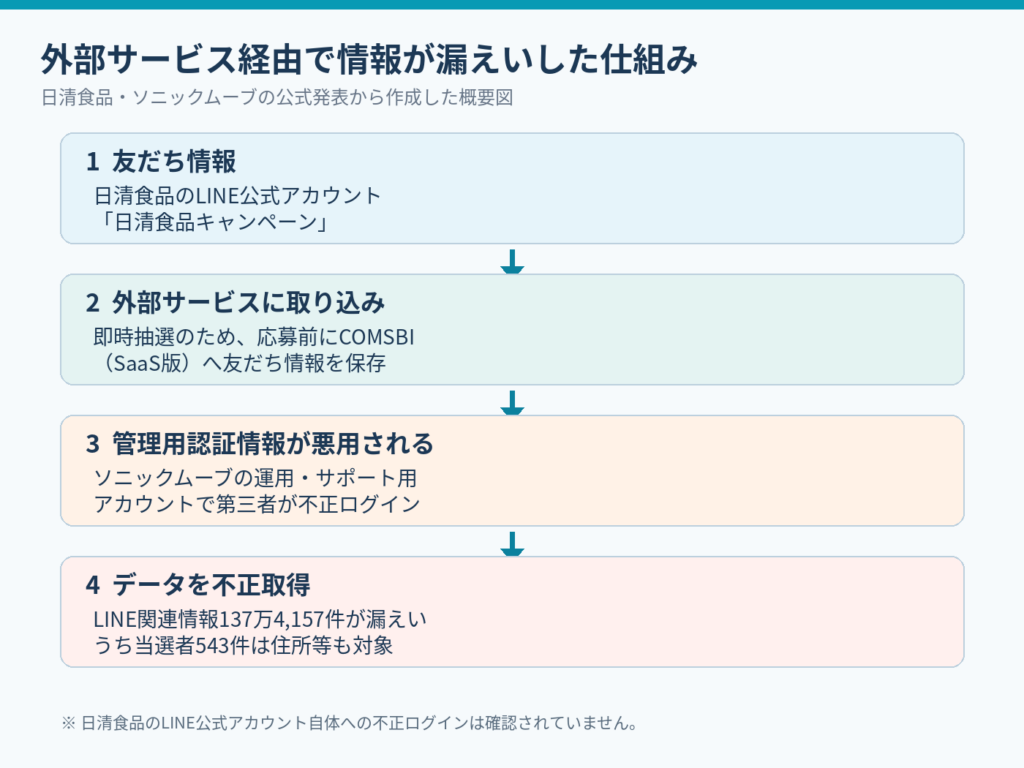
日清食品によると、2026年10月5日~16日に実施した「カプポはじまる! キャンペーン」で、COMSBI(SaaS版)を即時抽選と当選者の賞品配送先情報の取得に利用していました。
当選メッセージなどの配信には、抽選を実施する前にLINE公式アカウントの友だち情報を外部サービスへ取り込む必要がある仕様だったため、キャンペーンに応募していない人の情報もCOMSBI側に保存されていました。これが応募者より広い範囲に影響した理由です。
不正アクセスの原因は?COMSBIの運用アカウントが悪用
サービス提供元のソニックムーブは、第三者が同社の運用・サポート業務用アカウントの認証情報を不正に取得し、COMSBI(SaaS版)の管理画面にログインしたと説明しています。
そのアカウントには複数企業・団体の管理機能を操作できる権限があり、攻撃者が権限を使って複数の導入先の情報を取得しました。クラウド環境の設定情報や認証情報も不正取得されたとされています。認証情報が第三者の手に渡った経緯は調査中で、フィッシングやソフトウェアの脆弱性が入口だったと断定する根拠はありません。
不正アクセスから公表までの時系列
| 日時(2026年) | 確認された出来事 |
|---|---|
| 11月9日 23:04 | 第三者が運用・サポート用アカウントでログインし情報取得を開始 |
| 11月10日 2:15 | 別の複数アカウントも悪用され取得対象が拡大 |
| 11月10日 7:36 | ソニックムーブがクラウド環境の異常を検知 |
| 11月10日 9:00頃~9:17 | 攻撃元のアクセス遮断、パスワード変更、強制ログアウト |
| 11月11日夜 | 日清食品がキャンペーン委託先TOPPANから連絡を受ける |
| 11月12日 | 日清食品が自社顧客情報の漏えいを確認。ソニックムーブが事故を公表 |
| 11月16日 | 日清食品が詳細と件数を公表し、個人情報保護委員会へ報告。LINEで個別案内を開始 |
日清食品からTOPPANへキャンペーン業務が委託され、同キャンペーンでソニックムーブのCOMSBIが利用されていました。今回の公式発表だけで、TOPPANのシステムが攻撃を受けたと断定することはできません。
カップヌードルの「カプポ」も漏えいした?
日清食品は、継続型の「カップヌードル ポイントプログラム(カプポ)」は今回侵害されたCOMSBI(SaaS版)とは別のシステム基盤で運用されていると説明しています。念のため応募受付を一時停止して調査しましたが、カプポの基盤への不正アクセスや情報漏えいは確認されず、11月16日14時から応募受付を順次再開しました。
同社のLINE公式アカウントについても、操作記録の調査では連携用の認証情報が不正取得された事実は確認されていません。これは「カプポや日清食品に関連する情報がすべて漏えいした」という意味ではありません。
今すべきこと:偽LINEや当選通知を装う連絡に注意
- 対象を確認:「日清食品キャンペーン」(@nissin_campaign)の友だち登録・ブロック履歴と対象期間を照らし合わせる。
- 公式発表を直接開く:検索・ブックマークなどから日清食品公式サイトの11月16日付のお知らせを確認する。
- メッセージを疑う:「当選手続き」「本人確認」「補償金」「配送先の再入力」などを口実にしたURLを安易に開かない。
- 認証コードを渡さない:日清食品は今回の対応を理由に、パスワードや認証コードを尋ねないと明言している。
- 既に偽サイトへ入力した場合:該当サービスの正規アプリ・公式サイトからパスワードを変更し、使い回し先も確認する。
日清食品は、2026年11月16日の公表時点で本件に起因する不正利用等の二次被害を確認していないとしています。今回の公表情報だけを理由に、すべてのLINE利用者が一斉にパスワードを変更する必要があるとする案内はありません。
日清食品のお問い合わせ窓口:0120-018-444(9時~17時、土日祝を除く)。案内の真偽が不明なときは、メッセージ内のリンクではなく公式発表から窓口を確認してください。
企業の情シス・マーケティング担当者が確認したい対策
今回の事故では、委託先の運用アカウントが複数の導入企業を横断して扱えたことと、キャンペーン応募前に広範囲の友だち情報を取り込む仕様が、被害の拡大に関係しました。導入企業や委託元では次の点を確認したいところです。
- 権限の分離:委託先の運用アカウントに、他社のデータまで参照できる包括的な権限がないかを確認する。
- 認証強化:多要素認証や接続元制限、共用・特権アカウントの棚卸しを行う。
- データの最小化:抽選に必要な範囲・保存期間だけを取得し、応募前の全友だち情報の取り込みが本当に必要か再検討する。
- 解約後のデータ削除:契約終了・キャンペーン終了後にデータがいつ消去され、何をもって削除完了とするか確認する。
- 検知・通知:大量ダウンロードや管理権限の利用をログで追跡し、事故時に委託元へ速やかに連絡できる体制を整える。
ソニックムーブは、管理画面の2段階認証必須化、接続元制限、権限管理の見直し、大量データ取得の制限などを再発防止策として公表しています。一方、上記の導入企業側の対策は本事案から得られる一般的な実務上の確認項目であり、日清食品が実施済みだと示すものではありません。
よくある質問(FAQ)
Q. キャンペーンに応募していなくても対象ですか?
はい。対象期間に「日清食品キャンペーン」を友だち登録していた場合、応募の有無にかかわらず漏えい対象に含まれます。
Q. LINEをブロックしていたら対象外ですか?
必ずしも対象外ではありません。対象期間中やその後にブロックした人も含まれます。期間開始前からブロックし、期間中一度も解除しなかった人は対象外とされています。
Q. LINEのパスワードやクレジットカード番号も漏れましたか?
今回の日清食品が公表した漏えい項目にLINEのログインパスワードはありません。また、ソニックムーブはCOMSBI(SaaS版)でカード情報を保持していないと説明しています。
Q. 友だちを解除すれば漏えい情報を回収できますか?
いいえ。すでに第三者に取得された情報は、今から友だち解除やブロックをしても回収できません。今後の連絡の受け取り方は変更できますが、過去の漏えいとは別です。
Q. 10月のCOMSBI事故も同じですか?
別件です。10月に公表された「COMSBI エンタープライズ基盤」の事故と、今回の「COMSBI(SaaS版)」の事故は別のシステム基盤で発生しました。混同して漏えい件数を合算しないよう注意してください。
まとめ:応募していなくてもLINE友だち登録歴を確認
今回のポイントは、日清食品のLINE公式アカウントの友だち情報1,374,157件が漏えいし、当選者543件の住所や電話番号なども含まれていたことです。友だち情報を外部サービスへ事前に取り込む仕組みだったため、キャンペーンに応募していない人も影響を受けました。まず対象期間の友だち登録状況を確認し、不審な連絡には応じず、公式情報を直接確かめてください。
関連するCOMSBI(SaaS版)の影響企業については、COMSBIのLINE情報漏えい・影響企業一覧でまとめています。別基盤の事例は、UCC上島珈琲のメールアドレス漏えいで説明しています。
出典・更新履歴
- 日清食品「外部サービスへの不正アクセスによる個人情報漏えいに関するお知らせとお詫び」(2026年11月16日)
- ソニックムーブ「COMSBI(SaaS版)への不正アクセスによる個人情報の漏えいに関するお知らせとお詫び」(2026年11月12日)
2026年11月17日:日清食品の11月16日付発表に基づき新規公開。対象期間・件数・通知方法・再発防止策を確認。








