
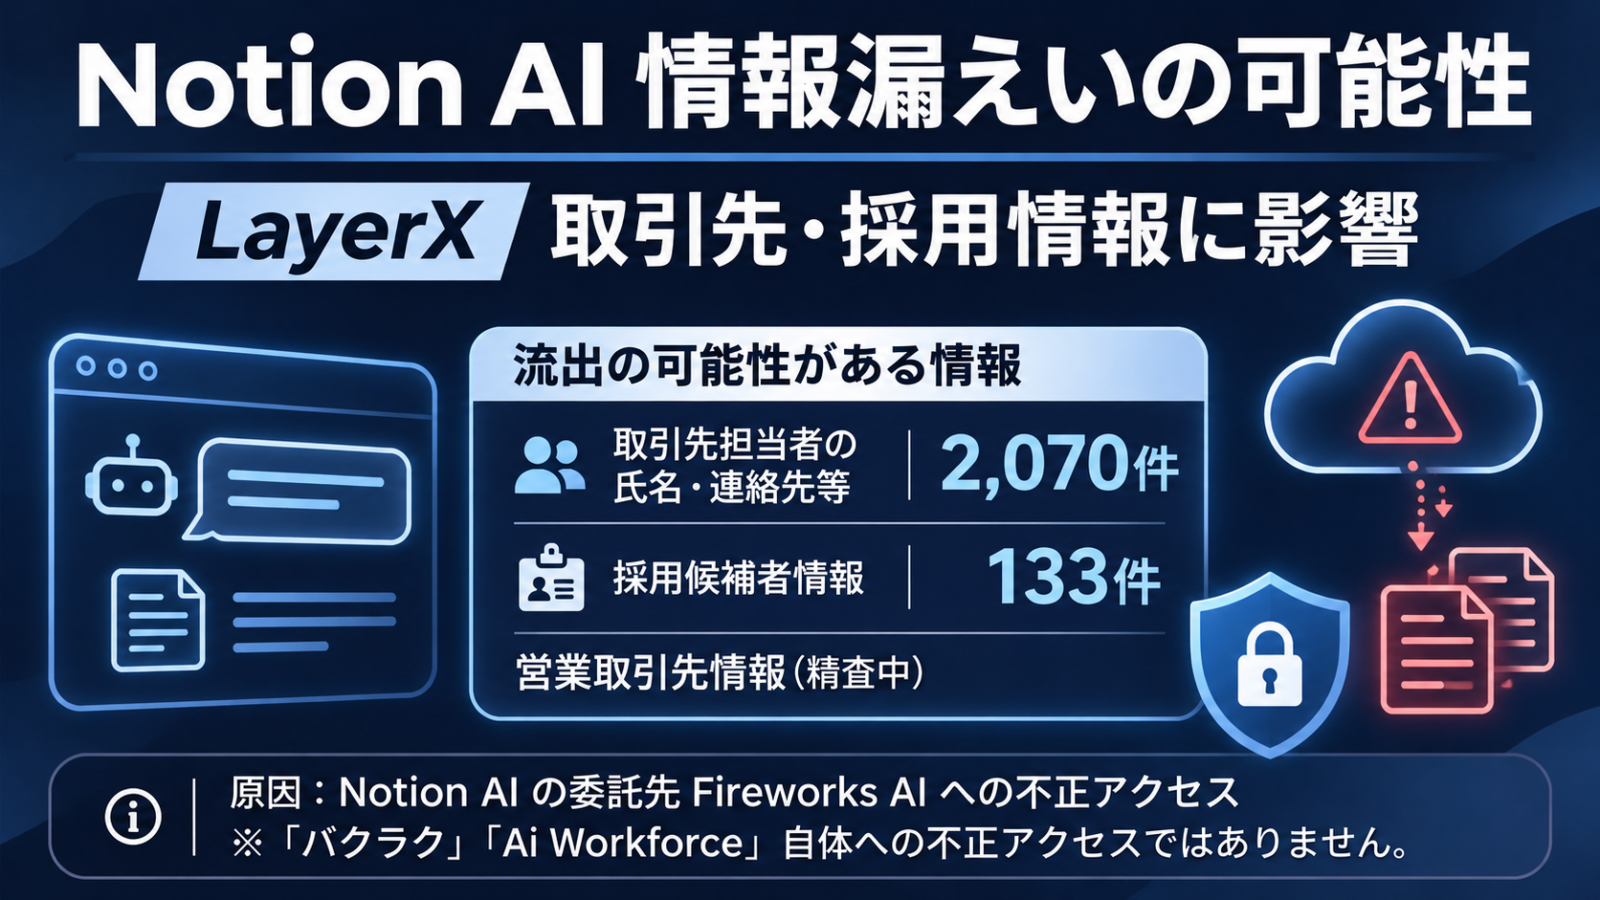


LayerXの取引先担当者や採用候補者の情報は漏えいしたのか。バクラクなどの利用者にも影響があるのか。株式会社LayerXは2026年11月16日、業務で利用するNotion AIの委託先「Fireworks AI」への不正アクセスにより、取引先情報などが外部に流出した可能性を公表しました。
現時点で示された対象は、取引先担当者の氏名・メールアドレス・電話番号のいずれか2,070件、採用候補者の氏名・メールアドレス等133件。営業活動に関係する取引先情報は精査中です。LayerXは、個別連絡が必要と確認された方に順次連絡するとしています。「バクラク」「Ai Workforce」のシステムそのものへの不正アクセスではありません。(2026年11月17日確認)
LayerXの情報漏えいは誰が対象?2,070件と133件の内訳
| 対象情報 | 公表されている内容 | 現時点の状況 |
|---|---|---|
| 取引先の担当者情報 | 氏名・メールアドレス・電話番号のうちいずれか | 2,070件 |
| 採用活動に関する情報 | 候補者の氏名・メールアドレスなど | 133件 |
| 営業活動に関する取引先情報 | 営業活動に含まれる取引先情報 | 精査中 |
LayerXが対象としているのは、2026年10月5日~10月24日に従業員がNotion AIへ入力した内容と、AIによる回答の一部です。これらの情報が外部に流出した可能性があると説明しています。
数字の読み方に注意してください。2,070件は「2,070人の情報流出が確定」という意味ではありません。担当者情報の「氏名・メールアドレス・電話番号のうちいずれか」という公表であり、全件に3項目がそろっているとは限りません。133件も確定した被害人数ではなく、両者を足して被害者数を算出することはできません。調査の進展で内容が変わる可能性があります。出典:LayerX公式発表(11月16日)。
取引先・採用候補者は何をすればよい?
LayerXは対象の記録を確認し、個別に連絡すべき情報が確認された方に順次連絡する方針です。取引先担当者や過去に採用選考へ参加した方すべてが対象だとは発表されていません。
- 取引先担当者:LayerXからの個別連絡や公式サイトのお知らせを確認します。過去に担当者としてやり取りしていたというだけで対象とは限りません。
- 採用候補者:選考に関わるメールアドレスを確認します。ただし、応募歴のある人全員の情報が流出したという発表ではありません。
- 不審なメール・電話:実在する会社名や担当者名を使った連絡でも、リンク先でのパスワード入力、送金、添付ファイルの実行を急がせる場合は応じず、公式サイトから確認してください。
- 自分の情報が対象か問い合わせたい場合:LayerXの公式問い合わせフォームで種別を「その他」とし、「Notion AIの件」と記載するよう案内されています。
問い合わせ先:LayerX公式お問い合わせフォーム。不審な通知に記載されたURLではなく、企業の公式サイトから開くことをお勧めします。
バクラク・Ai Workforceの利用者情報も漏れた?
今回の公表では、バクラクやAi WorkforceなどLayerXの提供システムへの不正アクセス、およびそれらのシステムが保有するデータの漏えいではないと明記されています。問題になっているのは、従業員が別の業務用クラウドサービスであるNotion AIを利用したときの会話記録です。
そのため、バクラクを利用しているだけで一律にパスワード変更が必要、顧客データベースが侵害された、と判断する根拠はありません。一方、業務担当者とのやり取りがNotion AIのチャットに入力されていた可能性は、今回の調査対象から切り離して考える必要があります。
なぜNotion AIの会話が漏えいの対象になったのか【仕組みを解説】
今回の起点はLayerX自身の業務システムではなく、NotionがAI機能の処理を委託していたFireworks AI側の環境です。NotionはAIの利用状況を分析する「Insights」などでFireworks AIを利用しており、そこで扱われたチャット記録の一部が第三者からアクセス可能になった可能性を説明しています。
情報が扱われた経路(概念図)
| ①入力 | ②AI処理・分析の委託 | ③今回の影響 |
|---|---|---|
| LayerX従業員がNotion AIへ業務上の文章を入力 | NotionからFireworks AIの処理環境へ一部データが渡る | Fireworks AIへの不正アクセスによりチャット記録の一部が流出した可能性 |
※説明のための概念図です。実際のネットワーク構成や攻撃経路を再現したものではありません。
Notionによると、対象となり得るのはユーザーが入力したメッセージとAIの回答です。AIが参照したページの文章が回答に引用されていれば、その断片も含まれる可能性があります。一方、Notionのページやデータベース、添付ファイル全体が一括して流出したという説明ではありません。会話から個人・会社を特定できる場合は、メタデータにユーザー名がなくても情報漏えいリスクが残ります。出典:Notion公式FAQ。
発生から公表までの経緯
| 日付 | 確認できている出来事 |
|---|---|
| 10月5日~24日 | LayerXが示した、漏えい対象となる可能性があるNotion AIの利用期間 |
| 11月2日~8日 | NotionがFireworks AIから通知を受け、段階的に影響データを調査。11月3日にFireworksとの接続を停止 |
| 11月10日 | LayerXがNotionから該当事案について通知を受ける |
| 11月16日 | LayerXが対象情報の内訳を公表し、個人情報保護委員会への報告を説明 |
Notionは影響を受けたワークスペースを全体の1%未満と説明し、対象として特定した顧客には個別連絡しています。Fireworks AIは別途、10月24日に同社開発環境へ侵入された事実などを公表しています。ただし、LayerXの個々の情報がどの侵入操作によって取得されたかまで公式資料で確定しているわけではありません。出典:Notionセキュリティ告知、Fireworks AI更新情報。
企業の情シス担当者が確認すること
この事案は、生成AIに入力する文章だけでなく、AIの回答に出力される社内情報も流出対象となり得る点が重要です。Notion AIを業務利用している組織では、次の順序で対応を整理できます。
- 対象通知を確認:ワークスペースオーナーや影響メンバーにNotionから通知が届いているか確認します。
- 会話記録を点検:対象ワークスペースではNotionの「?」→「セキュリティインシデントレビュー」から対象データをダウンロードし、
affected_content.csvのtext列などを確認します。 - 認証情報は発行元で失効:パスワード・APIキー・トークンが含まれる場合、チャットを削除するだけでは不十分です。発行元で無効化または再発行し、関連する利用ログも確認します。
- 取引先情報を分類:会社名・担当者名・連絡先・商談内容などを特定し、社内の報告手順や法令上の対応を検討します。
- 再発防止:生成AIへの入力ルール、DLP、機密情報のマスキング、委託先管理、アクセス権とログ確認の運用を見直します。
Notionは影響のあるワークスペースへ確認手段を提供し、対象外として扱われているワークスペースについては現時点で追加の事故対応を求めていません。Notion AIの全利用者が流出したということではありません。詳しいCSV確認手順はNotion AIの漏えい対象確認・APIキー対処の記事にまとめています。
よくある質問(FAQ)
Q. LayerXの取引先2,070人が漏えいしたのですか?
いいえ。公式発表は取引先担当者の情報2,070件が流出した可能性です。2,070人の漏えいが確定したという記載ではありません。
Q. バクラクの利用者はパスワードを変える必要がありますか?
今回の事案だけを理由に、一律のパスワード変更を求める発表はありません。LayerXはバクラクなどのサービス自体への不正アクセスではないと説明しています。
Q. LayerXから連絡が来ない場合は対象外ですか?
連絡が来ないことだけで対象外とは断定できません。LayerXは対象記録を精査し、個別連絡が必要な方へ順次連絡するとしています。確認が必要なら公式窓口へ問い合わせてください。
Q. 今回はNotion本体がハッキングされたのですか?
Notionの説明では、今回の事故はAI処理の委託先Fireworks AI側で発生したものです。Notion本体の全機能や、LayerXの業務システム全体が侵害されたという発表ではありません。
まとめ|個別通知と追加発表を確認
LayerXが公表したのは、Notion AIの会話記録を通じた取引先情報2,070件、採用候補者情報133件などの流出の可能性です。営業活動に関する情報は引き続き精査中で、被害人数や二次被害を推測で断定する段階ではありません。取引先・採用候補者は同社の通知や公式発表を確認し、なりすまし連絡に注意してください。
一次情報・更新履歴
- 株式会社LayerX:外部委託先への不正アクセスに伴う、情報の漏えいの可能性に関するお知らせ(2026年11月16日)
- Notion:Fireworks AIのインシデントに関する日本語FAQ(2026年11月17日確認)
- Notion:セキュリティアドバイザリ(11月13日更新履歴を確認)
- Fireworks AI:October 2026 security incident更新情報(11月9日更新)
初稿・一次資料確認:2026年11月17日(日本時間)。 今後、LayerXが対象範囲や二次被害などの新事実を公表した場合、必要に応じて本記事を更新します。








