

UCC上島珈琲は2026年11月2日、顧客のメールアドレス5,529件が漏えいしたと公表しました。原因は、過去に利用していた外部のLINE連携サービスへの不正アクセスです。UCCによると、氏名・住所・クレジットカード情報などの漏えいはなく、対象者には順次メールで個別に連絡します。[1]
利用者がまず気をつけたいのは、UCCを装うメールやメッセージです。UCCは今回の件で個人情報の再入力を求めることはないと案内しています。通知を見て不安になっても、届いたメールから追加情報を入力せず、公式窓口で確認してください。
情報確認日:2026年11月2日(日本時間)。
自分も対象?分かっている範囲と確認方法
| 項目 | UCCの公表内容 |
|---|---|
| 漏えいが確認された情報 | メールアドレス5,529件 |
| 利用していた外部サービス | ソニックムーブ「COMSBI エンタープライズ基盤」 |
| UCCのサービス利用期間 | 2019年12月~2023年12月 |
| 対象外の情報 | 氏名、住所、クレジットカード情報など |
| 対象者への連絡 | UCCから順次、個別にメール通知 |
| 二次被害 | 11月2日の発表時点で、本件に起因する不正利用等は確認されていない |
この利用期間は、UCCが外部サービスを使っていた期間です。「この期間にUCCの商品を買った人全員」や「LINEで友だち登録した人全員」が対象という発表ではありません。自分のメールアドレスが該当するかは、UCCからの案内と公式窓口で確認してください。
個別通知は順次行うとされています。メールがまだ届いていないことだけで、対象外とは言えません。迷惑メールフォルダーも確認し、不明な場合はUCCへ問い合わせます。
メールアドレスだけなら、何に注意すればいい?
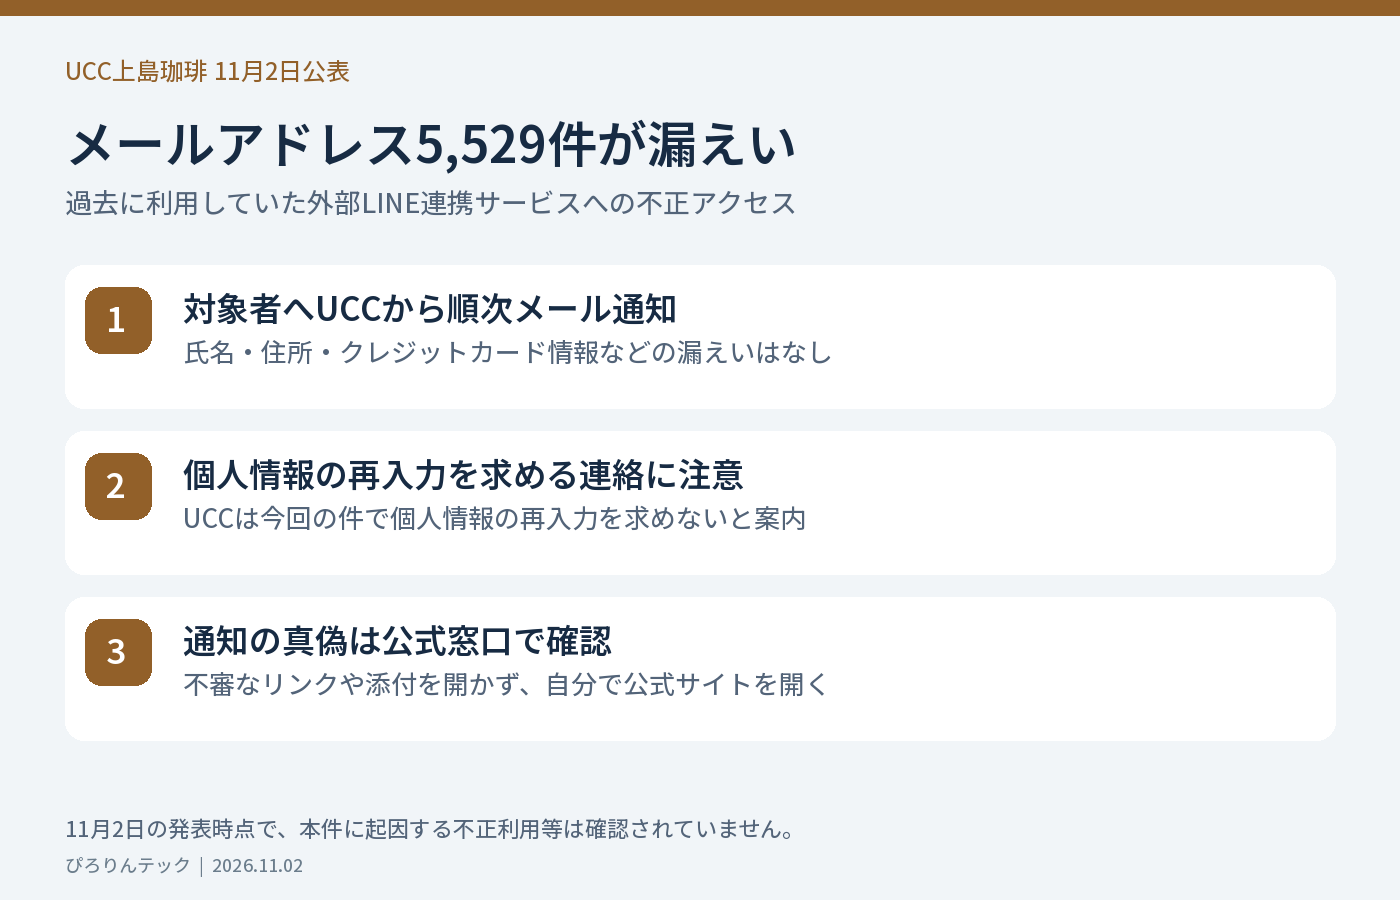
メールアドレスの漏えいだけで、メールのパスワードまで漏れたことにはなりません。今回のUCCの発表で確認された対象情報はメールアドレスです。カード情報も対象外とされているため、この公表を理由にカード情報が流出したと考える必要はありません。
ただし、メールアドレスを知った第三者から、偽の案内が送られてくる可能性はあります。差出人の表示がUCCになっていても、本文に企業名やロゴがあっても、それだけで本物とは判断できません。
確認は、普段使うブックマークや自分で開いたUCC公式サイトから行いましょう。身に覚えのない添付ファイルを開いたり、リンク先で会員情報を入力したりしないことが大切です。通知の真偽が分からない場合は、メールに記載された連絡先をそのまま使わず、公式サイト側の窓口を確認してください。
すでに不審なサイトへ入力してしまった場合
ここからは、偽サイトへ情報を入力した場合の一般的な対応です。パスワードを入力したなら、そのサービスの公式サイトで速やかに変更し、同じものを使っている他のサービスも変更します。カード情報を入力した場合は、カード会社へ連絡し、利用停止などの対応を相談してください。[3]
受信したメールや操作した日時、入力した情報の種類を控えておくと、相談時に状況を伝えやすくなります。パスワードそのものを相談用メモに書く必要はありません。詳しい手順は個人情報漏えいの通知が来たときの対処ガイドでも確認できます。
何が起きた?UCCではなく外部サービスへの攻撃
ソニックムーブの10月26日付公表によると、10月23日に「COMSBI エンタープライズ基盤」の管理システムへの不正アクセスを確認しました。第三者が不正に得た管理画面の認証情報でログインし、管理機能の不備を通じてサーバーの認証情報を取得したと説明しています。[2]
同社は外部からのアクセスを遮断し、サービスを停止。認証情報の無効化や外部専門機関との調査を進めています。UCCも、現時点で自社システムへの不正アクセスは確認されておらず、提供元のシステム環境で発生した事案との報告を受けたと説明しています。[1][2]
なお、ソニックムーブは「COMSBI エンタープライズ基盤」と「COMSBI(SaaS版)」を別の基盤で運用しており、SaaS版への本件の影響は確認されていないとしています。サービス名が似ていても、影響範囲を一緒には扱えません。
なぜ2023年に利用を終えたサービスが影響したのか
今回、UCCが示した利用期間は2019年12月~2023年12月です。不正アクセスが確認されたのは2026年10月なので、利用終了から約2年10か月後に、当時扱った情報の漏えいが判明したことになります。
UCCの発表では、利用終了後に情報が保持されていた理由、契約上の保存期間、削除に関する取り決めまでは説明されていません。削除漏れや契約違反があったかは分かりません。
企業で外部サービスを管理している方は、現在の契約一覧だけでなく、解約済みのサービスも確認しておきたいところです。担当者が交代している場合は、契約書や過去の台帳から、どのデータを渡したか、削除の条件はどうなっているかをたどります。
企業担当者が確認したい、契約終了後のデータ
| 確認項目 | 確認する内容 |
|---|---|
| データの所在 | 旧サービス、バックアップ、再委託先に残る情報があるか |
| 保存理由と期間 | 保存が必要なデータと、削除すべきデータが区別されているか |
| 削除の手続き | 契約終了時に誰が依頼・実施・確認する取り決めか |
| 事故の連絡先 | 契約終了後も事業者からの通知を受け取れるか |
これはUCCの契約内容を示す表ではなく、外部サービスの管理を見直す際の確認例です。サービスを解約したことと、そのサービスに渡した情報が削除されたことは、個別に確認する必要があります。
UCCの今後の対応と問い合わせ先
UCCは、提供元と連携して影響範囲や再発防止策の実施状況を確認し、新たに知らせる事項が分かれば自社サイトなどで案内するとしています。対象者の確認や通知への疑問は、次の公式窓口へ相談してください。[1]
UCC上島珈琲 お客様担当:0120-050-183
月~金曜日10:00~17:00(祝日・年末年始を除く)
UCC公式お問い合わせフォーム
よくある質問
メールアドレスを変更する必要はありますか?
UCCの今回の案内では、メールアドレスの変更は求められていません。まずは不審なメールのリンクや添付を避け、UCCからの個別通知を確認してください。
LINEのパスワードも漏れたのですか?
UCCが公表した漏えい情報はメールアドレス5,529件です。LINE連携サービスへの攻撃という名称だけで、LINEアカウントのパスワードまで漏れたとは判断できません。
不正利用がないなら、対応は不要ですか?
11月2日の発表時点で二次被害が確認されていなくても、不審な連絡への注意は続けてください。個人情報の再入力を求める案内を受けた場合は、その場で入力せずUCCへ確認しましょう。
出典
[1]UCC上島珈琲「外部サービス提供元における不正アクセスに関するお詫びとお知らせ」(2026年11月2日付)。問い合わせはUCC公式窓口へ。
[2]ソニックムーブ:「COMSBI エンタープライズ基盤」への不正アクセスに関するお知らせ(2026年10月26日)。
[3]IPA:自分の個人情報等が漏えいした際の「対処」と「日頃の対策」(2026年10月26日)。