

PHPの重大な脆弱性を修正するPHP 8.2.36/8.3.37/8.4.28/8.5.13が、2026年11月19日夜(日本時間)に正式公開されました。WordPress運営者はPHPバージョンを確認し、レンタルサーバーの適用状況やVPSの更新方法を調べてください。影響条件はCVEごとに異なります。
【2026年11月20日確認】修正版は公開済みです。11月19日に公開された修正版は、PHP 8.2系が8.2.36、8.3系が8.3.37、8.4系が8.4.28、8.5系が8.5.13です。IPAも11月20日付で対策を案内しています。これより古いバージョンでも、OS・サーバー事業者の修正バックポートがある場合は、表示番号だけで未対策と判断できません。
- ① PHP番号を確認:WordPressなら「ツール → サイトヘルス → 情報 → サーバー」でPHPバージョンを確認。
- ② 修正適用を確認:PHP公式の修正版と照合し、共用サーバーは提供会社の告知、VPS・自社サーバーはOSパッケージやPHP-FPM・コンテナの実稼働環境を確認。
- ③ バックアップと動作確認:更新前にサイトとDBをバックアップし、テーマ・プラグインの互換性を確認して適用。更新後は表示・ログイン・送信フォームなどを試す。
PHP 7.4~8.1はPHP本家の通常サポート対象外です。WebARENAなど事業者が独自に修正を適用する例もあるため、修正済みかどうかは契約先の案内で確認してください。修正版が出たことと、利用中の環境に適用済みであることは別です。
2026年11月19日付の正式リリースを反映。修正版の番号と複数のCVEが公式ChangeLogに掲載されました。10月のPHP2Shellとは別の更新です。各社レンタルサーバーの実際の適用・停止状況は公式の続報で確認が必要です。
WordPressサイトの運営者は、まず管理画面から現在のPHPバージョンを確認し、バックアップや互換性確認を済ませてください。レンタルサーバー利用者は、サービス提供会社の対応案内も確認する必要があります。
【11月20日10時台・WebARENA続報】WebARENA SuiteX/SuiteSは11月20日未明の緊急停止後、旧SuiteX・SuiteSが4:00、新SuiteXが7:41にWebページを再開しました。さらにWebARENAは公式FAQで、PHP 7.4にPHP開発元提供の修正済みソースコードを適用して今回の脆弱性に対応したと表明しています。再開状況と契約管理画面の残る制限はWebARENAの復旧・PHP 7.4対応の詳細記事をご覧ください。
【11月19日23時以降更新】PHP修正版が正式公開|対象バージョンと今すべきこと
PHP公式は2026年11月19日、PHP 8.2.36/8.3.37/8.4.28/8.5.13をセキュリティリリースとして正式公開しました。公開前の予告ではなく、現在は公式アーカイブとChangeLogで修正版を確認できます。利用中のPHPが対象系列で修正版より古い場合は、ホスティング事業者またはOS提供元の更新状況を確認してください。WordPress本体の更新だけではPHP実行環境は更新されません。
| PHP系列 | 11月19日公開の修正版 | 公開日 |
|---|---|---|
| PHP 8.2 | 8.2.36 | 2026年11月19日 |
| PHP 8.3 | 8.3.37 | 2026年11月19日 |
| PHP 8.4 | 8.4.28 | 2026年11月19日 |
| PHP 8.5 | 8.5.13 | 2026年11月19日 |
これらはPHP本家が公開したバージョンです。Linuxディストリビューションやレンタルサーバーが独自に修正をバックポートする場合、バージョン表記だけで適用状況を断定できません。PHP 8.6.0も同日に正式公開されましたが、既存サイトでの8.6への移行は互換性検証を伴う別の判断です。
自分のサイトは影響する?利用環境別の対応早見表
| 利用環境 | 確認・対応 |
|---|---|
| WordPress | 「ツール→サイトヘルス→情報→サーバー」でPHPのバージョンを確認。契約先の更新案内を照合し、バックアップ・互換性確認後に対応。 |
| 共用レンタルサーバー | 事業者がPHPを修正するか、利用者の切替操作が必要かを公式告知で確認。停止の可能性と実際の停止は区別する。 |
| VPS・自社サーバー | PHP-FPM、Apache、CLI、コンテナなど稼働中の実体を確認し、OS/ベンダーの修正パッケージを適用。再起動・動作・ログを確認。 |
| PHPのバージョンが不明 | サイトヘルスや管理画面で確認し、不明なら保守会社へ「11月19日公開のPHPセキュリティ修正の適用状況」を問い合わせる。 |
公開されたCVEの深刻度と影響条件
11月18日の事前予告では、最高深刻度はCriticalで、該当する問題には標準外の設定や一般的でない構成が関係するとされました。各CVEの影響条件と深刻度は、公開された個別アドバイザリで確認できます。
| CVE/公式アドバイザリ | 深刻度(CVSS 4.0) | 修正版が出た系列 | 影響条件の概要 |
|---|---|---|---|
| CVE-2026-129289 | Critical 9.2 | 8.2–8.5 | PHP-FPMでバックエンド接続を再利用し、アプリがリクエスト本文を開いても最後まで読まない経路がある場合。PHP-FPMでリモートコード実行の可能性。LSAPIでは接続上の後続処理に影響。 |
| CVE-2026-129496 | Critical 9.2 | 8.2–8.5 | 起動時にPHPのエラーをファイルに記録し、新しいワーカーで初期診断が発生する構成で、クラッシュやリモートコード実行の可能性。 |
| CVE-2026-126714 | Critical 9.2 | 8.2–8.5 | ファイル型セッション保存で、書き込みの中断と書き込み内容への外部からの影響が重なり、アプリに危険なデシリアライズ経路がある場合。 |
| CVE-2026-115560 | Critical 9.2 | 8.2–8.5 | セッションのアップロード進捗機能を使い、共有のセッションデータを異なる形式で読み書きし、アプリに危険なデシリアライズ経路がある場合。 |
| CVE-2026-129481 | Critical 9.2 | 8.3–8.5 | セッション終了処理が中断され、同じワーカーが再利用される場合。公式アドバイザリはOPcache無効の構成でメモリ破損を確認し、この経路でのコード実行は未実証。 |
| CVE-2026-129474 | Critical 9.2 | 8.5 | 到達可能なマジックメソッドがあり、引数を含む致命的エラーのバックトレースを収集するアプリ構成。 |
| CVE-2026-129182 | Critical 9.2 | 8.5 | 致命的エラーのバックトレースが有効で、終了処理後半と同じワーカーの次のリクエストで診断が発生する場合。10月のCVE-2026-109619の修正後に見つかった別CVE。この経路でのコード実行は未実証。 |
| CVE-2026-127960 | High 8.7 | 8.2–8.5 | PHPのHTTP(S)ストリームで外部の応答を取得するアプリで、接続先からの応答によりCPU使用率が上がり、サービスが低下する可能性。 |
| CVE-2026-129291 | High 8.8 | 8.2–8.5 | PHP-FPMでepollとワーカー出力の捕捉を使用し、ワーカー内で既にコードを実行できる場合。FPMマスターの権限へ昇格する可能性。 |
| CVE-2026-128064 | High 8.2 | 8.2–8.5 | PHPのストリームで大文字を含むHTTPS/FTPSのURLを処理する場合。通信を観測できる第三者に認証情報などが平文で見える可能性。 |
| CVE-2026-128090 | High 7.7 | 8.2–8.5 | OpenSSL署名付きPharを読み込むアプリで、信頼された公開鍵は維持される一方、アーカイブが第三者によって変更可能な場合。 |
| CVE-2026-129538 | Moderate 6.9 | 8.2–8.5 | PHP-CGIに不整合なスクリプト・パス情報が渡る構成。プロセス停止、情報露出、メモリ破損の可能性。 |
| CVE-2026-129501 | Moderate 6.3 | 8.4–8.5 | 新しいDOM APIで外部のXML/HTMLを読み込み、XMLとして再出力するアプリで、プロセス停止の可能性。 |
| CVE-2026-15353 | Moderate 6.3 | 8.2–8.5 | 外部のSOAPリクエスト・応答の配列を処理し、デコード結果を外部に返すアプリで、限定的な情報露出の可能性。 |
| CVE-2026-129506 | Moderate 6.3 | 8.2–8.5 | SOAP拡張を使い、信頼できないSOAP XML、WSDL、スキーマを処理するアプリで、プロセス停止の可能性。 |
| CVE-2026-129438 | Moderate 6.3 | 8.5 | RFC 3986 URI機能で極端に長い外部入力を処理・文字列化できる構成で、誤った出力やメモリ枯渇の可能性。 |
| CVE-2026-129292 | Moderate 5.3 | 8.2–8.5 | 有効にしたPHP-FPMの詳細ステータスをHTMLで閲覧し、影響を受けるプールに外部からのリクエスト情報が入る場合。 |
表は11月19日に修正版が出たPHP 8.2~8.5が対象です。系列内の正確な影響範囲と暫定対策は各アドバイザリを確認してください。既存の系列を使い続ける場合は、上の修正版または提供元が対応を明示した修正済みパッケージを適用してください。
PHP 8.5.13のChangeLogには、URIのクエリ生成に使うライブラリの整数オーバーフロー(CVE-2026-48841)を修正したuriparser 1.0.3への更新も記載されています。PHPプロジェクトによるこの依存ライブラリの問題の個別CVSS評価は確認できませんでした。
実環境での悪用について、IPAの11月19日付の事前注意喚起では掲載時点で確認していないとしています。11月20日0時台(日本時間)の再確認でも、今回のCVEについて確認したPHPとIPAの公開資料に実際の攻撃・被害の報告は見当たりませんでした。個別アドバイザリにある検証環境での再現は、実環境での悪用確認と区別してください。
公式一次情報:PHP 2026年リリース一覧/PHP 8 ChangeLog/サポート対象系列。
更新履歴:2026年11月19日深夜(日本時間)— 修正版の正式公開を確認し、バージョン一覧、利用者別対処、主要CVE、タイトルと冒頭の情報を更新。ホスティング5社の表は11月19日の予告時点の情報として保持。WebARENA等の停止・パッチ適用完了は本更新で確認できていないため断定していません。
PHP重大脆弱性の修正版が公開|対象バージョンは8.2.36~8.5.13
| 項目 | PHP公式発表で確認できた内容 |
|---|---|
| 発表日 | 2026年11月18日 |
| 事前に予告された公開日時(現在は公開済み) | 2026年11月19日14:00~14:30 UTC(日本時間23:00~23:30) |
| 影響する範囲 | サポート中のすべてのPHP系列 |
| 最高深刻度 | CRITICAL |
| CRITICALに分類される問題の成立条件 | 標準外の設定、または一般的ではない構成が必要 |
| 修正版番号・CVE番号・技術的詳細 | 公式ChangeLogに掲載済み。各CVEの詳細は個別アドバイザリを参照 |
| 悪用・国内被害 | 今回予告された新しい問題について、公式発表では確認できない |
更新はPHPの通常の約4週間ごとのリリースサイクルに含まれます。「CRITICALだからすべてのサイトが初期設定のまま直ちに侵害される」という意味ではありません。一方で、影響の有無は、上の一覧と個別アドバイザリを利用中のPHP系列・構成と照合して判断してください。
自分のWordPressサイトは対象?PHPバージョンの確認方法
今回の更新対象はWordPressだけではなく、PHPを使う各種Webアプリケーションやサーバーです。WordPressの場合は、追加プラグインを入れずにバージョンを確認できます。
- WordPressの管理画面にログインする。
- 左メニューの「ツール」→「サイトヘルス」を開く。
- 「情報」タブを選択し、「サーバー」を開く。
- 「PHPバージョン」に表示されている系列と細かい番号を控える。
- 契約しているレンタルサーバーの告知ページと照合し、利用者側の変更が必要か確認する。
サイトヘルスに警告が表示されていなくても、11月19日公開の修正が適用済みとは判定できません。修正版番号はPHP 8.2.36/8.3.37/8.4.28/8.5.13です。管理画面でPHPを直接切り替えられるかどうかも、サーバー会社によって異なります。
どのPHPバージョンに影響する?8.2~8.5のサポート状況
修正版公開前のPHP 8.2~8.5のサポート期限は次の通りです。11月19日には別途PHP 8.6.0も公開されました。上記の修正版一覧と区別してください。
| PHP系列 | 公式サポートの区分 | セキュリティサポート期限 |
|---|---|---|
| 8.2 | セキュリティ修正のみ | 2026年12月31日 |
| 8.3 | セキュリティ修正のみ | 2027年12月31日 |
| 8.4 | 通常サポート | 2028年12月31日 |
| 8.5 | 通常サポート | 2029年12月31日 |
PHP 8.1以前はPHP本家のサポート対象外です。Linuxディストリビューションやホスティング事業者が独自に修正をバックポートすることはありますが、古い番号だから未修正、あるいは以前に特定のCVEを修正したから今回も修正済み、と決めつけないでください。契約先の案内が判断材料です。
修正版公開後に何をすればよい?対応手順
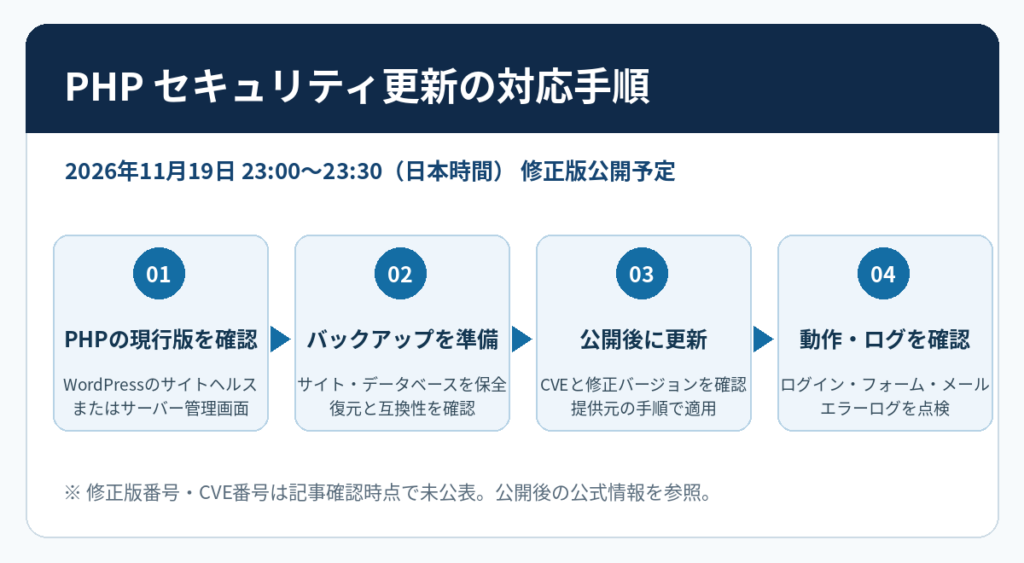
| 順番 | 対応内容 | 確認するポイント |
|---|---|---|
| ① 公開前 | 現在のPHP系列、実行方式、対象サーバーを洗い出す | WordPress管理画面、レンタルサーバー管理画面、VPSやコンテナ |
| ② 公開前 | バックアップと復元手順を確認 | サイトファイル・データベース、設定、テスト環境 |
| ③ 修正版公開後 | PHP公式・OS提供元・レンタルサーバーの告知を読む | 新しい修正版番号、CVE、設定条件、更新方法 |
| ④ 更新作業 | 互換性を確認したうえで修正を適用 | CMS・プラグイン・業務アプリとPHPの互換性 |
| ⑤ 適用後 | PHP実行環境とサイト動作・ログを確認 | ログイン、フォーム、購入、メール送信、PHP/HTTPエラー |
レンタルサーバーでは事業者が自動的に修正するケースと、利用者がPHP設定を切り替えるケースがあります。WordPress本体やプラグインだけを更新しても、PHP本体の脆弱性対策が済んだとは限りません。
大手レンタルサーバーのPHP脆弱性対応一覧【2026年11月19日】
各社の公式案内を確認し、WebARENAについては11月20日7:41までの再開状況とPHP 7.4公式FAQを反映しました。他社の情報は11月19日夜から20日0時台(日本時間)に確認した内容です。以下に事前の対応方針と、修正版公開後の続報を示します。「停止する可能性」は実際の停止を意味せず、今回の修正パッチの適用完了を示すものでもありません。利用サービスの種類(共用レンタルサーバー/VPSなど)によって、利用者が行う作業は異なります。
| ホスティングサービス | 公式発表に基づく対応・注意点 | 公式案内 |
|---|---|---|
| WebARENA SuiteX/SuiteS | 11月20日0:42以降にWebサイト等を一時停止。旧SuiteX・SuiteSは4:00、新SuiteXは7:41にWebページを再開。同社のFAQでは、PHP開発元から提供された修正済みソースコードをPHP 7.4へ適用し、今回の脆弱性に対応したPHP 7.4を提供すると説明。契約管理画面の再開時期は未定。 | WebARENA公式(11/20更新・FAQ) |
| エックスサーバー | 現時点で利用者側の作業は不要。管理画面などは一時停止の可能性がある一方、利用者のサーバーは現時点で停止予定なし。緊急性が高ければ停止する可能性。自己管理のVPSは利用者側でPHP更新を検討。 | エックスサーバー公式 |
| さくらのレンタルサーバ/マネージドサーバ | 修正版公開後に影響を確認し、順次対応。修正版適用までWebサイトの表示やコントロールパネルなどを一時停止・制限する可能性。 | さくら公式 |
| ロリポップ! | 現時点で利用者に必要な作業はなし。状況によってサービスサイト・ユーザー専用ページや顧客サイトの表示を一時停止・制限する可能性。古いPHP系列は対応に時間を要する場合があると案内。 | ロリポップ!公式 |
| ConoHa WING/VPS/for GAME | WINGは別の公式告知で、11月19日22:00(日本時間)開始の予防保守を案内。対象はファイルマネージャー、Webメール、phpMyAdminで、終了日時は別途案内。PHPの修正適用完了は確認できず。WINGはPHP対応の予告時点で利用者作業不要。自己導入・アプリケーションイメージ等でPHPを使うVPS/for GAME利用者は、修正版公開後に影響を確認して更新。更新後は必要に応じPHP-FPMなどを再起動。 | ConoHa公式/WINGメンテナンス告知 |
WebARENAの再開状況とPHP 7.4修正対応【11月20日更新】
WebARENAは11月20日0:42以降にWebサービスの一部を停止し、安全性の確認・対処後、同日4:00から7:41までに各環境のWebサービスを再開しました。PHP 7.4にはPHP開発元の修正済みソースコードを適用したと公式FAQで明言しています。サービス再開と、個別サイトの機能・ログの検証は別です。
| 対象 | 11月20日の公式再開状況 |
|---|---|
| SuiteX:2025年11月19日以降開通(PHP 8.3/7.4) | Webページは7:41に再開。主要管理画面・phpMyAdmin・Webメールも7:41に再開。契約管理画面は未定。 |
| SuiteX:2025年11月18日以前開通(PHP 7.4) | Webページ・主要管理画面・phpMyAdminは4:00に再開。MySQL5マネージャーは1:09に再開。契約管理画面は未定。 |
| SuiteS:2025年11月18日以前開通(PHP 7.4) | Webページ・サイトマネージャー・phpMyAdminは4:00に再開。契約管理画面は未定。 |
| PHP 7.4の今回の脆弱性 | 修正済みソースコードを適用し、今回の脆弱性に対応したPHP 7.4を提供中とWebARENAが公式回答。 |
| FTPによるファイル転送 | 停止中も利用可能と公式案内。 |
利用者への注意:PHP 7.4はPHP本家のサポート対象外ですが、WebARENAは今回の脆弱性について修正済みソースコードの適用を公表しました。これはPHP 7.4が一般的なサポート対象に戻ったことを意味しません。また、Webページが見えることだけをもって、各サイトのPHP機能やアプリケーションの安全確認まで完了したとは判断しないでください。
停止期間の料金減免や補償について、WebARENAは詳細を後日案内するとしています。一方、同社は今回の緊急措置を利用規約上の損害賠償要件に該当しないとの立場を示しています。出典:WebARENA公式「11月19日公開のPHPの脆弱性への対応について」(11月20日更新)。確認:2026年11月20日10時台(日本時間)。
利用者が確認すること:①契約中のサーバー会社とプランを特定する、②各社の公式告知とメンテナンス情報を確認する、③PHPの更新を事業者が行うのか自分で行うのかを確認する、④必要な場合にバックアップと復旧手順を準備する。なお、共用サーバーの停止可能性をもって「全社のサービスが停止する」とは判断できません。各社の対応内容は修正版公開後に変わる可能性があります。
各社の初期対応方針は11月20日0時台(日本時間)に確認。WebARENAのみ同日10時台に続報へ更新し、7:41までの復旧状況とPHP 7.4への修正済みソースコード適用を反映しました。他社の対応は掲載時点の公式発表に基づいており、最新状況とは異なる可能性があります。
更新:2026年11月20日10時台。WebARENAのPHP 7.4対策を「不明」から「修正済みソースコードを適用したと公式に表明」に訂正し、SuiteX・SuiteSの実際のWebサービス再開時刻を反映しました。契約管理画面は引き続き再開未定です。
VPS・自社サーバー管理者が確認したい技術的なポイント
- Webリクエストを処理するPHPの実行方式を確認する(PHP-FPM、Apache mod_php、CGIなど)。
php -vで表示されるCLI版と、Webサーバーが使うPHPの系列が同じとは限らない。FPMプール、コンテナイメージ、複数バージョン併存を点検する。- パッケージ提供元が脆弱性修正をバックポートしていないか、アドバイザリと更新履歴を照合する。
- 更新後はPHPワーカー/コンテナなど、変更した実行環境が実際に置き換わったことを確認する。
- アクセスログ・PHPエラーログ・WAF/EDRの記録を保全し、不審な挙動の有無を調査する。更新そのものは、過去の侵害を取り消さない。
今回の各CVEについて公式ChangeLogに修正内容が公開されました。個別の成立条件は該当アドバイザリを確認してください。上記はPHPのセキュリティ更新に共通する管理手順であり、今回の攻撃手口が判明したとするものではありません。実機での適用試験を行った結果ではありません。
10月のPHP2Shellと同じ問題?
10月の問題とは別のCVEが11月19日のChangeLogに掲載されています。10月21日には、別途CVE-2026-109618とCVE-2026-109619の修正版(8.2.35、8.3.36、8.4.27、8.5.12)が公開され、両脆弱性は「PHP2Shell」と呼ばれています。これらの番号は10月の修正版であり、11月19日公開分の修正版を示すものではありません。
10月分の悪用確認やCISAのKEV登録は、今回の新しい問題で攻撃が確認された証拠にはなりません。PHP2Shellの詳細やWordPressでの確認方法は、既存のPHP2Shellの対策記事とPHP脆弱性の基礎解説をご覧ください。11月分の英語版ガイドもあります。
コドモンは11月19日に停止した?本体は通常利用可能、ストアは一時停止
【2026年11月20日朝更新】コドモン公式Xは、11月19日深夜の緊急メンテナンスの可能性について、公表されたPHPの脆弱性情報を確認した結果、コドモンへの影響は確認されず、サービスを停止することなく対応を完了したと発表しました。現在、コドモンは通常どおり利用できると案内しています。保護者アプリや施設向けのコドモン本体について、今回の予告を理由に停止を待つ必要はありません。
一方、「コドモンストア」は別です。同ストアの公式案内では、外部連携システムの事前確認のため、11月19日19時ごろから予防的にサービスを一時停止したと説明しています。同案内に記載された再開時刻は未定で、11月20日朝時点で再開したかどうかは確認できていません。コドモン本体が通常利用可能であることと、関連サービスすべてが停止しなかったことは同じではありません。
| 対象サービス | 11月19日深夜の対応・利用状況 |
|---|---|
| コドモン本体(施設向け・保護者アプリ) | 影響は確認されず、停止せずに対応完了。通常どおり利用可能と公式Xが案内。 |
| コドモンストア | 11月19日19時ごろから予防的に一時停止。再開状況は11月20日朝時点で未確認。 |
出典:コドモン公式X(11月19日深夜の緊急メンテナンスに関する報告)、コドモンストア公式:サービス一時停止のお知らせ。確認日:2026年11月20日朝(日本時間)。コドモンの「影響なし」は同社による今回の対応判断であり、PHPを使う他のサービスがすべて安全であることを意味しません。
なお、2026年10月21日のPHP2Shellでは、コドモン本体が予防的に一時停止し、10月22日から順次再開、10月23日に全機能再開を案内しました。11月19日に公開されたPHPのセキュリティ更新とは別の事案です。前回の対応は当サイトの10月のコドモン停止・復旧記事と、コドモン開発チームの振り返りをご覧ください。
レンタルサーバー会社へ問い合わせる場合
管理者自身でPHPの更新可否を判断できない場合は、以下の項目を保守会社やホスティング会社へ伝えると確認しやすくなります。
- 契約サービス・プラン名とPHPバージョン
- 2026年11月19日にPHP公式が公開したセキュリティリリースへの対応状況
- 事業者側で自動適用するか、利用者がバージョンを切り替える必要があるか
- バックポートを行う場合、どの脆弱性が修正されたと確認できるか
- 互換性のある系列への変更方法と、問題が起きたときの復元手順
よくある質問
Q. 今回のPHP更新はどのバージョンにすれば完了しますか?
A. PHP公式の修正版は8.2.36/8.3.37/8.4.28/8.5.13です。OSやレンタルサーバーのバックポートもあるため、提供元の適用状況を確認してください。
Q. 自分のサイトが攻撃されたということですか?
A. いいえ。セキュリティ更新の予告だけで、あなたのサイトが攻撃・侵害されたとは分かりません。ログに異常があれば別途調査が必要です。
Q. WordPress利用者もPHPの更新が必要ですか?
A. PHPはWordPressを動かすサーバー側の仕組みです。サイト運営者は修正の適用状況を確認してください。管理型レンタルサーバーでは事業者が更新を行う場合があります。
Q. CRITICALの問題は初期設定のPHPでも危険ですか?
A. 公式は、今回CRITICALに分類される問題について「標準外の設定または一般的ではない構成」が必要と説明しています。対象となる構成や設定はCVEごとに異なります。上の「公開されたCVEの深刻度と影響条件」で確認してください。
まとめ:修正版公開後に確認すべきこと
11月19日に修正版が正式公開され、修正版番号と複数のCVEが公式ChangeLogに掲載されました。自分のPHP系列と実際の利用環境を確認し、契約先やOS提供元の修正適用状況を照合してください。
サイト運営者はPHPバージョンを確認し、バックアップ・互換性確認を済ませてから、契約サーバーやOS提供元の案内に従って修正を適用し、機能とログを点検してください。
一次情報・参考リンクと更新履歴
- PHP公式:Upcoming Critical PHP Security Release(2026年11月18日)
- PHP公式:Supported Versions(確認日:11月19日)
- WordPress公式:Site Health Screen
- WordPress公式:PHPの更新ガイド
- IPA:10月のPHP2Shellに関する注意喚起(今回とは別件)
初版:2026年11月19日午前。更新:同日23時50分(日本時間)、正式公開された修正版・CVEと利用者別対処を反映。
2026年11月20日0時台(日本時間)。各CVEの公式評価と影響条件、ConoHa WINGの保守案内を反映し、WebARENAを含む5社の公式発表を再確認。
2026年11月20日追記:IPAの同日付注意喚起を確認し、修正版の一覧、WordPressでのバージョン確認、サーバー種別ごとの適用確認とバックアップ・動作確認を冒頭に整理。