


日本生命病院の訪問看護を利用している方や、そのご家族に関わるお知らせです。大阪市西区の日本生命病院は2026年10月15日、ニッセイ訪問看護ステーションで職員がサポート詐欺の被害を受け、利用者など計253人分の個人情報が漏えいした可能性があると発表しました。
対象には氏名だけでなく、医療依存度や認知機能、介護度などの情報も含まれます。ただし、第三者が実際に閲覧・持ち出した事実は、10月15日の発表時点で確認されていません。不正利用や、本件によるとみられる被害も未確認です。
当該パソコンは電子カルテ等の医療情報システムには接続されておらず、診療等の病院業務への影響はないと説明しています。この記事では、対象となる情報と確認先、発生の経緯を整理します。
出典:日本生命病院の公式発表(2026年10月15日)。以下、同発表を2026年10月16日に確認した内容です。
利用者・家族が先に確認したいこと
| 気になること | 公表されている内容 |
|---|---|
| 誰が対象? | 訪問看護利用者194人のほか、連携機関職員・法人役員・関係職員を含め計253人分。病院の全患者が対象という発表ではありません。 |
| 情報は流出した? | 漏えいの可能性について調査中。閲覧・持ち出しの事実は未確認です。 |
| 診療に影響は? | 当該PCは電子カルテ等の医療情報システムに未接続。病院業務への影響はないとしています。 |
| 対象かどうか確認したい | 病院が対象者へ順次、個別連絡しています。問い合わせ先は日本生命病院・総合企画部です。 |
日本生命病院は公益財団法人日本生命済生会が運営する病院です。ニッセイ訪問看護ステーションは、看護や介護が必要な方に、医師と連絡を取りながら看護師による訪問看護を提供しています。今回の発表はこの訪問看護ステーションの端末に関するものです。サービスの概要は病院公式サイトで確認できます。
253人分の内訳と、漏えいした可能性がある情報
対象は次の4区分です。253人全員について同じ情報項目が対象になっているわけではありません。
| 区分・人数 | 対象となる情報 |
|---|---|
| 訪問看護の利用者:194人 | 氏名、居住する区、災害時に備えて現在の状態をスコア化した情報(医療依存度、認知機能の状況、介護度、緊急時の搬送方法など)等 |
| 連携医療機関・介護関係機関の職員:14人 | 勤務先、氏名、FAX番号 |
| 日本生命済生会の役員(2018年当時):12人 | 氏名、役職、生年月日、住所、電話番号 |
| 訪問看護ステーション関係職員:33人 | 氏名、電話番号等 |
病院によると、マイナンバー、金融機関口座、クレジットカード情報は含まれていません。
利用者の情報には、災害時の支援や搬送に関わる身体・認知面の状態が含まれます。口座情報などが含まれないとしても、医療・介護に関する機微な情報が対象に入っている点は、確認しておきたいところです。
何が起きた? 偽の警告に従って端末を操作
発端は2026年9月19日です。職員がインターネット閲覧用パソコンに表示された偽の警告に従って操作しました。その後の確認で、パソコンと職員個人のスマートフォンを通じて、端末内の情報を第三者に閲覧された可能性を否定できない状況だと判明しました。
対象の端末は業務用パソコン1台と、職員個人のスマートフォン1台です。また病院は、本来は当該端末に保存すべきではない個人情報が、院内規定に反して保存されていたことも確認したとしています。
公表内容からは、使用されたソフト名、スマートフォンで行われた具体的な操作、金銭被害の有無・金額は分かりません。具体的にどのような操作を求められたかは公表されていません。
発生日と公表日を分けて確認
| 時期 | 確認できる経緯 |
|---|---|
| 2026年9月19日 | 職員がPCに表示された偽の警告に従って操作。 |
| その後(詳細な日付は非公表) | 第三者による閲覧の可能性や、院内規定に反する情報保存を確認。 |
| 2026年10月15日 | 病院が公表。外部専門会社と調査中で、個人情報保護委員会への報告と対象者への個別連絡を説明。 |
対象者への連絡と問い合わせ先
病院は、対象となる利用者や関係者へ順次、個別に連絡し、お詫びと説明を行っているとしています。
自分や家族が対象なのか心配な場合は、病院からの案内を確認し、不明点を公式窓口へ問い合わせる方法があります。連絡がまだ来ていないことだけで、対象外と判断しないようにしてください。
問い合わせ窓口:日本生命病院 総合企画部
電話:06-6443-4466
受付:平日9:00〜17:00
※今回の事案について公式発表に掲載されている窓口です。
なお、病院は本件に起因するとみられる被害を確認していません。以下は一般的な予防策として、不審な連絡があった場合の確認方法です。病院を名乗る電話やメッセージで支払いや端末操作を求められても、その場で応じず、公式サイトで確認した窓口へ自分から問い合わせてください。
サポート詐欺とは? 職場でも注意したい対処法
サポート詐欺は、ウイルス感染を装った警告画面などで不安をあおり、画面に表示した窓口への連絡を促す手口です。金銭を要求したり、遠隔操作用のソフトを導入させたりすることがあります。
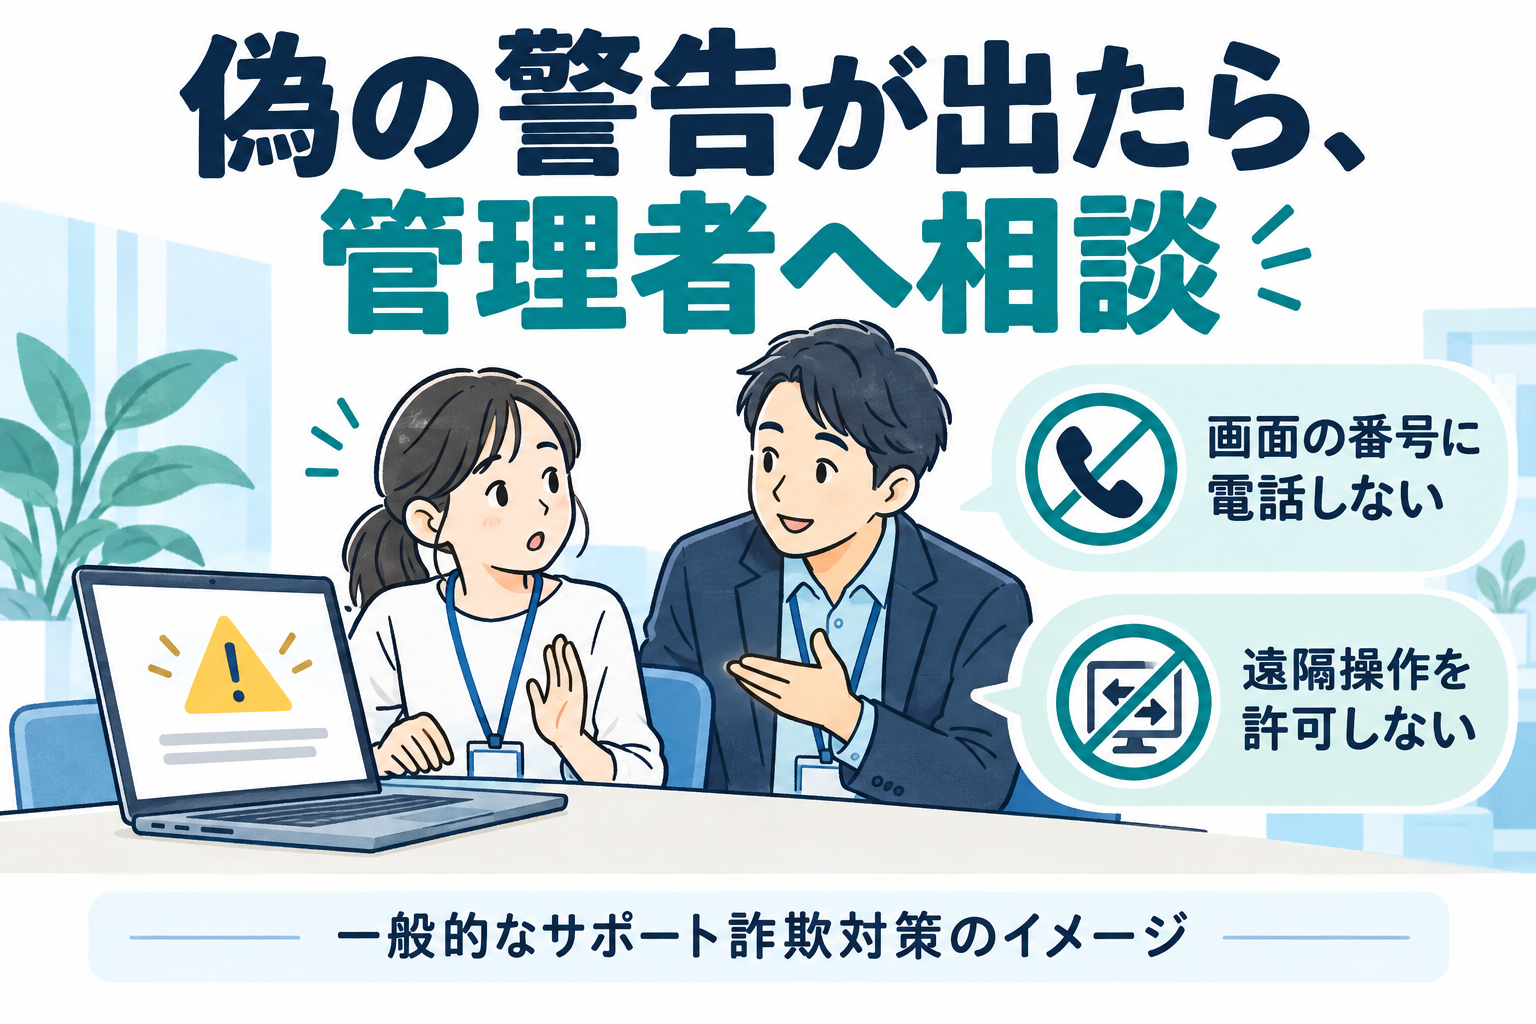
IPA(情報処理推進機構)は、職場のパソコンに警告が出たときは、画面の電話番号へ電話せず、システム管理者や上司に連絡するよう案内しています。許可なく遠隔操作の要求を承諾しないことも大切です。
偽警告が表示されただけの段階では、IPAは画面を閉じる対処を案内しています。全画面表示で閉じるボタンが見えない場合は、Escキーの長押しで全画面を解除し、ブラウザを閉じます。職場の端末では管理者への連絡を優先してください。
すでに相手の指示でソフトを入れたり、遠隔操作を許可したりした場合は、画面を閉じるだけで安全になったとは判断できません。行った操作を管理者へ伝え、その後の対応を相談してください。
出典:IPA「会社や組織のパソコンにセキュリティ警告が出たら、管理者に連絡!」、IPA「偽セキュリティ警告(サポート詐欺)対策特集ページ」
病院が公表した再発防止策
病院は、全職員へのサポート詐欺・サイバーセキュリティ教育、インターネット閲覧用端末を中心とした個人情報取り扱いルールの徹底、個人情報の取り扱いに関する点検体制の強化を進めるとしています。
今回の発表で押さえたいのは、電子カルテへの接続がない端末でも、端末内に保存された個人情報が漏えいリスクの対象になったことです。医療・福祉の職場では、警告が出た際の連絡先とあわせて、どの端末に何を保存してよいかも確認するきっかけになります。
よくある疑問
日本生命の保険契約者も対象ですか?
今回公表された対象は、訪問看護利用者、連携機関の職員、日本生命済生会の2018年当時の役員、訪問看護ステーション関係職員です。日本生命の保険契約者全般を対象とする発表ではありません。
日本生命病院に通院していれば、全員が対象ですか?
病院の全患者が対象とは発表されていません。訪問看護利用者は194人が対象とされていますが、利用期間などの詳細な対象条件は公式発表に記載されていません。個別の該当状況は病院へ確認してください。
情報が漏れたことは確定していますか?
10月15日の公式発表では、第三者による閲覧・外部への持ち出しの事実は確認されていません。可能性を否定できないため、外部専門会社の協力を得て調査している段階です。
対象かどうかや自分の情報の範囲が気になる場合は、日本生命病院からの個別案内と公式窓口を確認してください。調査の進展によって説明が変わる可能性があるため、最新情報は病院の公式発表でご確認ください。








