ぴろりん– Author –

-

ほっともっとの会員情報が流出|最大約700万件、対象確認とネット注文への影響
ほっともっとのメール配信委託先で最大約700万件の会員情報が流出。対象項目、ネット注文・アプリへの影響、不審メールへの対処、問い合わせ先を公式発表に基づき解説します。 -
My docomo情報漏えいは自分も対象?最大29.5万回線、口座番号・本人確認書類番号と確認方法
ドコモの不正アクセスで最大294,839回線の情報が流出。本人確認書類の番号、一部の銀行口座情報を含みます。対象者への通知、今すべきこと、My docomo復旧見込み、ahamoの停止状況を11月6日の公式第3報と会見をもとに解説。 -
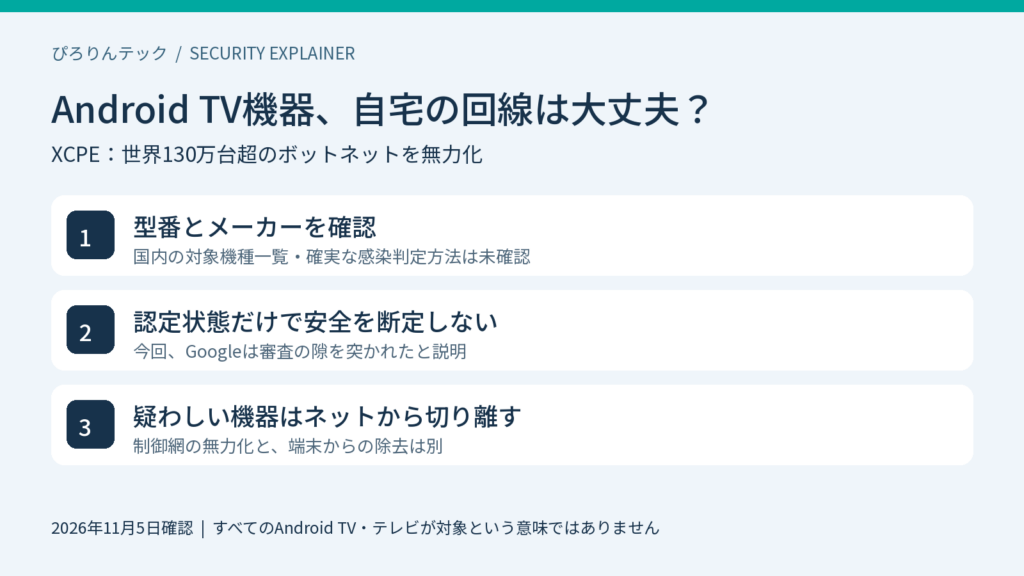
Android TV機器はXCPEの対象?130万台超のボットネットと自宅での確認方法
Android系TV機器130万台以上を悪用したXCPEをGoogleなどが無力化。国内の対象機種は?認定済みなら安全?型番・更新情報の確認、初期化の限界、家庭の回線が悪用される仕組みを解説します。 -
ApplyNowで約40万人の採用情報漏えい|分析ツールの脆弱性とDB権限をどう見直す?
ApplyNowの情報漏えいは396,920人。高知市の職員採用試験で録画面接を利用した受験者1,464件も対象と公表。対象年度・通知メールの確認方法・迷惑メール対策と分析ツールの脆弱性・DB権限対策を解説。 -
デニーズアプリで再ログインが必要?不正な認証情報の作成と個人情報への影響
デニーズアプリの再ログインが必要になる理由と対処法を解説。旧アプリ移行処理での認証情報の不正作成、漏えいの可能性がある情報、開発・運用担当者の点検項目を整理します。 -
e-Taxが復旧・利用再開|納税者情報の漏えいなし、申告・納付の確認方法
e-Taxは2026年11月5日に利用を再開。国税庁は必要な対応と安全性の確認を終え、納税者情報の漏えいはないと発表しました。停止前後の申告の受信通知、納付状況、復旧後も使えない場合の確認方法を解説します。 -
サイバートラストのSSL証明書を更新できない?発行遅延・再発行対象と代替手段
サイバートラストが11月2日に証明書発行の再開方針を変更。既存証明書の再発行対象、代替のセコム証明書、更新期限と中間CAの確認事項を整理します。 -
NTTの攻撃検知が前年比7倍|侵入件数との違いと、情シスが確認したいログ・委託先対策
NTTが10月の攻撃検知数は前年同月の7倍と説明。情報流出12件との違い、自社と委託先の点検、検知ログの読み方を企業担当者向けに解説します。 -
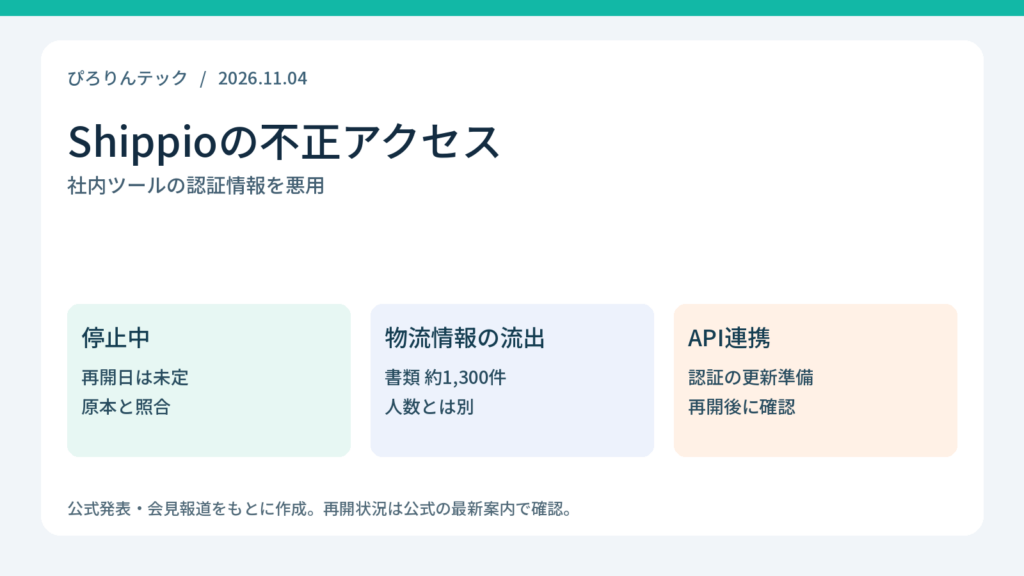
Shippioが使えない|社内ツールの認証情報を悪用、物流情報流出とAPI連携の対応
Shippio Platformは不正アクセスで停止中。約1,300件の書類が持ち出され、認証情報の悪用も判明しました。利用者の原本照合、API連携の再開準備、企業の認証情報管理を解説します。 -
Airbyteに悪用確認済みの脆弱性|unsafe code無効でもコード実行、2.2.0への更新時の注意
AirbyteのConnector Builder・Manifest Serverにコード実行の脆弱性。旧Helm構成の認証条件、暫定対策、更新前のバックアップを解説。 -
INFINITT PACS System Managerに2件の脆弱性|更新処理と特殊リンクの危険、医療機関の確認事項
医療画像システムINFINITT PACS System Managerの脆弱性を解説。対象版、修正版、2つの攻撃条件と診療への影響を抑える対応手順を整理。 -
Hinemosに管理者パスワードを変更される脆弱性|CVE-2026-109849の影響と対策
Hinemosの特定権限から管理者パスワードを変更されるおそれ。影響バージョン、有償版・OSS版の対策と運用担当者の点検手順を解説。