


Airbyteのセルフホスト環境に、Connector Builderなどのコンテナ内で任意のコマンドを実行される脆弱性が公表されています。修正版は2.2.0で、JVNは悪用を確認済みとしています。運用担当者は、バージョンと配備構成を優先して確認してください。
開発元はAirbyte Cloudの利用者には対応不要と案内しています。Self-Managed Enterpriseを利用中の場合は、自分で更新を進めずAirbyteの担当者へ相談してください。ほかのセルフホスト版も、利用形態や構成によって攻撃条件が変わります。特に、旧Helm chartで配備した1.xを「画面にログインが必要だから安全」と扱うのは危険です。[1][2]
Airbyte脆弱性の影響バージョン|2.2.0未満のセルフホスト環境を確認
| 項目 | 確認内容 |
|---|---|
| 日本語JVNの対象 | Airbyte 1.7.0~2.1.0 |
| 開発元Advisoryの対象 | Airbyte 2.2.0未満 |
| 修正版 | Airbyte 2.2.0 |
| JVNの評価 | CVSS v4.0:8.7/v3.0:8.8、悪用確認済み |
| 開発元の公表日 | 2026年10月17日 |
| JVNの公開日 | 2026年11月4日 |
JVNの日本語情報と開発元では、影響バージョンの書き方が異なります。開発元が2.2.0未満を対象としているため、1.7.0より古い環境を使っていても対象外とは判断せず、開発元の情報で確認してください。
2.2.0は本件の修正が入った版です。これから更新する際は、その版だけを固定の到達点とせず、現在のサポート対象版と移行手順を確認します。バージョン番号を控えるときは、製品本体と各コンテナのイメージタグを一緒に記録してください。
原因は不適切なクラス読み込み|unsafe code無効でも影響
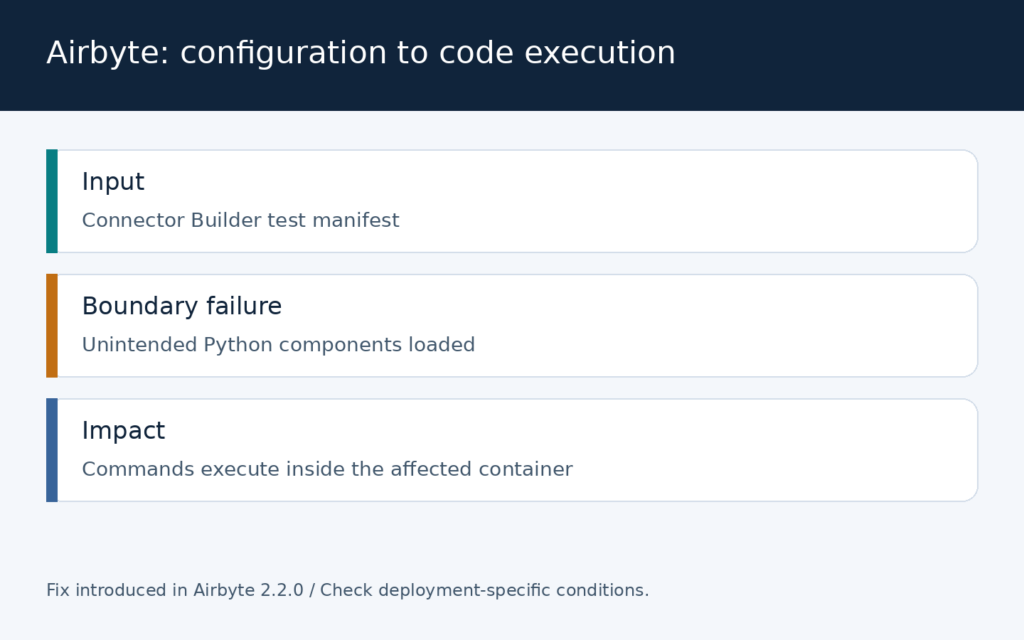
開発元によると、Connector Builderのテスト用manifestが参照するPythonクラスの制限が不十分でした。その結果、意図しないオブジェクトをコンテナ内で呼び出せる問題があり、危険なコードの利用を許す設定が無効でも悪用できました。[2]
一般に、manifestは処理方法を記述する設定ですが、その中で実行する部品を自由に指定できると、設定を読むだけの操作がコード実行につながる場合があります。読み込める部品を限定し、入力した人が実行権限まで得ないようにすることが重要です。
コンテナはホストと処理を分ける仕組みですが、内部から読める認証情報や到達できる接続先までは自動的に保護してくれません。今回も開発元は、対象コンテナから利用可能なデータや認証情報、内部サービスへの影響を挙げています。
認証が必要?Airbyte 2.xと旧Helm構成の1.xで異なる条件
開発元は、2.2.0より前の2.xでは、Workspace ReaderまたはOrganization Reader以上の権限を持つ認証済み利用者が対象コンテナ内でコマンドを実行できると説明しています。一方、旧Helm chartを使う1.xでは、Connector Builderが認証設定を引き継がず、そこへネットワーク接続できる相手が認証なしで悪用できる場合があります。[2]
管理画面の入口を保護していても、裏側のサービスへ別の経路で接続できれば、同じ認証が必ず適用されるとは限りません。公開用の入口だけでなく、サービスごとの到達経路も点検してください。
Airbyteの更新前に確認すること|データベースのバックアップが必要
開発元の2.2リリースノートは、更新時のデータベース移行が一方向であり、移行後に2.1.xのイメージへ戻せないことを警告しています。更新前にデータベースをバックアップし、復旧方法を確認してください。Self-Managed Enterpriseは更新を進めず、Airbyte担当者へ相談するよう案内されています。[3]
実務では、更新担当者、停止できる時間、必要なバックアップ、復旧を判断する条件を先に決めます。データ同期の途中で停止する影響や、再開後の重複・欠損をどう確認するかも、利用している接続ごとに整理してください。
更新が完了したら、管理画面を開くだけで確認を終えず、主要な接続先で小規模な同期を実施し、件数やエラーを確かめます。確認する項目は、利用している接続と業務に合わせて決めてください。
すぐ更新できないときの暫定対策と侵害確認
開発元は、Connector Builder/Manifest Serverへのネットワーク到達をAirbyteサーバーだけに制限し、Reader権限などの付与先を信頼できる利用者に絞る回避策を案内しています。これらは更新までの暫定措置です。1.xには修正を提供しないとしています。[2]
対処の記録には、対象サービスの公開範囲、接続を許可する相手、変更日時、確認者を残してください。接続制限の変更によって必要な同期を止めないよう、業務への影響も確認します。
悪用確認済みのため、対象版を更新しただけで過去の侵害がなかったと判断しないことも大切です。不審なテスト実行、予期しないプロセスや外向き通信、接続先での不審な操作を調べるため、取得できるログを保存してください。侵害が疑われる場合は、証拠を保全し、専門の対応窓口に相談します。
認証情報の再発行が必要かは、何がコンテナから読み出せたか、どの期間にどの操作が行われたかを踏まえて判断します。疑わしい環境から新しい認証情報を発行・保存しないよう、交換を行う経路も含めて対応計画を立ててください。
Airbyte脆弱性のFAQ|CVE番号・国内被害は?
開発元AdvisoryにはCVE番号の記載はありません。また、JVNの悪用確認という情報から、特定の国内企業の被害が確定したとは判断できません。
対応の優先順位は、悪用の有無、対象版、攻撃に必要な到達経路、保管しているデータや接続権限を合わせて決めます。CVSSの点数だけで、自社の緊急度を判断しないでください。
出典・公式情報
[3] Airbyte 2.2:リリースノートと移行上の注意
確認日:2026年11月4日(日本時間)。停止状況や調査結果は、各社の最新のお知らせもご確認ください。








