
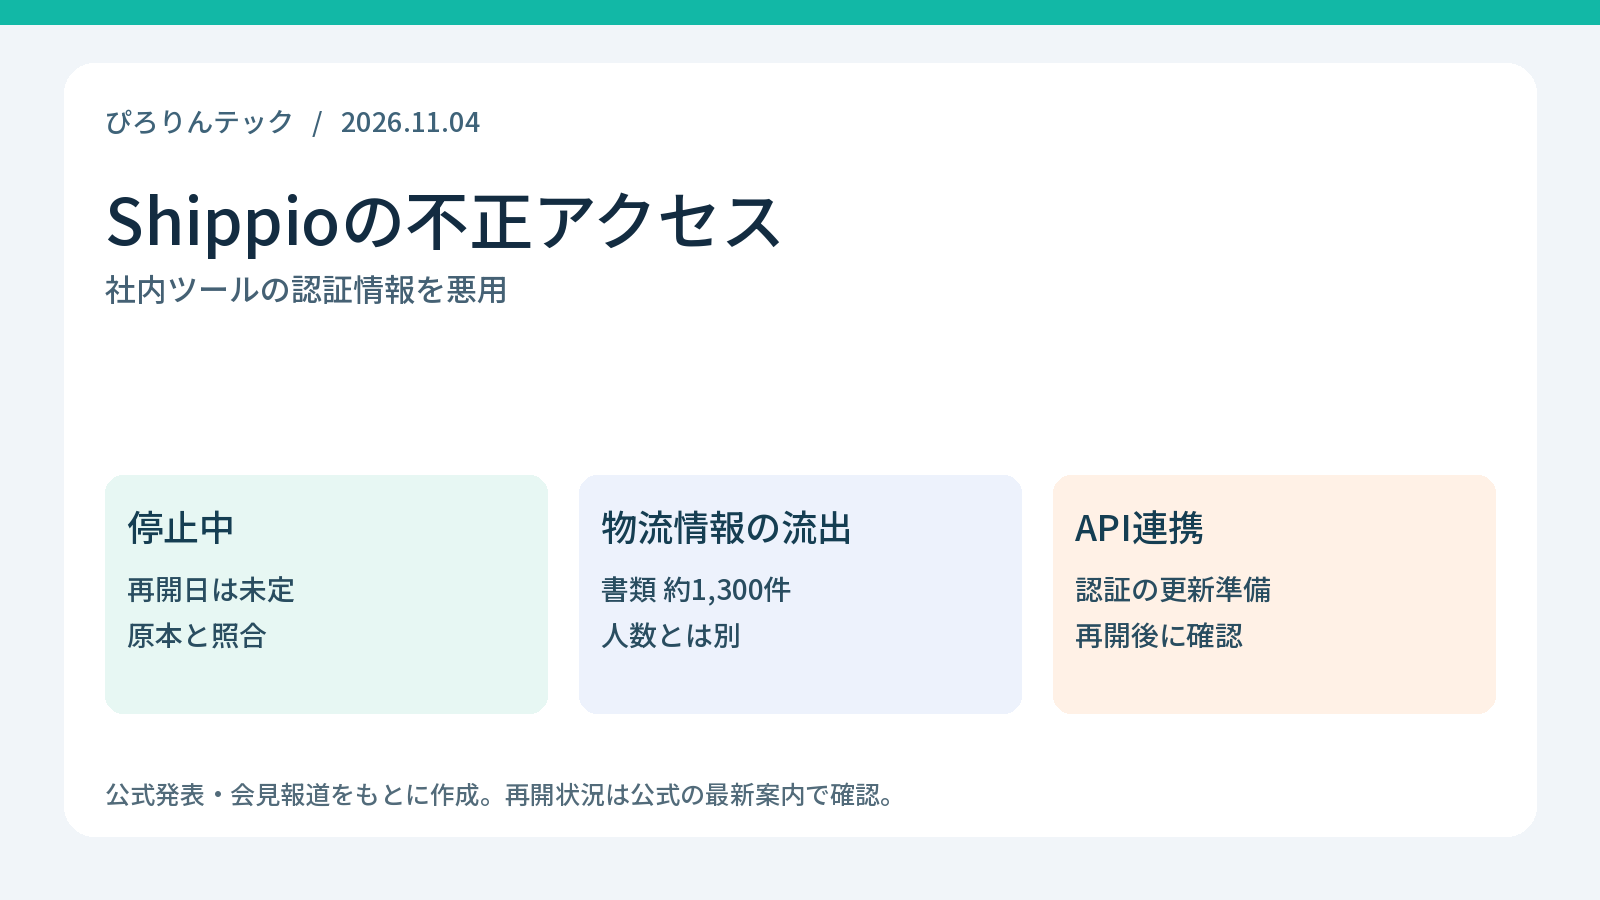


Shippio Platformが使えないのは、不正アクセスに伴うサービス停止のためです。Shippioは11月4日、輸送関連情報の漏えいとデータの一部損傷を公表しました。11月2日10時40分から停止しており、確認時点で再開日は未定です。[1]
利用企業は、停止前に取得したデータを原本と照合し、社内のAPI連携担当者にも案内を共有してください。再開後はログインとアクセストークンの再取得が必要です。APIキーの再発行も求められる可能性があります。
情報確認:2026年11月04日 19:29 JST。公式発表の調査内容は11月3日18時時点です。
まず何をする?利用企業とAPI担当者の確認事項
| 担当 | 今確認すること | 再開に備えること |
|---|---|---|
| 物流・貿易担当 | 手元の輸送書類と取得済みデータを照合 | 必要な案件の確認方法を社内で共有 |
| API連携担当 | 連携先、処理の停止状況、エラーを記録 | トークン再取得と必要なキー再発行に備える |
| 情報管理担当 | 個別通知、関係する社内部署・取引先を確認 | 自社で扱った情報の影響を整理 |
公式の案内では、停止前にダウンロードしたデータ、CSV、APIで取り込んだ情報も、業務で使う前に原本との照合が求められています。[1] 不正アクセス後の復旧では「画面が開くこと」と「中の情報を安心して使えること」を分けて確認する必要があります。
メールで急な支払先変更や書類差し替えを依頼された場合は、従来から把握している連絡先で確認します。これは輸送情報が第三者に知られた場合を想定した一般的な予防策で、今回そのような詐欺が確認されたという意味ではありません。
何が流出した?約1,300件は書類ファイルの数
公表された対象には輸送の内容・日程・関係者などのシップメント情報、書類のファイル名と種類、会社名・チーム名・電話番号・住所があります。書類ファイル約1,300件は実際にダウンロードされた数です。被害人数や契約企業数には置き換えられません。[1]
ユーザーの氏名・メールアドレスには漏えいのおそれがある一方、ユーザーのログインパスワードは外部の認証サービスで管理されており、今回取得されていないと説明されています。
「認証情報の悪用」と「利用者のパスワード流出」は別の話です。サービス側がシステムへアクセスするために扱う認証情報と、利用者がログイン時に使うパスワードを混同しないようにします。
原因は?社内業務ツールから顧客向けシステムへ侵入
今回、先に不正アクセスされたのは社内の業務ツールでした。そこに保存された認証情報が悪用され、Shippioのシステムへのアクセスにつながったと公表されています。社内ツールの名称や、最初に侵入された詳しい原因は未公表です。[1]
| 日付 | 確認された経緯 |
|---|---|
| 10月30日以降 | 社内業務ツールへの不正アクセス |
| 11月1日19時30分頃~2日17時頃 | Platformへの複数回の不正アクセス |
| 11月2日 | 不正アクセスを検知。10時40分からサービス停止 |
| 11月4日 | 調査状況と対応を公表 |
停止時刻と不正アクセスの対象期間は異なります。この発表から、メンテナンスモードへの移行だけで全ての経路が直ちに遮断されたとは判断できません。
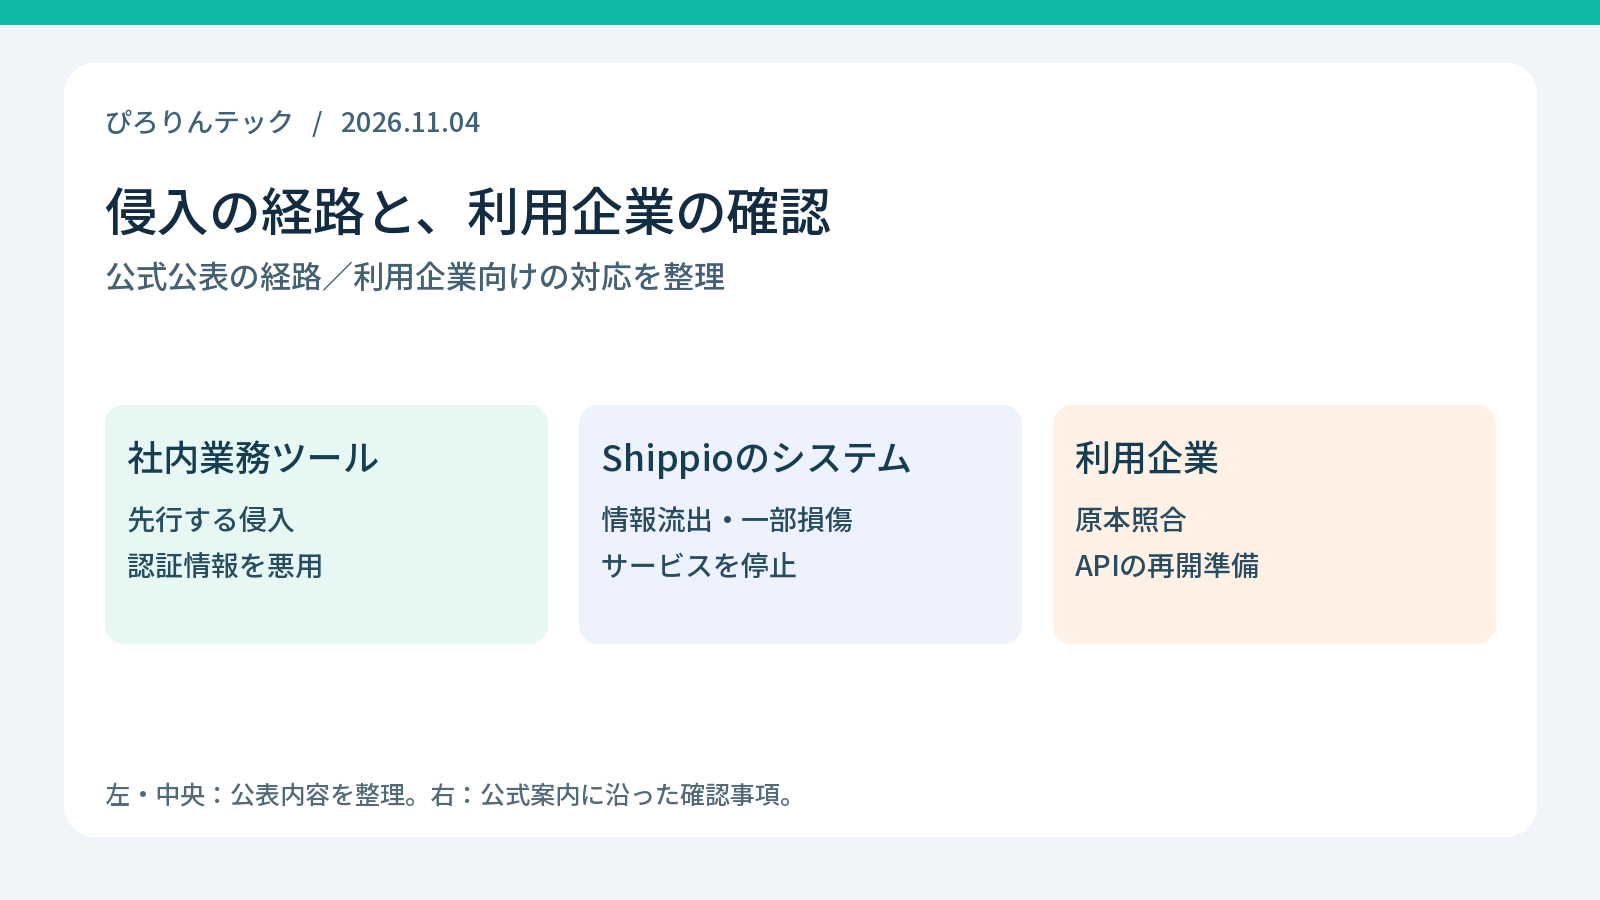
以下は、今回の事例を踏まえた一般的な運用上の提案です。Shippioの未公表の構成を説明するものではありません。
「社内ツールに置いた秘密」が別システムの入口になる
社内の文書、チャット、作業メモ、設定ファイルなどに、本番システムの認証情報が残ると、その保存先の権限が本番環境の安全性にも関わります。「この文書を誰が読めるか」だけでなく、「この情報で何ができるか」まで確認する必要があります。
情シス担当者は、まず本番システムにつながる認証情報の一覧を作ります。キーそのものを台帳へ転記せず、保存場所、利用システム、管理者、アクセス権限、有効期限、交換方法を記録してください。管理台帳を新たな漏えい元にしないためです。
保存先を変えるだけでは不十分です。不要な閲覧権限を外し、秘密情報を管理する仕組みの監査記録も確認します。過去のメモに残ったキーは、削除したつもりでも履歴や複製に残る場合があるため、必要に応じて失効・交換まで進めます。
APIキーは人のログインと別に管理する
APIは、システム同士がデータをやり取りする接続口です。人が画面からログインする経路を多要素認証で守っていても、アプリが使う別のキーが広い権限を持っていれば、別途対策が必要になります。
利用目的ごとにキーを分け、参照だけで足りる連携には更新や管理の権限を与えない設計を検討します。短い有効期限や接続元制限を利用できるかは、サービスの仕様で確認してください。全てのAPIで同じ機能を使えるわけではありません。
漏えいだけでなく、不正アカウントとデータの状態も調べる
今回、不正なアカウントやAPI認証情報の作成、一部設定データの書き込みも公表されています。一方、シップメントなどの業務データの内容が書き換えられたことは確認されていません。[1]
一般的な事故対応では、侵入に使われた元のパスワードを変えるだけでなく、攻撃中に新設されたアカウントやキー、権限変更、既存のログイン状態も調べます。元の入口を閉じても、別の接続手段が残っていれば再侵入につながるためです。
ここで区別したいのが「機密性」「完全性」「可用性」です。機密性は情報を見られないこと、完全性は情報が正しい状態で保たれること、可用性は必要なときに使えることです。情報流出、設定変更、停止は、それぞれ確認する内容が違います。
| 調べる範囲 | 自社で記録する内容の例 |
|---|---|
| アカウント・キー | 作成者、作成時刻、権限、最終利用、失効状況 |
| 設定変更 | 変更前後の値、変更者、業務への影響 |
| データ取得 | 対象データ、取得元、時刻、原本との照合結果 |
| 業務再開 | 再開条件、確認担当、未処理案件、重複処理の有無 |
IPAも外部サービスの棚卸し、見覚えのないアカウントの確認、API連携や権限、ログの見直しを挙げています。[2] 対策を一度のパスワード変更で終わらせないことが実務上のポイントです。
復旧後のAPI再接続で気を付けること
連携の再開時には、認証の更新と未処理データの再送を別々に確認します。ログインが成功しても、停止中に失敗した処理が自動で再実行されるとは限りません。
まず連携を管理する担当者を決め、公式の再開案内に従って認証情報を更新します。次に小さな範囲でデータ取得と更新結果を確認し、停止中の未処理分を洗い出します。再送によって同じ案件が二重登録されないかも点検してください。これは連携再開の一般的な手順案で、Shippio固有の操作手順は別途の公式案内で確認します。
よくある質問
パスワードを変更すればサービスを使える?
サービス停止中は、利用者側のパスワード変更で復旧するものではありません。再開の通知を確認してください。
不正なファイルを見つけたら開いて確認してよい?
再開後に心当たりのない添付書類があれば、開かずに公式窓口へ連絡します。公式は悪意あるファイルのアップロードも公表しています。[1]
情報が流出したなら二次被害も起きている?
公式発表では、漏えい情報の悪用は確認されていません。侵入に認証情報が悪用されたことと、漏えい後の二次被害は区別します。
利用企業は原本照合、管理者は認証情報と権限の点検を
利用企業は停止中の業務と復旧後の連携を整理し、公式案内に従って原本照合と認証の更新を進めます。システムを運営する側は、社内業務ツールが本番環境への入口になり得ることを踏まえ、認証情報の保管先と利用権限を点検してください。
関連:最近、情報漏えいが相次ぐ背景と対策/漏えい通知を受けたときの対応
出典・確認日時
[1] Shippio:11月4日公表、11月3日18時時点の調査
確認日時:2026年11月04日 19:29 JST。
更新履歴:2026年11月4日、新規原稿を作成。








