
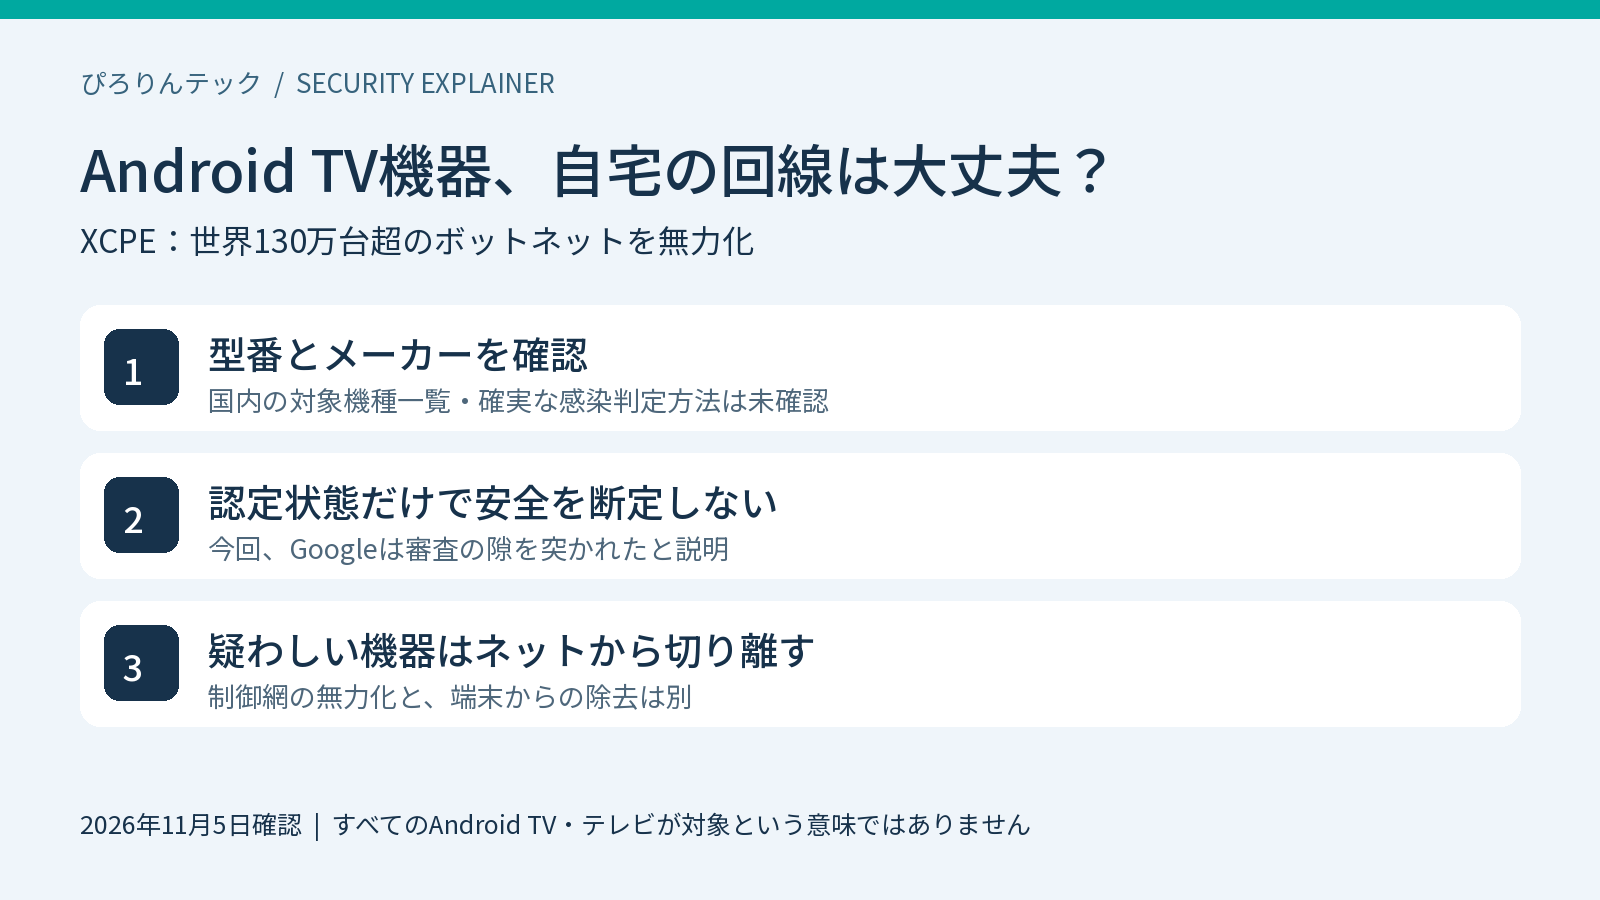


テレビにつなぐAndroid系の映像機器が、持ち主に知られず犯罪用のネットワークに組み込まれていました。Googleなどは、世界で130万台以上のセットトップボックスを悪用していた「XCPE(X.CPE)」の制御インフラを無力化したと公表しています。[1][2]
すべてのAndroid TVやテレビが感染したという発表ではありません。まず手元の機器の型番・メーカー・更新状況を確認してください。国内の対象機種一覧と、一般家庭で確実に感染を判定できる方法は、今回確認した資料では分かりません。
この記事では、2026年11月5日7:05 JSTまでに確認した公式情報をもとに、自宅の機器の確認方法と、家庭の回線が悪用される仕組みを整理します。紹介する確認手順は一般的な点検方法で、XCPEに感染した実機で検証した駆除手順ではありません。
XCPEで何が起きた?130万台は世界全体の数字
| 確認事項 | 分かっていること |
|---|---|
| 規模 | 世界のセットトップボックス130万台以上。日本国内の感染台数ではありません |
| 入口 | 販売前の機器のファームウェアに組み込まれたバックドア |
| 主な悪用 | 広告不正、家庭の回線を中継点にするプロキシ、追加マルウェア |
| 対応 | Google、警察庁、セキュリティ企業などが関連インフラを無力化 |
| 残る課題 | 制御網を止めても、販売済み端末の不正プログラムが消えるわけではありません |
共同発表は11月2日、Google英語版の表示日は11月3日、日本語版の表示日は11月4日です。国内では11月5日にも報道されています。11月5日に新たに発生した事故とは区別する必要があります。[1][2][3]
Googleは、Android機器の製造・設計を手がけるVideostrong Technologyが、利益を得るために意図的にバックドアを開発・配置・運用したと「高い確信」を持って評価しています。これはGoogleの調査評価です。[1]
自分のAndroid TV機器は対象?まず確認する4項目
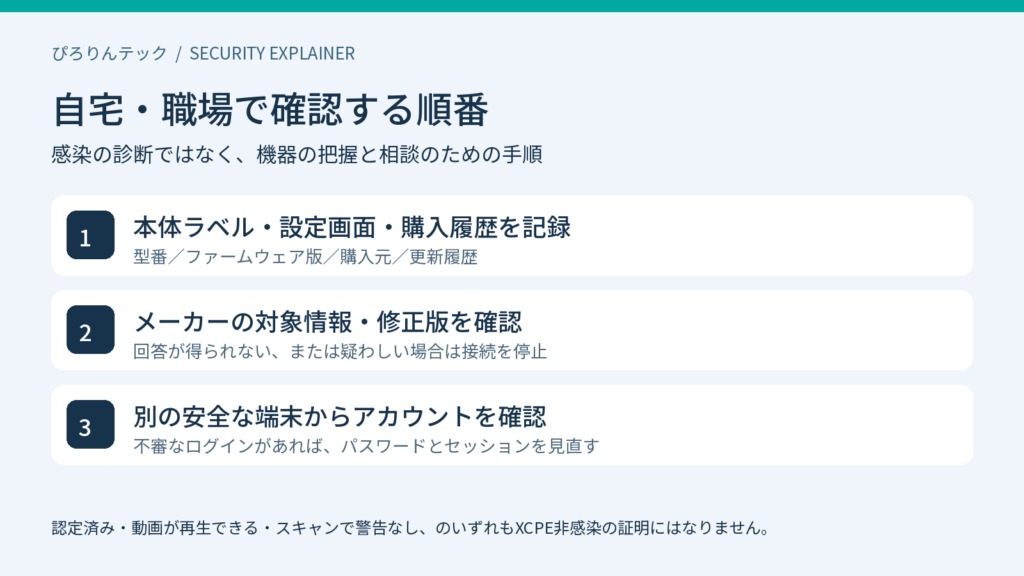
セットトップボックスとは、テレビなどにつないで映像サービスを利用する小型機器です。手元の端末について、次の情報をそろえるとメーカーへの問い合わせが具体的になります。
| 確認するもの | 確認場所と残す情報 |
|---|---|
| 型番・メーカー | 本体底面や背面、箱、購入履歴を確認。商品名だけでなく型番を控える |
| ソフトウェア情報 | 設定の「端末情報」「デバイス情報」などでOSとファームウェア版を記録 |
| 更新とサポート | 公式サポートページで更新日、修正版、サポート期間を確認 |
| ネットワーク接続 | 有線LANとWi-Fiのどちらを使用しているか、ルーターの端末一覧と照合 |
画面にAndroidと表示されること、Playストアのアイコンがあること、動画が普通に見られることだけでは、今回の感染有無は判断できません。メーカー名を確認できない場合は、購入先に製造元と更新窓口を問い合わせてください。
Googleの認定済みなら安全?認定と感染判定は別
Google Playヘルプでは、Playストアのプロフィールアイコンから「設定」→「デバイス情報」と進み、Playプロテクト認定状態を確認する方法を案内しています。TV機器では画面構成が異なる場合があるため、同じ項目が見つからなければメーカーの説明を確認してください。[4]
Playプロテクト認定はAndroid互換性テストなどに関する認定で、有害アプリを調べるGoogle Playプロテクトとは別の仕組みです。認定がない場合はサポートや更新にも注意が必要ですが、非認定という表示だけでXCPE感染が確定するわけではありません。[4]
反対に、今回Googleは、メーカーが審査の隙を突き、初回起動後に悪意あるコードを読み込んでいたと説明しています。認定済みという表示だけでXCPEの対象外とは判断できません。[1]
家庭の回線が犯罪に使われる「レジデンシャルプロキシ」とは
プロキシは通信の中継役です。一般家庭の回線を出口として使う仕組みを、レジデンシャルプロキシと呼びます。問題は、持ち主の同意なく機器と回線が中継に利用されることです。警察庁も、家庭用IoT機器が踏み台となる悪用への対策を進めています。[5]
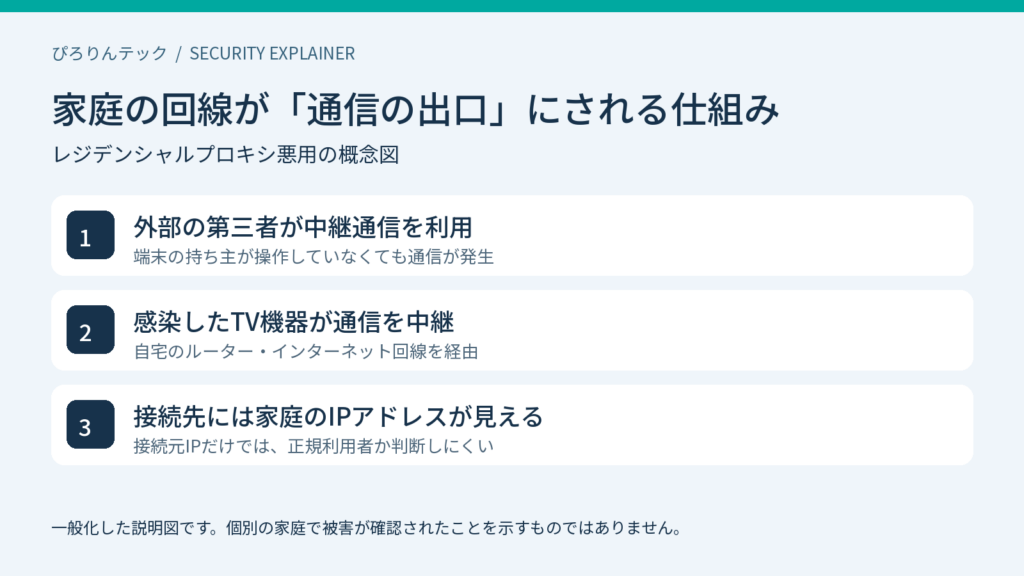
接続先のサービスには、家庭のIPアドレスから通信が来たように見えます。しかし、その家の人が操作しているとは限りません。サービス運営側では、「国内の家庭向け回線だから安全」と判断することが弱点になります。
一方、家庭内では、見慣れない通信や通信量の増加に気づく場合があります。ただし、動画視聴や自動更新でも通信量は増えるため、遅さや通信量だけで感染を決めつけることはできません。
なぜアプリ削除や初期化だけでは安心できないのか
ファームウェアは、端末の基本動作を支えるソフトウェアです。今回のXCPEはこの領域に組み込まれ、システム権限で動く構造でした。Googleは、一部のインストール領域から削除しても、再起動時に端末内の別領域から再インストールされる仕組みを報告しています。[1]
この構造から、通常のアプリ削除や工場出荷状態への初期化を、確実な駆除方法として案内することはできません。初期化してもメーカーが用意した基本ソフトウェアまで安全なものに置き換わるとは限らないためです。
TrendAIも、制御インフラの停止後に端末側の不正プログラムが残ることや、利用者自身による除去の難しさを説明しています。無力化のニュースだけで、安全に戻ったと判断しないでください。[3]
疑わしい機器があるときはどうする?
1.ネットワークから切り離して型番を控える
メーカーの対象情報に該当する場合や、管理者が不審通信を確認した場合は、有線LANとWi-Fiの両方の接続を止めます。家庭用の映像機器なら電源を切る方法もあります。職場の業務用機器は、業務への影響を確認して管理者が対応してください。
相談前に本体ラベル、購入履歴、更新画面の情報を控えておくと役立ちます。感染が疑われるからといって、出所不明の「XCPE駆除アプリ」やファームウェアを入れることは避けてください。
2.メーカーに修正版と再接続の条件を確認する
問い合わせでは「この型番・ファームウェアはXCPEの影響を受けるか」「除去できる公式更新があるか」「どのバージョンで安全に再接続できるか」を確認します。回答や修正版を得られない場合は、使用を止めたまま代替機への交換を検討してください。
3.利用していたアカウントを別の端末から点検する
疑わしい機器にGoogleなどのアカウントを登録していた場合は、別の信頼できる端末から最近のログインと接続端末を確認します。不審な利用があればパスワードの変更やセッションの解除を行い、多要素認証も設定してください。これは予防的な対応で、全利用者の認証情報が流出したという意味ではありません。
職場のIT管理者が確認したいこと
会議室や受付のAndroid系端末も、PCとは別の管理台帳で見落とされていないか確認します。以下は、今回の構造を踏まえた一般的な運用提案です。
| 確認項目 | 具体的な対応 |
|---|---|
| 資産台帳 | 型番・製造元・更新責任者・設置先・IP/MACアドレスを整理 |
| ネットワーク分離 | 映像端末から業務PCやNASへ接続できないよう、VLANやアクセス制御を確認 |
| ログの調査 | 公式分析のIoCとDNS・通信ログを照合。端末、時刻、宛先、通信量を関連付ける |
| 隔離と復帰 | 疑わしい端末を隔離し、メーカー回答・修正版・ログ確認を復帰条件にする |
ゲストWi-Fiに移すだけで済ませず、業務ネットワークへの通信が実際に遮断される設定か確認します。ただし、分離してもインターネットへの不正中継は止まらないため、感染端末の隔離・交換が必要です。
公式IoCとの一致は調査の手掛かりです。共有基盤の通信や観測期間も確認してください。一致が見つからなくても、過去のログが残っていない、観測できない通信があるなどの理由で感染を否定できません。
よくある疑問
日本で130万台が感染したのですか?
いいえ。130万台以上は世界全体の規模です。今回確認した資料では、日本国内の感染台数は確認できていません。
家のスマホやPCも感染したのですか?
同じWi-Fiにつながっているという理由だけで、スマホやPCへの感染は断定できません。まず疑わしい機器を切り離し、ほかの端末は更新状況や不審なログインを個別に確認してください。
「1000万台以上」という数字とは違いますか?
Googleが示す追加の1000万台以上は、XCPE以外の経路でも配布された関連モジュールについて、C2ドメイン停止でアクセスを遮断できるという評価です。XCPEの130万台と同じ集計ではなく、日本の台数でもありません。[1]
まとめ:型番と更新窓口を確認し、疑わしければ接続を止める
XCPEで押さえたいのは、購入時点の機器に不正プログラムが組み込まれていたという点です。怪しいアプリを入れない対策に加え、メーカーの更新体制と機器の管理も必要になります。
まず型番・ファームウェア版・購入先を確認し、メーカーの対象情報を調べてください。対象に該当する場合や不審通信が確認された場合は、ネットワークから切り離し、修正版や交換の案内を待ちましょう。
関連:Android端末の仕様は型番で確認:USB-C映像出力の確認方法/スマホのセキュリティソフトの役割と限界
出典・更新履歴
[1] Google Threat Intelligence Group:Shutting the Door on the XCPE Botnet(英語版表示日11月3日)
[2] 共同発表:Industry Takedown of Botnet Hidden in More Than 1.3 Million TV Set-Top Boxes(11月2日)
[3] TrendAI Research:XCPE技術分析(11月2日)
[4] Google Playヘルプ:Playプロテクト認定ステータスを確認、修正する
[5] 警察庁:家庭用IoT機器を悪用したサイバー攻撃への官民一体となった対策
Google日本語版:XCPEボットネットの詳細解析(検索取得の掲載日は11月4日。本文の照合は英語版を使用)。2026年11月5日7:05 JST:初稿作成。








