ぴろりん– Author –

-

消防庁の安否情報システムが停止|不正アクセスの影響と、漏えいについて分かっていること
消防庁の安否情報システム停止で、個人情報や安否確認・119番への影響を確認したい。対象、利用者の確認手順、公式発表の範囲と技術的な背景を整理。2026年11月6日確認。 -
@niftyが使えない?復旧済みサービスとマイ ニフティの停止状況【11月6日確認】
@niftyの会員ページやマイ ニフティが使えないとき、復旧済み機能とWebメールの状況を確認したい。対象、利用者の確認手順、公式発表の範囲と技術的な背景を整理。2026年11月6日確認。 -
食べログ・価格.comで情報流出|約570万件、自分は対象?通知とメール未着の確認方法
食べログ・価格.comの情報流出で、自分の対象情報と通知・メール未着時の対応を確認したい。対象、利用者の確認手順、公式発表の範囲と技術的な背景を整理。2026年11月6日確認。 -
HPE Fabric Composerは更新が必要?固定認証情報・認証回避の脆弱性と管理ネットワークの点検
HPE Networking Fabric Composerの重大な脆弱性を解説。7.4.1・7.3.5への更新、CVSS 9.8と9.6の到達条件、管理VLAN・アクセス制御・ログの確認事項を整理します。 -
Railsは更新が必要?8.0.5.2・8.1.4.1で21件修正、画像処理と秘密情報の確認手順
Rails 8.0.5.2・8.1.4.1が21件の問題を修正。Active Storageの画像・動画処理の影響条件、Gemfile.lock、mini_magick、秘密情報の見直しと更新後の確認を解説します。 -
GMOペイメントサービスの情報漏えい、自分は対象?請求金額・購入商品を含む5,771件も
GMOペイメントサービスが最大106,997件の情報漏えいを公表。対象期間、請求金額や購入商品を含む区分、委託経路と偽の支払い案内への対処を解説します。 -
九州電力送配電で会員情報29,506件の漏えいおそれ|パスワード・対象者・料金照会停止を解説
九州電力送配電が会員情報29,506件の漏えい可能性を追加公表。ログインIDと暗号化パスワード、氏名・住所、個別通知、サービス停止中の対処を解説。既報4,139件との違いも整理。 -
カードローンの情報漏えい、自分は対象?SMBC保証システムで最大32万人、年収・免許証番号も
SMBCコンシューマーファイナンスの保証システムへの不正アクセスで、最大320,118人に影響。対象確認、年収・免許証番号などの情報、銀行を装う電話・SMSへの対処を整理します。 -
NIKKEをPCで起動した人は要確認|ランチャー改ざんの対象と不正プログラムの確認・削除方法
NIKKEのPCランチャー改ざんで自分は点検対象?9月27日15:41以降のWindows版起動者向けに、公式の確認・削除機能、手動点検、パスワードとAPIキーの保護、Windowsスキャンを整理します。 -
三井住友海上・あいおい損保にログインできない|復旧状況と手続き先
【11月13日更新】三井住友海上・あいおい損保の契約者専用ページにログインできない場合の連絡先、復旧状況、代替手続きを解説。アララへの不正アクセスによるメールアドレス約3.1万件の漏えいも別事案として追記。 -
ドコモ5G SA障害は復旧|11月16日15時58分に復旧・つながらない時の対処法
ドコモ5G SAの通信障害は2026年11月16日15時58分に完全復旧。全国で電話・データ通信・SMSに影響した原因は交換機への通信集中。復旧後もつながらない時の再起動、機内モード切り替え、4G設定の戻し方と11月5日・11日との違いを解説。 -
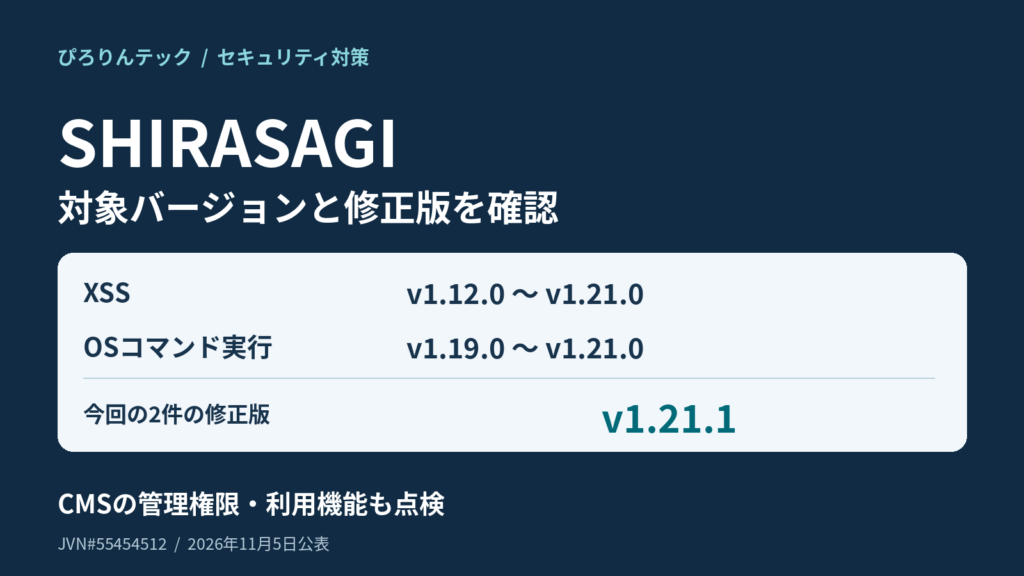
SHIRASAGI(シラサギ)は更新が必要?対象バージョンとv1.21.1の修正内容|OSコマンド実行・XSS
SHIRASAGIのXSS・OSコマンドインジェクションはv1.21.1で修正。対象バージョン、広告・オープンデータ機能の成立条件、保守業者への確認項目、更新前後の点検を解説します。