
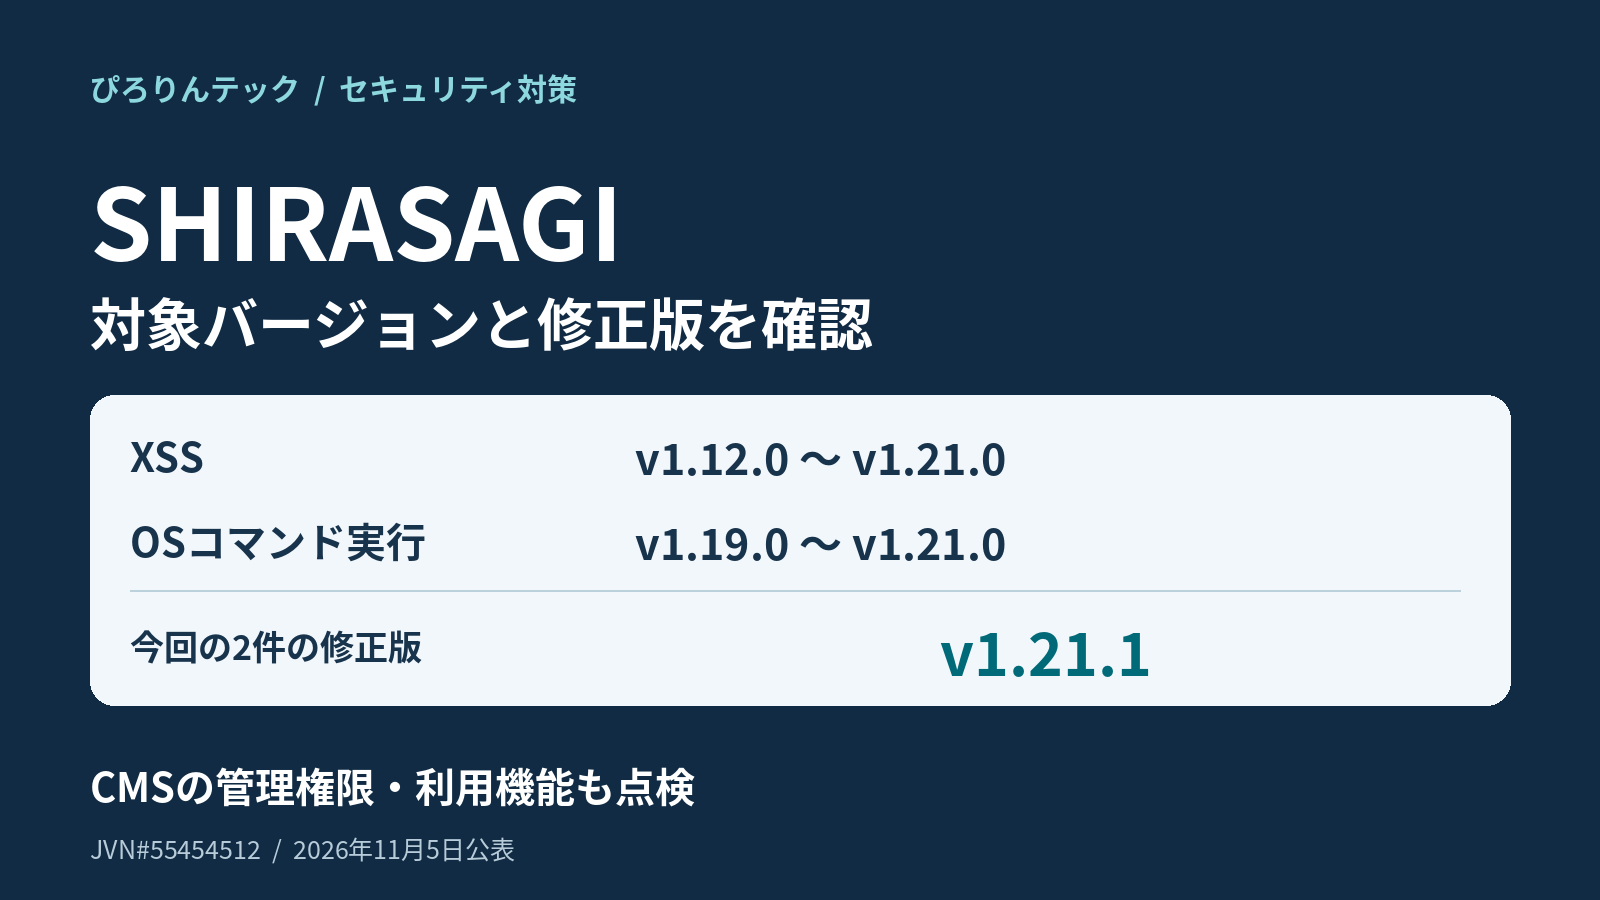


SHIRASAGIを運用している場合は、利用バージョンと修正の適用状況を確認してください。2026年11月5日、XSSとOSコマンドインジェクションの2件が公表されました。いずれもv1.21.1で修正されています。
特にOSコマンドインジェクションは、条件がそろうとWebサーバー上で不正な命令が実行されるおそれがあります。開発元の説明では、オープンデータのハーベスト機能と、それを管理する権限を持つログインユーザーが関係します。
保守を委託している担当者は、まず「現在のバージョン」「今回の2件への対応状況」「更新予定」を確認しましょう。本記事では、対象の切り分けと更新前後の点検項目を整理します。
確認時点:2026年11月5日15時28分(日本時間)。根拠はJVN#55454512と開発元の脆弱性情報です。実際の悪用や被害の発生状況は、確認した両資料では確認できません。
SHIRASAGIのどのバージョンが対象?
SHIRASAGI(シラサギ)は、Webサイトのコンテンツを管理するCMSなどを備えたWebアプリケーション開発プラットフォームです。今回の2件は影響するバージョンが異なります。JVNが示す対象範囲は次のとおりです。
| 項目 | XSS | OSコマンドインジェクション |
|---|---|---|
| CVE番号 | CVE-2026-117679 | CVE-2026-118869 |
| 対象バージョン | v1.12.0~v1.21.0 | v1.19.0~v1.21.0 |
| 修正版 | v1.21.1 | v1.21.1 |
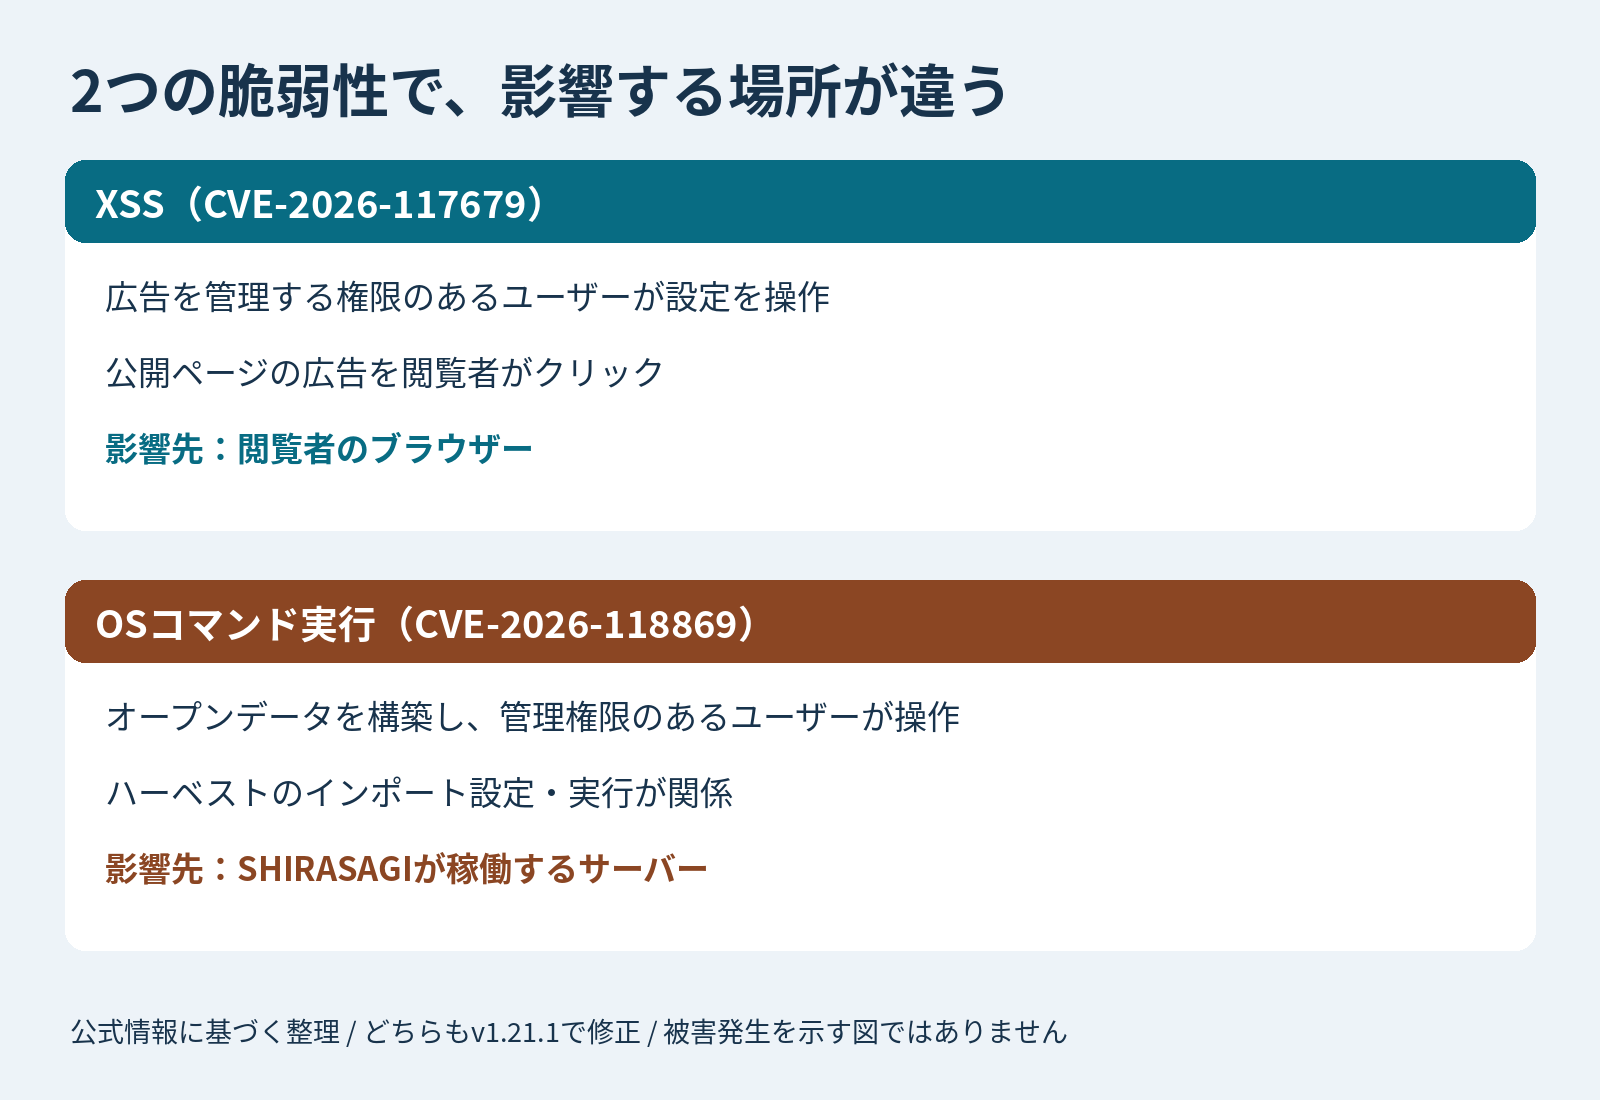
| 影響する場所 | 閲覧者のブラウザー | SHIRASAGIが稼働するサーバー |
| CVSS v4.0/v3.0 | 5.1/5.4 | 8.7/8.8 |
バージョンは、構築・更新時の記録や保守業者の管理台帳と、実際に稼働している環境を照合します。確認できない場合は「対象外」と判断せず、運用担当へ確認してください。独自改修や修正の個別適用がある場合は、バージョン番号に加えて、2件それぞれの修正を適用した記録が必要です。
v1.21.1は今回の2件の修正版です。更新先を決める際は、開発元の最新案内と自社環境への適合性を確認してください。古いバージョンが今回の対象範囲外でも、ほかの脆弱性への対応まで不要になるわけではありません。
何をすると悪用される?機能と権限を分けて確認
XSS:広告の編集権限と、閲覧者のクリックが関係
開発元によると、XSSはCMSの広告ページなどの設定を通じて成立します。広告を管理できるユーザーが管理画面へログインし、不正な内容を保存したうえで、閲覧者に公開ページの広告をクリックさせる条件が示されています。
開発元は2つのケースを説明しています。広告ページの追加属性に関するケースはv1.12.0~v1.21.0、広告ページや広告バナーパーツのリンク表示に関するケースはv1.19.0~v1.21.0が対象です。両方ともv1.21.1で修正されています。
XSSは、Webページの一部に入り込んだ不正なプログラムが、閲覧者のブラウザーで動く問題です。一般には、表示内容の書き換えや不正な操作につながる可能性があります。ただし、この製品で実際にどの情報が取得されたか、被害が生じたかは別途調査が必要です。
OSコマンド実行:オープンデータの取り込み機能が関係
開発元が示す条件は、オープンデータが適切に構築され、データセットとハーベストを管理する権限のあるユーザーが、管理画面でインポート設定を操作することです。ハーベストは、外部のデータを取り込むための機能を指します。
OSコマンドインジェクションは、データとして受け取るはずの入力が、サーバーへの命令として扱われてしまう問題です。今回、開発元はハーベスト・インポートのURL欄とインポート操作を挙げています。公開ページを見ただけで誰でもサーバーを操作できる、という条件は示されていません。
v1.18.2以前について、開発元は該当機能が存在しないか、安全な実装のため、このOSコマンドインジェクションは存在しないと説明しています。XSSの対象範囲とは異なるため、片方だけの確認で対応を終えないようにします。
ログインが必要でも、更新の優先度を下げてよい?
管理権限が必要という条件は、対策の優先順位を考える材料です。一方で、一般論として、正規アカウントが奪われた場合には、そのアカウントの権限で機能を操作されるおそれがあります。管理画面への接続元と、広告・オープンデータの編集権限を併せて点検してください。今回の脆弱性でアカウント窃取が起きたと確認されたわけではありません。
CVSSの数値は深刻度の評価で、被害件数や悪用の有無を表すものではありません。OSコマンド実行はサーバーの情報や処理に大きく影響する評価のため、対象環境では保守担当と速やかに更新日程を決める必要があります。
管理者が今すること:対象確認から更新後の点検まで
以下は今回の公表内容を踏まえた一般的な運用手順です。実機での更新検証は行っていません。自社構成と保守契約に合わせて進めてください。
- 対象を洗い出す:本番・検証・予備環境のバージョンと修正適用状況、広告機能・オープンデータの利用状況を一覧にします。公開サイトだけでなくCMSの運用環境も確認します。
- 更新までの管理を見直す:不要な管理アカウントや該当機能の編集権限を整理し、可能であれば管理画面への接続元を制限します。これらは補助的な対策で、修正適用の代わりにはなりません。
- 復元できるバックアップを確保する:データベース、添付ファイル、設定、独自改修を含めて保護し、復元方法と作業責任者を決めます。
- 検証後に更新する:開発元の案内に沿って更新し、必要な依存ソフトウェア・設定変更・DB更新などを保守担当と確認します。
- 稼働と修正記録を確認する:公開ページ、管理画面、広告表示、利用中のデータ取り込みを通常の操作で確認し、適用バージョン・日時・担当者を記録します。
開発元はv1.21.1への更新のほか、指定コミットの反映も案内しています。個別反映は、独自改修との競合や必要な修正の取りこぼしを確認できる担当者に依頼してください。広告の非表示やWAFの導入だけで、今回の2件を修正できたとは判断できません。
また、v1.14.2以前から更新する場合は、v1.15.0で導入されたCMSの重大な非互換に注意が必要です。更新前に公式リリースノートを確認し、承認・公開など実際の業務手順を検証します。
不審な操作がないか、どのログを確認する?
まず、CMSへのログインと権限変更、広告設定の変更、ハーベスト・インポート設定の変更や実行の記録を確認します。操作したアカウント、時刻、接続元を突き合わせ、担当者の通常業務と一致するかを見ます。記録できる項目は設定や構成によって異なります。
サーバー側では、Web・アプリケーション・OSのログや、導入済み監視製品の検知記録を保全します。不審なプロセスやファイル変更、外部通信があれば、更新だけで対応を終えず、保守業者やインシデント対応担当へ調査を依頼してください。今回の公表資料に、検知用の固有の痕跡一覧は示されていません。ログに異常が見つからないことだけで、未侵害とは断定できません。
保守業者には何を聞けばよい?
技術的な確認を自分で行えない場合は、次の内容を保守業者へ送ると、対象判断と作業計画を整理できます。
「JVN#55454512(CVE-2026-117679/CVE-2026-118869)について、当方環境の①稼働バージョン、②2件それぞれの影響有無と判断根拠、③広告・オープンデータの利用と管理権限、④修正適用済みか、未適用なら更新日程・停止時間、⑤更新前後の確認結果と不審な操作の有無をご回答ください。個別修正の場合は、適用した修正の記録もお願いします。」
回答は「対策済み」だけで終えず、対象環境と適用日が分かる形で保存します。クラウドサービスや運用代行でも、誰がアプリケーション更新を担当する契約かを確認しておくと、作業の抜けを防げます。
よくある疑問
サイトを閲覧した人は、パスワードを変更すべき?
今回の公表だけを理由に、すべての閲覧者が一律に変更すべきとは判断できません。サイト運営者から個別の案内がある場合は、その内容を確認してください。一般利用者がSHIRASAGI本体を更新する必要はなく、修正はサイト運用側が行います。
サイトが普通に表示されていれば安全?
表示できることと、修正が適用されていることは別です。更新の記録と稼働バージョンを確認してください。
9月に更新した環境も確認が必要?
必要です。2026年9月10日公表のJVN#37476837は、今回とは異なるCVE番号の脆弱性情報です。以前の更新履歴だけで今回も修正済みとは判断せず、今回の2件への対応を確認してください。
対応の要点
SHIRASAGIの運用担当者は、まずバージョンと修正適用記録を確認し、対象ならv1.21.1で修正された2件への対応を進めてください。広告・オープンデータの管理権限と操作記録まで点検すると、更新作業だけでは見えない運用上の課題も整理できます。
関連する実務記事
出典・更新履歴
- JVN#55454512:SHIRASAGIにおける複数の脆弱性(2026年11月5日公表)
- SHIRASAGI公式:今回の2件の対象・成立条件・修正
- SHIRASAGI公式:v1.15.0リリースと重大な非互換
- 開発マニュアル:SHIRASAGIの更新(RHEL8系)
- JVN#37476837:2026年9月10日公表の別件
2026年11月5日:初稿作成。出典確認は同日15時28分(日本時間)。今後、対象範囲・対策・悪用情報に変更があれば追記します。








