


Windows版の「勝利の女神:NIKKE」を起動したことがある人は、PCの点検が必要か確認してください。運営はランチャーの一部ファイルの改ざんと、不正プログラムが実行された可能性を公表しました。
点検対象は、2026年9月27日15:41以降にWindows版PCランチャーを1回以上起動した人です。モバイル版だけを利用している人は今回の点検対象外です。対象者は公式の点検・削除に加え、そのPCで使ったアカウントの保護も進めてください。
確認時点:2026年11月05日 19:01 JST。対象者全員の感染や、個別の情報流出が確認されたという意味ではありません。被害範囲は調査中です。公式の経緯・対応案内と手動確認ガイドを参照しています。
自分が対象か確認 / 公式機能で点検 / 削除済み・起動せず確認 / パスワードなどの保護
自分は対象?9月27日15:41以降のPCランチャー起動を確認
| 利用状況 | 今回の対応 |
|---|---|
| 対象時刻以降にWindows版ランチャーを起動した | 公式案内に沿ってPCとアカウントを点検 |
| 以前PC版を使い、今はアンインストール済み | 対象時刻以降の起動があれば、手動確認ガイドへ |
| スマホ版だけを利用 | 本件に関する追加の点検は不要と運営が案内 |
| PC版の最終起動日が分からない | 安全とは断定できないため、公式ガイドを確認 |
ここで確認するのはゲームのプレイ時間や課金履歴ではなく、ランチャーを起動したかどうかです。複数のPCで使っていた場合は、端末ごとに振り返ってください。スマホとPCを併用していた人は、PC側の確認が必要です。
公式の経緯では、不正プログラムの配布開始は10月30日3:52とされています。一方、点検を求める起点は9月27日15:41です。この2つの日付は役割が異なり、10月30日以降に遊んでいないという理由だけで対象外にしないでください。
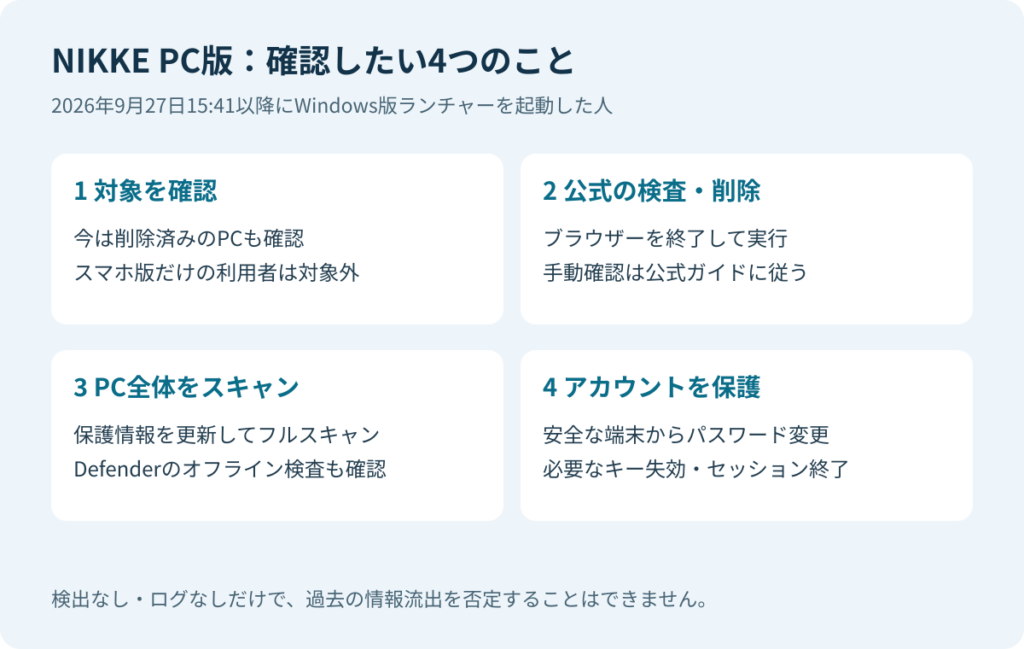
不正プログラムを確認・削除するには?公式クライアントの機能を使う
運営は11月5日8:00から、公式PCクライアントに本件の不正プログラムを検出・削除する機能を提供すると案内しています。手順は次のとおりです。最新の公式案内を読んでから進めてください。
1.起動中のブラウザーをすべて終了する
Chromeなどを閉じてから公式PCクライアントを起動します。ブラウザーが完全に終了していないと一部ファイルが残る場合があるため、先に開いている作業を保存してください。
2.検出された場合は、公式機能の削除確認に対応する
本件の不正プログラムが検出されると、関連するログ・DLL・レジストリ情報の削除を確認するポップアップが表示されます。削除への同意後、関連データを削除する仕組みです。DLLはプログラムが読み込んで使う部品、レジストリはWindowsやアプリの設定情報です。
SNSや広告から入手した「対策ツール」と取り違えないよう、公式クライアント内の機能を利用してください。セキュリティソフトが警告を出した場合は、自己判断で保護を無効にしたり除外を追加したりせず、警告内容を控えてサポートへ相談します。
3.ポップアップが出なくても、アカウント保護まで進める
公式説明では、検出されない場合はポップアップが出ず通常起動します。ただし、この機能の結果だけで、過去の情報取得やPC全体の安全性まで証明できるわけではありません。点検結果を記録し、下記のアカウント保護とセキュリティスキャンも実施してください。
アンインストール済み・ランチャーを起動したくない場合
その場合は公式の手動確認ガイドを利用できます。手動ルートでは、最初にネットワークを切断し、ゲーム・ランチャー・Chromeを完全に終了して、システムトレイにもNIKKEが残っていないことを確認するよう案内されています。確認が終わるまではランチャーを再起動しない手順です。
確認の入口は、インストール先のLauncher\intl_service\debug.logです。メモ帳で開き、k2f_chan registeredを検索します。見つかると、不正プログラムが実行された可能性があると公式は説明しています。見つからない場合もリスクを完全には否定できません。ログがない、削除済みで確認できない場合も、感染していない証拠にはなりません。
続く削除手順にはレジストリ変更や、条件に一致するDLLのフォルダー削除などが含まれます。似た名前の正常な項目もあるため、操作する場合は公式原文のパス・条件・順番をその都度確認してください。特に、公式はChromeのPlatformExperienceHelperフォルダー全体を削除しないよう注意しています。分からない項目をまとめて消さず、公式サポートや管理者へ相談してください。
ゲームをアンインストールする操作と、別の場所に保存された不正プログラムを取り除く操作は同じではありません。ゲームを削除して終わりにせず、点検とアカウント保護を続けることが大切です。
パスワード変更は別の安全な端末から。APIキーも確認
運営は、影響を受けていない別端末、またはセキュリティ確認が完了したPCから、当該PCで使ったアカウントのパスワード変更と、使用・保存していたAPIキーやアクセストークンの無効化・再発行を案内しています。NIKKEのアカウントだけで終わらせないでください。
| 確認するもの | 具体的に行うこと |
|---|---|
| メール、SNS、各種オンラインサービス | 安全な端末からパスワードを変更。使い回しも解消 |
| ログイン済み端末・セッション | 各サービスの設定で不審な接続を確認し、可能なら不要なセッションを終了 |
| APIキー・アクセストークン | 利用していたサービス側で旧キーを無効化し、新規発行 |
| 決済・購入履歴 | 身に覚えのない利用があればサービスの正規窓口に連絡 |
メールを先に保護すると、ほかのサービスの再設定に使う連絡先を守れます。セッション確認や多要素認証の設定も一般的な追加対策です。多要素認証を使っていても、不審なログイン履歴は確認してください。
APIキーやトークンは、アプリやサービスがパスワード入力なしで操作するための認証情報です。パスワードを変えても残る場合があるため、サービスごとに無効化が必要です。開発や業務で使っていた場合は、再発行に伴う接続設定の更新も確認します。
Windowsのフルスキャン・オフラインスキャンも実施する
公式手動ガイドは、最新のウイルス対策ソフトによるフルスキャンと、Microsoft Defenderのオフラインスキャンを案内しています。Defenderが利用できる環境では、スタートで「Windows セキュリティ」を検索し、「ウイルスと脅威の防止」→「スキャンのオプション」から種類を選択します。
オフラインスキャンは再起動を伴い、通常のWindowsを起動しない環境で検査します。作業中のファイルを保存してから実行し、終了後は「保護の履歴」を確認してください。他社製セキュリティソフトが管理しているPCで項目が出ない場合は、その製品の案内や管理者の指示に従います。Microsoftのスキャン解説も参照してください。
なぜ正規のゲームから?外部ファイル改ざんの仕組み
ランチャーはゲームの起動や更新を担うプログラムです。本件では、ランチャーがダウンロードする公式CDN上のスクリプトが改ざんされ、外部へ接続するコードが入ったと運営は説明しています。CDNはファイルを複数の配信拠点に置いて届ける仕組み、スクリプトは処理を指示するコードです。
公式が説明した発端は、利用していた外部ドメインの乗っ取りです。ただし、CDNなどを含む詳しい改ざん経路は継続調査中です。ドメインの期限切れや特定の脆弱性が原因だったとは、確認した公式案内からは断定できません。
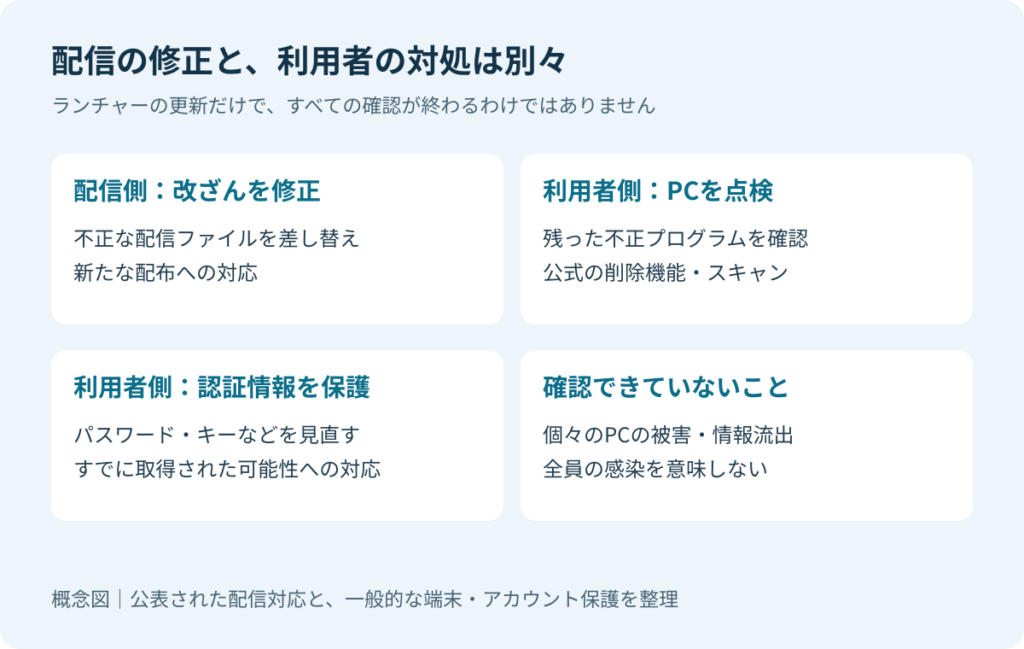
一般に、配布元が正規でも、起動後に取得するコードが改ざんされれば影響を受けることがあります。利用者が偽サイトからゲームを入れた場合だけの問題ではありません。このようにソフトウェアを届ける経路が悪用されるリスクは、サプライチェーンの安全性を考えるうえでも重要です。
運営は、監視の強化、外部リソースの完全性検証、機能ごとの権限の最小化を進めると説明しています。完全性検証は「取得した内容が想定どおりか」を確認する考え方です。各対策の実装完了時期や検証結果までは、今回確認した案内では分かりません。
IT管理者は、PCの点検と業務アカウントの調査を組み合わせる
仕事にも使うPCで対象ランチャーを起動していた場合は、個人で削除して終了せず、端末名・起動時期・検出結果を添えて管理者へ連絡します。以下は本件の公表内容を踏まえた一般的な実務上の確認項目です。
| 確認項目 | 管理者が判断する内容 |
|---|---|
| 端末と利用者 | 対象期間の起動、端末の共用、業務利用の有無 |
| 記録の保全 | 削除前の警告や時刻、関連ログを必要な範囲で保存 |
| 端末の挙動 | EDR・ウイルス対策の検出、プロセス・通信履歴を確認 |
| 業務用の認証情報 | メール・クラウドの不審なサインイン、セッション、キーを点検 |
| 復旧判断 | 再検出や侵害状況に応じ、専門家と初期化・再構築の必要性を判断 |
削除機能はPC上の不正な要素への対応であり、すでに外部へ取得された情報を回収する機能ではありません。端末の復旧と認証情報の保護をそれぞれ確認すると、対応漏れを減らせます。
よくある疑問
起動した人は全員感染していますか?
全員の感染が確認されたわけではありません。点検対象の条件と、個別PCの感染確認は区別してください。被害人数や情報流出の範囲は、確認した公式案内では確定していません。
スマホに同じアカウントでログインしていても点検は不要?
モバイル版自体は本件の影響対象外です。ただし、対象PCでも使っていたアカウントについては、アカウント保護の対応を進めてください。
被害があった場合の連絡先や補償は?
アカウント異常や金銭的被害が疑われる場合は、公式カスタマーサポートへ連絡するよう案内されています。日時、警告、利用履歴などを残し、不正利用があるサービス側の窓口にも相談してください。金銭被害への一律の補償条件は、今回確認した経緯・手動ガイドでは分かりません。
まず対象確認。その後はPC点検とアカウント保護へ
9月27日15:41以降にWindows版ランチャーを起動した人は、公式案内から点検を進めてください。削除済みなら手動確認の案内を確認し、点検後もパスワードやトークンの対応を忘れないことが重要です。
出典・更新履歴
NIKKE公式:PCランチャーのセキュリティインシデントおよび今後の対応について(ページ表示日:2026年11月4日)
NIKKE公式:PCランチャーのセキュリティに関する手動確認方法のご案内(ページ表示日:2026年11月4日)
Microsoft:Windows セキュリティ アプリのウイルスと脅威の防止
2026年11月5日:初稿作成。確認時刻は冒頭に記載。手順は公式文書に基づくもので、当サイトで感染PCを使った実機検証は行っていません。








