


Ruby on Railsを運用している場合は、Rails本体と関連Gemのバージョンを確認してください。11月4日に公開されたRails 8.0.5.2・8.1.4.1は、画像・動画処理、XSS、DoS、セッション処理など21件のセキュリティ問題に対応しています。開発元は速やかな更新を推奨しています。
特に、信頼できない利用者からファイルを受け付け、Active Storageで画像や動画を解析するアプリは、個別の影響条件を確認する必要があります。ブラウザーやWindowsの更新だけでは、サーバー側のRailsは更新されません。
確認時点:2026年11月5日20時34分 JST。国内被害や悪用の有無は、今回取得した資料からは確定できません。本記事のコマンドは確認・更新の例で、実環境で実行検証したものではありません。
自分のアプリは対象?最初に3点を確認
- Gemfile.lockと稼働中の環境で、rails・activestorageなどの実バージョンを確認する。
- ファイルアップロード、画像変換、動画プレビュー、添付の自動解析を使っているか確認する。
- ImageMagick・mini_magick・FFmpegなど、実際に呼び出す処理系と設定を調べる。
bundle exec rails --version
bundle list
# Gemfile.lockも確認。実行場所は本番と同じ依存関係を持つ環境にする
リポジトリで更新済みでも、古いコンテナやジョブワーカーが稼働していれば対応は終わっていません。Web、バックグラウンドジョブ、バッチなどの稼働物と、適用したロックファイルを対応させて確認しましょう。
| 系統 | 今回公開された修正版 | 判断 |
|---|---|---|
| 8.1系 | 8.1.4.1 | 今回の修正を含む版へ更新し、個別アドバイザリと照合 |
| 8.0系 | 8.0.5.2 | 修正適用に加え、サポート期限を確認 |
| それ以前 | 今回の公式発表は少なくとも8.0系への移行を推奨 | 旧版で安全とは判断しない。互換性と移行計画を確認 |
これは今回の公開版の表で、将来も最新であることを保証する一覧ではありません。Rails公式は8.0系のセキュリティサポート終了を2026年11月7日と案内しています。8.0系の修正を当面の対応とする場合も、その後の移行を計画してください。
画像を添付しただけで問題につながる場合がある
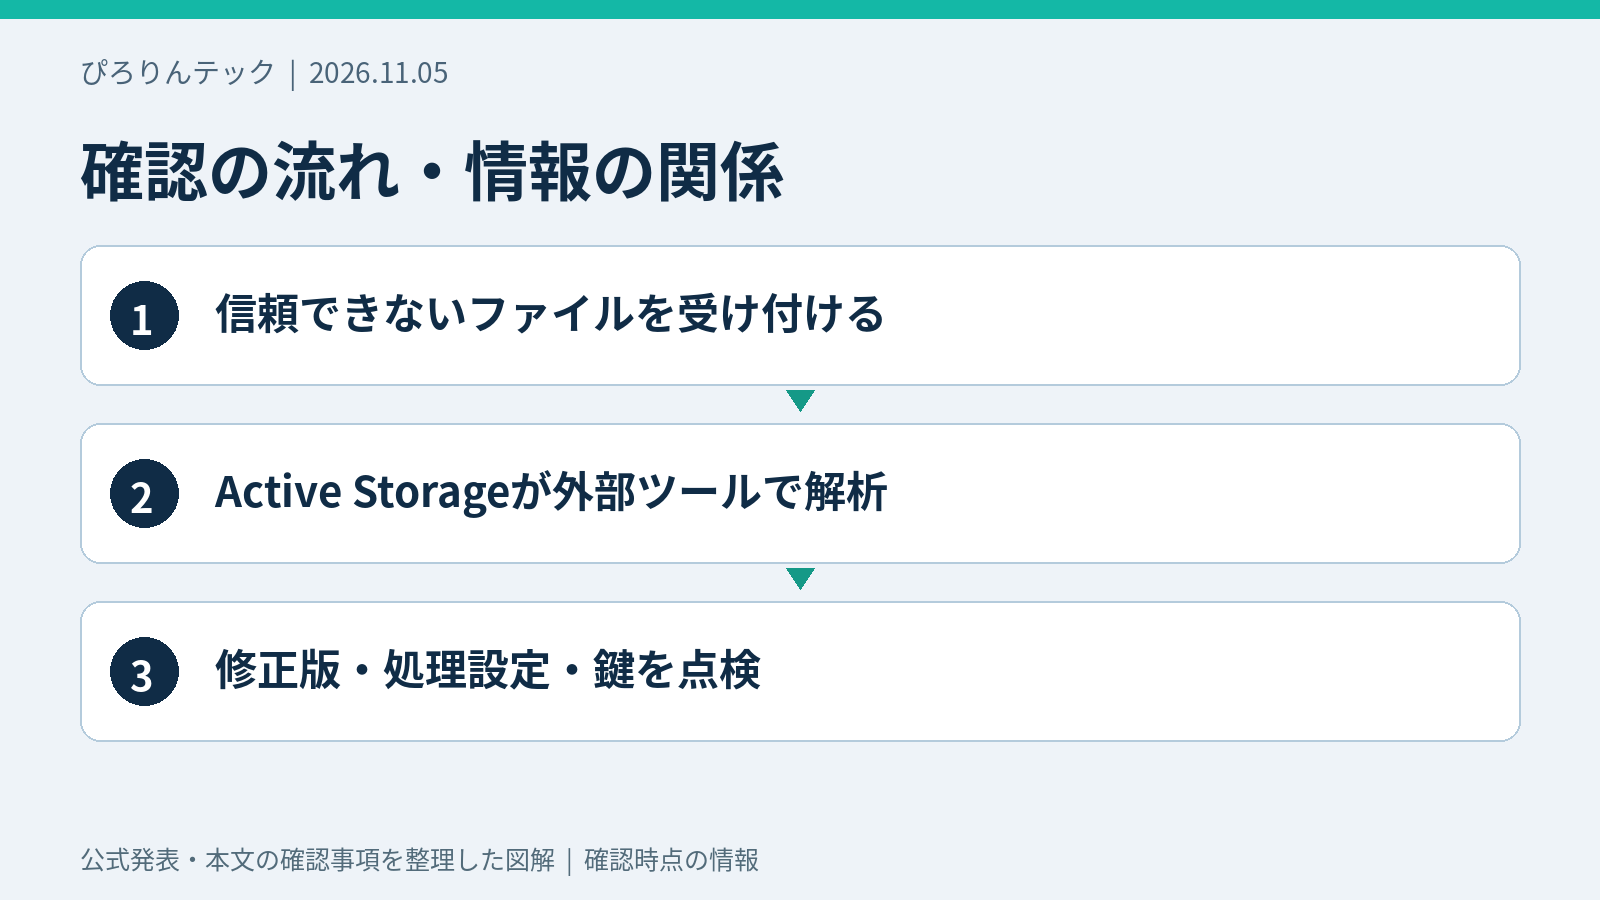
Active Storageは添付ファイルを扱うRailsの機能です。画像のサイズなどを調べたり、縮小版を作ったりするときに、外部の画像処理ツールを使う構成があります。ファイルが画像として送られてきても、処理ツールが扱う内容まで安全とは限りません。
GHSA-f3w6-w445-fwh9では、ImageMagickを使う解析で、任意のファイルの書き込みや読み取りにつながる可能性が示されています。画像変換を利用者が押す前でも、添付に伴う解析が処理を開始する場合がある点に注意が必要です。
| 画像解析の公式アドバイザリで示された条件 | 管理者の確認先 |
|---|---|
| Active Storageの画像処理にImageMagickを利用 | config.active_storage.variant_processor等 |
| 関係する処理を既存のセキュリティポリシーが禁止していない | ImageMagickの有効なpolicy.xml |
| 信頼できない利用者のアップロードを許可 | 公開フォーム、会員投稿、API、管理者経由の取り込み |
この条件は画像解析の問題に関するものです。ImageMagickを使わないから今回の21件すべてが対象外、とは判断できません。各機能の対象条件は個別アドバイザリで照合してください。
動画・音声の解析も確認する
GHSA-v924-7rp8-4mxhでは、アップロード時の拡張子が外部ツールの処理選択に影響する問題が説明されています。Active Storageで動画・音声の解析や動画プレビューを使う場合、FFmpegなどが呼ばれる箇所まで確認します。
公式は、AviSynthを使う攻撃の成立には対応ビルドのFFmpegと実行環境が必要と説明しています。すべてのFFmpegで同じ危険が成立するという意味ではありません。一方、その機能を使わないことだけで、他の画像処理に関する問題まで解消するわけではありません。
更新手順|検証環境で依存関係とファイル処理を確認
- 現在のGemfile.lock、アプリ設定、デプロイ情報を保存し、バックアップと復旧手順を確認する。
- 対象系統の修正版をGemfileの制約に反映し、検証環境で依存関係を解決する。
- 画像・PDF・動画など実際の業務で使うファイルの登録、解析、表示、削除を検証する。
- Webとジョブワーカーを含む稼働環境へ反映し、実バージョンとエラーログを確認する。
# 検証環境での例。先にGemfileの版の制約を確認
bundle update rails
# Gemfile.lockの差分、関連Gem、互換性を確認してからデプロイ
bundle update railsを実行すれば必ず希望の版になるわけではありません。Gemfileの制約や関連Gemの依存関係に左右されるため、解決されたGemfile.lockを確認し、変更内容をレビューしてください。
mini_magickとPDF処理は見落としやすい
画像解析の公式アドバイザリでは、:mini_magickを使うアプリにmini_magick 5.1以上が必要とされています。古いままでは起動時の例外につながる場合があります。また、新たなImageMagickの制限はPDFやPostScript処理にも関係するため、業務ファイルの変換が動くか確認します。
動かなくなったからといって、追加されたポリシーを一括で無効化しないでください。必要な形式、代替手段、リスクを確認して、開発元の説明に沿って対応します。アプリがMiniMagickの環境設定を上書きする構成も点検対象です。
修正適用と、漏れた可能性のある秘密情報の交換は別
サーバー上のファイルを読む問題では、アプリが使う鍵や認証情報も確認対象になります。公式アドバイザリには、Diskサービス利用などの条件に応じて、secret_key_base、master key、データベースやストレージの認証情報、外部トークン等を交換する指示があります。自分の構成を個別の条件に照らしてください。
更新は今後の侵害を防ぐための対応で、過去に読み取られた秘密情報を無効化するものではありません。ログを保全し、必要な鍵の交換と失効を計画します。secret_key_baseの変更は既存のセッションや署名付きURLなどに影響するため、利用者への影響も確認します。露出した鍵を移行用の有効な予備として残さないことも重要です。
よくある質問
画像アップロードを止めれば21件すべて回避できますか?
できるとは言えません。今回の更新にはXSS、セッション、DoSなども含まれています。アップロード機能の一時制限は一部のリスクを減らす措置であり、更新全体の代わりにはなりません。
Ruby自体を更新すれば十分ですか?
Rubyの実行環境とRailsのGemは別です。今回の対象はRailsと関連機能なので、依存関係と稼働中のバージョンを確認してください。
すぐ本番で更新してよいですか?
迅速な対応は必要ですが、起動、添付処理、ジョブ、認証への影響を検証してから反映してください。対応までの間に危険な機能を制限する場合も、対象条件と業務影響を確認します。
アプリと外部処理系を一緒に確認する
Railsの版だけでなく、添付ファイルをどのツールで処理し、どの権限で動かすかを把握してください。更新後の業務ファイル検証と、条件に応じた秘密情報の失効までを対応計画に含めましょう。
関連する解説
情報漏えいに関する連絡への対応は、通知を受けたときの確認事項でも整理しています。
出典・更新履歴
資料確認:2026年11月5日20時34分 JST。公表日時と確認日時は異なります。
- Rails公式・Rails Versions 8.0.5.2 and 8.1.4.1 have been released! — 公式本文確認
- Rails公式アドバイザリ・GHSA-f3w6-w445-fwh9(Active Storage画像解析) — 開発元本文確認
- Rails公式アドバイザリ・GHSA-v924-7rp8-4mxh(動画・画像処理) — 開発元本文確認
- Rails公式・Maintenance Policy — 公式本文確認
2026年11月5日:初稿作成。








