
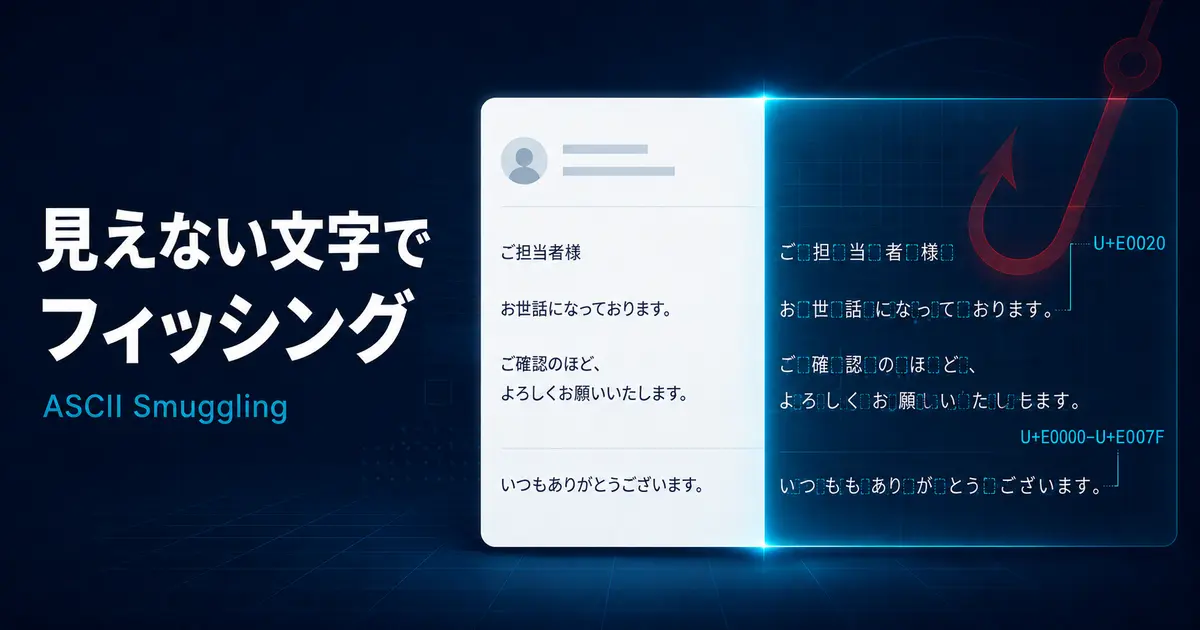


見た目は普通のメールなのに、内部データでは重要な単語が途中で分断されている――。Microsoftは2026年9月3日、そんな仕掛けを使った大規模なフィッシングキャンペーンを公表しました。
使われたのは、AIへのプロンプトインジェクションで注目された「ASCII Smuggling(アスキー・スマグリング)」と同じUnicode Tagsブロックの文字です。ただし、今回確認されたのはAIへの隠し命令ではありません。人間には見えにくい文字を単語の途中へ挟み、メールフィルターの解析を乱す使い方でした。
「見た目に違和感がないから安全」とは言い切れない一方で、すべてのセキュリティ対策を突破したわけでもありません。何が起きたのか、一般利用者とシステム管理者は何をすべきかを、確認できた事実に絞って解説します。
この記事の要点
- AI攻撃で知られた不可視Unicode文字が、通常のフィッシングメールの検知回避に転用されました。
- 実際に観測されたのは、隠しメッセージ全体ではなく、主に「U+E0020 TAG SPACE」を単語の途中へ挟む手口です。
- Microsoftの観測では1日最大約237万通に達しましたが、Defender for Office 365では99%超が別の防御層でも検知されました。
- 利用者の基本対策は変わりません。メール内のリンクからではなく、公式アプリやブックマークから確認することが有効です。
※本記事は2026年9月4日時点の公開情報を基にしています。説明用の表記には実際の不可視文字を埋め込まず、[U+E0020]のように見える形へ置き換えています。
Microsoftが確認したASCII Smugglingフィッシング
Microsoft Securityの公式調査によると、調査のきっかけは、メールに潜むAI向けプロンプトインジェクションを探すために作った検出ロジックでした。
ところが、2026年2月9日に検出数が急増。調べると、AIへの指示ではなく、融資や信用枠をうたうフィッシングメールの単語分断にUnicodeの特殊文字が使われていました。
| Microsoftが公表した観測値 | 内容 |
|---|---|
| 急増を確認した日 | 2026年2月9日 |
| 前日の検出数 | 約2万1,000通 |
| 2月9日の検出数 | 130万通超 |
| 最大規模 | 1日約237万通 |
| 高水準だった期間 | 約3か月。5月15日以降に大きく減少 |
| 主な誘い文句 | 事業資金、融資、信用枠など |
| 特徴的な送信元 | 金融関連語を組み合わせた使い捨てドメイン群 |
平日に大量送信し、週末にほぼ止まる周期も確認されました。Microsoftは、スケジュール化された一斉送信基盤らしい挙動だと分析しています。
ここで日付には注意が必要です。公表日は9月3日ですが、数百万通規模だった観測期間は主に2月から5月です。 9月時点で日本国内に同じメールが急増している、という発表ではありません。国・地域別の内訳も示されていないため、日本を狙った攻撃と断定することもできません。
ASCII Smugglingとは何か
ASCII Smuggling(アスキー・スマグリング)は、人間の画面には通常表示されないUnicode文字をテキストへ含め、画面表示とソフトウェアが処理するデータに差を作る手法です。
名前に「ASCII」とありますが、使われるのは通常のASCII文字そのものではありません。今回問題になったUnicode Tagsブロック(U+E0000~U+E007F)には、英数字や記号に対応するタグ文字が用意されているため、この名前で呼ばれています。
このブロックはもともとプレーンテキストの言語タグ用途で作られ、その用途は後に非推奨(deprecated)となりました。一方、タグ文字の一部には現在も、イングランド、スコットランド、ウェールズなどの旗絵文字を構成する正規の用途があります。Unicode 17.0の仕様とUnicode Emoji仕様でも確認できます。
AI攻撃で注目された理由
2024年以降、この仕組みは「人には見えない命令をAIへ読ませる」プロンプトインジェクションの検証で注目されました。
たとえば、Webページやメールに不可視の命令を忍ばせ、AIがそのコンテンツを要約するときに命令として解釈させる考え方です。どのAIでも必ず成功するわけではありませんが、人間とAIが見ている入力の差を示す研究例として広まりました。
ASCII Smugglerを公開した研究者の2024年の解説では、入力だけでなくAIの出力へ不可視情報を混ぜる可能性や、Webページ、PDF、データベースなどへ応用できる点も指摘されています。
今回は「AIへの隠し命令」ではなく単語の分断
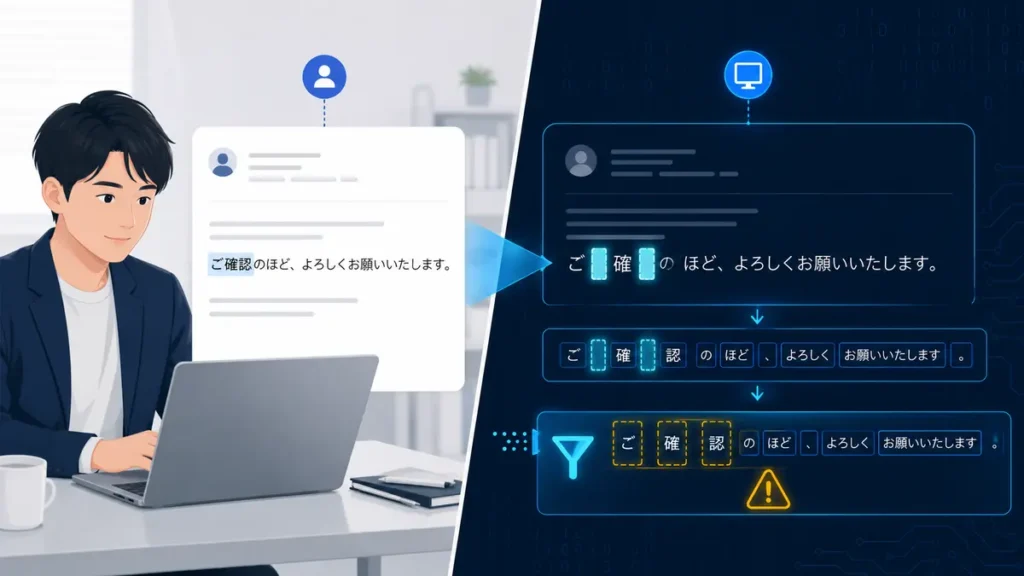
今回のキャンペーンでMicrosoftが確認した使い方は、完全な隠しメッセージをAIへ渡すものではありませんでした。金融関連の誘い文句に含まれる単語へ、不可視の「U+E0020 TAG SPACE」を1文字挟む方法です。
Microsoftが示した例を、安全な可視表記へ置き換えると次のようになります。
| 見る側 | 認識する内容の例 |
|---|---|
| 人間の画面 | funding |
| メール内部の文字列 | fun[U+E0020]ding |
| 単純な完全一致フィルター | fundingが連続していないため一致しない可能性 |
| 正規化後のフィルター/画面OCR | 不可視文字を除去するか、表示を読み直してfundingとして解析可能 |
文字の見た目は変わらなくても、内部の並びは別物です。単純なキーワード一致だけでなく、文章を細かな単位に分ける機械学習のトークナイザーでも、未知の文字を挟むことで分割結果が変わる可能性があります。
ただし、これは「不可視文字を入れれば必ず検知を突破できる」という意味ではありません。解析前に不要な文字を正規化する製品や、メールを画像として捉えてOCRで見える文章を読み直す製品なら、同じ単語として検査できます。
ASCII Smugglingの何が新しいのか
不可視文字や似た形の文字でキーワードを分断する回避手法そのものは以前からあります。ゼロ幅スペース、改行されない空白、ソフトハイフン、別の文字体系にある見た目の似た文字などは、迷惑メールやフィッシングで長く悪用されてきました。
今回の新しさは、次の3点です。
- 使われた文字:従来よく見られたゼロ幅スペースではなく、AIセキュリティ研究で注目されたUnicode Tagsブロックが使われた。
- 用途の転換:AIへ隠し命令を読ませるのではなく、通常のメール検知を乱すために使われた。
- 規模:Microsoftの観測で、平日に1日100万~237万通規模へ達した。
したがって、「まったく新しい原理の攻撃」というより、AI分野で知られるようになった文字セットが、従来型フィッシングへ大規模に転用された新しい変種と捉えるのが正確です。
文章の見た目が普通でも危険なのか
一般利用者にとって厄介なのは、不可視文字の有無を画面だけで判定しにくいことです。誤字や不自然な日本語がないメールでも、内部データまで正常とは限りません。
一方、必要以上に恐れる必要もありません。Microsoft Defender for Office 365では、今回のメールの99%超が、Unicode Tags文字専用の検知に頼らない別の防御層でも警告対象になったとされています。
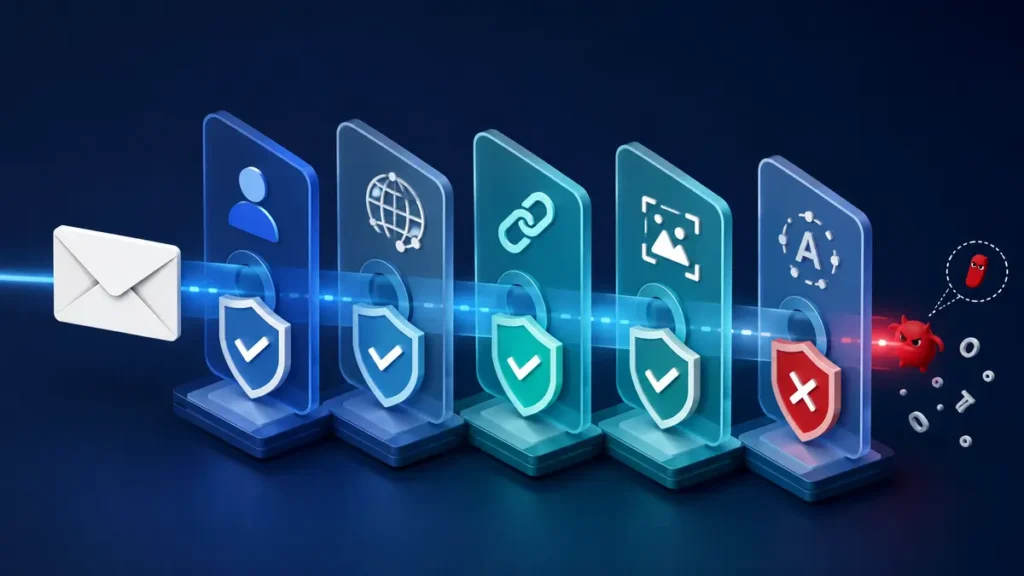
実際のメール防御では、本文のキーワードだけでなく、次のような情報を組み合わせます。
- 送信元IPアドレスやドメインの評判
- SPF、DKIM、DMARCなどの送信ドメイン認証
- メール内URLの評判や転送先
- なりすましやブランド模倣の兆候
- 本文の機械学習分析
- 画面表示を読み取るOCR
- 大量送信の頻度や曜日などの挙動
一つの文字列チェックをすり抜けても、他の層で止められる可能性があります。今回の事例は、キーワードフィルターが無意味になった話ではなく、単一の検知方法へ依存しないことの重要性を示したものです。
一般利用者ができる対策
不可視文字を自分で探すより、メールを起点に重要操作をしない習慣の方が効果的です。
1.メール内のリンクからログインしない
請求、返金、融資、アカウント停止などを知らせるメールが届いても、本文のリンクは使わず、公式アプリ、保存済みブックマーク、または自分で入力した公式URLから確認します。
2.表示名だけで送信者を信用しない
差出人名やロゴは偽装できます。送信元アドレスを確認しても真偽を断定できない場合があるため、重要な連絡は公式サイトのお知らせや別の連絡先でも確認してください。
3.振込や情報入力は別経路で確認する
融資、請求書、振込先変更など金銭に関わる依頼は、届いたメールへ返信せず、普段使っている電話番号や社内チャットなど別の経路で本人確認します。
4.迷惑メールとして報告する
不審なメールは、メールサービスの「フィッシングとして報告」機能や社内窓口へ報告します。組織では、削除前に担当部署へ報告する手順を決めておくと、他の利用者への横展開を早く防げます。
5.入力してしまった場合はすぐ対処する
偽サイトへパスワードを入力した場合は、メール内のリンクを使わず公式サイトからパスワードを変更し、他サービスで使い回している同じパスワードも変更します。可能ならログイン中のセッションを解除し、多要素認証を設定してください。カード情報や口座情報を入力した場合は、カード会社や金融機関の公式窓口へ連絡します。
IPAも、真偽は公式サイトなど確かな情報源で確認し、不審なメールのURL、添付ファイル、記載された電話番号を使わないよう案内しています。具体的な対処はIPA「メールの見かけ上の送信元情報を安易に信じないで」とフィッシング対策協議会の2026年度版ガイドラインも参考になります。
情シス・メール管理者が確認したい対策
解析前にタグ文字を明示的に処理する
Microsoftが示した基本原則は「照合する前に正規化する」です。ただし、一般的なUnicode正規化であるNFCやNFKCをかけるだけでは、U+E0020のようなタグ文字が消えるとは限りません。件名と本文をキーワード、正規表現、機械学習へ渡す前に、U+E0000~U+E007Fや不要な不可視文字を明示的に検出し、除去または文脈に応じた変換を行います。Unicode Security Considerationsでも、正規化に加えてDefault-Ignorable文字の除去を含む処理は、NFKCとは別のNFKC_Casefoldとして説明されています。
ただし、不可視文字には言語表現で必要なものもあり、Tagsブロックにも旗絵文字という正規用途があります。全Unicode文字を乱暴に削除するのではなく、メールという文脈に合わせたルールと例外処理が必要です。
Tagsブロックの存在を異常シグナルにする
通常のメール本文にTagsブロックの文字が現れることはまれです。イングランド、スコットランド、ウェールズの旗絵文字など正規のタグシーケンスを除外したうえで、本文や件名のU+E0000~U+E007Fを強い異常シグナルとして扱えます。
文字列だけでなく複数の情報を組み合わせる
送信者、IP、ドメイン、URL、認証結果、送信量、ブランド模倣、OCRなどを組み合わせます。今回使われたActiveCampaignの追跡用ドメインや送信元ネットワークは正規利用者も共有するため、それだけを根拠に一律ブロックしてはいけません。 Microsoftも単独の悪性指標ではなく、調査範囲を絞る補助情報として扱うよう注意しています。
なお、正規のメールマーケティング基盤が送信経路に使われたことは、ActiveCampaign自体の侵害や脆弱性を意味しません。より広い融資テーマのキャンペーンは、Fortraが2025年9月に公表した調査とも関連付けられています。
実際のメール経路で処理結果をテストする
製品仕様に「Unicode対応」と書かれていても、受信ゲートウェイ、転送、アーカイブ、SIEM連携、独自ルール、AI要約までの各段階で処理が異なる可能性があります。テスト用の安全な検体で、次を確認します。
- 件名とHTML/テキスト本文のタグ文字を明示的に検知し、除去または変換できるか
- 正規化前後の内容をログや調査画面で追えるか
- OCRなど、表示結果を基にした検査があるか
- 不可視文字を含むメールをAIへ渡す前にも正規化できるか
- 誤検知時の隔離解除と監査手順があるか
Microsoft 365の保護範囲を確認する
Microsoftの公式ドキュメントでは、メール向けPrompt Injection ProtectionはMicrosoft Defender for Office 365 Plan 2が対象で、Microsoft 365 E5も対象に含まれます。対象ライセンスでは通常のメールフロー検査の一部として働き、この機能自体の追加設定は不要とされています。検知結果は「High confidence phishing」となり、Detection technologyに「Prompt injection protection」が表示されます。
ただし、利用できる機能はライセンス、設定、テレメトリによって異なります。「Microsoft 365だから自動的にすべて同じ保護」というわけではありません。また、Standard/Strictのプリセットセキュリティポリシーは一般的なメール防御を推奨設定で適用する別の仕組みです。Prompt Injection Protectionの有無とは分けて、適用対象と例外設定を確認してください。
AI時代の攻撃手法はAIの中だけにとどまらない
AIを狙うために注目された技術が、AIの中だけにとどまるとは限りません。画面には出ないのにデータとして残る文字は、AIへの命令隠しにも、従来のフィルター回避にも転用できます。反対に今回は、AI向けに作った検出ロジックが通常のフィッシングを発見しました。メール、Webページ、PDF、チャットなどをAIが自動処理する場面では、同じ入力を「人間の表示」「セキュリティ製品の解析」「AIへの入力」の3方向から確認する設計が求められます。
よくある質問
ASCII Smugglingはウイルスですか?
いいえ。不可視のUnicode文字を使って、表示と内部データに差を作る手法です。文字そのものがPCへ感染するわけではありません。ただし、フィッシングサイトへの誘導やAI操作など、別の攻撃を通しやすくする目的で使われます。
普通に読めるメールなら安全ですか?
安全とは限りません。今回の手口は、見た目をほぼ変えずに内部の文字列を分断します。文章の自然さだけで判断せず、依頼内容、送信経路、リンク先、緊急性などを総合して確認してください。
スマートフォンなら不可視文字を見抜けますか?
端末よりも、メールアプリやフォント、文字処理の実装に左右されます。多くの画面では表示されないため、スマートフォンへ転送して見れば判定できる、というものではありません。
OutlookやMicrosoft 365なら自動的に防げますか?
Microsoftの観測では、Defender for Office 365の多層防御が対象メールの99%超を別のシグナルでも検知しました。しかし、保護範囲は契約プラン、設定、メール経路によって異なります。Prompt Injection Protectionの対象はPlan 2などに限られるため、管理者による確認が必要です。
ASCII Smugglingと似た文字によるURL偽装は同じですか?
関連はありますが同じではありません。ASCII Smugglingは主に表示されないUnicode Tags文字を利用します。一方、URL偽装では、ラテン文字のaと別文字体系のよく似た文字を入れ替える「ホモグリフ」が使われることがあります。どちらも人間の見た目と内部データの差を悪用します。
不可視文字を調べるWebツールへメール本文を貼ってもよいですか?
業務メールや個人情報を、提供元が不明な解析サイトへ貼り付けるのは避けてください。一般利用者はメールサービスの報告機能を使い、組織では管理者が隔離環境や承認済みツールで調査する方が安全です。
まとめ
Microsoftが公表したのは、AIへのプロンプトインジェクションで知られたUnicode Tags文字が、通常のフィッシングメールの単語分断へ転用された事例です。
見た目には普通の文章でも、内部の文字列を分断して単純なフィルターや機械学習の文字分割を乱せる可能性があります。
万能な回避手法ではないため、利用者はメールから直接操作せず公式アプリやブックマークで確認し、管理者はタグ文字の明示的な処理と多層防御、AIへ渡す前の入力処理を確認することが現実的な対策です。
参考資料
- Microsoft Security:ASCII smuggling crosses over from AI prompt injection to phishing evasion
- Microsoft Learn:Prompt injection protection in Microsoft Defender for Office 365
- Unicode Standard 17.0:Special Areas and Format Characters
- Unicode Technical Standard #51:Unicode Emoji
- Unicode Technical Report #36:Unicode Security Considerations
- Embrace The Red:ASCII Smuggler Tool
- Fortra:Attackers exploit ActiveCampaign to Deliver Thousands of AI-generated SBA Phish
- IPA:メールの見かけ上の送信元情報を安易に信じないで
- フィッシング対策協議会:利用者向けフィッシング詐欺対策ガイドライン 2026年度版








