


2026年9月、Dropboxは、Lenovo IDとの古い認証連携を悪用され、約5,000のDropboxアカウントに不正アクセスがあったと明らかにしました。
攻撃者はDropboxのパスワードを盗んだのではなく、被害者のメールアドレスで作成した偽のLenovo IDを使い、外部IDからのログイン経路を悪用したと報じられています。
本記事では、何が起きたのか、Lenovo IDを持っていない人も影響した理由、Dropbox利用者が今すぐ確認すべき設定を分かりやすく解説します。
この記事の結論
- 不正アクセスが確認された期間は2026年8月4日から21日まで
- 約5,000アカウントが影響を受け、3分の1未満ではファイルの閲覧またはダウンロードが確認された
- Dropboxのパスワードが流出したとする情報はなく、攻撃者は別の認証経路からログインした
- 被害者が以前からLenovo IDを持っていたとは限らない
- Dropboxは影響を受けた全ユーザーへメールで通知済みと説明している
- 該当者はパスワード変更に加え、セッション確認と2段階認証の有効化が必要
Dropboxで何が起きたのか
Dropboxが複数メディアへ説明した内容によると、攻撃者はLenovo側のメールアドレス確認の問題を利用し、他人のメールアドレスを使ったLenovo IDを作成しました。
その後、そのメールアドレスと同じDropboxアカウントへLenovo ID経由でログインしました。Dropbox側がLenovoから渡された本人確認結果を信頼したため、Dropboxのパスワードや被害者のメール受信箱へのアクセスがなくてもログインできたとみられます。
攻撃の流れを簡略化すると、次のようになります。
- 攻撃者がDropbox利用者のメールアドレスを入手する
- そのアドレスを使って偽のLenovo IDを作成する
- Lenovo側でメールアドレスが正しく確認されたものとして扱われる
- DropboxがLenovo IDの認証結果を信頼する
- 同じメールアドレスのDropboxアカウントへログインできてしまう
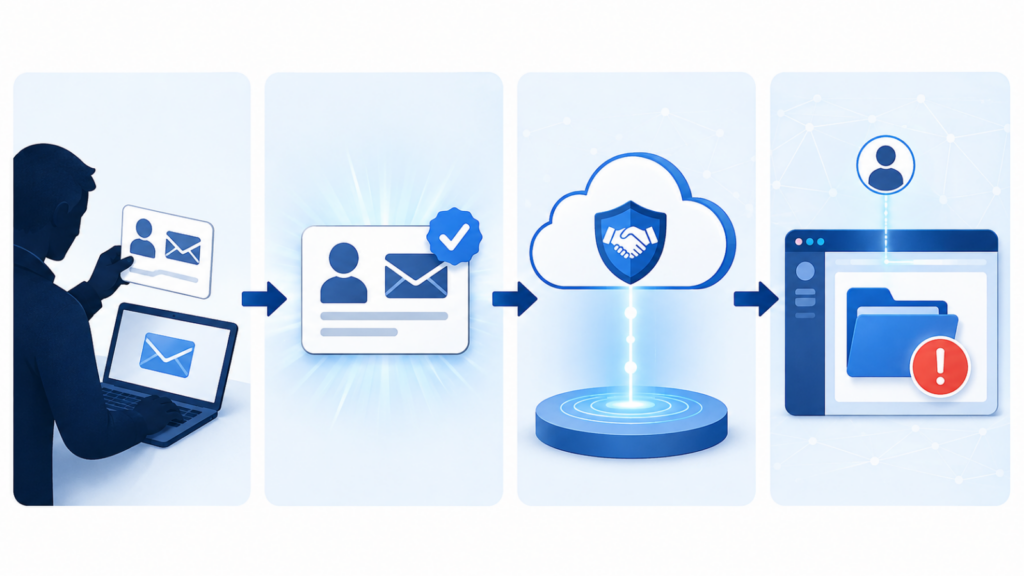
偽の外部IDが信頼され、Dropboxアカウントへ不正ログインされる流れのイメージ。実際のDropbox・Lenovoの画面ではありません。
BleepingComputerは、Dropboxが既存のDropboxログインによる再確認を求めず、Lenovo側の「このメールアドレスは確認済み」という情報を信頼してアカウントへ結び付けていたと報じています。
つまり、Lenovo側のメール確認だけでなく、外部IDを既存のDropboxアカウントへ結び付けるDropbox側の設計も、攻撃が成立した重要な要素だったと考えられます。
「パスワードなし」はパスキーの脆弱性という意味ではない
今回の「パスワードなし」とは、攻撃者がDropboxのパスワードを入力せず、外部IDを使う別のログイン経路から入れたという意味です。
Dropboxのパスワードデータベースが盗まれた、パスワードが解読された、またはパスキーそのものに脆弱性が見つかったという発表ではありません。
そのため、通常のパスワード漏えいや使い回しによる不正ログインとは、原因が異なります。パスワードを強くすることは大切ですが、今回はそれだけでは防げない認証連携の問題でした。
約5,000アカウントが影響、ファイルを見られたのは3分の1未満
Reutersによると、影響を受けたDropboxアカウントは約5,000件です。不正アクセスは2026年8月4日から21日までの間に発生しました。
このうち、ファイルの閲覧またはダウンロードが確認されたのは3分の1未満です。すべてのアカウントで保存ファイルが見られたわけではありませんが、閲覧・取得された具体的なファイルの種類や内容は公表されていません。
Dropboxは、影響を受けた全ユーザーへ個別にメールを送ったと説明しています。また、Dropboxの広報担当者は「通知メールが届いていないユーザーは影響を受けていない」とDecryptに回答しています。
ただし、このニュースに便乗したフィッシングメールが送られる可能性があります。「緊急でパスワード変更が必要」などと書かれたメールのリンクはすぐに開かず、Dropboxの公式アプリや、ブラウザーへ自分で dropbox.com と入力して確認する方が安全です。Dropboxも、メール内のリンクを信用できない場合は公式サイトへ直接アクセスするよう案内しています。
Lenovo IDを持っていなくても影響したのはなぜ?
今回の問題で特に注意したいのは、被害者がもともとLenovo IDを持っている必要がなかったことです。
攻撃者が被害者のメールアドレスを使って新しいLenovo IDを作れたため、Lenovo製パソコンを使っていない人や、Lenovo IDを作った覚えがない人も対象になり得ました。
Lenovoは、問題がDropboxとの「古い認証連携」に関係しており、Lenovoの顧客アカウント自体には影響が確認されていないと説明しています。一方で、調査は継続中です。
Dropboxはどのような対策をしたのか
Dropboxは問題の把握後、次の対策を実施しました。
- Lenovo IDで認証された既存セッションを失効
- Lenovo IDとDropboxアカウントの紐付けを解除
- Lenovo ID経由で認証する場合も、Dropboxのパスワード入力を必須化
- 影響を受けたユーザーとデータ保護当局へ報告
これにより、今回使われた特定のログイン経路は塞がれています。ただし、Lenovoは調査を継続しているため、現時点では「原因調査まですべて完了した」とは言えません。
Dropbox利用者が今すぐ確認したい5項目
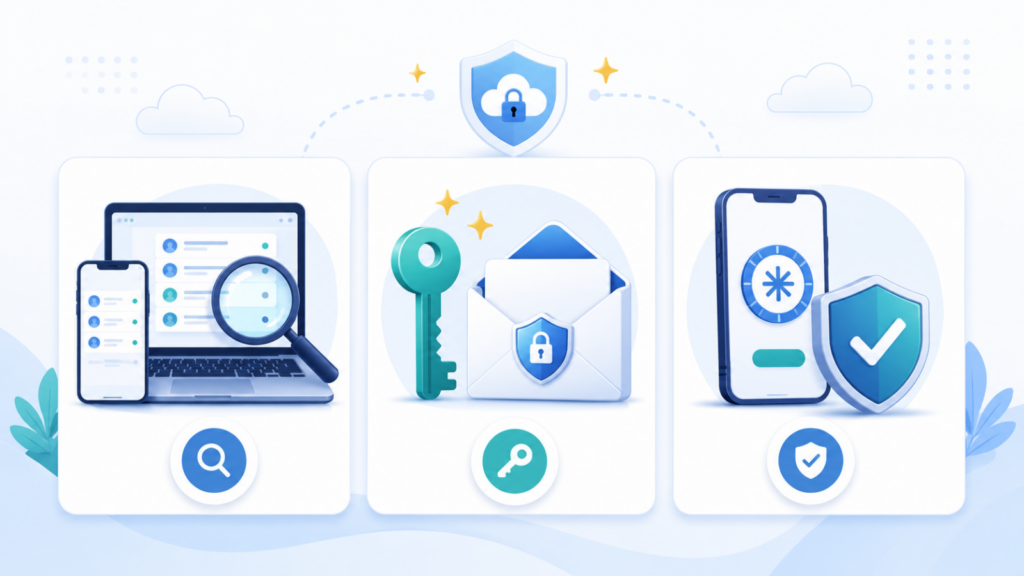
セッションの確認、メールとパスワードの保護、2段階認証を順に確認しましょう。実際のDropbox画面ではありません。
1.Dropboxから通知メールが届いていないか確認する
受信トレイだけでなく、迷惑メールフォルダーも確認します。通知が見つかった場合も、メール内のリンクを直接開くのではなく、Dropboxへ自分でアクセスしてください。
Dropboxは影響を受けた全ユーザーへ通知済みと説明しています。通知がない場合、今回の約5,000アカウントには含まれていないとされています。
2.見覚えのないセッションや端末をログアウトする
Dropboxへログインし、プロフィール画像から「設定」→「セキュリティ」を開きます。Webブラウザーと端末の一覧を確認し、知らない場所や使っていない端末があればログアウトしてください。
Dropbox公式のセキュリティチェックアップでは、端末、Webセッション、リンク済みアプリ、パスワード、2段階認証をまとめて確認できます。
3.通知を受けた人や不審な履歴がある人はパスワードを変更する
今回、Dropboxのパスワードが漏れたとは発表されていません。それでも、通知を受けた人や不審なログインを見つけた人は、Dropboxの案内に従いパスワードを変更しましょう。
同じパスワードを他サービスでも使っている場合は、そちらも別々のパスワードへ変更します。メールアカウントはパスワード再設定の起点になるため、メール側にも不審な履歴がないか確認し、2段階認証を有効にしてください。
4.Dropboxの2段階認証を有効にする
Dropboxの説明では、今回影響を受けたのはDropboxの2段階認証が有効になっていないアカウントでした。
Dropboxでは「設定」→「セキュリティ」から2段階認証を有効にできます。可能であれば、SMSだけでなく認証アプリ、セキュリティキー、パスキーも検討してください。Dropbox公式ヘルプでは、設定方法と復旧コードの保存方法も案内されています。
ただし、「2段階認証さえあれば、すべての外部ID連携の問題を必ず防げる」と考えるのも危険です。サービスによっては外部ログイン時の扱いが異なるため、セッションや連携先の確認も併せて行うことが大切です。
5.リンク済みアプリと外部ログインを整理する
使っていない連携アプリや、見覚えのない接続は解除します。Google、Microsoft、Appleなどの外部IDでログインしているサービスも、定期的に連携先を棚卸ししておくと安心です。
なお、今回の問題でGoogle、Microsoft、Appleの外部ログインに被害が確認されたわけではありません。あくまで「連携先の本人確認も、自分が使うサービスのセキュリティの一部になる」という一般的な教訓です。
「Googleでログイン」などの外部ID連携は危険なのか
外部ID連携そのものが危険というわけではありません。
GoogleやMicrosoftなどの信頼できる認証サービスへログインを集約すると、サイトごとにパスワードを作る必要が減り、パスワードの使い回しを防ぎやすくなります。認証サービス側の2段階認証やセキュリティキーを活用できる利点もあります。
一方で、利用先のサービスは外部の認証結果を信頼してログインを許可します。そのため、次のどこかに不備があると、アカウント乗っ取りにつながる可能性があります。
- 外部ID側のメールアドレス確認
- 外部IDが発行する認証情報の検証
- 同じメールアドレスの既存アカウントへ結び付ける処理
- 新しいログイン方法を追加するときの本人再確認
- 外部ログイン後に2段階認証を求める条件
今回の事案は、「メールアドレスが一致する」ことだけを本人確認の根拠にしてはいけないと分かる例です。既存アカウントへ新しい外部IDを紐付ける際には、現在のパスワードや既存セッション、追加認証による再確認が重要です。
企業の管理者が確認したいポイント
Dropboxを業務で利用している場合は、個々の利用者任せにせず、管理者側でも確認が必要です。
- 全メンバーへ2段階認証を必須化する
- 見覚えのない端末、Webセッション、連携アプリを確認する
- 新しい外部IDの紐付けやログインを監査対象にする
- 不審なログイン通知を受けた際の社内連絡先を明確にする
- 機密情報をクラウドへ保存する際の分類と共有範囲を見直す
- IdPとSaaSの双方で、メールアドレスだけに依存した自動紐付けを避ける
Dropboxのチーム管理者は、メンバーへ2段階認証を必須化できます。外部ID連携を利用している組織では、「認証元が安全なら利用先も安全」と考えず、IdPとSaaSの両側を一つの認証チェーンとして点検することが重要です。
よくある質問
Dropboxのパスワードは流出したのですか?
現時点で、Dropboxのパスワードが流出した、または解読されたという発表はありません。攻撃者はLenovo IDを使う別の認証経路からログインしました。
Lenovo製パソコンを使っていなければ安全ですか?
Lenovo製パソコンの利用有無だけでは判断できません。被害者自身がLenovo IDを持っていない事例も確認されています。
通知メールが来ていなければ何もしなくてよいですか?
Dropboxは、通知が来ていないユーザーは今回の事案の影響を受けていないと説明しています。ただし、セキュリティチェックアップと2段階認証は、今回の対象かどうかにかかわらず実施しておく価値があります。
約5,000人全員のファイルが盗まれたのですか?
いいえ。ファイルの閲覧またはダウンロードが確認されたのは、影響を受けたアカウントの3分の1未満です。ただし、不正ログイン自体は約5,000アカウントで確認されています。
問題はもう修正されていますか?
DropboxはLenovo ID経由の既存セッションを失効し、紐付けを解除したうえで、Lenovo ID経由でもDropboxパスワードを要求するよう変更しました。今回使われた経路は対策済みですが、Lenovoによる調査は継続中です。
まとめ
今回のDropbox不正アクセスは、パスワードが破られたのではなく、外部IDの本人確認とアカウント紐付けの隙を突かれた事案です。
約5,000アカウントが影響を受け、3分の1未満ではファイルの閲覧またはダウンロードも確認されました。Dropboxは問題の認証経路を修正し、影響を受けたユーザーへ通知しています。
Dropboxを利用している方は、まず通知の有無を確認し、公式サイトからセキュリティチェックアップを実行してください。見覚えのないセッションを切断し、2段階認証を有効にしておくことが、今できる最も現実的な対策です。
参考情報
- Dropbox accounts breached through Lenovo email verification flaw(BleepingComputer)
- Dropbox says about 5,000 accounts compromised in August hack(Reuters)
- Dropbox Security Breach: Hackers Access Accounts Through Authentication Flaw(Decrypt)
- The security checkup tool(Dropbox Help)
- How to turn 2-factor authentication on and off(Dropbox Help)
- How to protect yourself from phishing and viruses(Dropbox Help)
※本記事は2026年9月2日時点で確認できた公表内容と報道を基にしています。今後の調査で情報が更新される可能性があります。








