
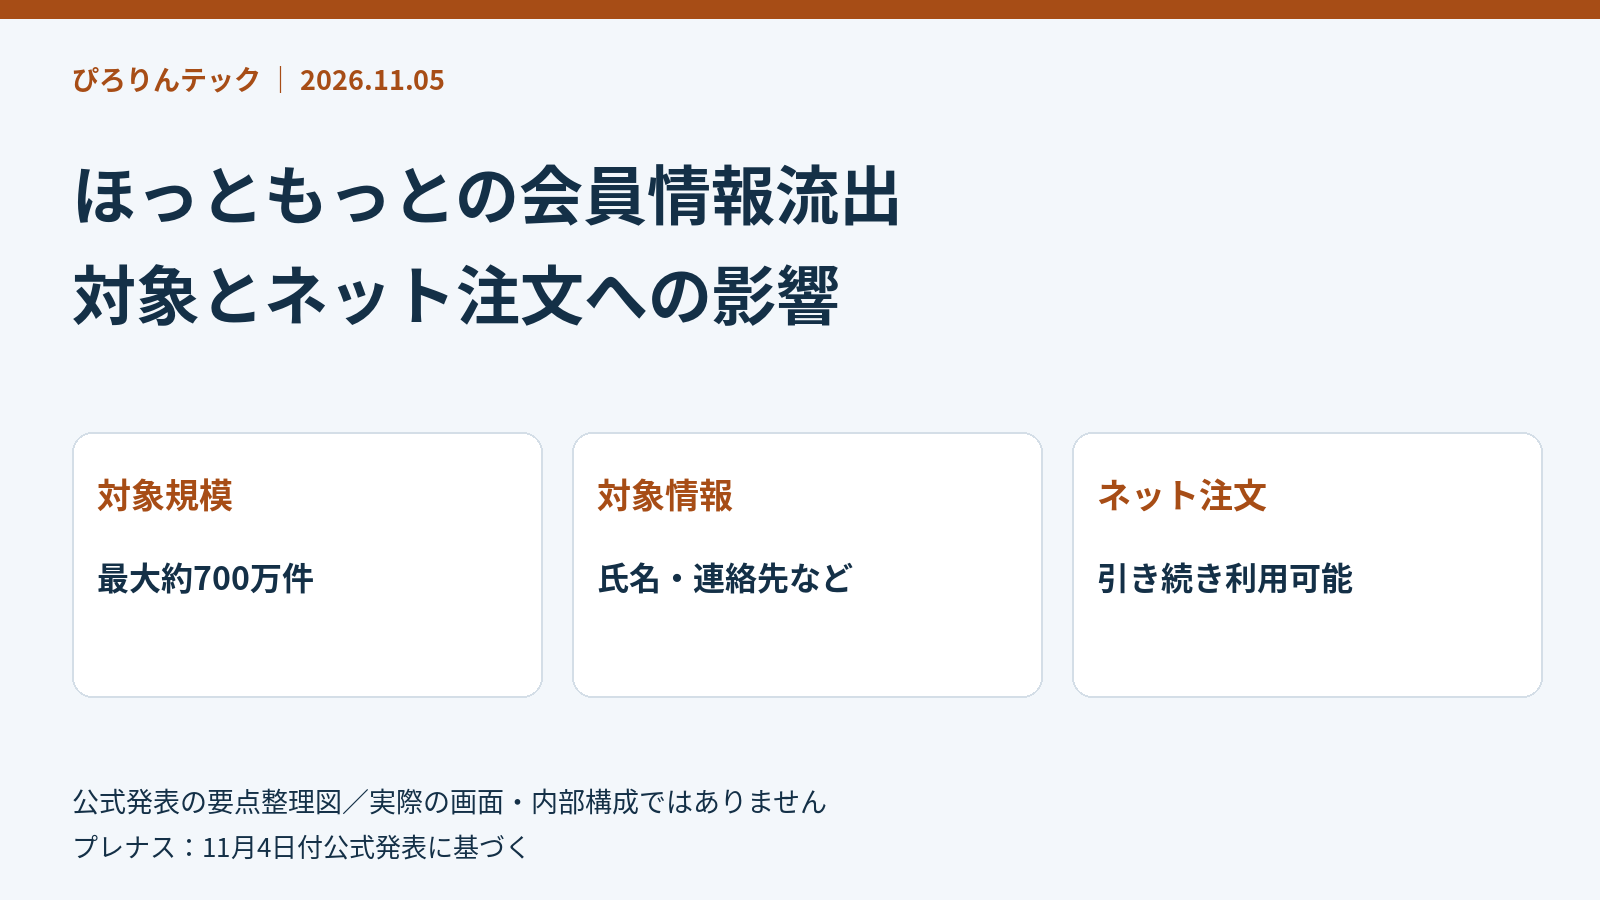


ほっともっとは、メール配信の外部委託先への不正アクセスにより、最大約700万件の会員情報が流出したと発表しました。メールアドレスだけでなく、氏名・生年月日・電話番号を含む情報が対象です。クレジットカード情報は含まれず、ネット注文は引き続き利用できると説明しています。
確認日時:2026年11月5日12:28 JST。プレナスの2026年11月4日付公式PDFに基づきます。まずは不審なメールのリンクや添付ファイルを開かず、公式サイトから案内を確認してください。
自分は対象? / ネット注文・アプリ / 今すること / 流出の仕組みと管理者の点検
ほっともっとの情報流出、自分は対象?
公式発表は、外部委託先が提供する「ほっともっとのメールマガジン配信サービス」に関するものです。店舗で弁当を購入した人全員の情報が流出した、という発表ではありません。一方、公表資料だけでは個々の利用者が対象かまでは判定できません。
| 項目 | 公式PDFで確認した内容 |
|---|---|
| 対象規模 | 最大約700万件 |
| 対象情報 | メールアドレス、氏名、生年月日、電話番号を含む会員情報 |
| カード情報 | 対象に含まれない。配信サービス側では保有していないと説明 |
| 公表された発生日 | 2026年10月28日~31日 |
| プレナスへの報告日 | 11月2日 |
| 公表日 | 11月4日 |
出典:プレナス公式発表(PDF)。「最大約700万件」は件数であり、700万人と同じ意味ではありません。また、すべてのデータに同じ項目がそろっていたかは、この発表だけでは分かりません。
対象かを確かめるときの3つの手掛かり
①過去にメルマガを受け取っていたメールアドレス、②会員登録の記憶や登録完了メール、③公式サイトに追加の対象案内が出ているか、を確認しましょう。過去の受信記録は登録状況を調べる手掛かりですが、漏えい対象であることの確定材料ではありません。
以前に配信を解除した人や退会済みの人をどこまで含むか、利用者ごとの照会方法、個別通知の範囲については、今回確認したPDFに具体的な記載がありません。「最近メールが来ていないから対象外」とは判断せず、必要に応じて公式窓口に確認してください。
ネット注文はできる?アプリやポイントは大丈夫?
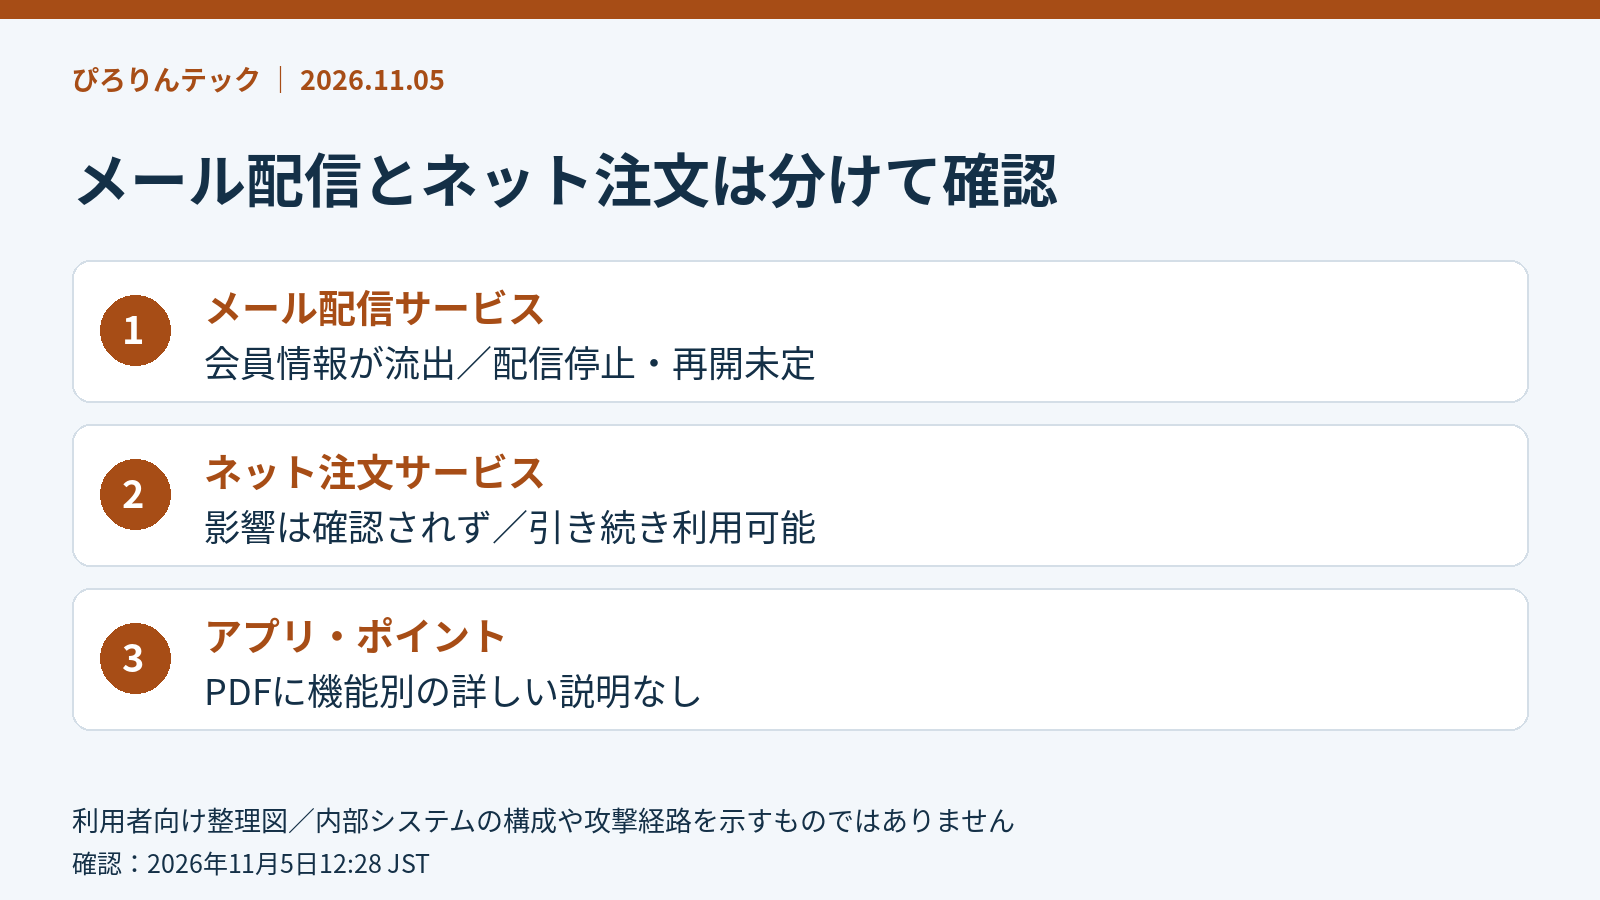
プレナスは、今回のメール配信サービスへの不正アクセスについて、ネット注文サービスへの影響は確認されておらず、引き続き利用できるとしています。メール配信の停止と、ネット注文の停止を分けて確認することが大切です。
| 機能・情報 | 今回の発表で分かること |
|---|---|
| メルマガ配信 | サービス提供をすべて停止。再開時期は未定 |
| ネット注文 | 影響は確認されておらず、引き続き利用可能 |
| アプリ・ポイント・電子マネー | 11月4日のPDFでは、それぞれの機能への影響を詳しく説明していない |
| パスワード | PDFの流出情報の列挙に記載なし。全員への変更要請も記載なし |
アプリの機能がすべて安全と確認済み、ポイント残高に一切影響がない、とまでは今回の資料から言えません。確認したい機能が使えない場合は、アプリや公式サイトの案内も照合しましょう。
10月の会員サービス停止とは混同しない
公式の別案内では、PHPのセキュリティ対応に伴って止めていたMyHottoMotto会員サービスを、10月27日9時頃に再開したと説明しています。その案内は、当該脆弱性を悪用した不正アクセスなどの被害は当時確認していないとするものです。11月4日のメール配信委託先の事故と、原因が同じだとは確認できません。
出典:MyHottoMotto会員サービス再開のお知らせ。過去の再開案内を、今回のメルマガ配信再開と読み替えないようにしてください。
今すること|不審なメールとSMSに備える
1.メールのリンクから「確認」「補償」の手続きをしない
「会員情報の確認」「クーポンの受取り」「補償の申請」などの案内が来ても、メール本文のリンクから入力しないようにしましょう。これらは想定される誘導例で、今回この文面の詐欺が実際に確認されたという意味ではありません。普段使う公式アプリや公式サイトを自分で開き直すと、届いた連絡に依存せず内容を照合できます。
2.名前や電話番号を知っていても信用しきらない
一般に、氏名や生年月日などを知る相手から連絡されると、本物の事業者だと感じやすくなります。しかし、個人情報を知っていることだけで送信者の正当性は判断できません。認証コード、パスワード、カード情報を求められたら、その場では伝えず公式窓口で確かめてください。
3.不審なサイトへ入力した場合は、入力内容に応じて対応する
公式PDFでは、不審な連絡のURLや添付ファイルを開かず、会員情報などを入力しないよう求めています。プレナスから電子メール等でパスワードやカード情報の入力を依頼することはないとも説明しています。
すでに不審なサイトへパスワードを入力した場合は、そのサービスの公式画面で変更し、同じものを使う他サービスも見直してください。カード情報を入力した場合や不審な請求がある場合は、カード発行会社に相談します。これは二次被害への一般的な対応で、今回カード情報が流出したという意味ではありません。
技術解説|メール配信の委託先からなぜ会員情報が流出する?
一般的なメール配信では、宛先のメールアドレスに加え、宛名の差込みや配信対象の絞込みに使う情報を、配信サービスへ登録することがあります。注文を処理する仕組みと別でも、配信側に保存されたデータが不正に取得されると、その保存範囲で情報流出が起こり得ます。
これは一般的な構造の説明です。今回の具体的な保存方式、認証情報の悪用や脆弱性の有無、侵入経路は公表されていません。公式PDFに委託先名の記載もないため、他社のメール配信事故と同じ原因だったとは断定できません。
管理者が確認したい、配信データの最小化と権限
| 点検項目 | 具体的に確認すること |
|---|---|
| 保存項目 | 配信に氏名・誕生日・電話番号が本当に必要か。不要な項目を複製していないか |
| 保存期間 | 配信解除後・退会後のデータ削除と、古い配信リストの保管期限 |
| 操作権限 | 配信担当と全件エクスポートの権限を分けられるか |
| 記録 | 管理者ログイン、データ出力、API操作の記録を取得できるか |
| 停止時の案内 | 販促・注文・認証のメールを分け、止まった種類を利用者に説明できるか |
上表は自社の委託先管理に活かすための一般的な点検案です。プレナスや委託先に、これらの不備があったと認定するものではありません。
よくある疑問
カードの再発行は必要ですか?
今回の公式発表ではカード情報は含まれていません。この事故だけを根拠に再発行が必要とは言えません。不審なサイトにカード情報を入力した、不正な請求がある、といった場合は別途カード発行会社へ相談してください。
パスワードは漏れましたか?
公式PDFの流出情報の列挙にはパスワードが記載されていません。ただし「記載がない」ことと、個別の安全確認が済んだことは別です。追加発表を確認し、不審なログインなどがあれば公式窓口へ相談しましょう。
問い合わせはどこですか?
公式発表の窓口は、ほっともっとお客様センター(0120-2074-86、電話受付10:00~17:30)です。登録に使ったメールアドレスや確認したい内容を整理して相談してください。
まず確認するのは、対象情報と届いた連絡
ネット注文が利用できることと、メルマガ用の会員情報が流出したことは両立します。不審な連絡にあるリンクから入力せず、公式の案内で自分に関係する範囲を確認しましょう。
出典・更新履歴
プレナス:メールマガジン配信サービスへの不正アクセスと対応(11月4日、PDF)/ほっともっと:MyHottoMotto会員サービス再開の別案内/警察庁:不正アクセス対策
関連:メール配信サービスの事故と企業ごとの影響範囲。今回の委託先と同じであることを示すリンクではありません。
更新履歴:2026年11月5日 初版作成。確認日時:2026年11月5日12:28 JST。個々の対象者、委託先名、侵入経路、配信再開日時は未確認。








