

WordPress 7.1.4は、複数の脆弱性を修正したセキュリティリリースです。WordPress公式は10月28日に公開し、速やかな更新を推奨しています。更新処理中にリモートコード実行につながる問題や、複数の格納型XSSなどが修正されました。
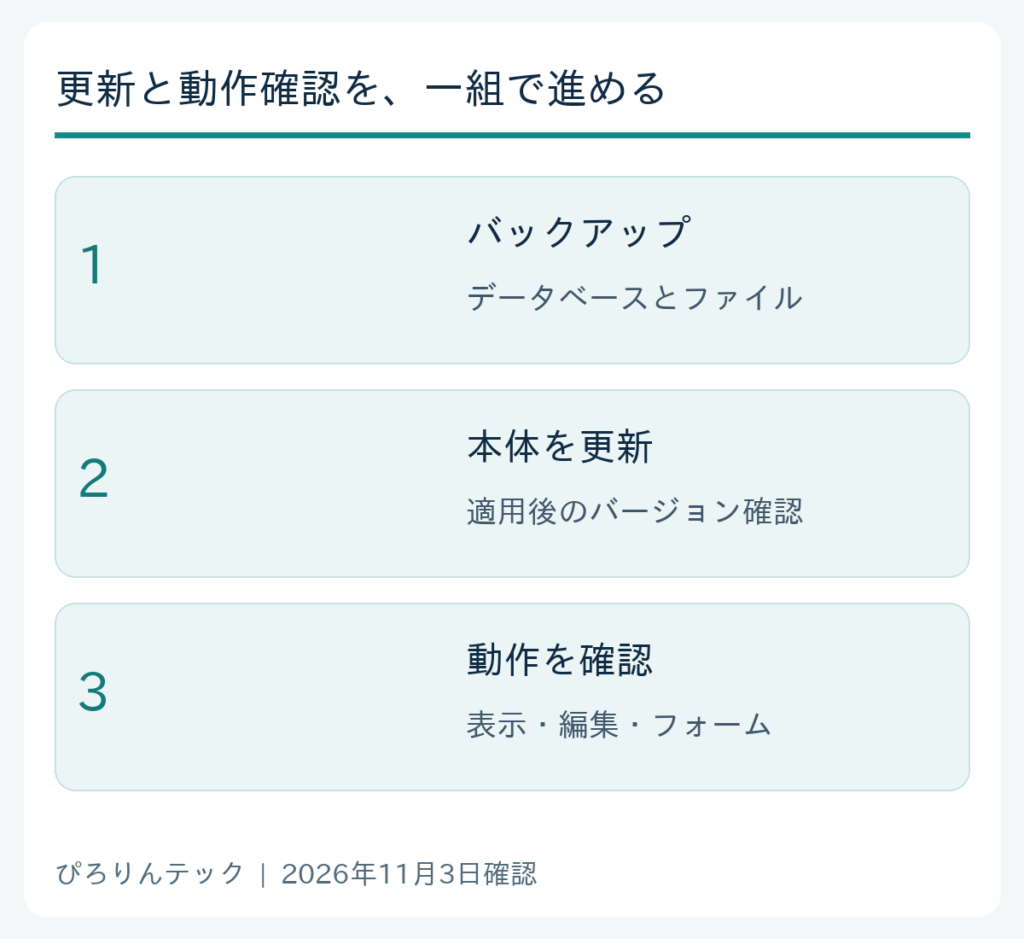
サイト管理者は、まず管理画面の「ダッシュボード」から「更新」を開き、現在のバージョンと利用可能な更新を確認してください。7.1.4への対応状況を確認する際は、データベースとファイルのバックアップ、復元手順、更新後の動作確認までを一組で準備します。
自動更新を有効にしていても、適用が完了したかは実際のバージョンで確認が必要です。また、今回の修正はWordPress本体についてのもので、テーマ・プラグイン・PHPの更新状況は個別に確認してください。
WordPress 7.1.4で修正された主な問題
| 修正の種類 | 管理者が押さえたい意味 |
|---|---|
| 更新処理の弱点 | アップグレード中の時間帯に、遠隔からコード実行につながる問題 |
| 複数の格納型XSS | 保存された不正な内容が、表示時などにスクリプトとして動く問題 |
| Interactivity APIのサービス拒否 | 保存された内容に起因して、サービスの利用を妨げられる問題 |
| 未公開カスタマイザー変更セット | 認証されていない利用者に発見される問題 |
| 投稿のノートのアクセス制御 | 投稿の編集権限がない一部の権限保有者に、ノートを読まれる問題 |
公式発表では、ブロックのマークアップ、プライバシーデータ削除要求、Interactivity API、カスタマイザー、カテゴリー・画像などのブロックに関する修正が列挙されています。
ただし、各問題の成立条件は同じではありません。「WordPressを使っているだけで、誰でも管理者になれる」と一括して説明するのは不正確です。公式リリースでセキュリティ更新と位置付けられているため、自分の使う機能だけで安全と判断せず、適用状況を確かめましょう。
更新中のコード実行と、格納型XSSは何が違う?
リモートコード実行は、外部からサーバー側の処理を実行される問題です。今回の公式発表は、WordPressの更新処理に関する弱点が、アップグレード中の時間帯にコード実行につながると説明しています。すべての通常アクセスで同じ条件が成立するという説明ではありません。
格納型XSSは、不正な内容が保存され、後からページなどを表示した際にブラウザーでスクリプトが動く問題です。たとえば一般的には、投稿などの保存内容を別の利用者が開くことが影響の入口になります。ただし、今回の各脆弱性で必要な権限や細かな手順は、公式告知だけでは十分に分かりません。
どちらも、ブログの投稿数やアクセス数が少なければ対応不要になるものではありません。攻撃が来るかを予測するより、現在のバージョンと更新の可否を確認し、作業を進める方が判断しやすくなります。
更新前に、バックアップと「戻せるか」を確認する
| 準備 | 確認すること |
|---|---|
| データベース | 記事・設定などを保存し、取得日時を確認 |
| ファイル | テーマ、プラグイン、アップロード画像、設定ファイルを含める |
| 復元手順 | 管理画面に入れなくても戻せる方法と権限を用意 |
| 作業時間 | 更新する担当者と、確認する時間を確保 |
| 検証環境 | 利用できる場合は、本番に近い構成で更新と主要機能を確認 |
バックアップの「成功」という表示だけで終わらず、対象にデータベースとファイルの両方が含まれているかを見ます。保存先がサイトと同じ場所だけなら、障害時に一緒に使えなくなるおそれがあるため、別の保存先も確認してください。
長期間更新していないサイトで、複数世代をまたぐ変更が必要な場合は、テーマやプラグインの対応状況も確認します。検証に時間がかかる場合でも、放置せず、保守担当者へ対応予定を具体的に確認しましょう。
管理画面で更新し、適用結果を確かめる
WordPress公式は、管理画面の「ダッシュボード」→「更新」から更新する方法を案内しています。表示されている更新内容を確認し、バックアップの準備ができたら実行します。作業中は別の担当者が同じ更新を始めたり、ファイルを手作業で変更したりしないようにしてください。
完了後は、画面のバージョン表示を確認します。更新開始のボタンを押せたことと、処理が完了したことは別です。7.1.4への更新が完了したか、または公式に提供されるそれ以降の修正版が適用されているかを確認してください。
旧系列の運用が必要なサイトでは、同じ修正を含む保守版が提供されているか、公式の案内と保守事業者へ確認します。番号が違うだけで対策済み・未対策と判断せず、修正内容と系列を照合する必要があります。
更新後は、トップページ以外も確認する
トップページが表示されても、投稿画面やフォームが正常とは限りません。利用者の操作と、管理者の操作の両方から確認します。
| 確認する場所 | 確認内容 |
|---|---|
| トップ・記事・カテゴリー | 表示、画像、ナビゲーション、スマートフォン表示 |
| 投稿の編集画面 | ブロックの表示、下書き保存、プレビュー |
| 問い合わせフォーム | テスト送信、完了画面、通知メール |
| ログイン・権限 | 管理者と通常利用者で必要な操作ができるか |
| 運用機能 | 検索、予約、購入など、サイトで重要な機能 |
| キャッシュ | 古い表示が残る場合は、構成に応じて削除後に再確認 |
フォームの試験には実在の顧客情報を使わず、テスト用の内容で確認します。通知メールが来ない場合は、送信側の記録も確認し、WordPress本体の更新だけが原因だと決めつけないでください。
不具合が起きたら、エラー表示、発生した操作、更新前後のバージョンを記録し、保守担当者へ共有します。バックアップへ戻すときも、更新後に届いた申込や投稿が失われないかを確認する必要があります。
自動更新している場合も、結果の記録を残す
公式は、自動バックグラウンド更新に対応するサイトでは更新処理が自動で始まると案内しています。ただし、実際のサイトでは設定や保守サービスによって運用が異なります。通知メールだけで判断せず、適用後のバージョンを確認してください。
作業日、更新前後のバージョン、バックアップの日時、動作確認の結果を短く残せば、後から障害が起きた際に変更点を追いやすくなります。複数サイトがある場合は、サイトごとに確認し、一つの成功をほかのサイトへ当てはめないようにしましょう。
よくある質問
セキュリティプラグインがあれば、本体更新を省けますか?
本体にある問題の修正は、本体の更新で確認する必要があります。防御機能を導入していることだけで、今回のすべての問題への対策が完了したとは判断できません。
更新したら、不正アクセスの心配はなくなりますか?
今回の修正を適用しても、テーマやプラグインの問題、認証情報の使い回し、すでに起きた侵害まで解消したと確認できるわけではありません。不審な管理者や改ざんが見つかった場合は、更新とは別に調査が必要です。
実際に悪用されている脆弱性ですか?
今回確認した公式リリースからは、実際の悪用状況は確認できません。悪用確認の有無にかかわらず、公式は速やかな更新を推奨しています。
脆弱性への対応順位の考え方は、CVE・CVSS・KEVで判断する企業担当者の実践ガイドも参考にしてください。
出典・確認日
WordPress公式:WordPress 7.1.4(10月28日)
確認日:2026年11月3日(日本時間)。停止・復旧状況や調査結果は、リンク先の最新のお知らせもご確認ください。