


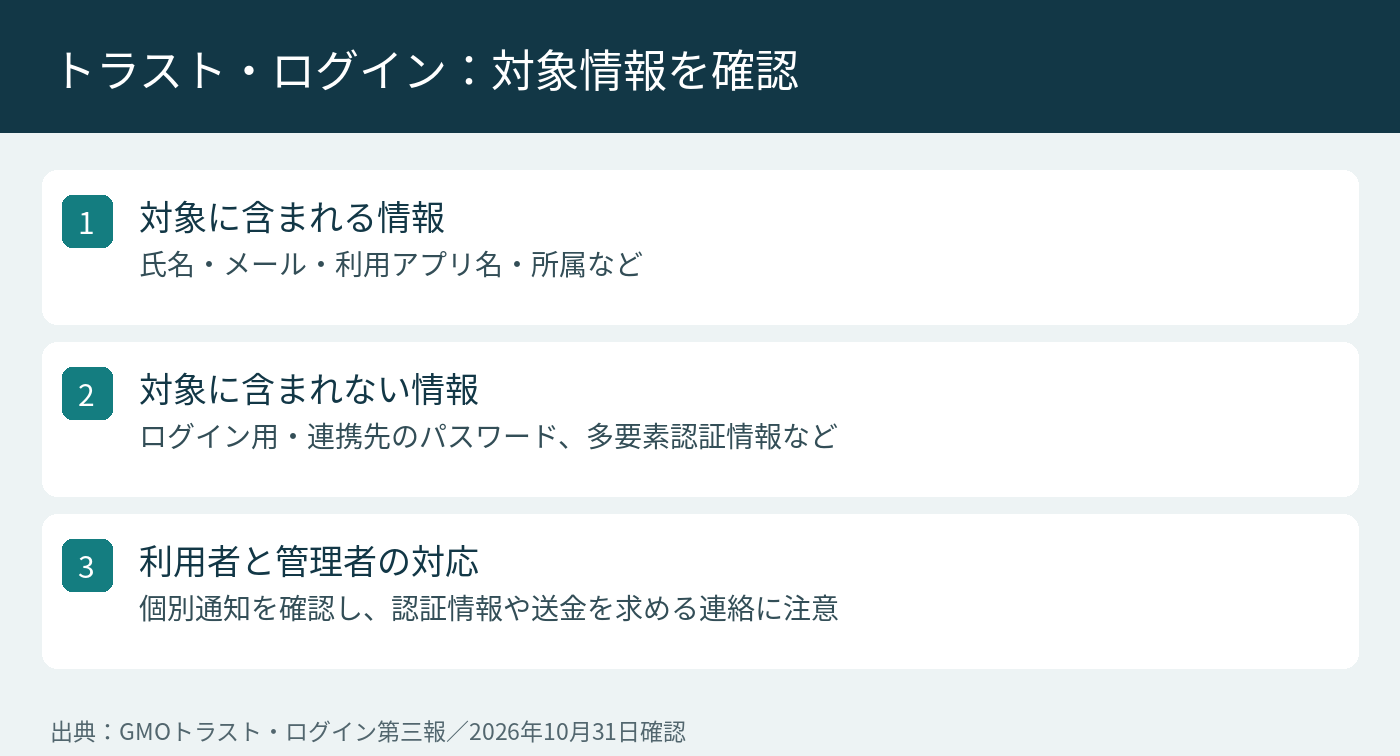
GMOトラスト・ログインの情報漏えい対象は、第三報で2,492社・4万5,030人となりました。ログイン用・連携先サービスのパスワード、多要素認証情報は含まれていません。ただし、氏名や利用中のアプリ名などは対象に含まれるため、社内で不審な連絡への注意を共有してください。
利用者は何を確認する?まず社内の管理者へ
- 一般の利用者は、自社の管理者からの案内で対象かどうかを確認する。
- 管理者はGMOからの個別通知と対象情報を確認し、該当する従業員への説明を進める。
- 契約更新、ライセンス超過、アカウント確認などを理由にした不審なメールや電話は、既知の公式窓口で確かめる。
利用しているアプリ名や所属を知っている相手でも、正規のサポートとは限りません。突然のパスワード入力や送金の要求には応じず、社内の管理者に確認してください。
SSOのパスワードは大丈夫?対象情報との違い
| 区分 | 内容 |
|---|---|
| 一括操作で作成されたファイル | メールアドレス、氏名、対象アプリ名、社員番号・所属などのカスタム属性 |
| 契約情報ファイル | 企業ID、ライセンス数、利用状況、解約日、請求送付先担当者の氏名・住所・電話番号・メールアドレス |
| 含まれない情報 | トラスト・ログインと連携先サービスのパスワード、秘密の質問・回答、多要素認証情報、カードなどの決済情報 |
今回の発表は、SSO用パスワードそのものが漏えいしたという内容ではありません。一方、パスワードや認証コードを入力させようとする偽の案内には引き続き注意が必要です。GMOは、メールや電話で認証情報を尋ねることはないとしています。
なぜ人数が増えた?第三報の変更点
暫定値の2,007社・3万7,747人から対象が増えたのは、調査対象ファイルの不足と判定条件の誤りが判明し、追加調査を行ったためです。請求送付先担当者なども新たに含まれています。人数はメールアドレスの重複を除いた集計です。
原因は公開ストレージの設定・設計の不備
ロゴ画像配信用の公開領域に、顧客情報を含む一時ファイルなどが保存され、外部から一覧を参照して取得できる状態でした。第三者による取得も確認されています。
公開状態だったのは2017年11月14日頃~2026年9月15日。アクセス記録で取得を確認したのは2021年6月8日以降で、それ以前は記録がなく取得の有無を確認できていません。外部からの取得は9月15日16時までに遮断しています。
管理者が社内へ伝えておきたいこと
対象となった情報、正規の問い合わせ先、不審な連絡を受けた場合の報告先をまとめて周知すると確認しやすくなります。認証要求に心当たりがない場合は承認せず、社内の手順で報告してください。
GMOの第三報は調査結果の最終報告とされ、再発防止策の進捗は継続して公表する方針です。同時期に公表されたiOS証明書のインストール障害について、今回の漏えいとの因果関係は公式発表で確認できません。
公式情報・問い合わせ先
本記事は2026年10月31日に確認した公式発表を基にしています。対象範囲や対応は、各社の最新のお知らせもご確認ください。








