


2026年10月29日確認・更新
バンドルカードを運営するカンムは10月29日、アプリやサポートサイトから分析委託先へ、本来送るべきでない個人情報を送信していたと公表しました。カード番号・セキュリティコード・ログイン用パスワードは含まれていません。
目次
約516万人と約59万人は別の人数です
公式発表の表では、アプリ側が約516万人、サポートサイト側が約59万人です。両者には重複があります。合計約575万人が被害を受けたとする読み方はできません。対象となる項目も、利用した機能によって異なります。
| 経路 | 対象期間 | 送信された情報 |
|---|---|---|
| アプリ:約516万人 | 2019/11/22~2026/10/22の特定操作 | 氏名(漢字・かな)・メールアドレス・ユーザー名 |
| サポート:約59万人 | 2017/11/21~2026/10/22にアプリからフォームを開いた人 | メールアドレス・電話番号・ユーザー名 |
不正アクセスではなく、送信プログラムの不備
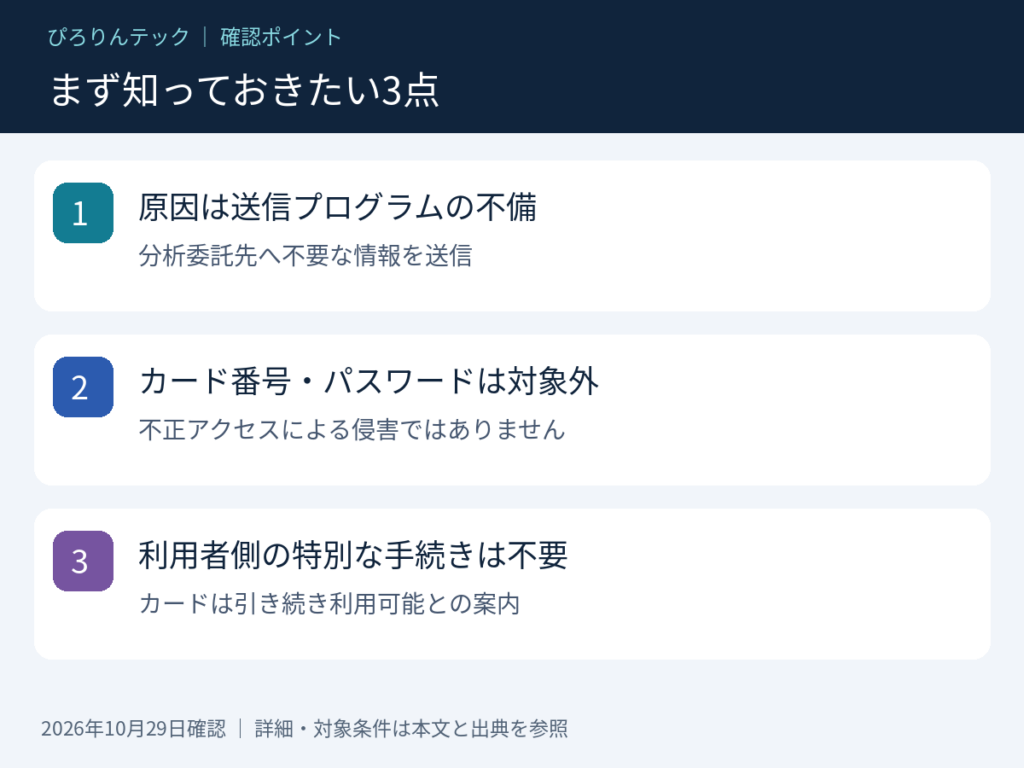
送信先は、利用状況を分析するための委託先サービスです。カンムは自社・委託先の環境が不正アクセスで侵害されたものではなく、送信先からさらに第三者へ流出した事実も確認されていないと説明しています。
カードは使える?利用者に必要な操作は?
カンムは、利用者自身が行う手続きや対応はなく、カードをこれまでどおり利用できると案内しています。今回の発表は、残高が盗まれたという発表ではありません。ただし、これだけを理由に届いたメールやSMSを信用せず、問い合わせは公式の窓口から行ってください。
送信停止済み、削除完了の確認は継続
10月22日に送信プログラムを修正し、データ送信を停止。同日にアプリの強制更新を行い、23日までに送信済みデータの削除申請を実施しました。10月29日の発表時点では、削除完了の確認と原因の詳細調査を続けています。
出典・更新履歴
カンム公式発表(2026年10月29日確認)
2026年10月29日:発表・報道を確認して掲載内容を整理。








