


ヤクルト本社は2026年10月30日、公式ホームページへの不正アクセスによって約4万件の個人情報が外部に漏えいしたと発表しました。10月26日の第1報では顧客情報への影響を調査していましたが、第2報で漏えいが確認されています。
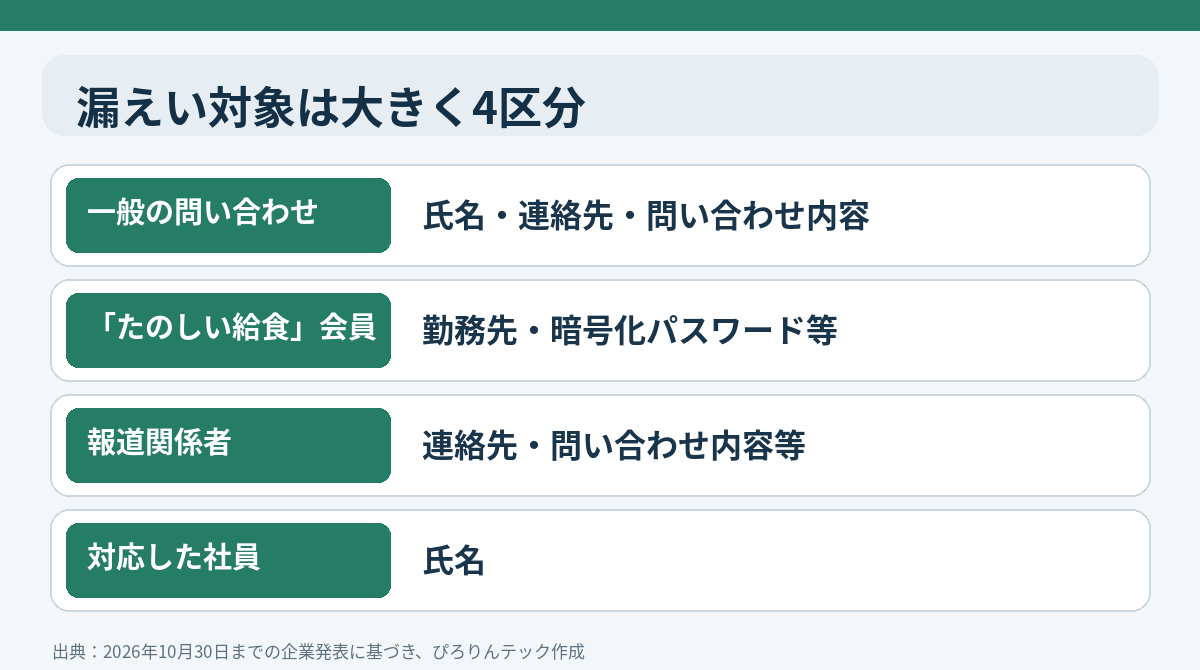
対象は問い合わせフォームの利用者だけでなく、給食向けサイト「たのしい給食」の会員、報道関係者向けフォームの利用者、問い合わせに対応した社員にも及びます。
ヤクルトの約4万件漏えい|10月30日の新しい発表
| 項目 | 10月30日の公表内容 |
|---|---|
| 不正アクセス確認 | 10月26日 |
| 漏えい件数 | 約4万件。最終的な件数・対象期間は確認中 |
| 対象サイト | ヤクルト本社のホームページ関連機能 |
| 主な対象 | 一般問い合わせ、たのしい給食、報道関係者問い合わせ、対応社員 |
| 決済情報 | 当該サイトではカード情報・銀行口座情報を保持していない |
| サイト状況 | 10月26日から機能停止。復旧日時は未公表 |
「約4万件」は10月30日時点の数字で、最終的な件数ではありません。全ての利用者に同じ情報項目の漏えいが発生したという意味でもありません。
漏えいした情報は? 4種類の利用者を確認
一般のお問い合わせフォームを利用した人
氏名、性別、年齢層、住所、電話番号、メールアドレス、問い合わせ内容などが対象です。問い合わせ文中に個人的な事情を記載した場合、その文章も漏えいした項目に含まれる点に注意が必要です。
「たのしい給食」の会員登録者
氏名、業態、勤務先、所属部署や受託会社、勤務先住所、電話番号、メールアドレス、暗号化された登録パスワード、関心のある商品、登録理由などが対象です。
暗号化パスワードの漏えいが確認されているため、同じパスワードを他のサービスでも使っている場合は、先にそちらを変更してください。会員サイト自体の変更手順は運営の復旧・案内に従ってください。
報道関係者向けのお問い合わせフォームを利用した人
氏名、職業、所属メディア、会社・組織名、部署や役職、住所、電話番号、メールアドレス、問い合わせ内容などが対象です。
問い合わせに対応したヤクルト本社社員
該当する社員の氏名が対象とされています。
クレジットカードや銀行口座は大丈夫?
ヤクルトは、被害を受けたホームページではクレジットカード情報および銀行口座情報を保管していないと説明しています。今回発表された漏えい項目に、それらの情報は含まれていません。
ただし、問い合わせ内容や登録した勤務先情報などを悪用した偽メールが届く可能性はあります。今回の事故に関連した不正利用や二次被害は、10月30日時点で確認されていないと報じられています。
自分が漏えい対象か調べる方法
- これまでにヤクルト本社の問い合わせフォームや「たのしい給食」を使ったか確認する。
- 会社からの個別案内や公式ホームページの新しい発表を確認する。
- 心当たりのないメールで、パスワード変更や本人確認を求められても、記載されたリンクから入力しない。
- 「たのしい給食」のパスワードを使い回している場合は、他サービス側から変更する。
該当する人へは準備が整い次第連絡する方針ですが、個別案内が来る時期や対象期間の詳細は未公表です。利用歴だけで漏えい確定とも、メールが来ないことで対象外とも判断できません。
サイトが見られないのはいつまで?
10月26日から被害拡大防止のためホームページ機能が停止されています。10月30日の発表でも再開日について具体的な案内はありません。サイトが開かない場合、何度も再インストールしたり端末設定を変更したりする必要はありません。
よくある質問
約4万人のパスワードが漏れた?
いいえ。暗号化されたパスワードは「たのしい給食」の会員情報に含まれています。約4万件すべてにパスワードが含まれるという発表ではありません。
ヤクルト商品の販売も止まった?
公式サイトの機能停止と、すべての商品販売や配達停止は別です。今回の公表から全店舗・全サービスの停止は確認できません。
何をすればいい?
不審な連絡への警戒と、パスワードを使い回している場合の変更が基本です。個別案内や最新の公表内容も確認してください。
出典・更新履歴
更新:2026年10月30日。 漏えい確認と対象となる4区分を反映しました。








